Kılavuz

Her özellik adım adım, çalışan bir sistemden alınmış ekran görüntüleriyle. Resimlerdeki arayüz İngilizce çalışır; bu, ürünün temel dilidir.

Ekran görüntüleri 1.3.1 sürümünden. Gösterilen ekranlarda 1.13.3 sürümüne kadar hiçbir şey değişmedi. Yalnızca kenar çubuğunun altındaki sürüm numarası farklı görünüyor.

Uyarlama ve yönetim

Sistemin dil ayarlarını burada yönetir ve şirketinizin logosu ile renklerini uygularsınız. Tarih ve saat biçimini belirler, planlı bakımı ve arızaları herkese duyurursunuz. Nadiren yaptığınız ve o an gerçekten ihtiyaç duyduğunuz işler de bu bloktadır: bir güncelleme, bir arşiv, disk dolmadan önce bir uyarı. Duyuruyu e-postayla göndermek dışında buradaki her şey Basic sürümünün parçasıdır.

1

Dilleri etkinleştirin ve kendiniz çevirin

“Settings → Language Settings” altında şirketinizin hangi dilleri sunduğunu seçersiniz. Seçilebilecek 30 dil vardır.

İngilizce her zaman açıktır ve kapatılamaz. Bir metnin henüz çevirisi yoksa sistemin geri döndüğü dil odur.

Sonrasında her kullanıcı, etkinleştirdiğiniz diller arasından çalışacağı dili kendi menüsünden seçer.

Çeviriler bir güncellemeyle gelmez. Güncelleme yeni İngilizce metinler getirir; onların çevirisini siz sağlarsınız.

Bu iki adımda olur. “Export JSON” ile her İngilizce metnin yanında var olan çevirinizin bulunduğu bir dosya indirirsiniz.

O dosyayı kendi hızınızda doldurur ve “Import JSON” ile geri yüklersiniz. Boş alanlar atlanır, var olan çevirilerin üzerine yazılır.

{count} gibi yer tutucular çeviride korunmalıdır. Yer tutucuları İngilizce metinden farklı olan bir girdi geri çevrilir; fazladan bir yer tutucu da buna dahildir. Bu durumda önceki çeviri etkin kalır. İngilizce yalnızca hiç çeviri yoksa görünür. Sistem size hangi girdi olduğunu söyler.

“State of your language packs” kartı dil dil nerede durduğunuzu söyler. Etkinleştirdiğiniz her dil, çevirisi olmasa bile orada görünür. Kart kaç metnin çevrildiğini gösterir ve dört durum adlandırır: güncel değil, çevrilmedi, bilinmiyor ve tamam. “Unknown” durumu, metinlerin bu denetim var olmadan önce içe aktarıldığı anlamına gelir. Bir sonraki içe aktarma bunu netleştirir.

Asıl önemli durum “Out of date” durumudur. İngilizce metin değişmiştir, çeviriniz hâlâ yerindedir ve artık başka bir şey söylemektedir.

Her dil için hazır dil paketleri “İndirmeler” sayfamızda ücretsiz olarak bulunur. Bunları kendi dosyanız gibi “Import JSON” ile yüklersiniz. Bir çeviriyi iyileştirmek için dosyayı önce düzenleyebilirsiniz de.

Uygulamada, “Import translations” kartındaki “Download language packs” bağlantısı sizi doğrudan o sayfaya götürür.

Dillerin düğme olarak yer aldığı “Languages” kartı, İngilizce kalıcı olarak açık.
Kırmızı çerçeve Almancanın ve “Save languages” düğmesinin üzerindedir. İngilizce “Always active” işaretini taşır.Resmi tam boyutta aç
Hedef dil seçicili “Export translations” kartı.
Önce hedef dili seçin, sonra indirin. Dosya İngilizce metni ve var olan çevirinizi içerir.Resmi tam boyutta aç
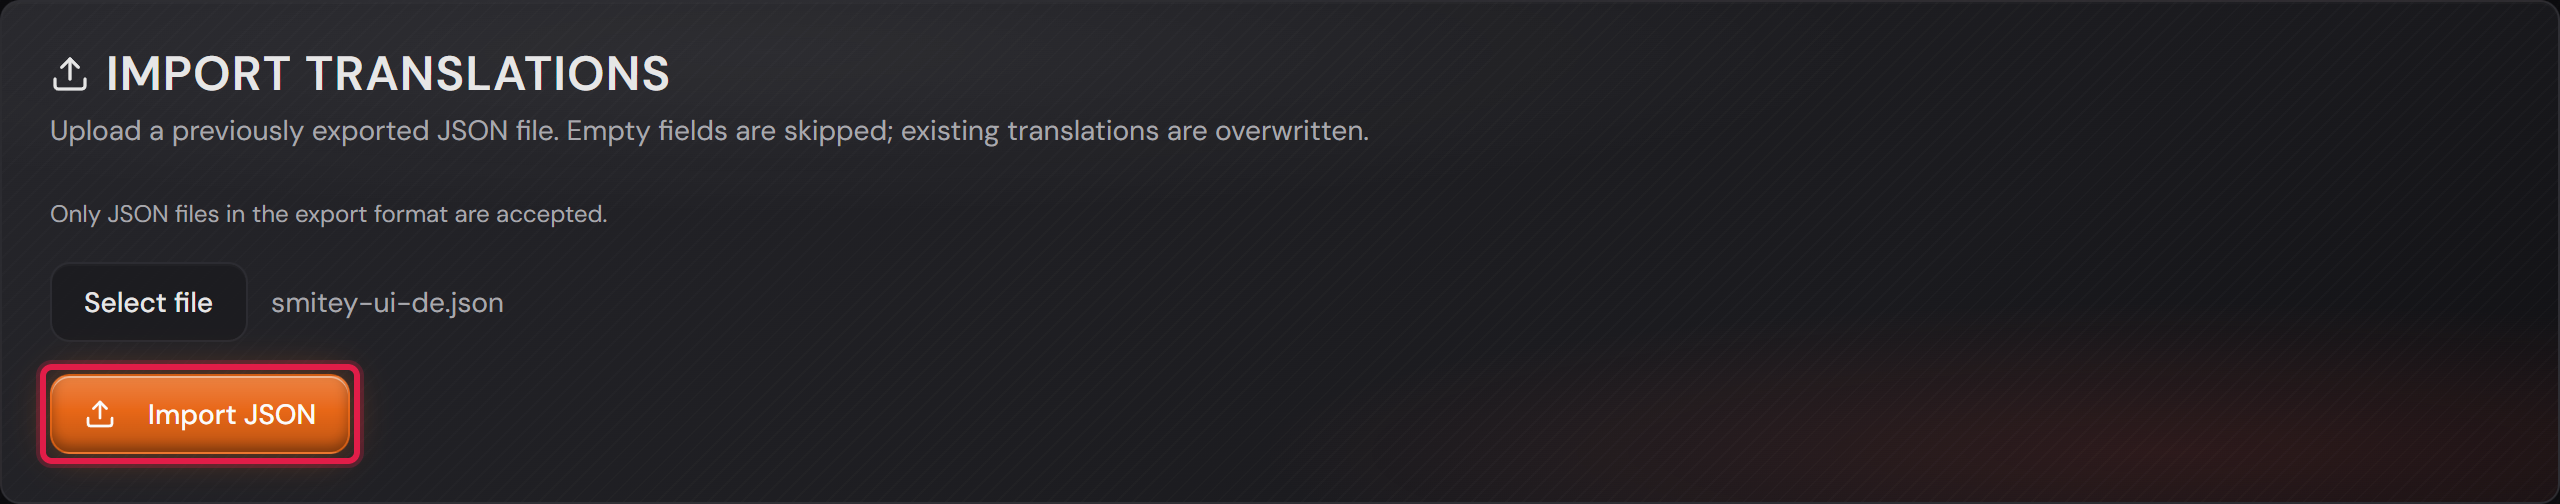
Seçilmiş dosyayla “Import translations” kartı.
“Select file” işleminden sonra dosya adı yanında belirir. Onu yalnızca “Import JSON” yükler.Resmi tam boyutta aç
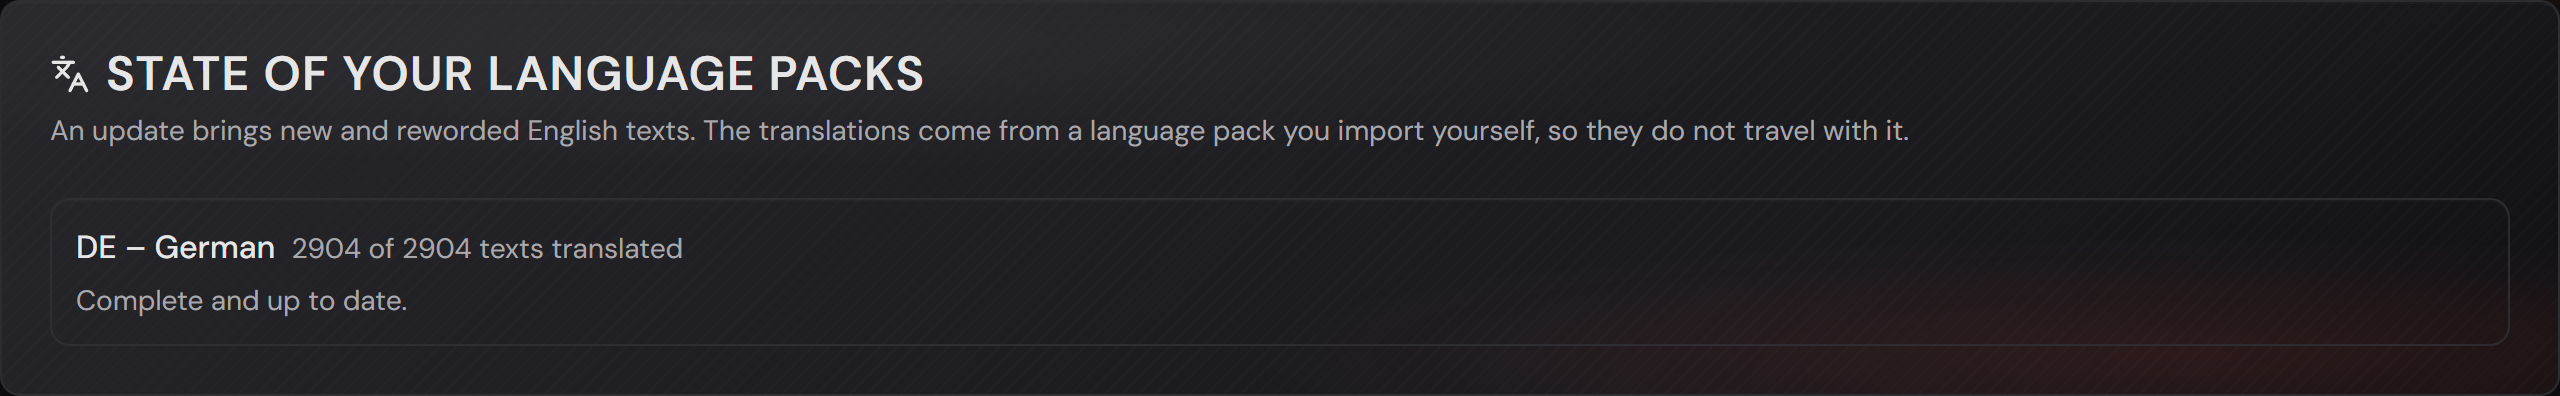
Almancanın durumunu gösteren “State of your language packs” kartı.
Bu örnek dünyada Almanca paket eksiksizdir. İkinci sayı, yeni metinler getiren her güncellemeyle büyür.Resmi tam boyutta aç
2

Logo, favicon ve renkler

“Settings → CI Settings” altında logonuzu, favicon dosyanızı ve üç rengi ayarlarsınız.

Logo, kenar çubuğunda sistem logosunun altında görünür. Saydam arka planlı PNG ya da SVG olarak 400'e 160 piksel önerilir, en çok 2 MB. Betik içeren bir SVG dosyası yüklenirken geri çevrilir. Bir yükleme başarısız olursa ileti nedenini söyler.

Favicon, tarayıcı sekmesindeki küçük resimdir. SVG ya da 64'e 64 piksel önerilir.

Üç renk şunlardır: “Primary color”, “Accent color” ve “Background color”. Birincisi önemli düğmeleri, ikincisi simgeleri ve vurguları, üçüncüsü arka planı boyar.

Metnin okunur kalması için metin ve üzerine gelme renklerini sistem kendisi hesaplar. Siz yalnızca üç temel rengi verirsiniz.

Boş bir alan, yerleşik rengin geçerli olduğu anlamına gelir. Yanındaki kare o zaman siyah gösterir, çünkü “renk yok” gösteremez. Altındaki not bunu söyler.

Alanların altındaki önizleme, kaydetmeden önce renklerinizi gösterir. Onları herkes için yalnızca “Save” geçerli kılar.

“Restore defaults” her şeyi geri alır. Bu, yüklenen logoyu ve favicon dosyasını da kaldırır.

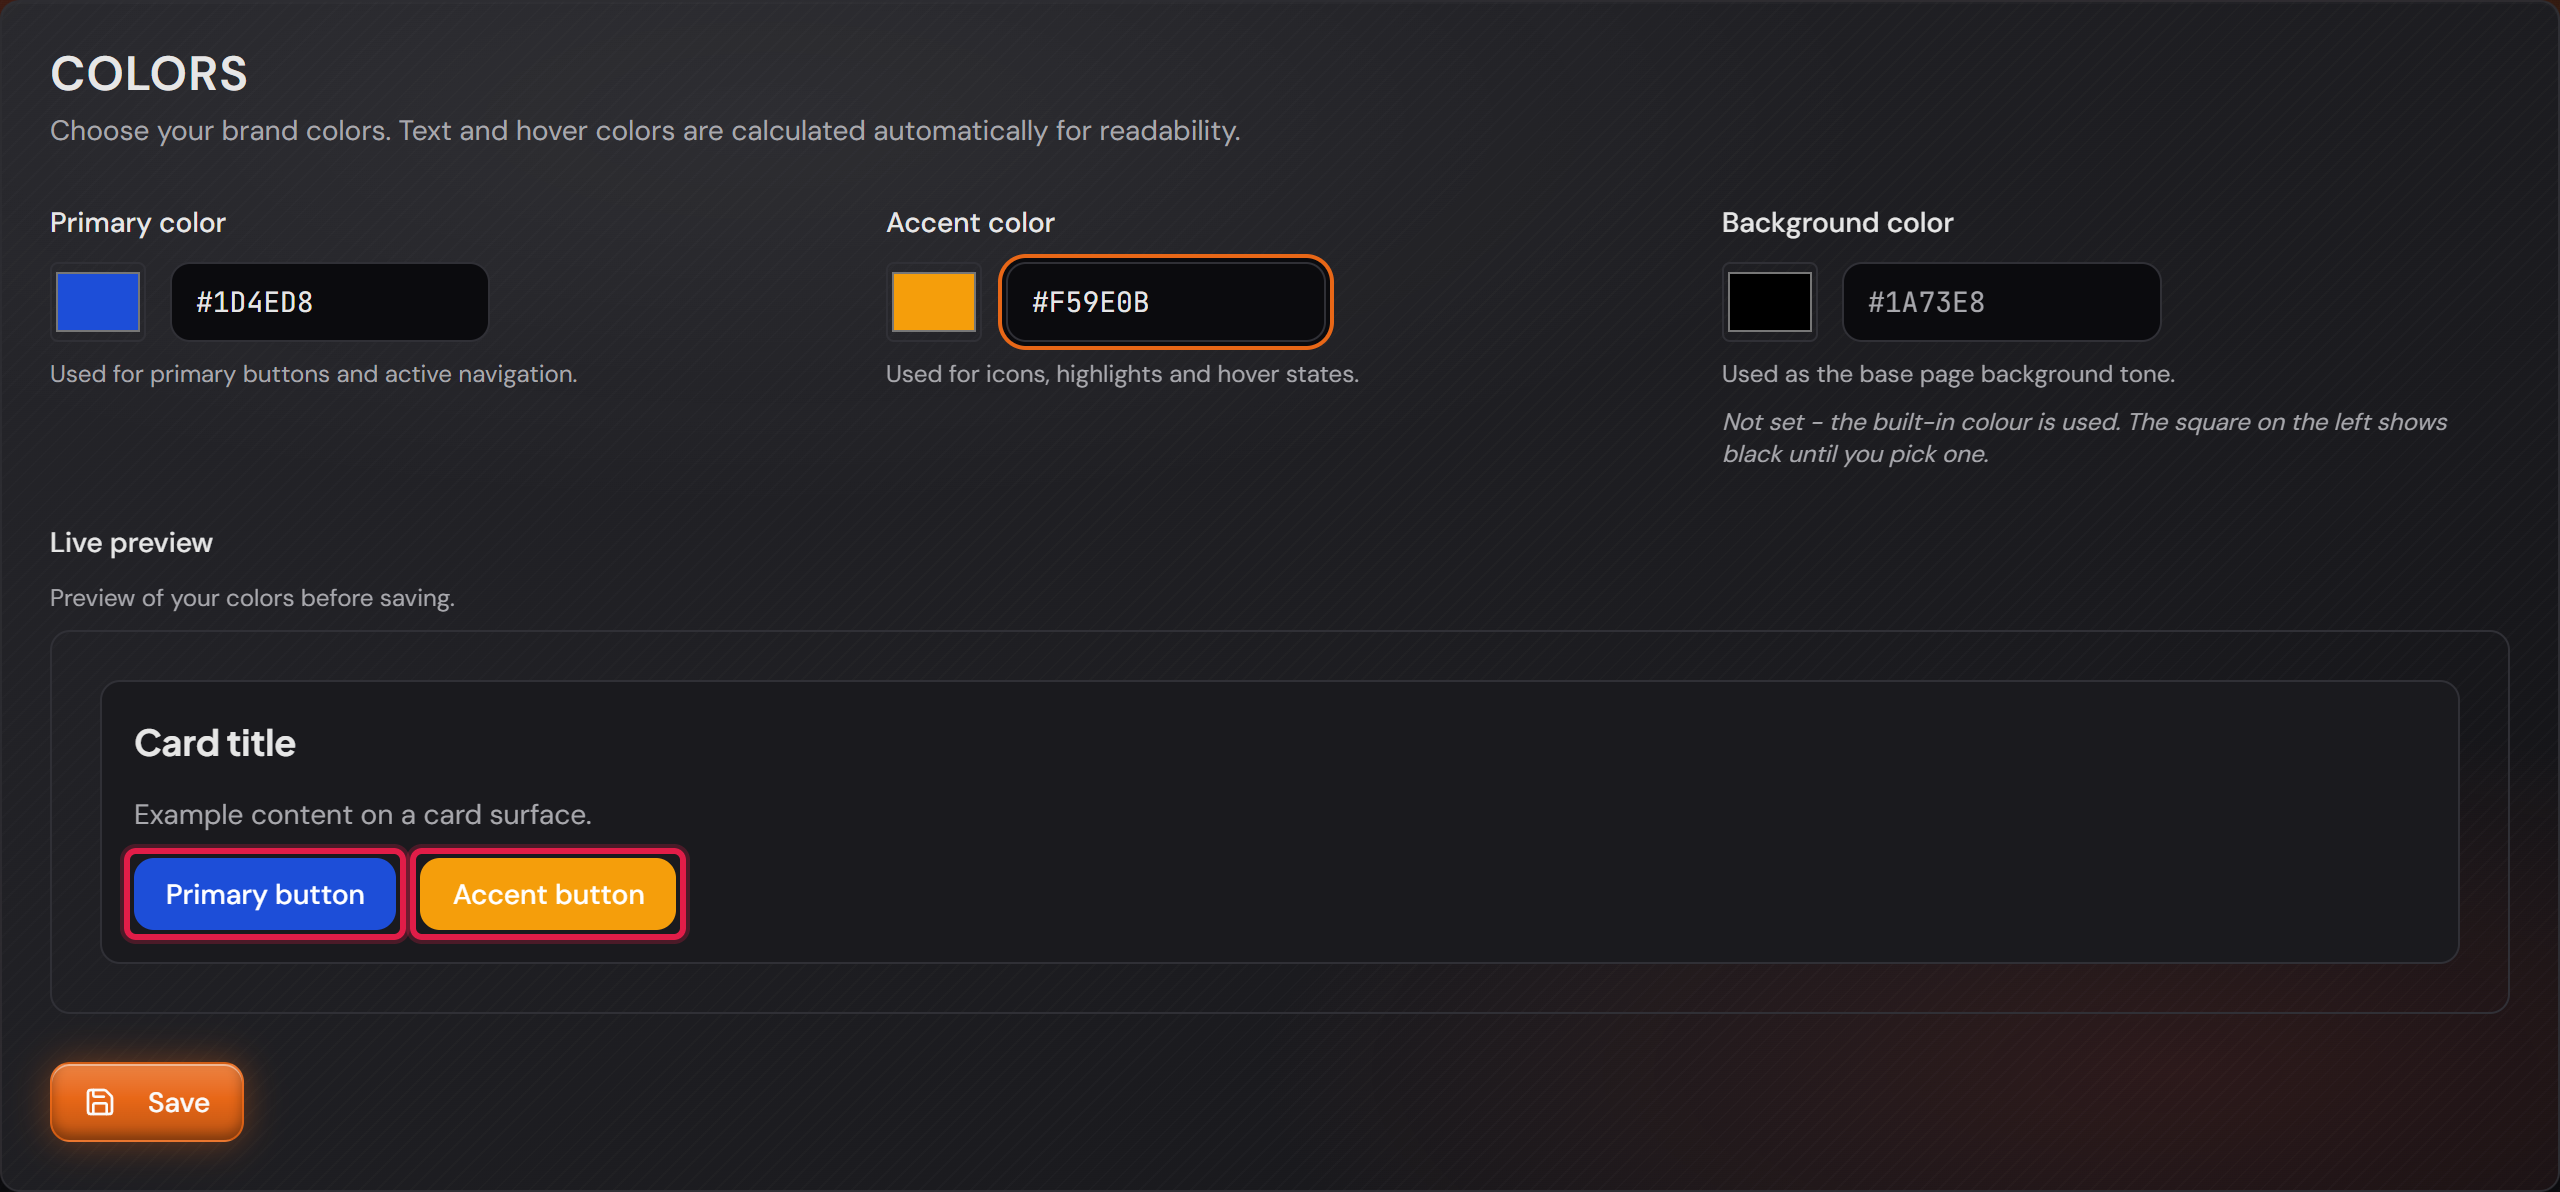
İki rengi ayarlanmış ve altında önizlemesi olan “Colors” kartı.
Kırmızı çerçeve iki önizleme düğmesinin üzerindedir. Girdiğiniz renkleri hemen gösterirler.Resmi tam boyutta aç
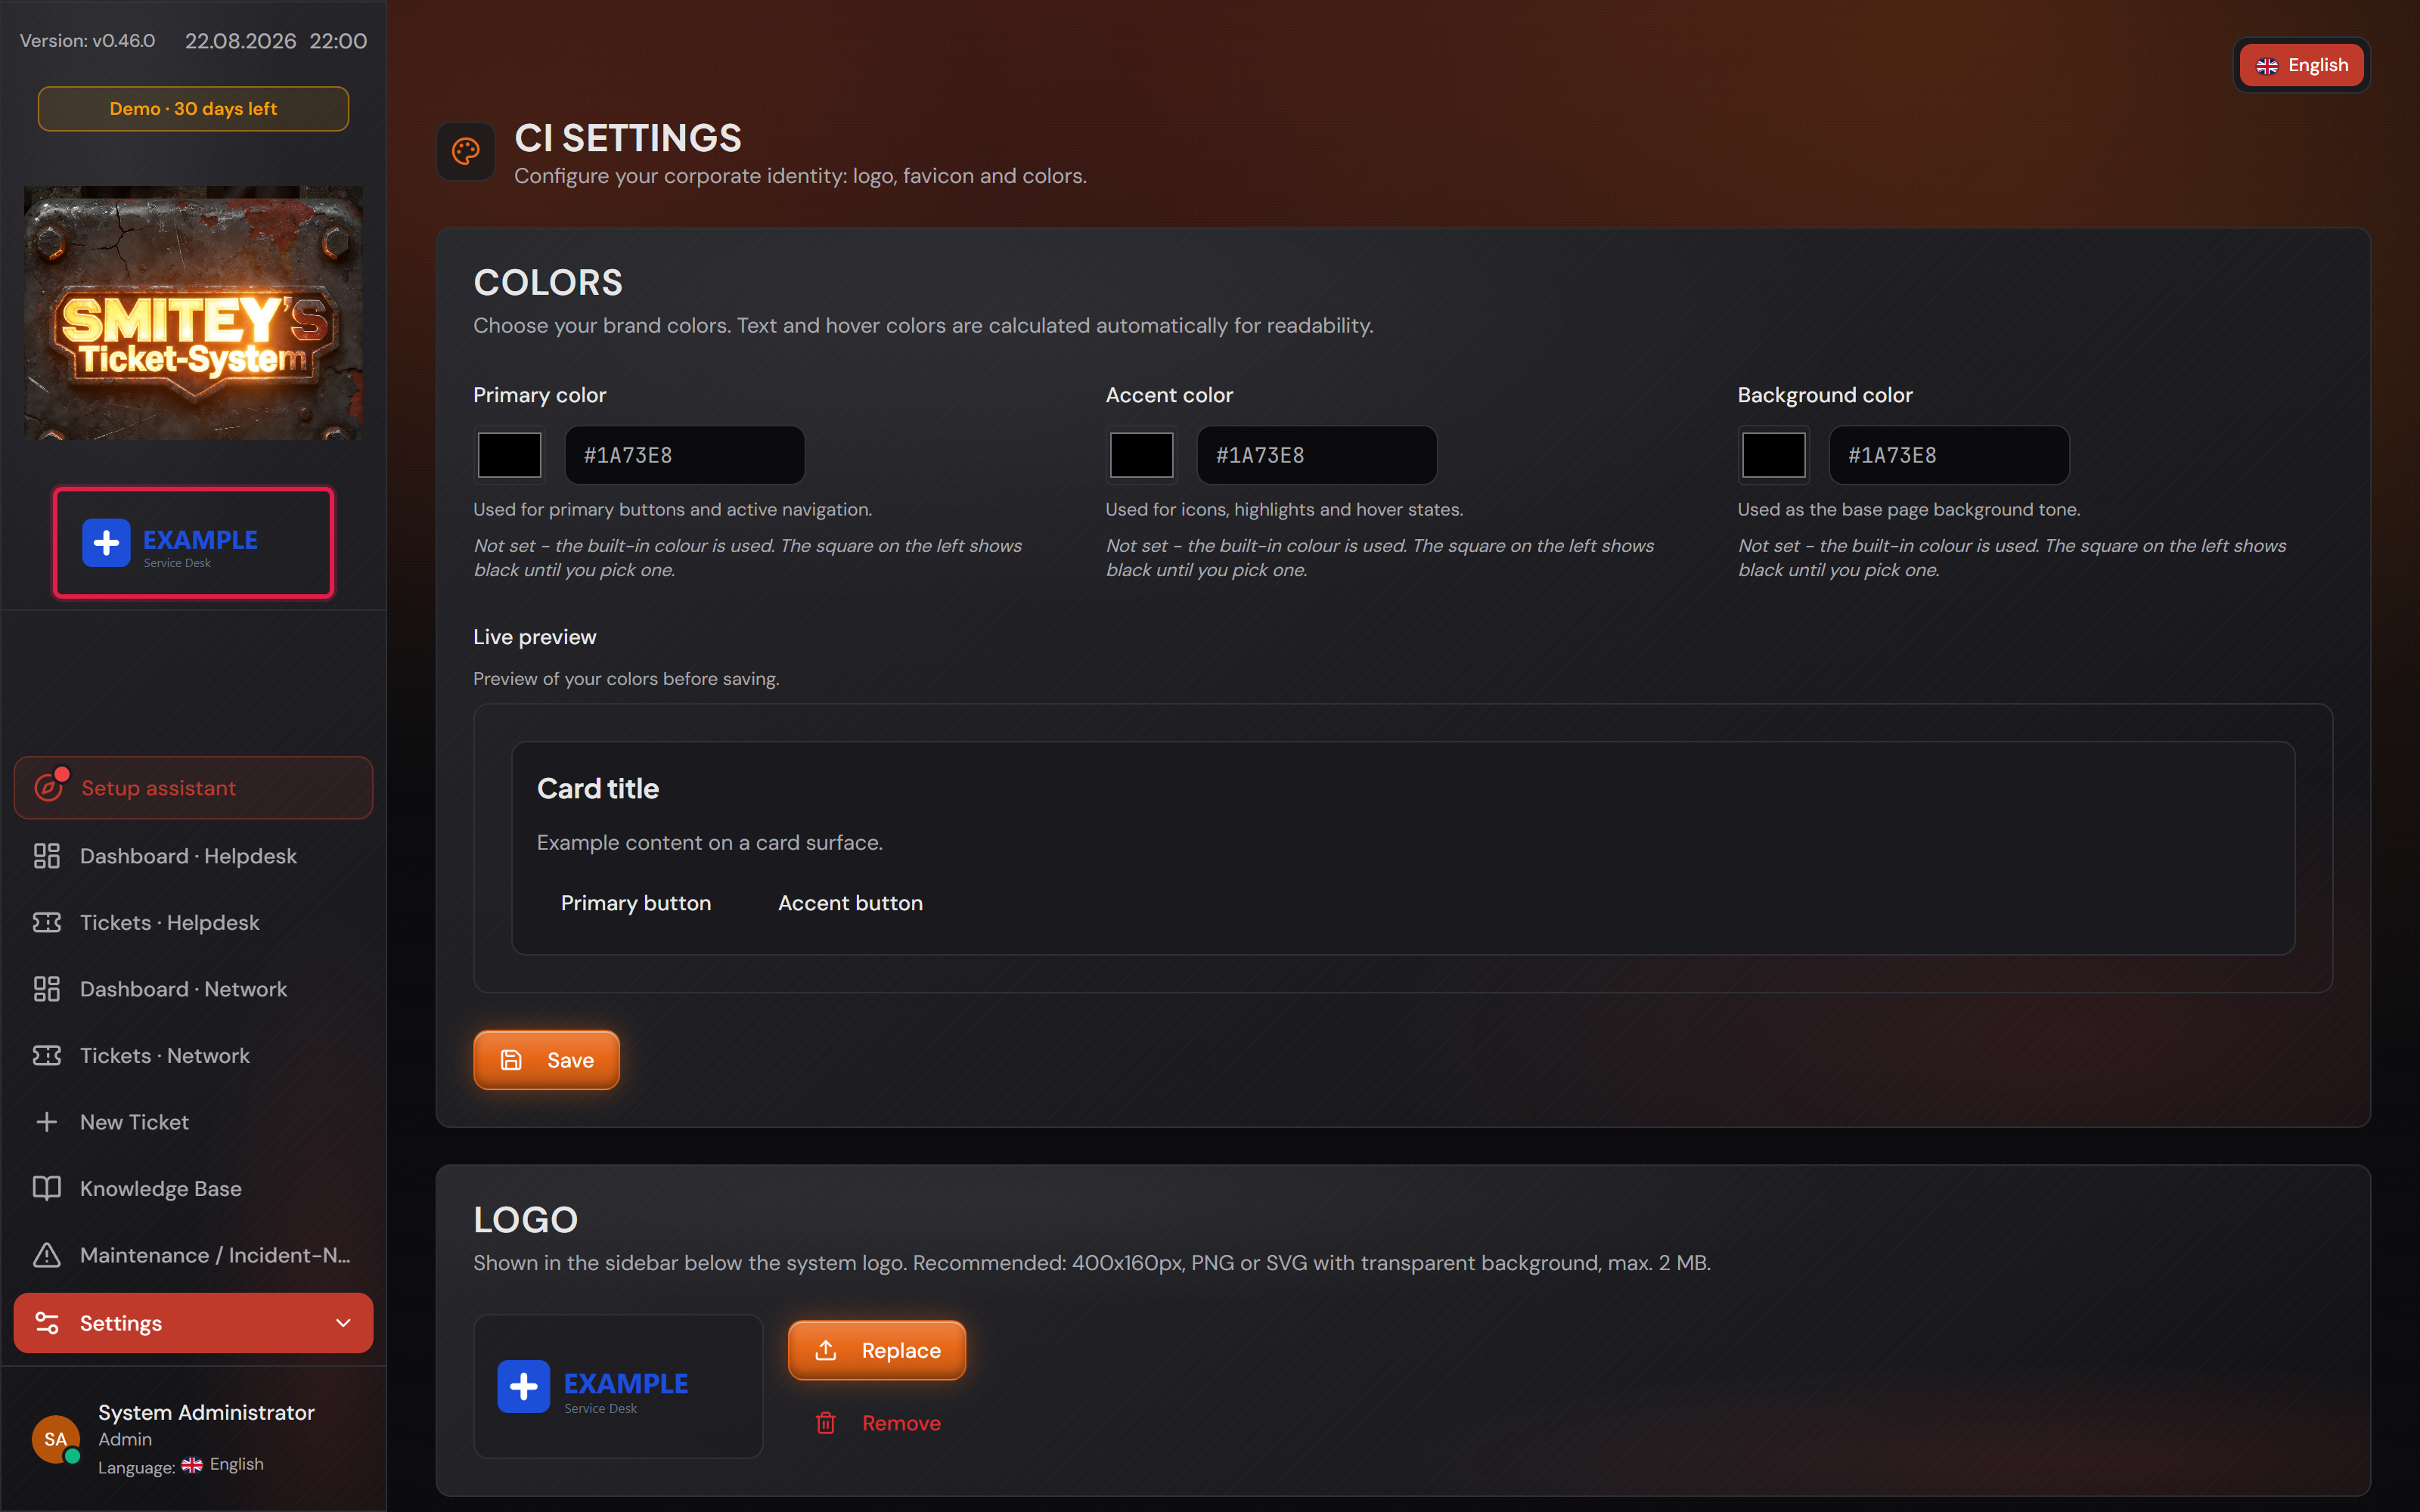
Kenar çubuğunda, sistem logosunun altındaki şirket logosu.
Kırmızı çerçeve yüklenen logonun üzerindedir. Hemen ve her sayfada görünür.Resmi tam boyutta aç
3

Açık ve koyu, ve telefondaki görünüm

Sistem koyu ve açık bir görünümle gelir. Kenar çubuğunun altındaki kendi menünüzden geçiş yaparsınız.

Seçim her kullanıcıya aittir ve akılda tutulur. Bir temsilci açık görünümde çalışırken bir meslektaşı koyu görünümde çalışabilir.

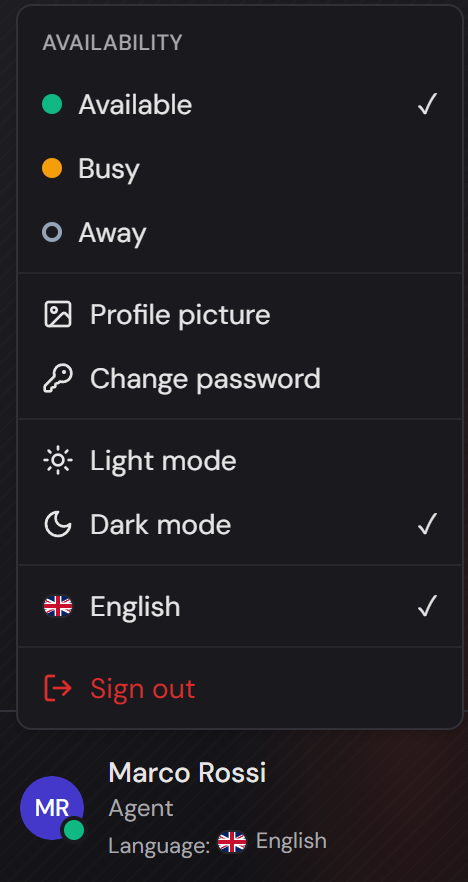
Aynı menü uygunluk durumunuzu, profil resminizi, parolanızı ve dilinizi barındırır.

Dar bir ekranda arayüz kendini yeniden düzenler. Tablo üst üste kartlara dönüşür ve kenar çubuğu sol üstteki simgenin arkasına katlanır.

Ayrı bir uygulama yoktur. Adres masaüstündekiyle aynıdır ve aynı şekilde oturum açarsınız.

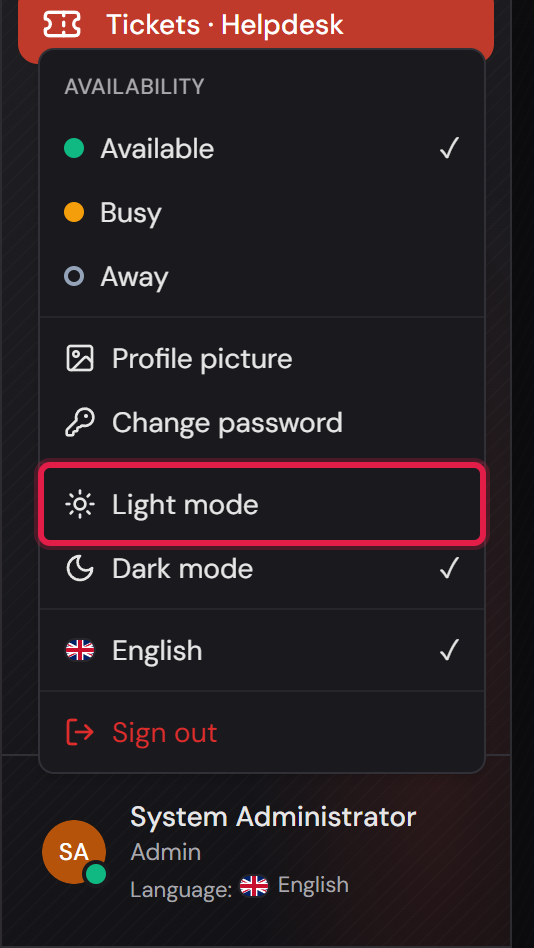
“Light mode” ve “Dark mode” girdilerini içeren kişisel menü.
Kırmızı çerçeve “Light mode” üzerindedir. Yanındaki işaret hangi görünümün etkin olduğunu gösterir.Resmi tam boyutta aç
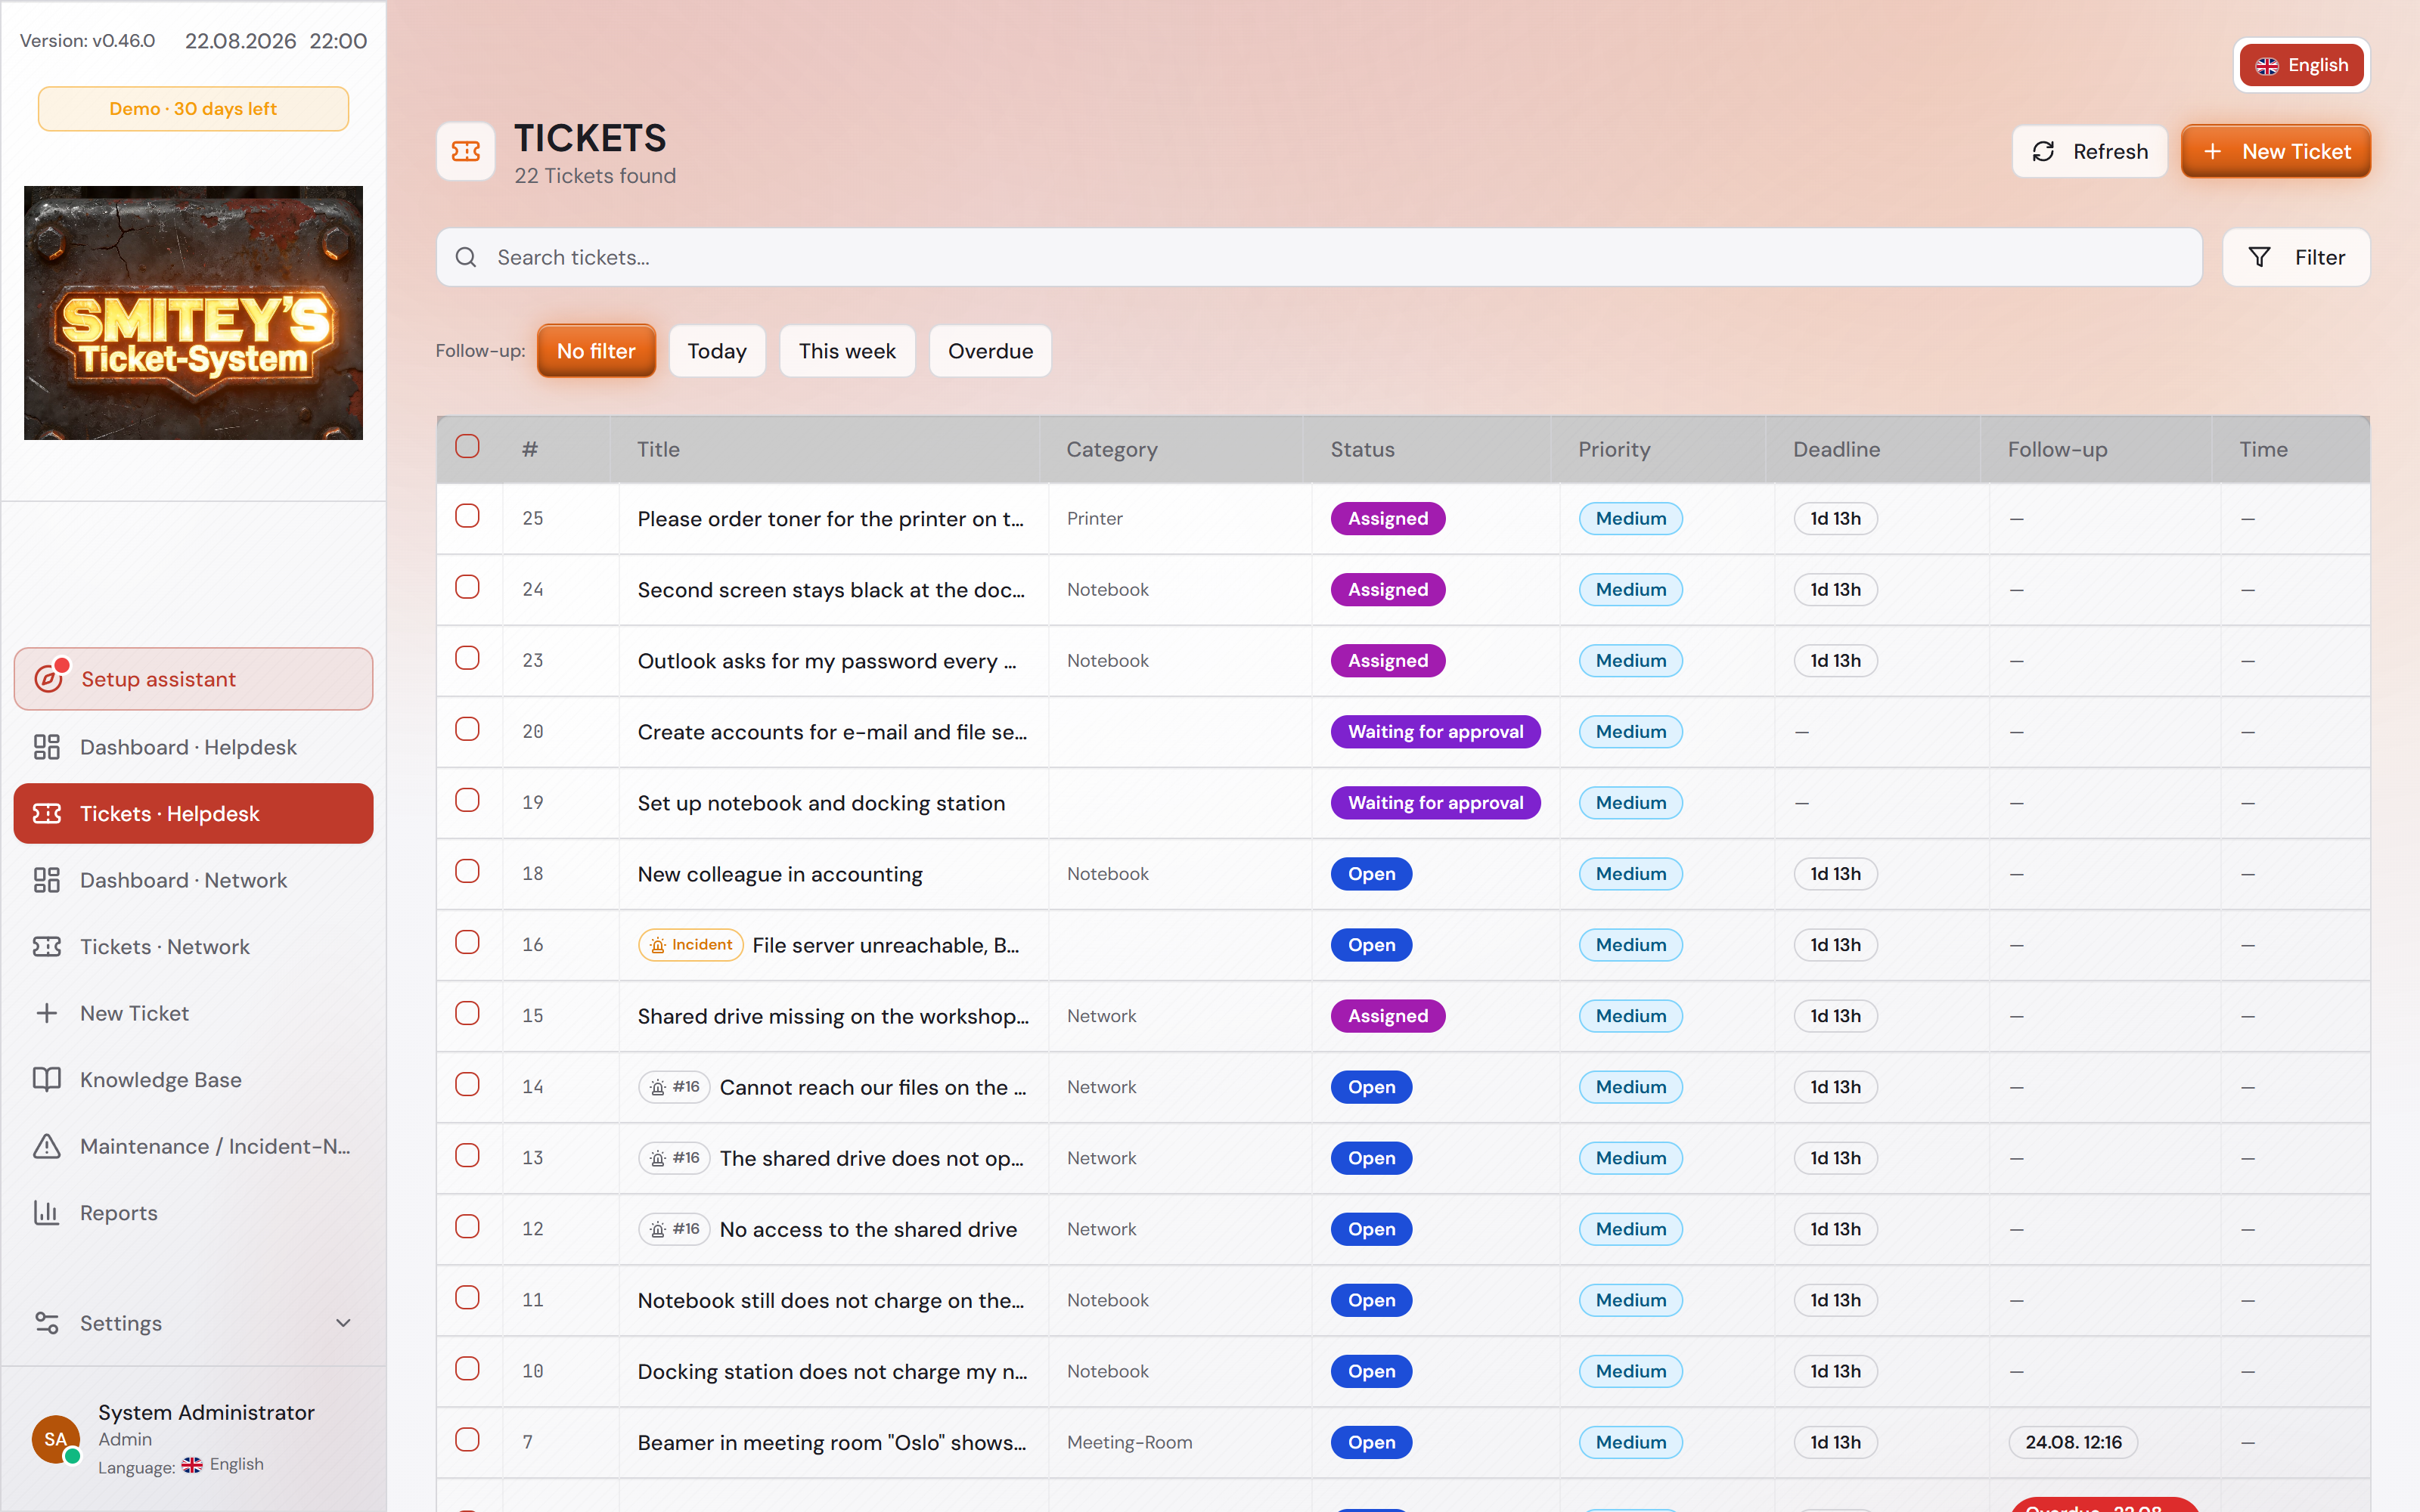
Açık görünümde talep listesi.
Açık görünüm fabrika ayarıdır.Resmi tam boyutta aç
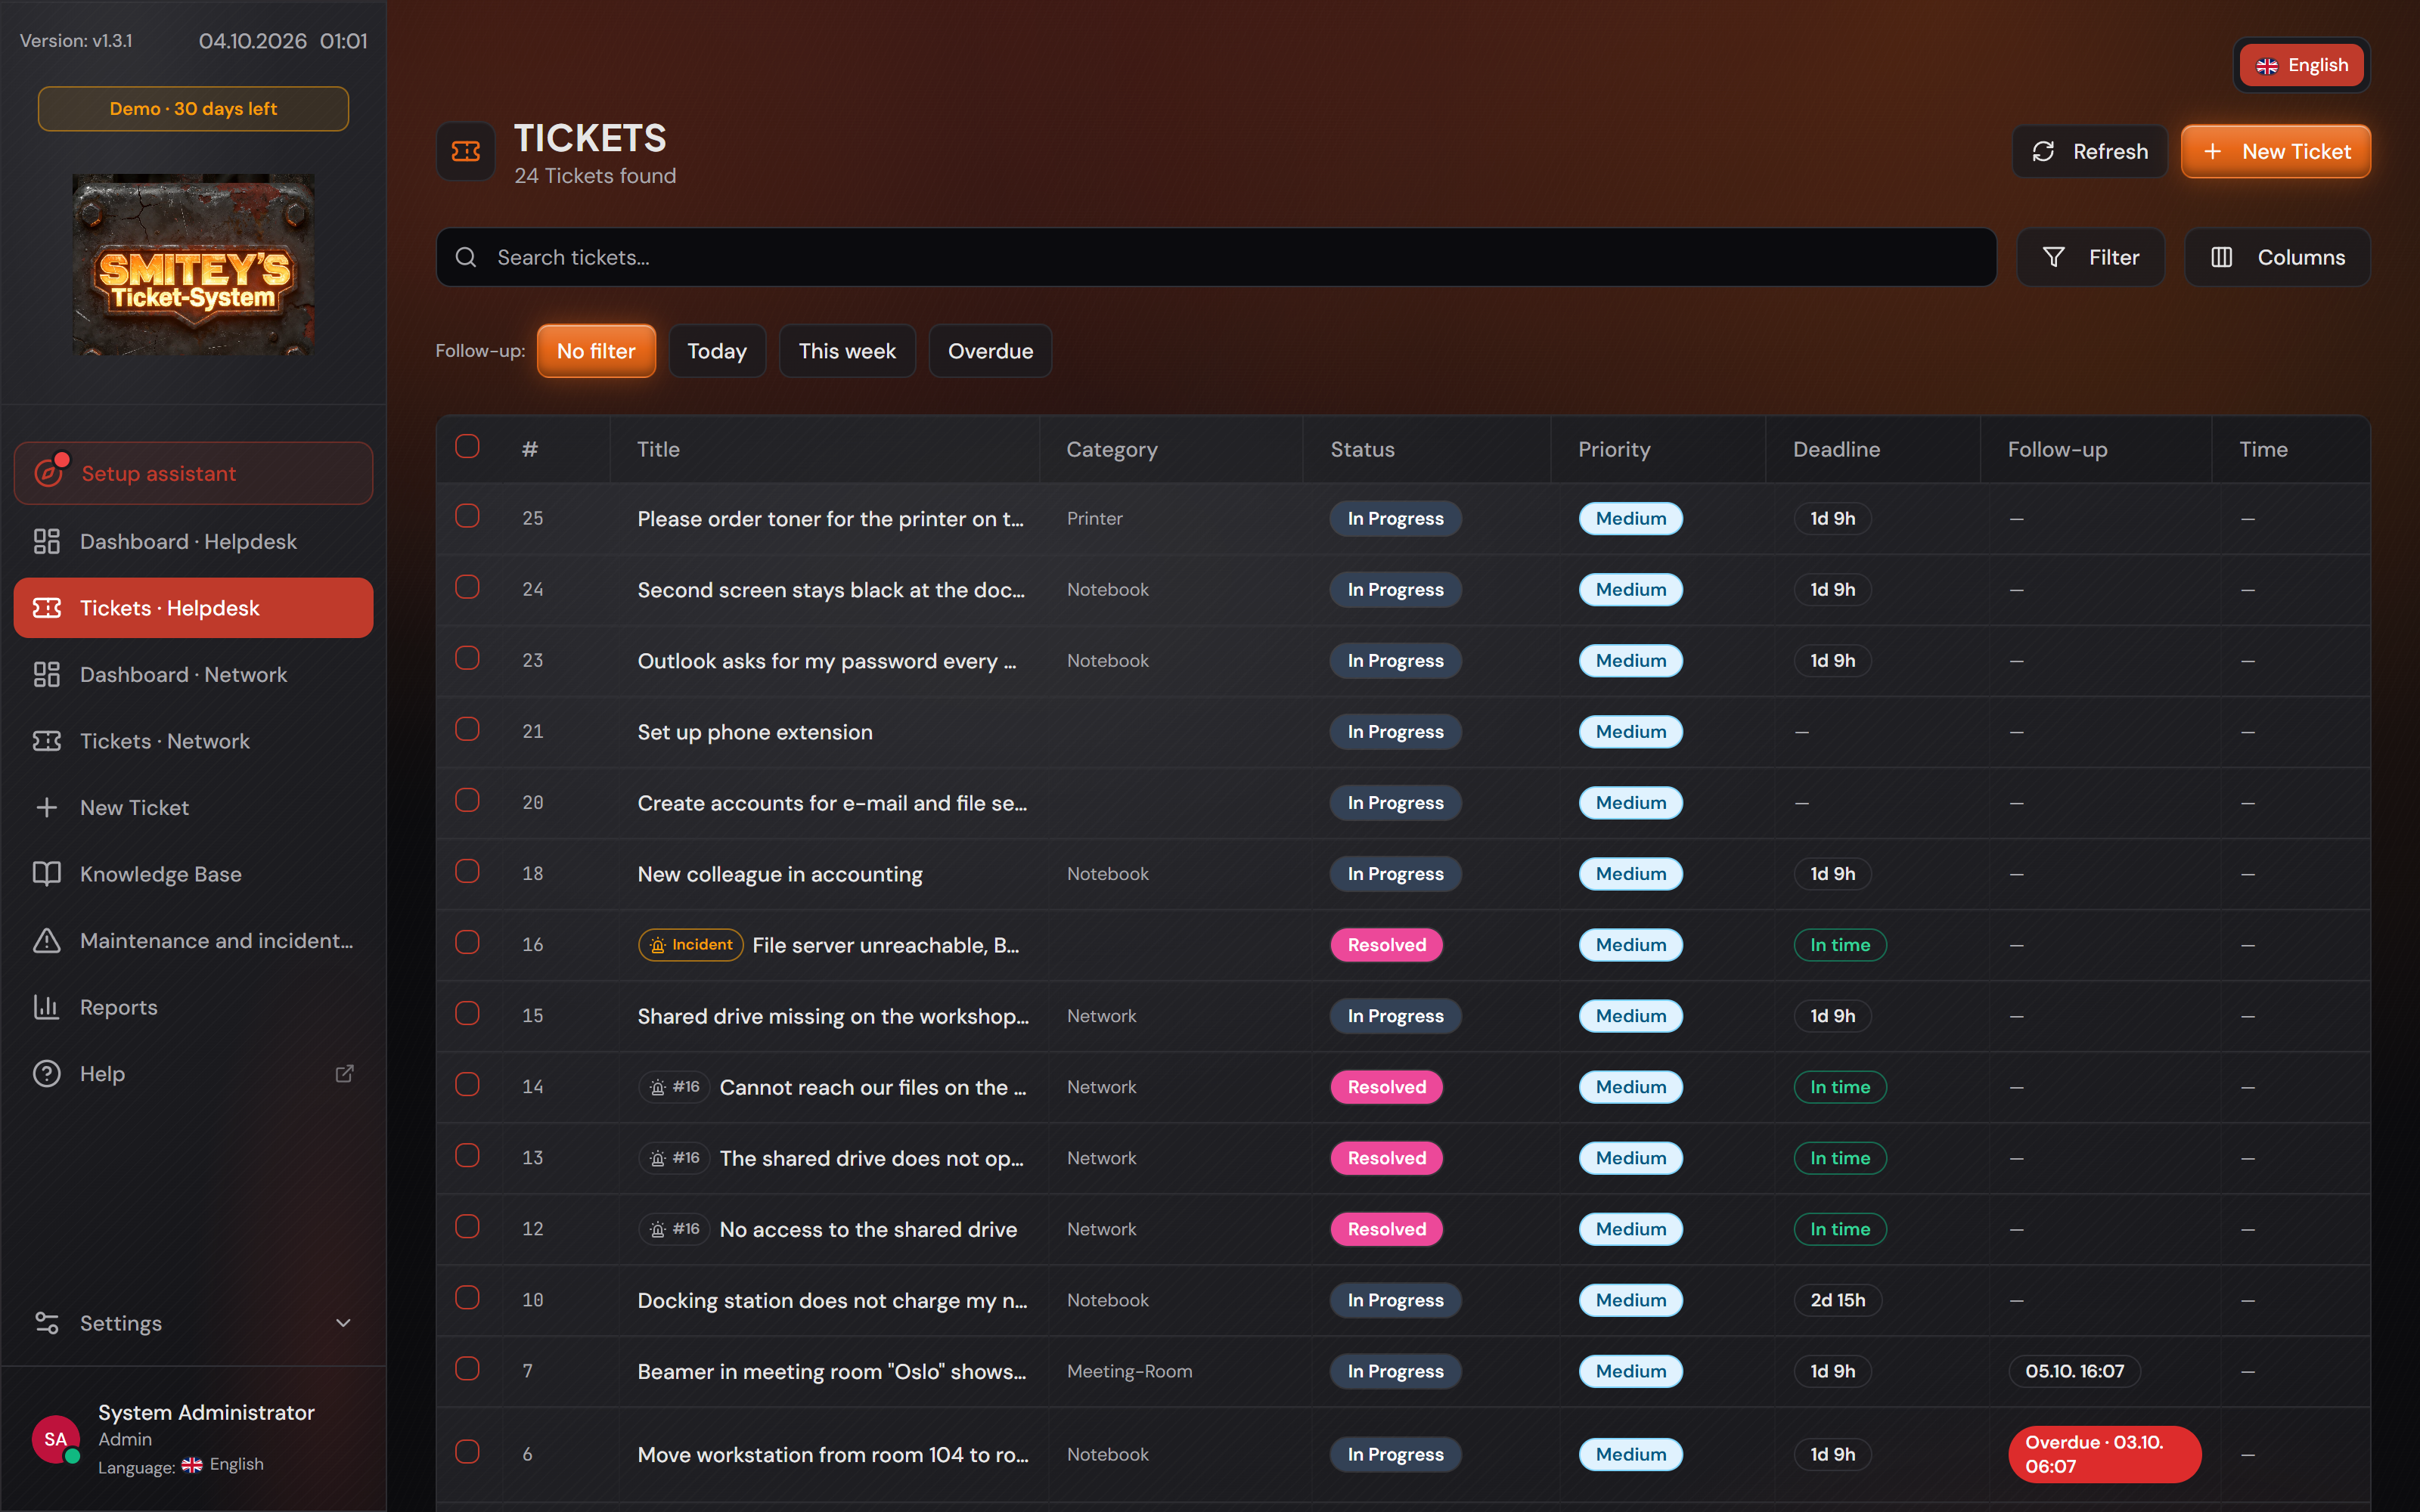
Koyu görünümde aynı talep listesi.
Aynı sayfa, aynı veriler. Yalnızca görünüm değişir.Resmi tam boyutta aç
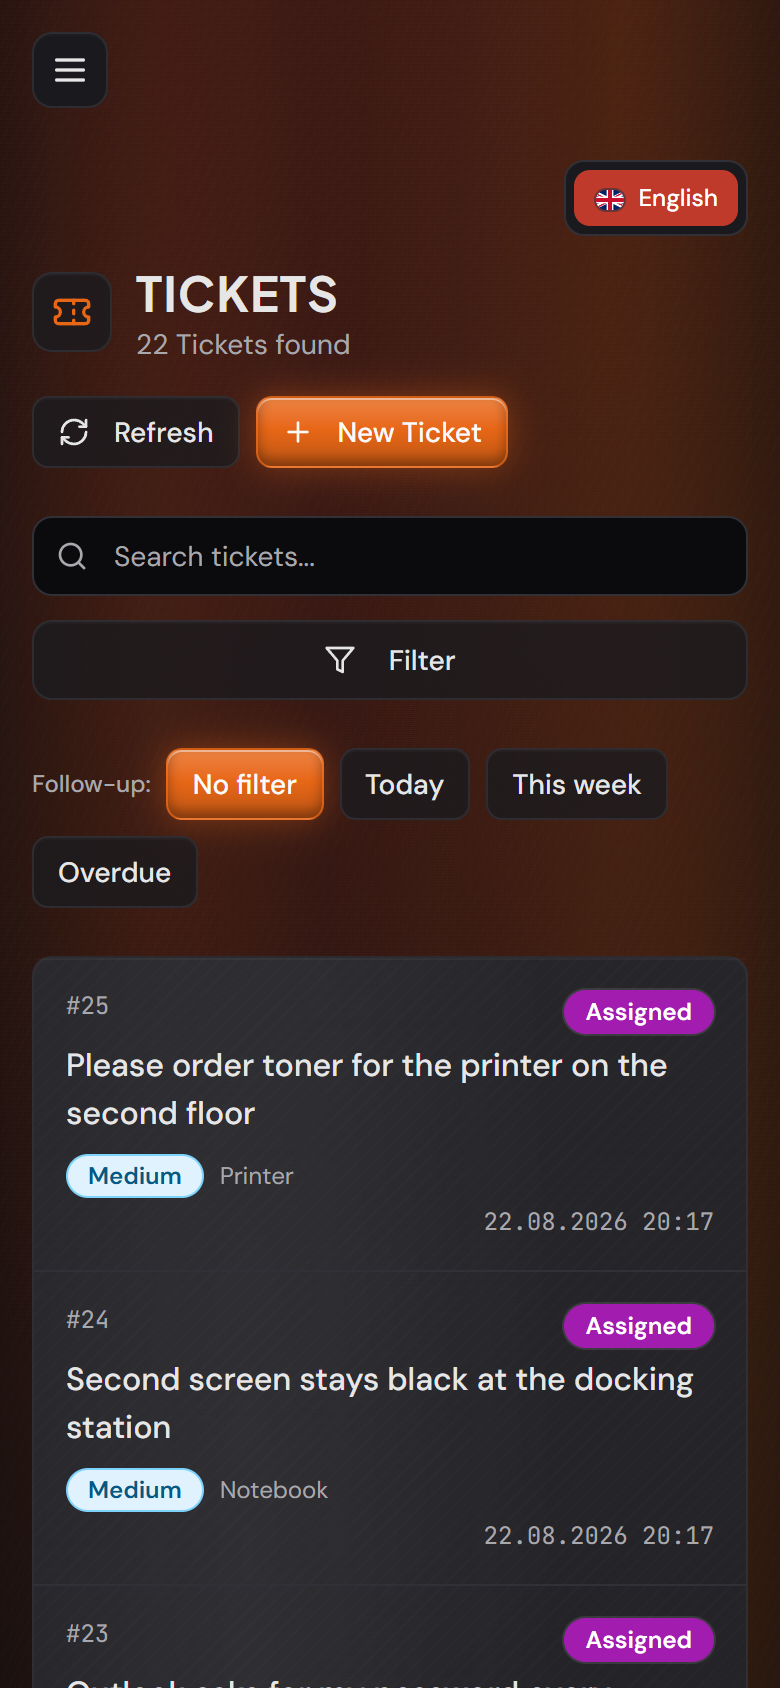
Aynı sayfa dar bir pencerede, telefondaki gibi.
Telefonda liste üst üste dizilir. Kenar çubuğunu sol üstteki simgeyle açarsınız.Resmi tam boyutta aç
4

Tarih ve saatler sizin yazdığınız gibi

Başlamadan önce: Yöneticiler ve temsilciler genel ayarları değiştirebilir. Diğer herkes tarihleri orada ayarlandığı gibi okur.

“Settings → General Settings” altında “Date and time format” kartını bulursunuz. Doğrudan saat diliminin arkasında durur.

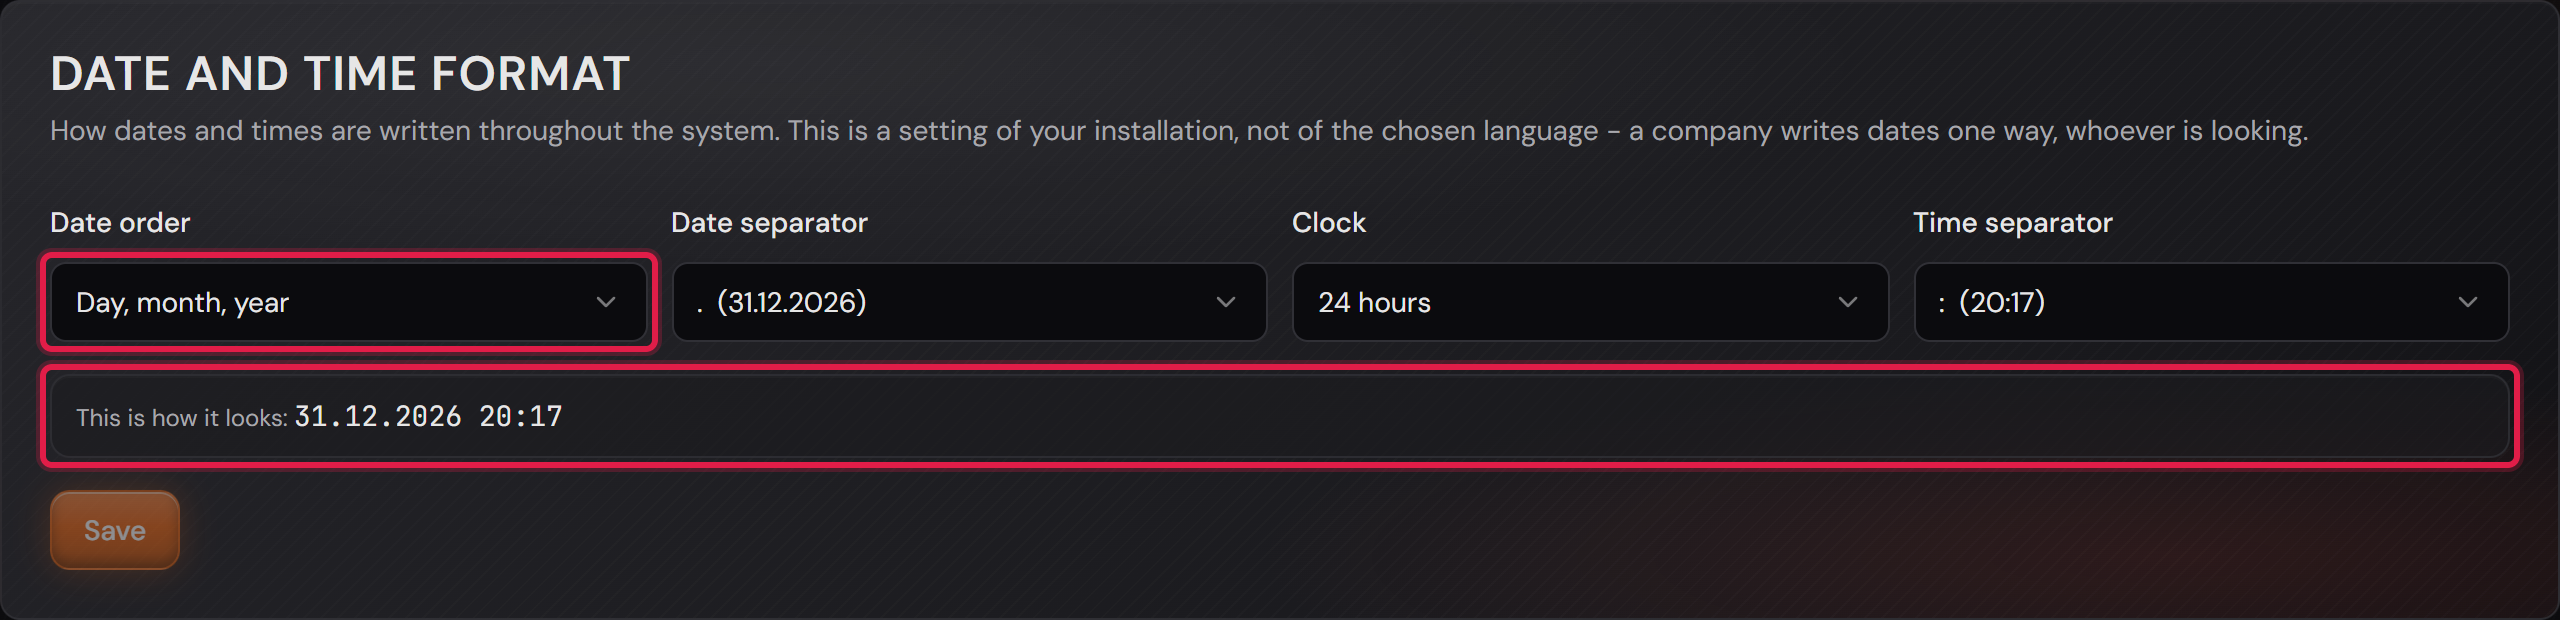
Bir tarihin nasıl yazıldığını dört seçim belirler. “Date order” gün, ay ve yılın sırasıdır.

“Date separator” sayılar arasındaki karakterdir. Nokta, eğik çizgi ya da kısa çizgi seçebilirsiniz.

“Clock” saat gösterimidir: 24 saat ya da AM ve PM ile 12 saat. “Time separator” saat ile dakika arasındaki karakterdir.

Dört alanın altında “This is how it looks” yazısını görürsünüz. “Save” düğmesine tıklamadan önce sonucu gösterir.

Ayar kurulumun tamamı için geçerlidir. Ne dile ne de tek tek kullanıcıya bağlıdır.

Bu bilinçlidir. Bir şirket tarihleri tek bir biçimde yazar ve her meslektaş aynı yazımı okur.

Fabrika ayarı noktalı gün, ay, yıl ve 24 saat gösterimidir. Hiçbir şeyi değiştirmezseniz hiçbir şey değişmez.

Seçilen yazım, sistemin tarih gösterdiği her yerde geçerlidir. Buna talep, listeler, hatırlatma ve kaydedilen süre dahildir.

Dışa aktarımlar bundan etkilenmez. Onlar tarihi 2026-08-22 olarak yazar, çünkü hesap tablosu programları bu biçimi güvenilir biçimde okur.

Tarih girdiğiniz alanlar da bu ayara uyar. Alana tıklamak bir takvim açar ve seçilen tarih sonra sizin yazımınızla görünür. Boş bir alanda “Pick a date” yazar.

Bu konuda ayrıntı şu kartta: Dilleri etkinleştirin ve kendiniz çevirin

Dört seçicili ve önizlemeli “Date and time format” kartı.
Kırmızı çerçeve sıranın ve önizlemenin üzerindedir. Seçicilerin içindeki örnekler seçilen sırayla birlikte değişir.Resmi tam boyutta aç
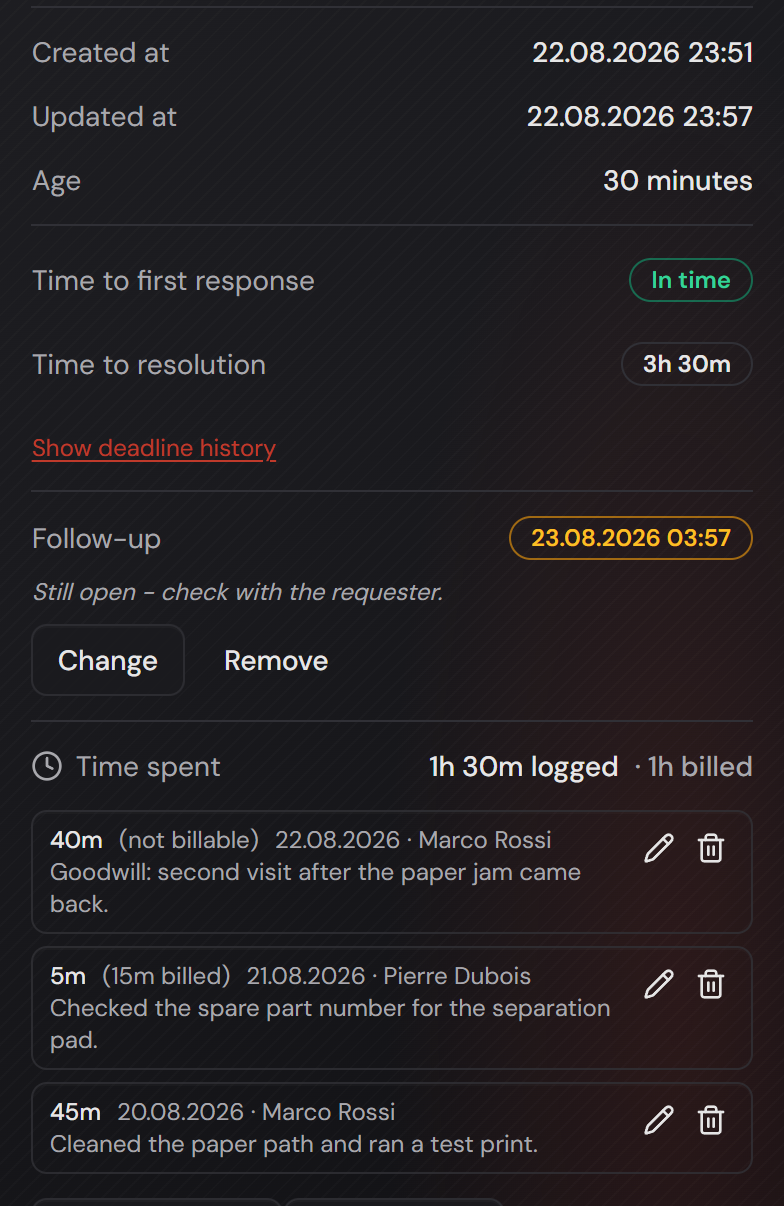
Fabrika ayarında talep ayrıntıları: gün, ay, yıl ve 24 saat gösterimi.
Hiçbir şey değiştirilmediği sürece bir talep böyledir. Üstte zaman noktaları, altta kaydedilen sürenin günleri.Resmi tam boyutta aç
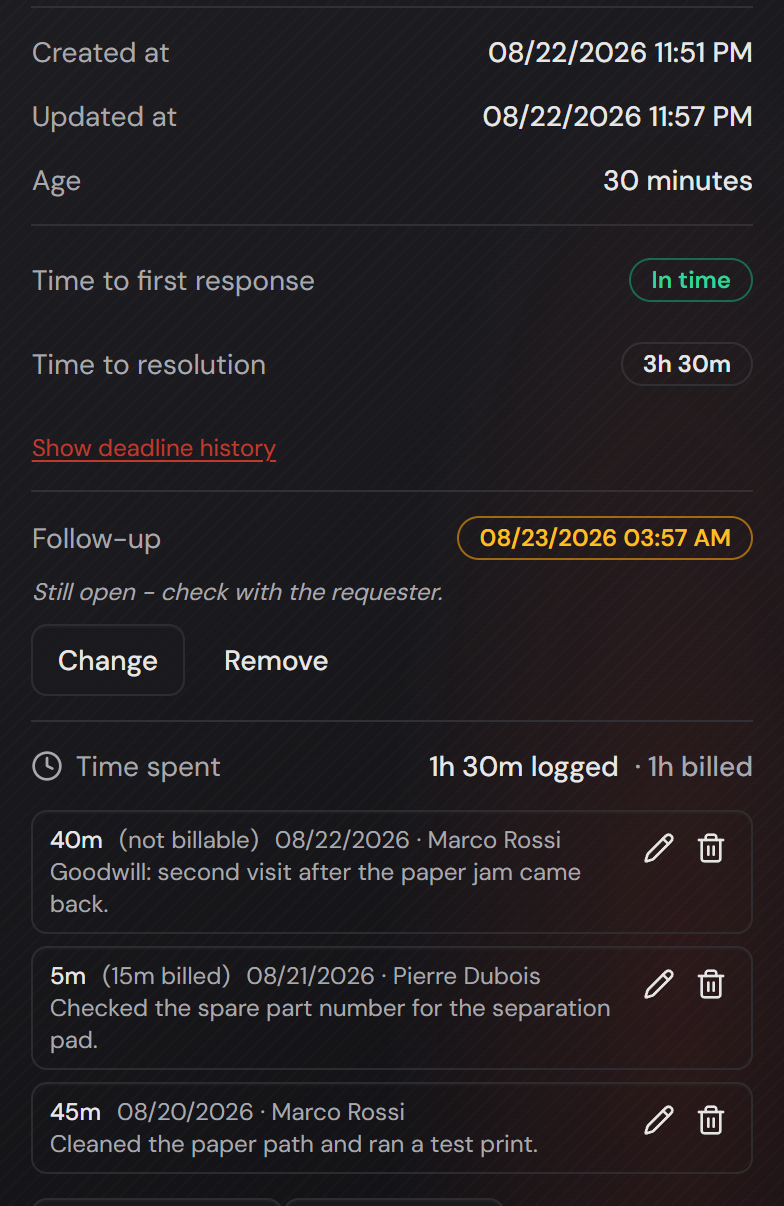
Ay, gün, yıl ve 12 saat gösterimine geçtikten sonra aynı ayrıntılar.
Değişiklikten sonra aynı talep. Kaydedilen günler, tıpkı üstlerindeki zaman noktaları gibi ayarı izler.Resmi tam boyutta aç
5

Bakımı ve arızaları duyurma

Başlamadan önce: Oturum açma sayfasındaki duyuru Basic sürümünün parçasıdır. Onu ayrıca e-posta olarak göndermek Professional sürümünün parçasıdır.

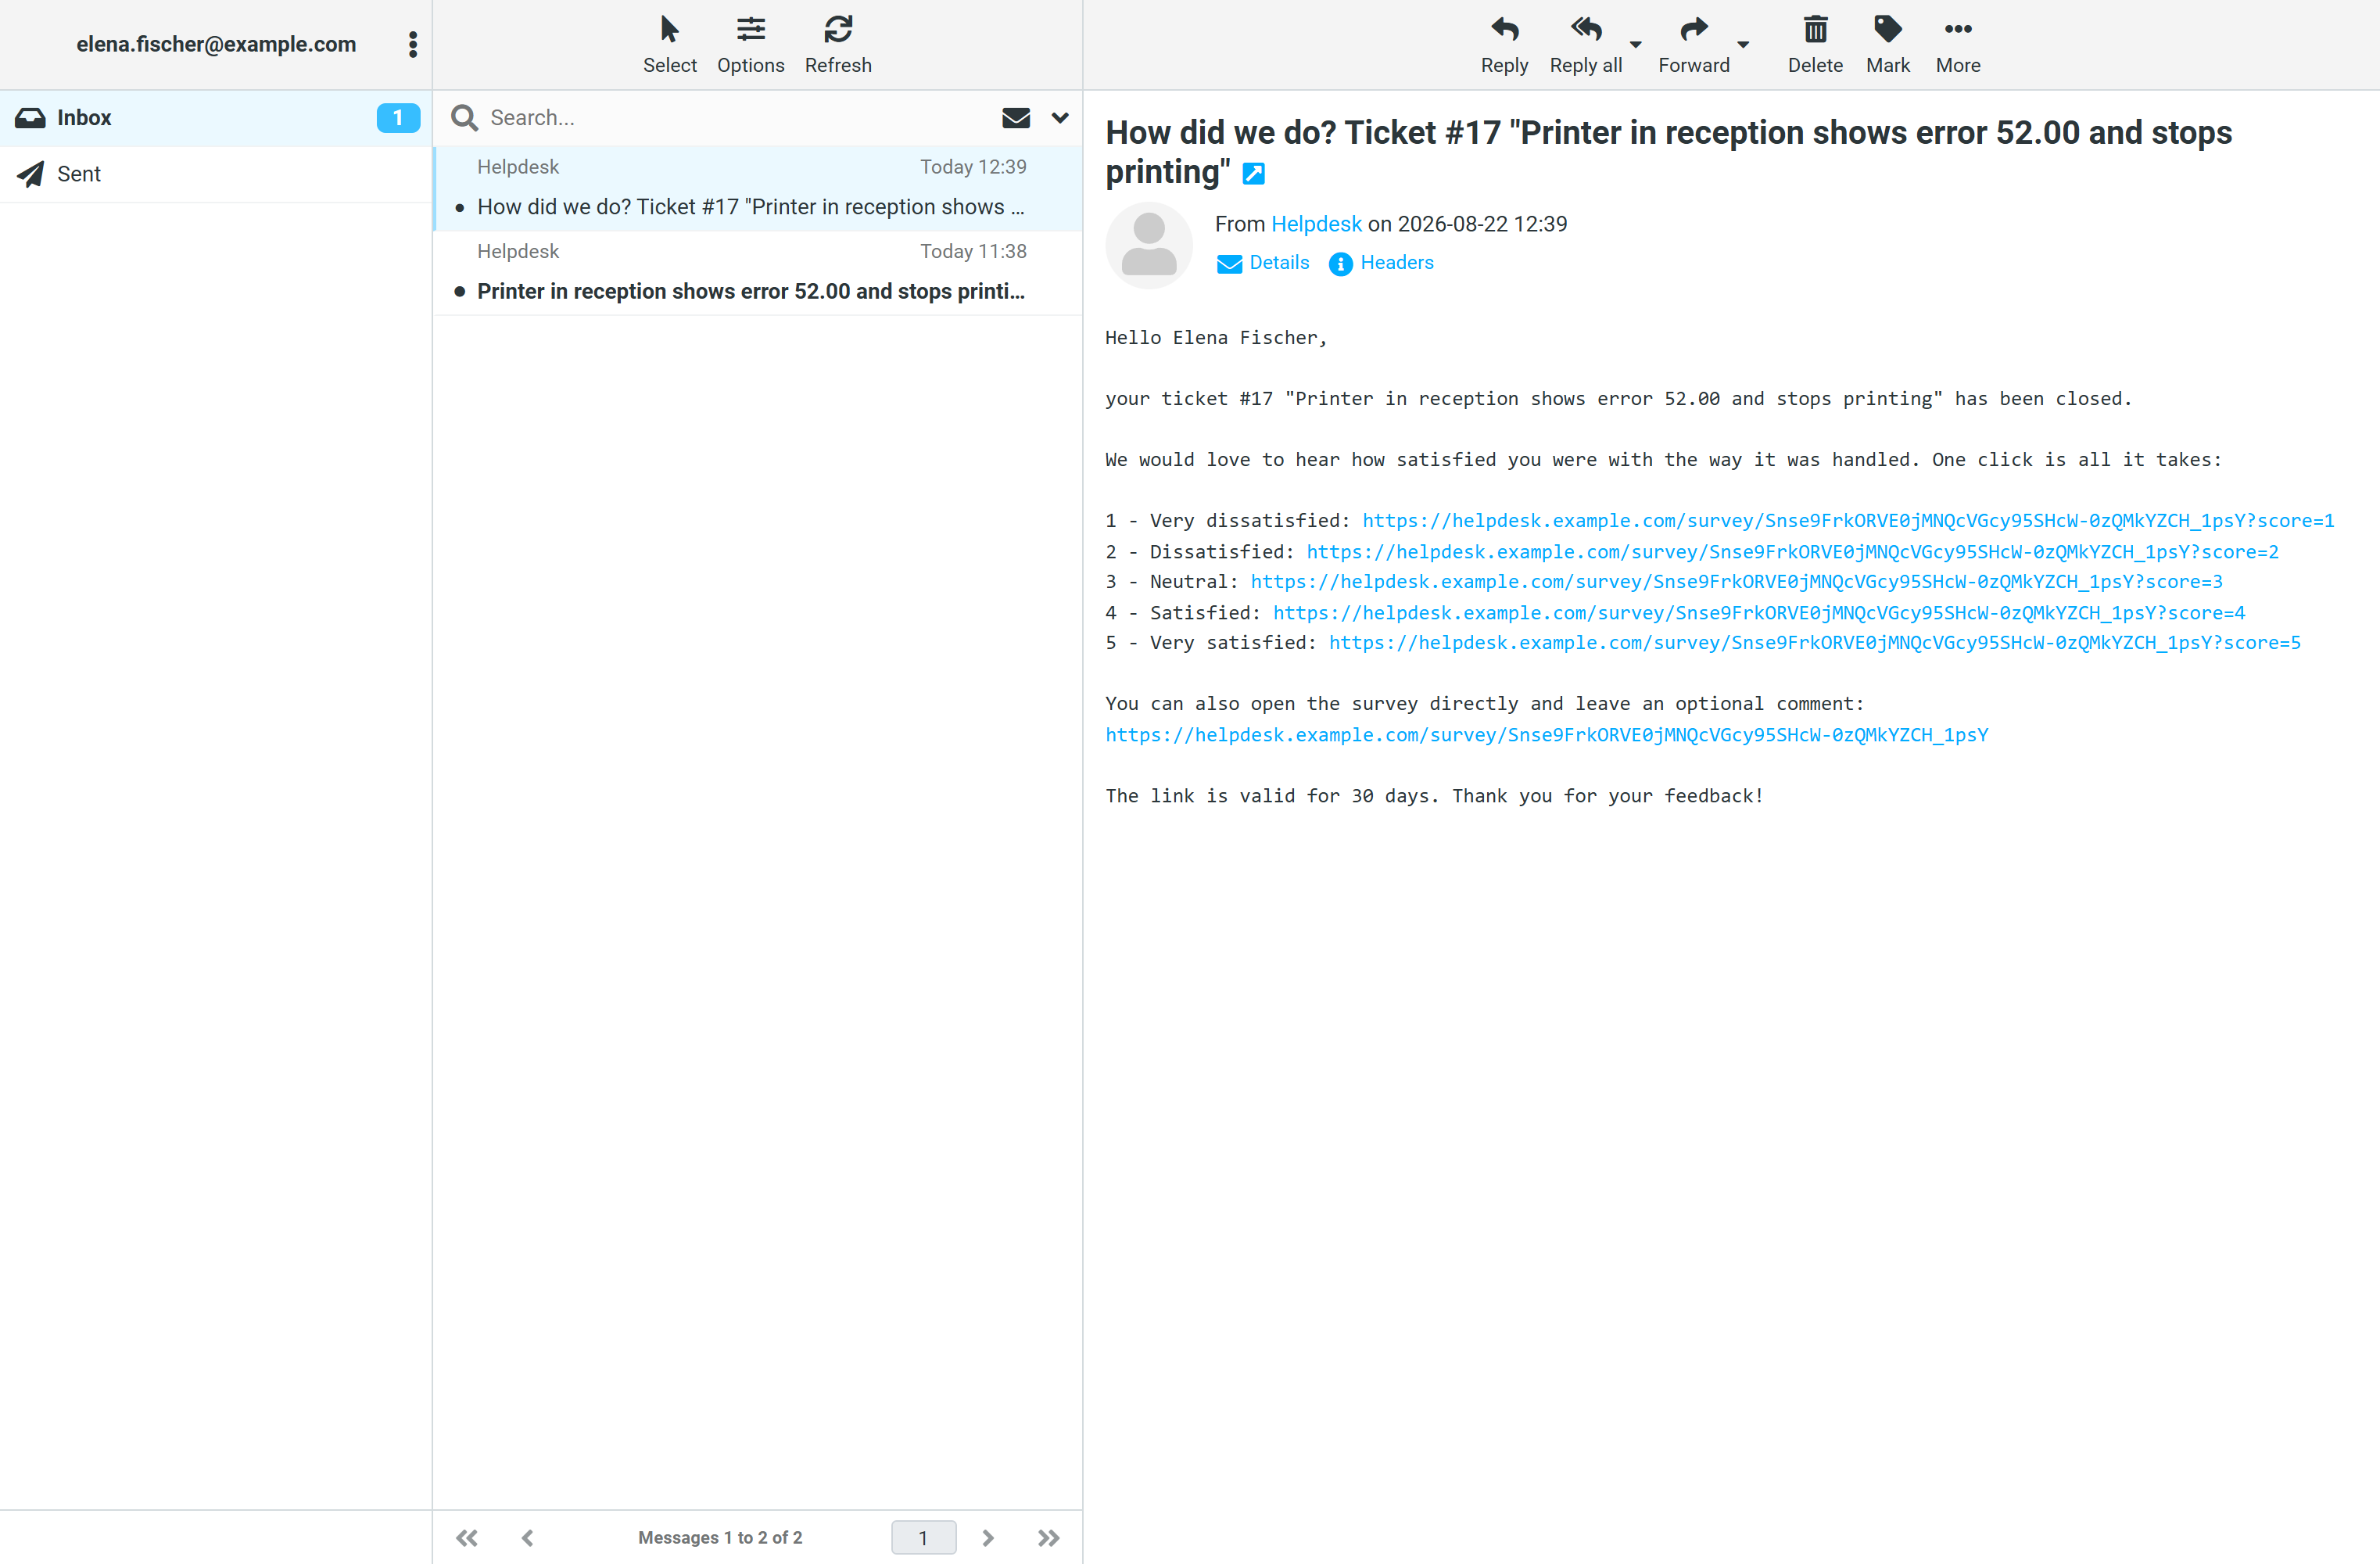
“Maintenance and incident notices” sayfası kenar çubuğunda durur. Orada herkesin gördüğü bir duyuru yazarsınız.

Duyuru oturum açma sayfasında ve sistemin her yerinde görünür. Böylece insanlar onu daha oturum açmadan okur.

Amaç gereksiz talepleri önlemektir. Ağın çalışmadığını okuyan biri bunu bir daha bildirmez.

Metni tıklayarak oluşturursunuz. Önce doldurmak istediğiniz alana tıklayın. O alan kırmızı bir kenarlık alır ve sonrasında işaretlediğiniz her şey oraya girer. Bir yapı taşının işaretini kaldırırsanız metinden yeniden çıkar.

“Title / Subject” duyurunun üstünde görünür. “Body” onun altında görünür. Duyuruyu e-posta olarak gönderirseniz biri konu, öbürü gövde olur.

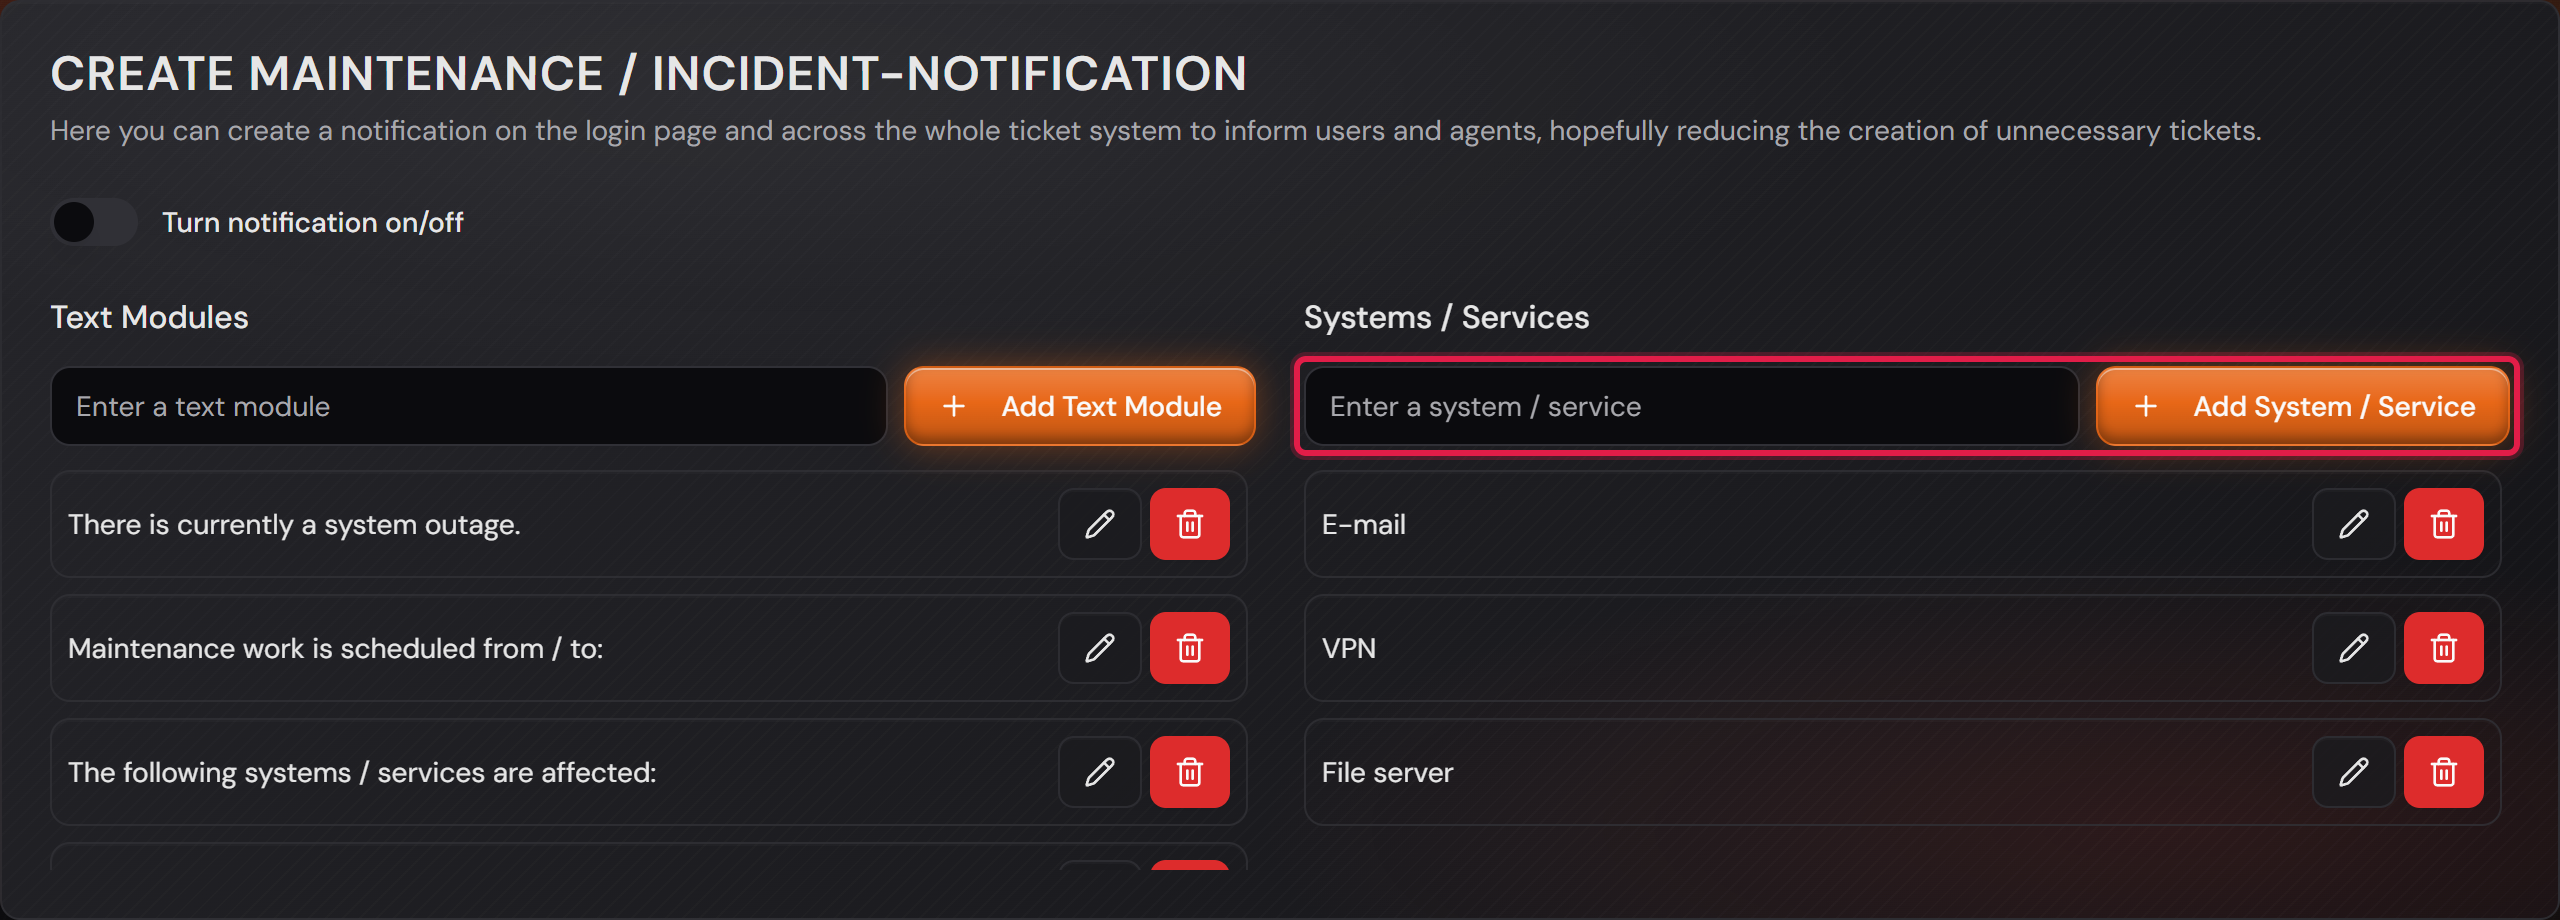
Hazır cümleler yapı taşı olarak vardır. “Text Modules” altında kendi cümlelerinizi, “Systems / Services” altında kendi sistemlerinizi ve hizmetlerinizi ekleyebilirsiniz.

“Calendar (add date)” ve “Time (add time)” ile bir tarih ve bir saat eklersiniz. Planlı bakımı böyle duyurursunuz.

Üstteki “Turn notification on/off” anahtarı duyuruyu açar ve yeniden kapatır. Açıldığında başlık ve metin de birlikte kaydedilir. Duyuru siz kapatana kadar yerinde kalır. Duyuru zaten açıksa metindeki bir değişiklik ancak “Save” ile etkili olur.

Onun yanında ikinci bir duyuru türü vardır. Bir talebi toplu olaya dönüştürürseniz o da oturum açma sayfasında görünür ve talep çözüldüğünde kendiliğinden kaybolur. Bu anahtar onun için geçerli değildir.

“Send as E-Mail” ile aynı metni ayrıca bir adres listesine gönderirsiniz. Professional sürümüne ait olan bölüm budur.

Duyuruyu İngilizce yazarsınız. Çevirisi, diğer her metin gibi dil sayfası üzerinden gelir. İngilizce metni sonradan değiştirirseniz içe aktarılmış çeviri artık geçerli olmaz. Yeniden içe aktarılması gerekir.

Bu konuda ayrıntı şu kartta: Şerit olarak ve otomatik yanıtta not olarak toplu olay

Metin blokları ve kendi sistemlerinizle kart.
Kırmızı çerçeveler iki giriş satırının üzerindedir: biri cümleler, biri kendi sistemleriniz için. Bu örnek dünyada sistemler e-posta, bir dosya sunucusu ve VPN'dir.Resmi tam boyutta aç
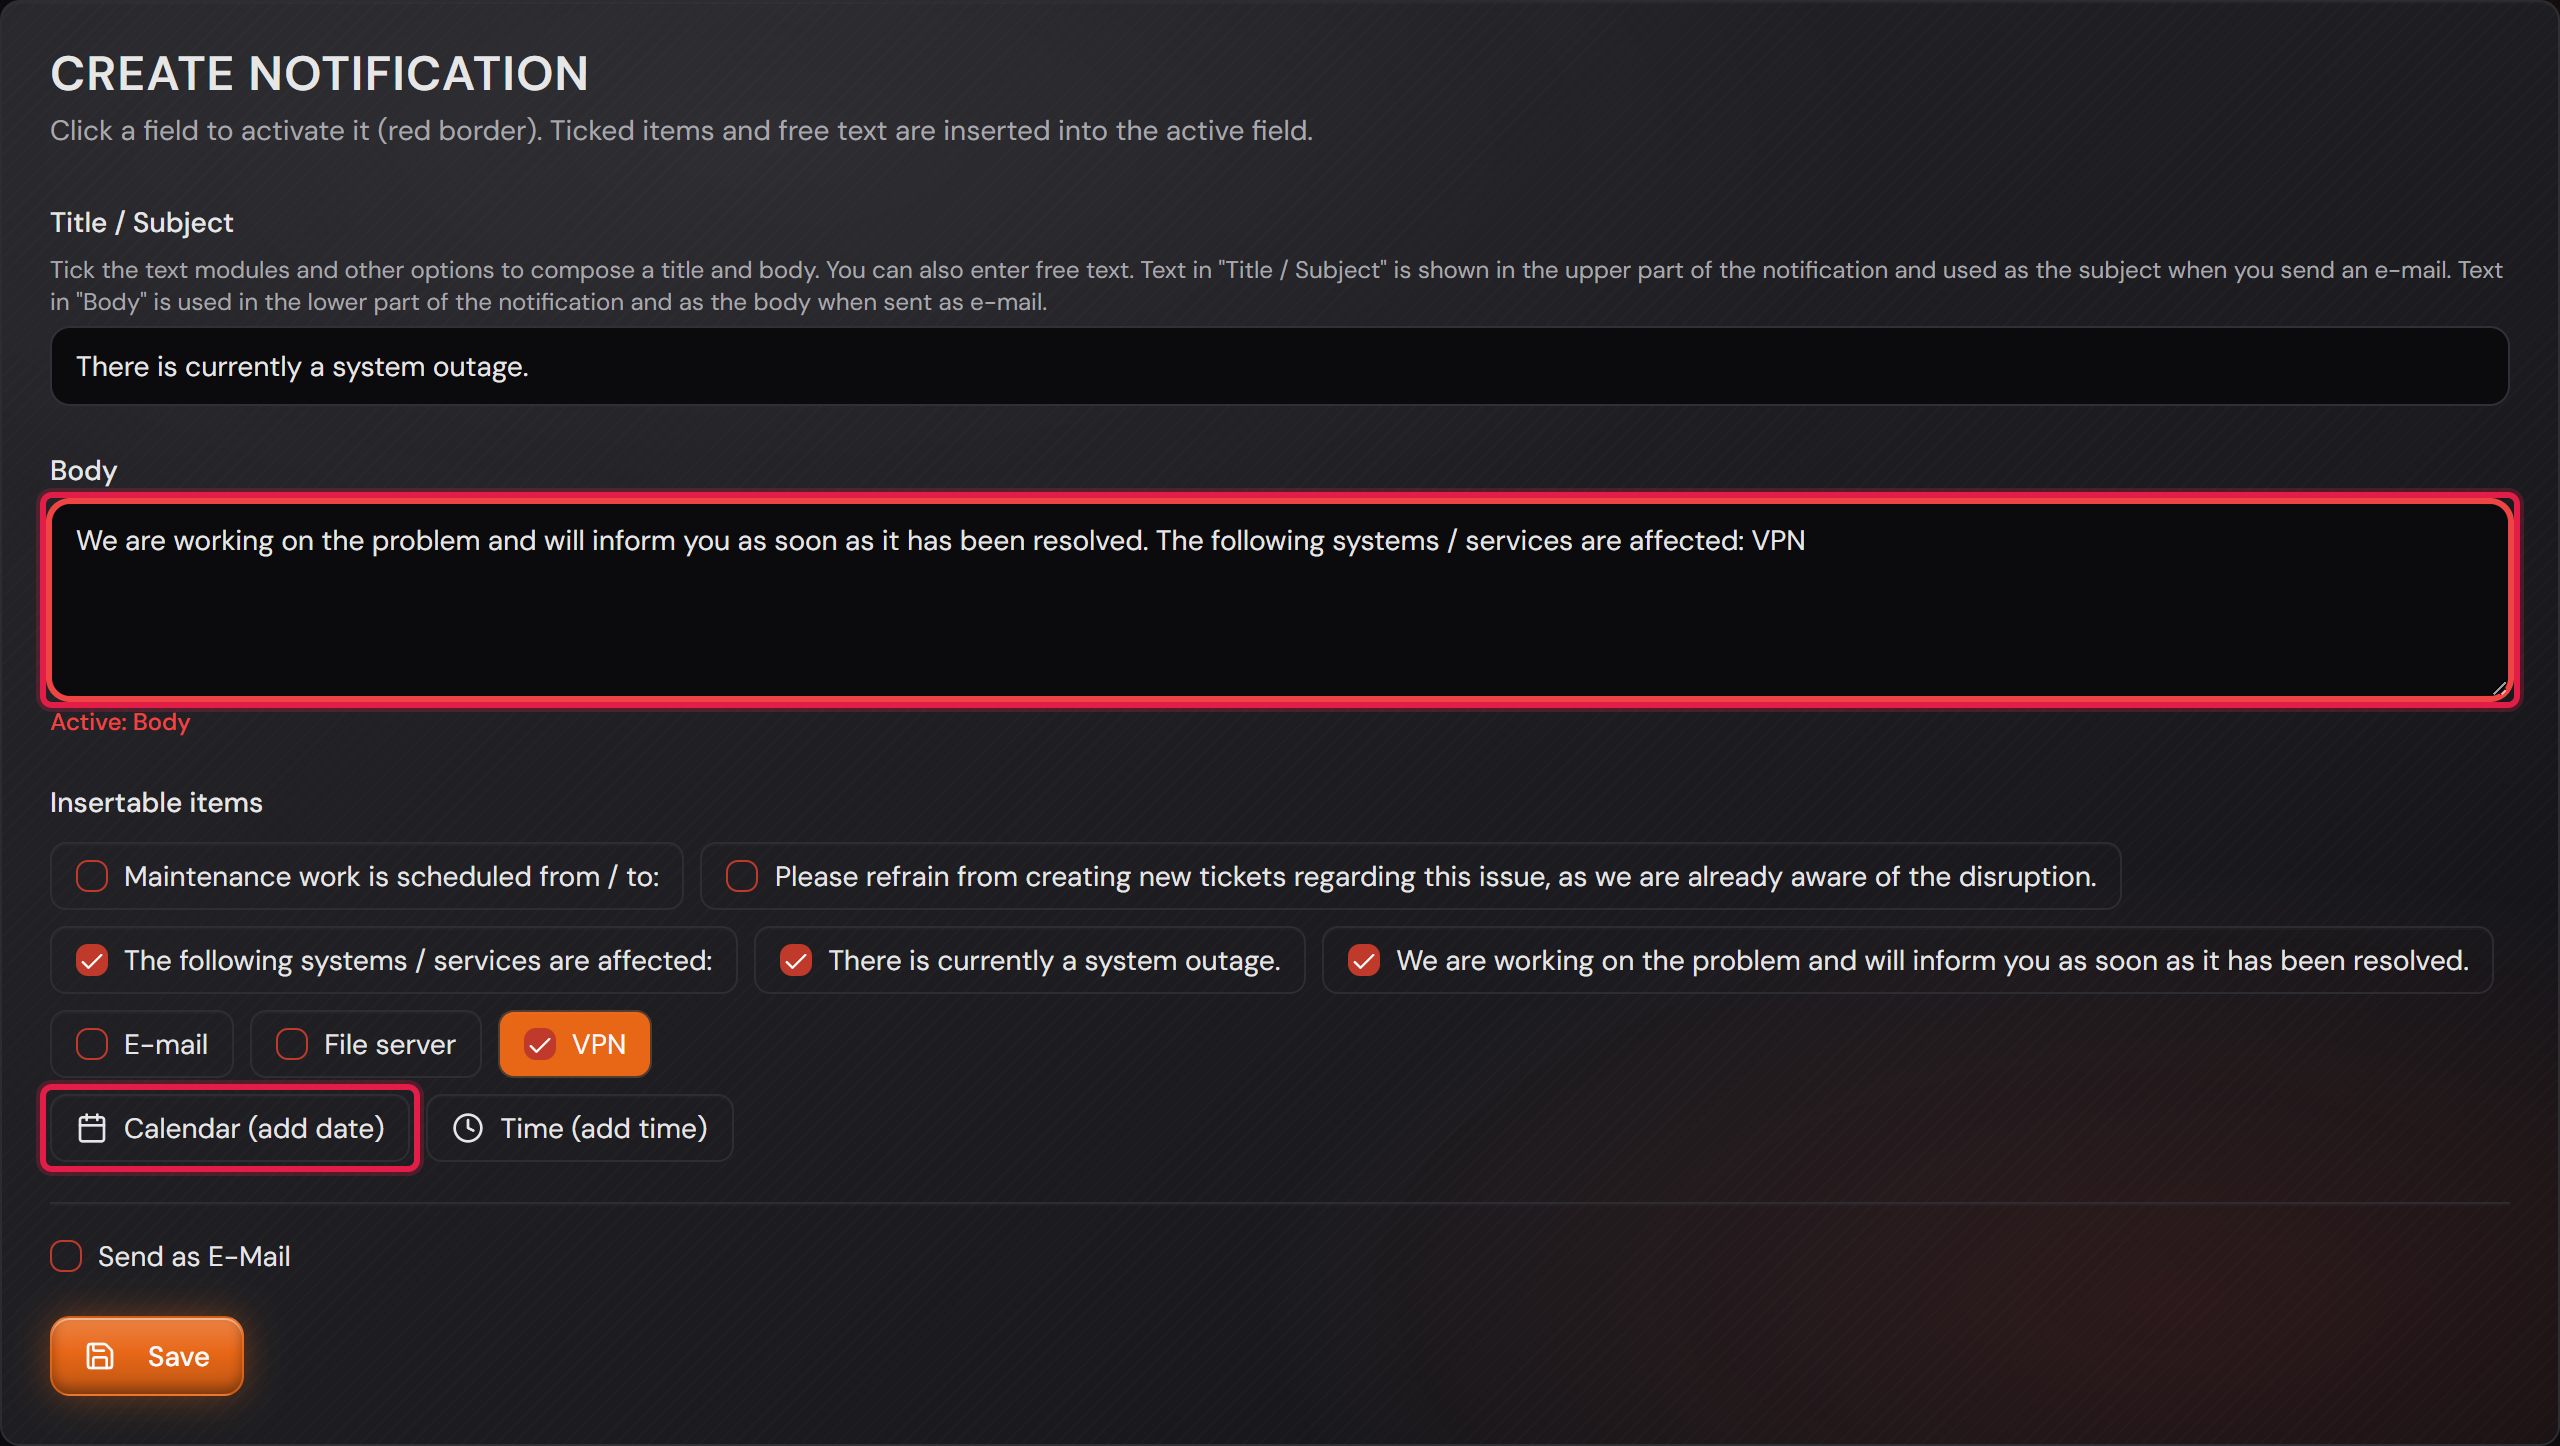
İşaretlenmiş yapı taşlarıyla başlık ve gövde, “Body” alanı etkin.
Kırmızı çerçeve etkin alanın ve “Calendar (add date)” düğmesinin üzerindedir. Alanın altında hangisinin etkin olduğu yazar.Resmi tam boyutta aç
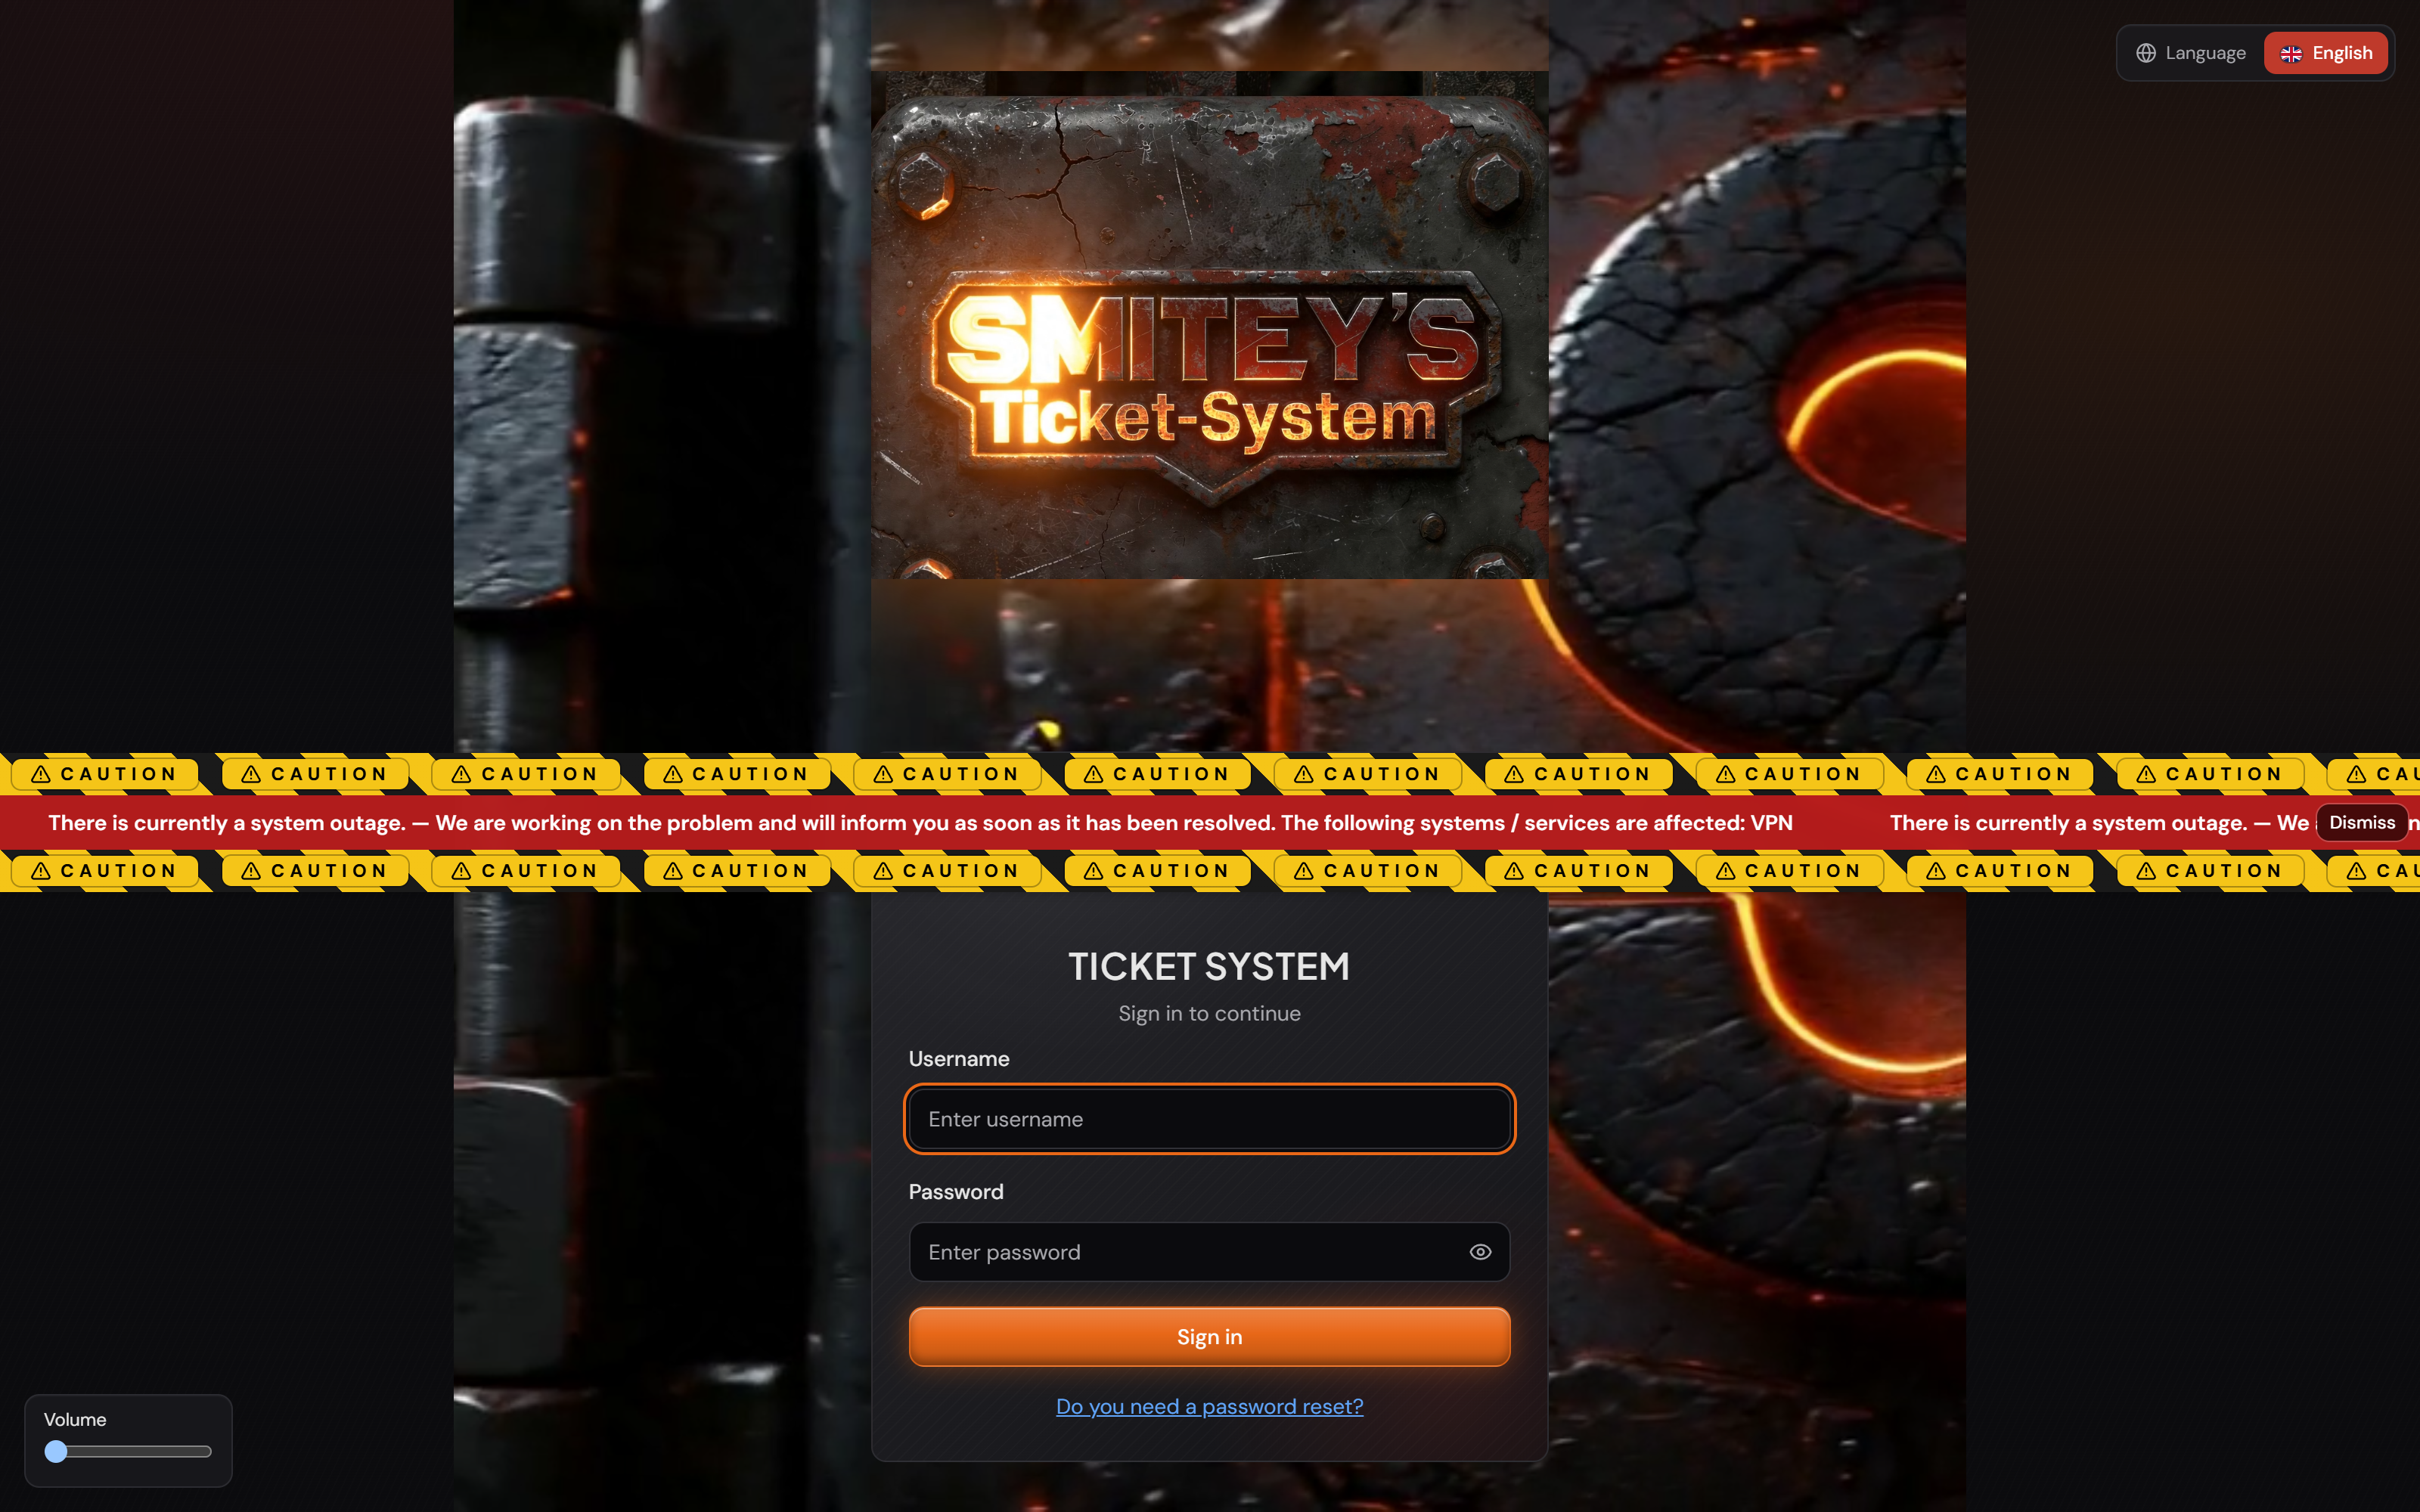
Duyuru açıkken oturum açma sayfası, sayfa boyunca.
Bir müşteri oturum açmadan önce bunu böyle okur. “Dismiss” o an gösterilen duyuruları sayfa yeniden yüklenene kadar gizler.Resmi tam boyutta aç
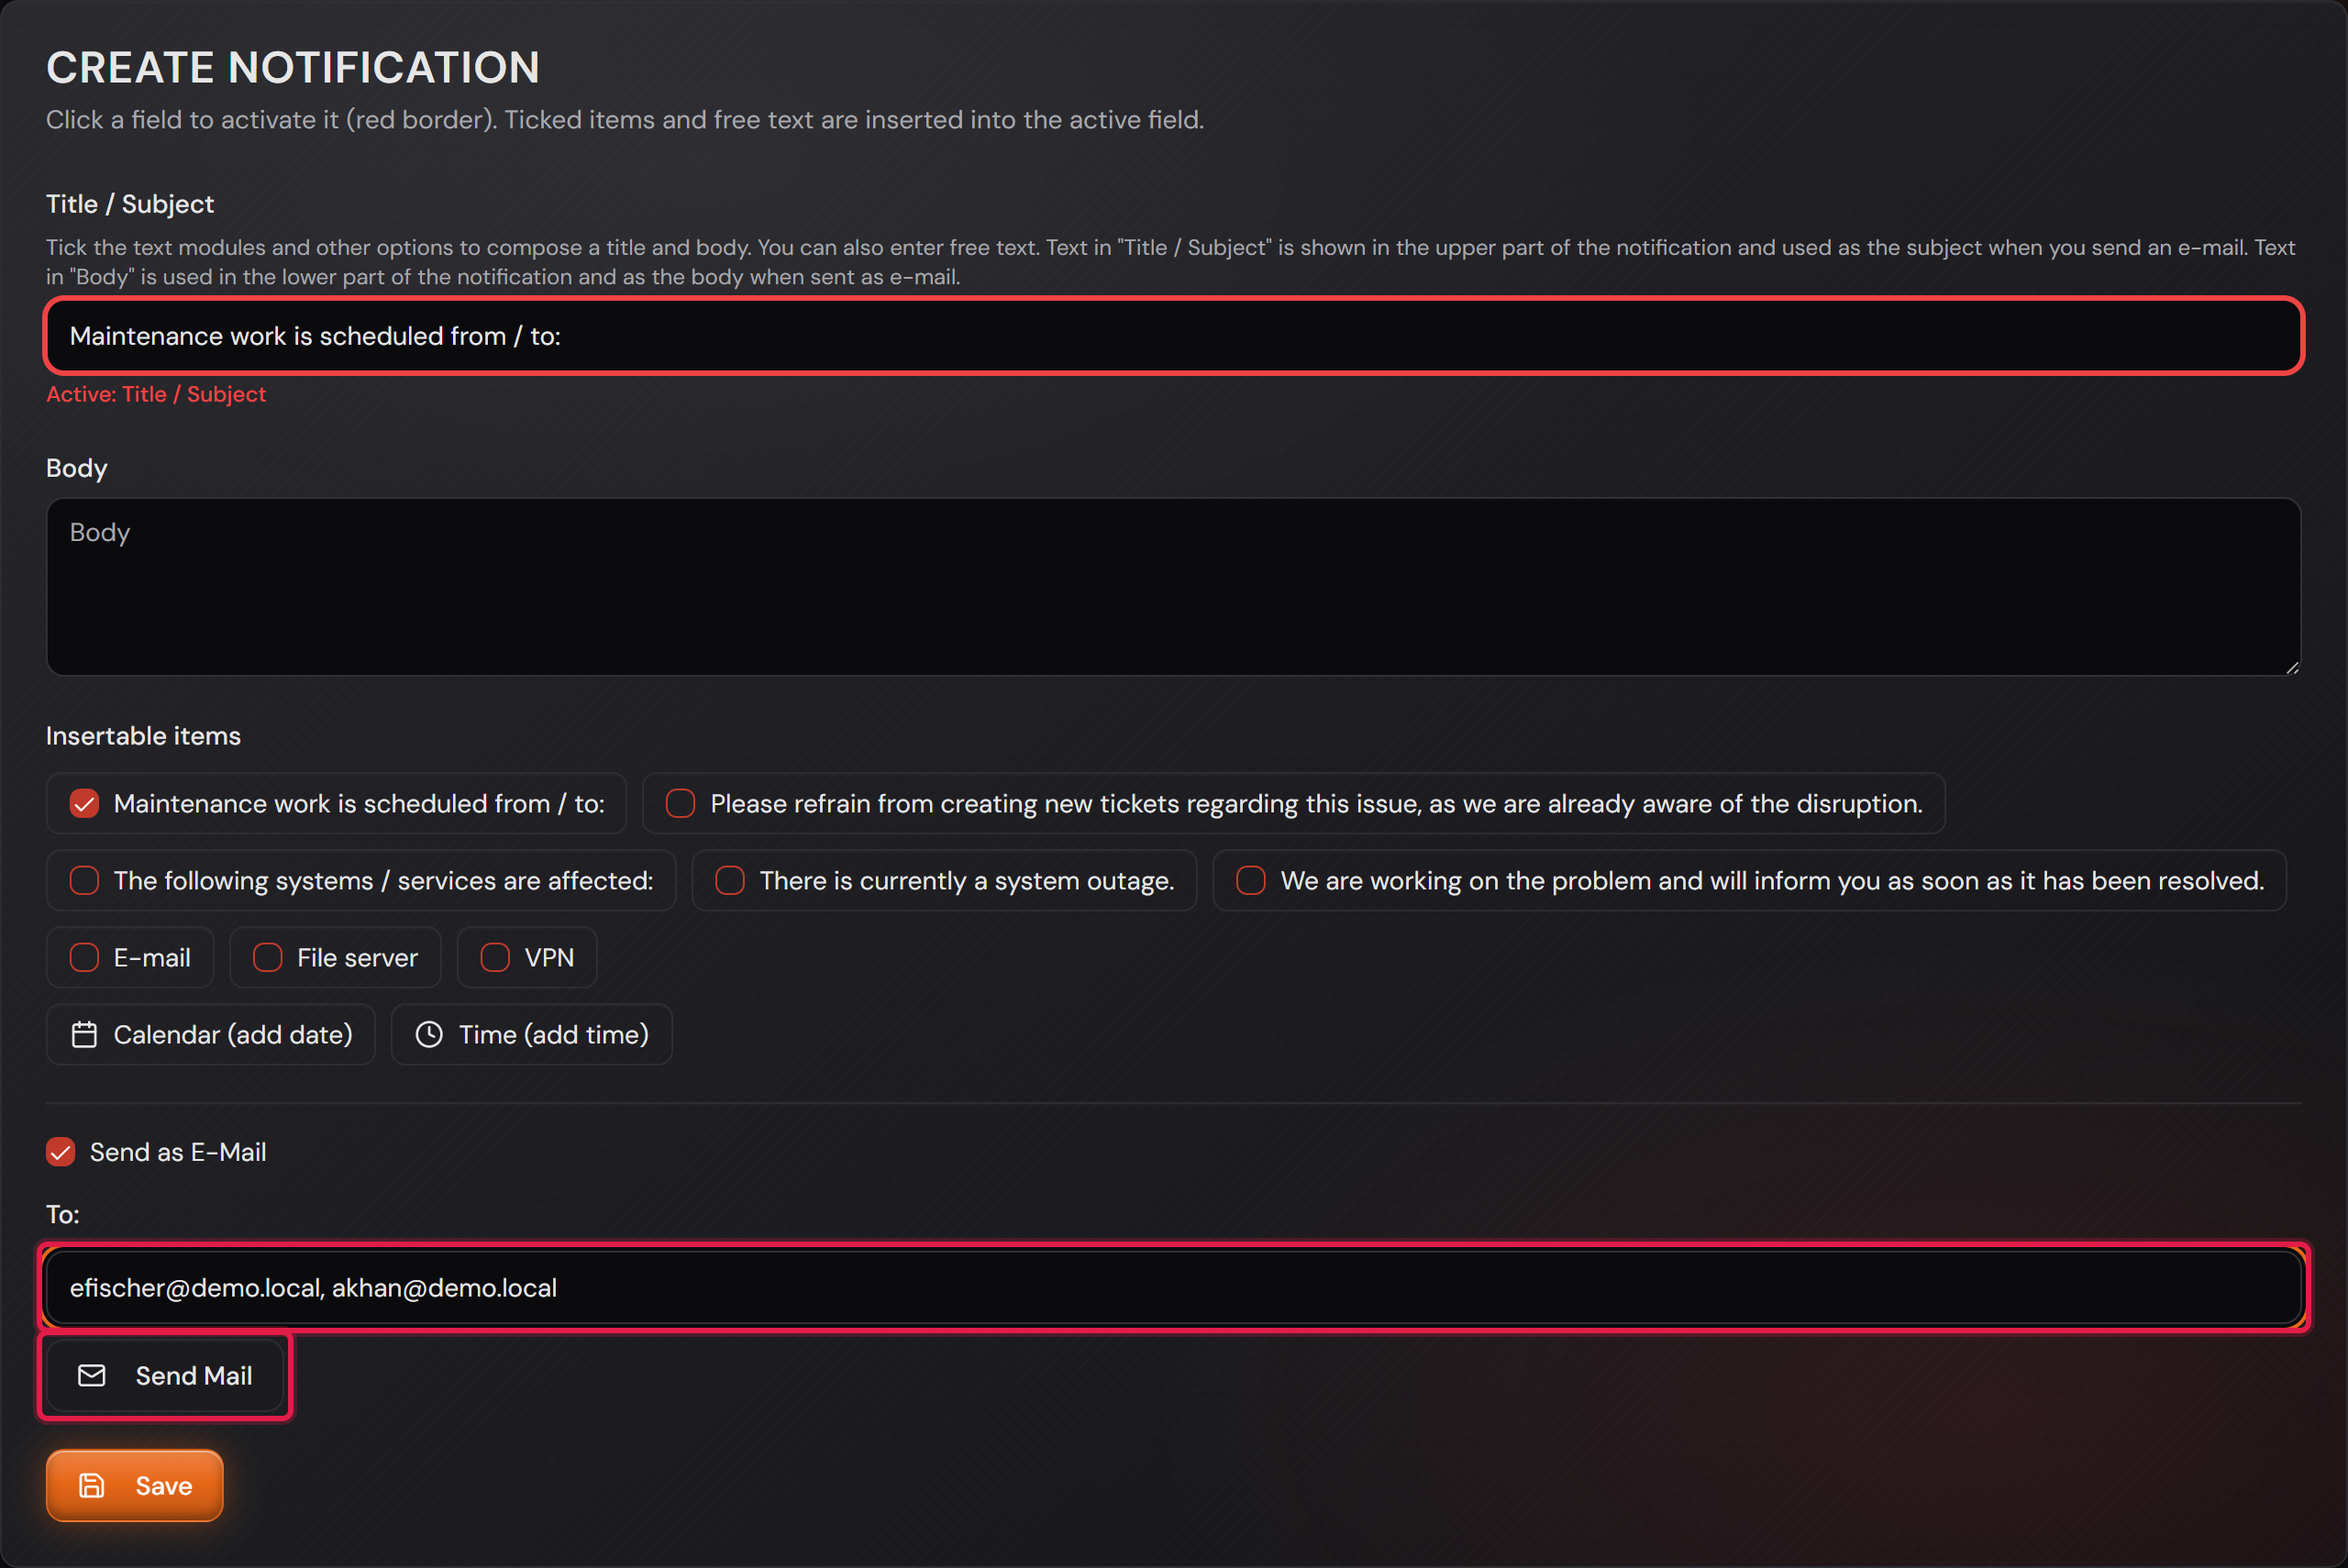
“Send as E-Mail” işaretli aynı metin ve alıcı listesi.
Kırmızı çerçeve alıcı listesinin ve “Send Mail” düğmesinin üzerindedir. Birden çok adresi virgülle ayırın.Resmi tam boyutta aç
6

Disk dolmadan önce erken uyarı

Sistem sunucudaki disk alanını izler ve tükenmeden önce söz alır.

İki aşama vardır. Yüzde 90 dolulukta bir bildirim, yüzde 95'te bir uyarı alırsınız.

Güncellemeleri yöneten kişi sayıları ve ne yapılacağını görür. Genellikle en büyük kalem, önceki güncellemelerden kalan eski imajlardır.

Oturum açmış diğer herkes kısa bir cümle ve yöneticisine bir yönlendirme alır. Onlar bunu yalnızca uyarı aşamasından itibaren görür.

Bunların hiçbiri oturum açma sayfasında görünmez. Bir sunucu diskinin ne kadar dolu olduğu, oturum açmadan önce kimseyi ilgilendirmez.

Dolu bir disk yalnızca güncellemeyi vurmaz. Ekler, gelen posta, veritabanı ve yedekleme aynı diskte durur.

Boş alan 10 GB'ın altına düştüğü anda da bir bildirim alırsınız. Bir güncelleme bu kadar alana ihtiyaç duyar ve daha azıyla başlamaz.

Her başarılı güncellemeden sonra sistem eski sürümlerin imajlarını kaldırır. Önceki sürüm geri dönüş için kalır.

Yerin daraldığını bildiren şerit.
Birinci aşama. Bu örnek dünyada yüzde 93 dolu ve 200 GB'ın 14 GB'ı boş.Resmi tam boyutta aç
Uyarı aşamasının ifadesiyle aynı şerit.
Yüzde 96'da ikinci aşama. Metin artık nelerin bozulmaya başlayabileceğini de adlandırıyor.Resmi tam boyutta aç
Bir temsilcinin penceresinde aynı olay: sayı içermeyen kısa bir cümle.
Yer açamayacak kişiler sayı görmez. Cümle sonucu adlandırır ve yöneticiye yönlendirir.Resmi tam boyutta aç
7

Düğmeye basarak güncelleme

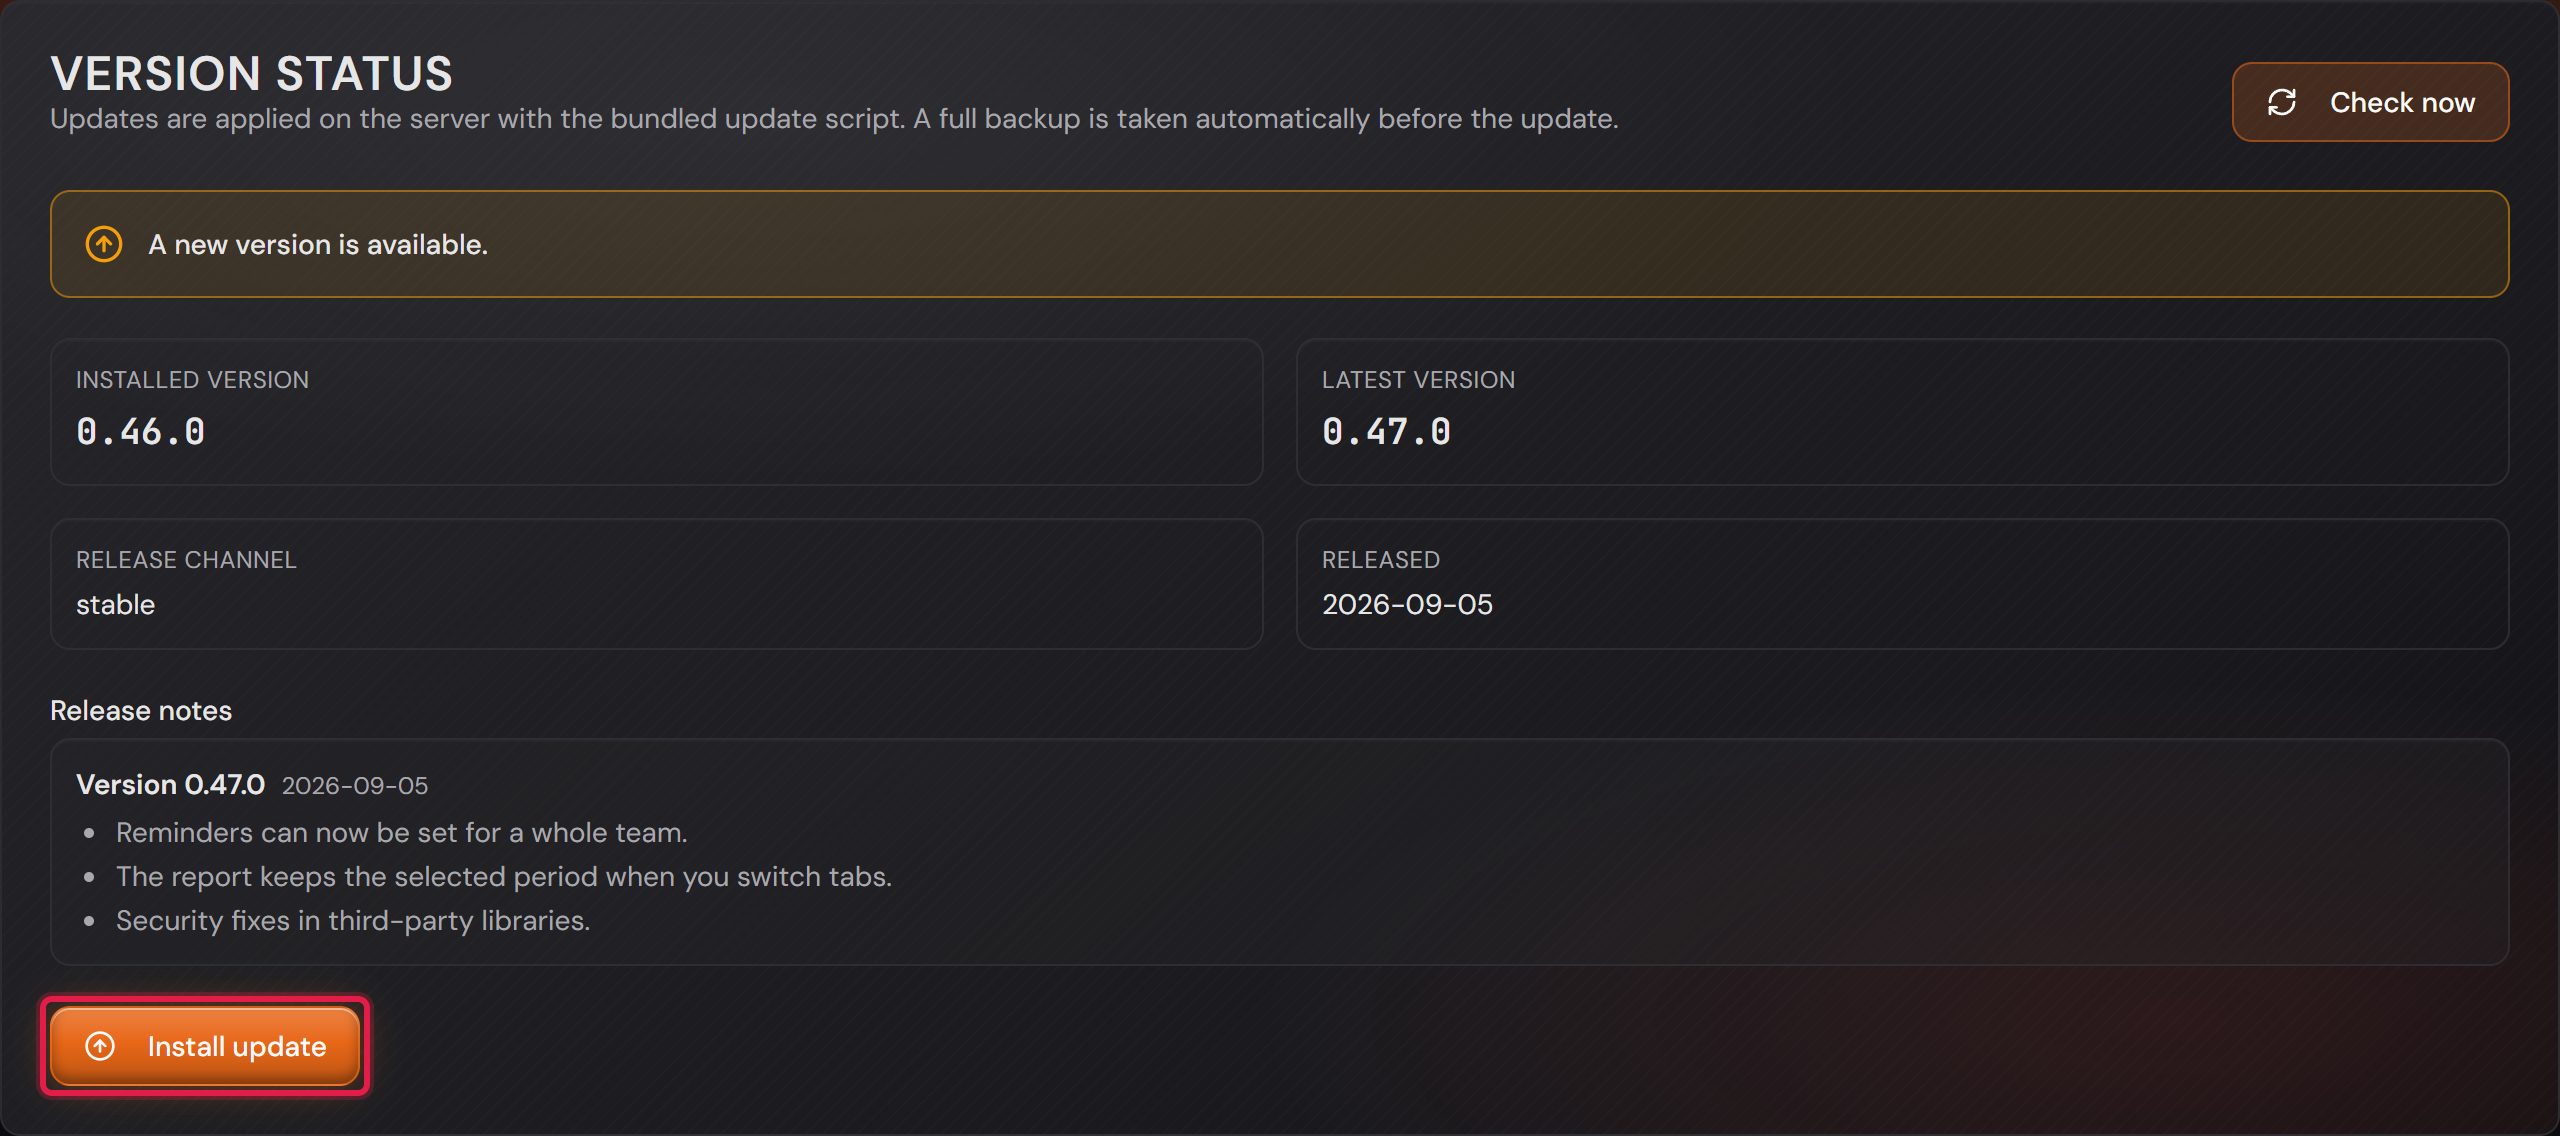
“Settings → Updates” altında hangi sürümün çalıştığını ve daha yenisinin olup olmadığını görürsünüz.

Yeni bir sürüm varsa onun neler getirdiği aşağıda listelenir. Liste, atladığınız her sürümü gösterir.

Güncellemeden önce sistem yeterli boş yer olup olmadığını denetler. Bir güncelleme eski ve yeni imaja aynı anda gereksinim duyar, bu yüzden 10 GB ister. Yeterli değilse sistem güncellemeyi geri çevirir ve nedenini söyler. Bu, yarı yolda pes etmekten daha iyi bir haberdir.

Sonra sistem kendiliğinden şifreli bir yedek alır. Bu yedek veritabanını, ekleri, arşivleri ve anahtarları kapsar. Veritabanı SMITEY’nin dışında çalışıyorsa bu yedeğe dahil değildir.

Yedekleme başarısız olursa güncelleme hiçbir şey değişmeden önce durur. SMITEY dışındaki bir veritabanı güncellemeyi engellemez. Onu kendi araçlarınızla yedekleyin.

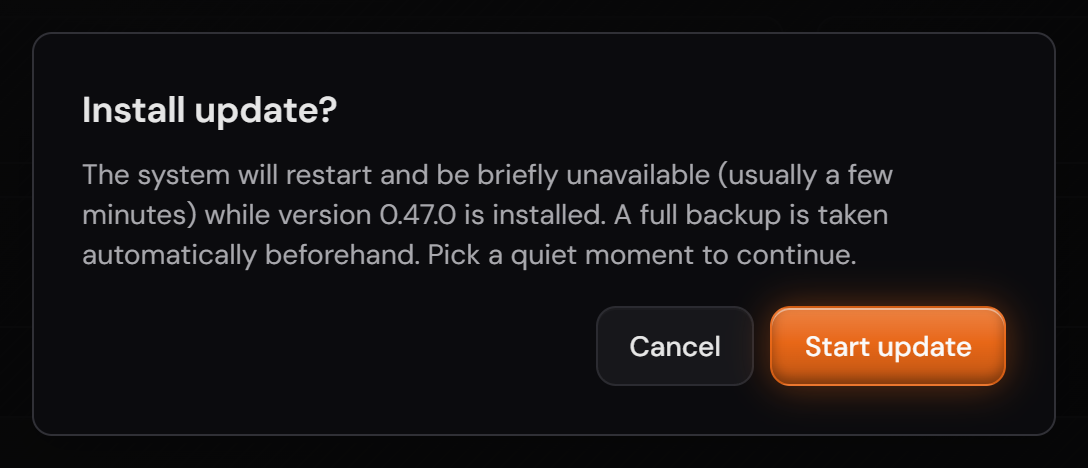
Sistem başlamadan önce sorar. Güncelleme sırasında birkaç dakika erişilemez olur, bu yüzden sakin bir zaman seçin.

Bir şey ters giderse sistem önceki sürüme geri döner ve çalışmaya devam eder.

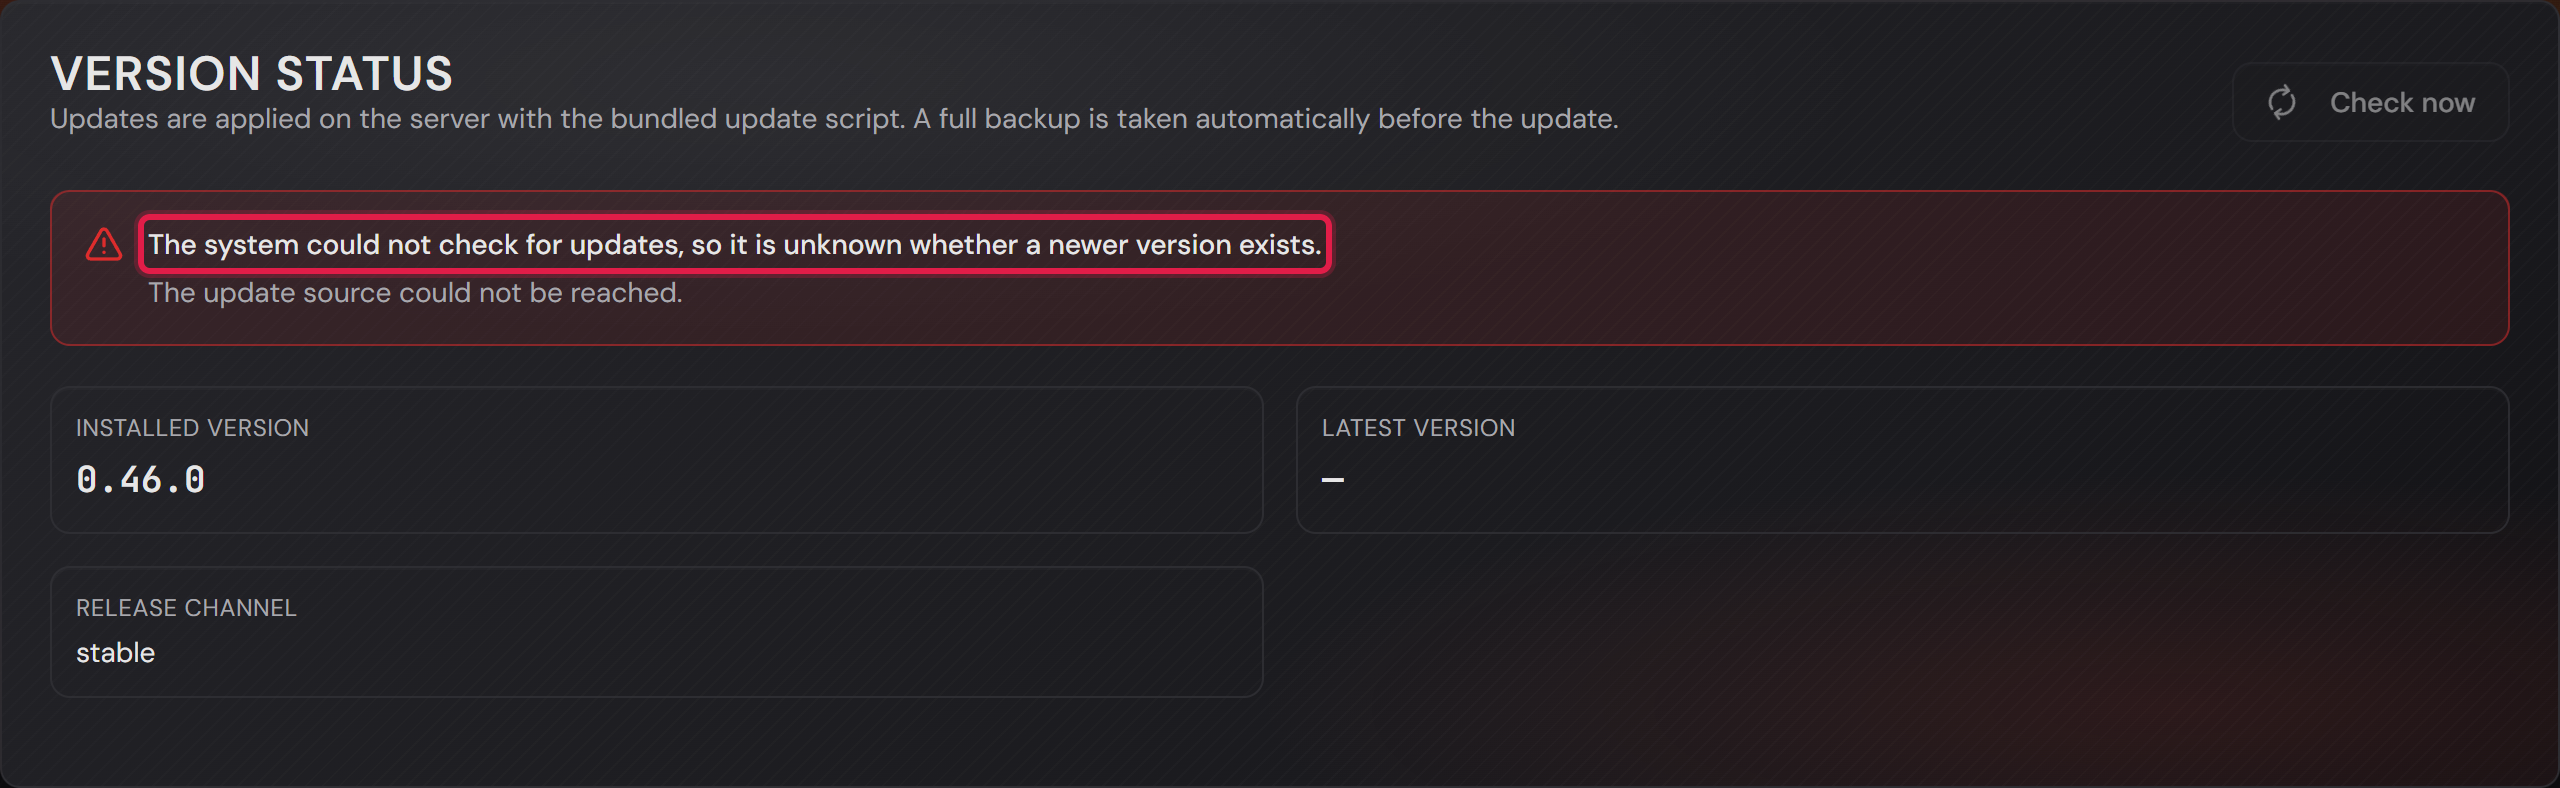
Sunucunuz güncelleme kaynağına ulaşamıyorsa sistem tam olarak bunu söyler. O zaman güncel olduğunuzu ileri sürmez.

Veritabanını yeni bir sürüme taşıyan bir güncelleme düğmeye basılarak uygulanmaz. Sistem size bunu bildirir ve sürüm notları ne yapılacağını söyler.

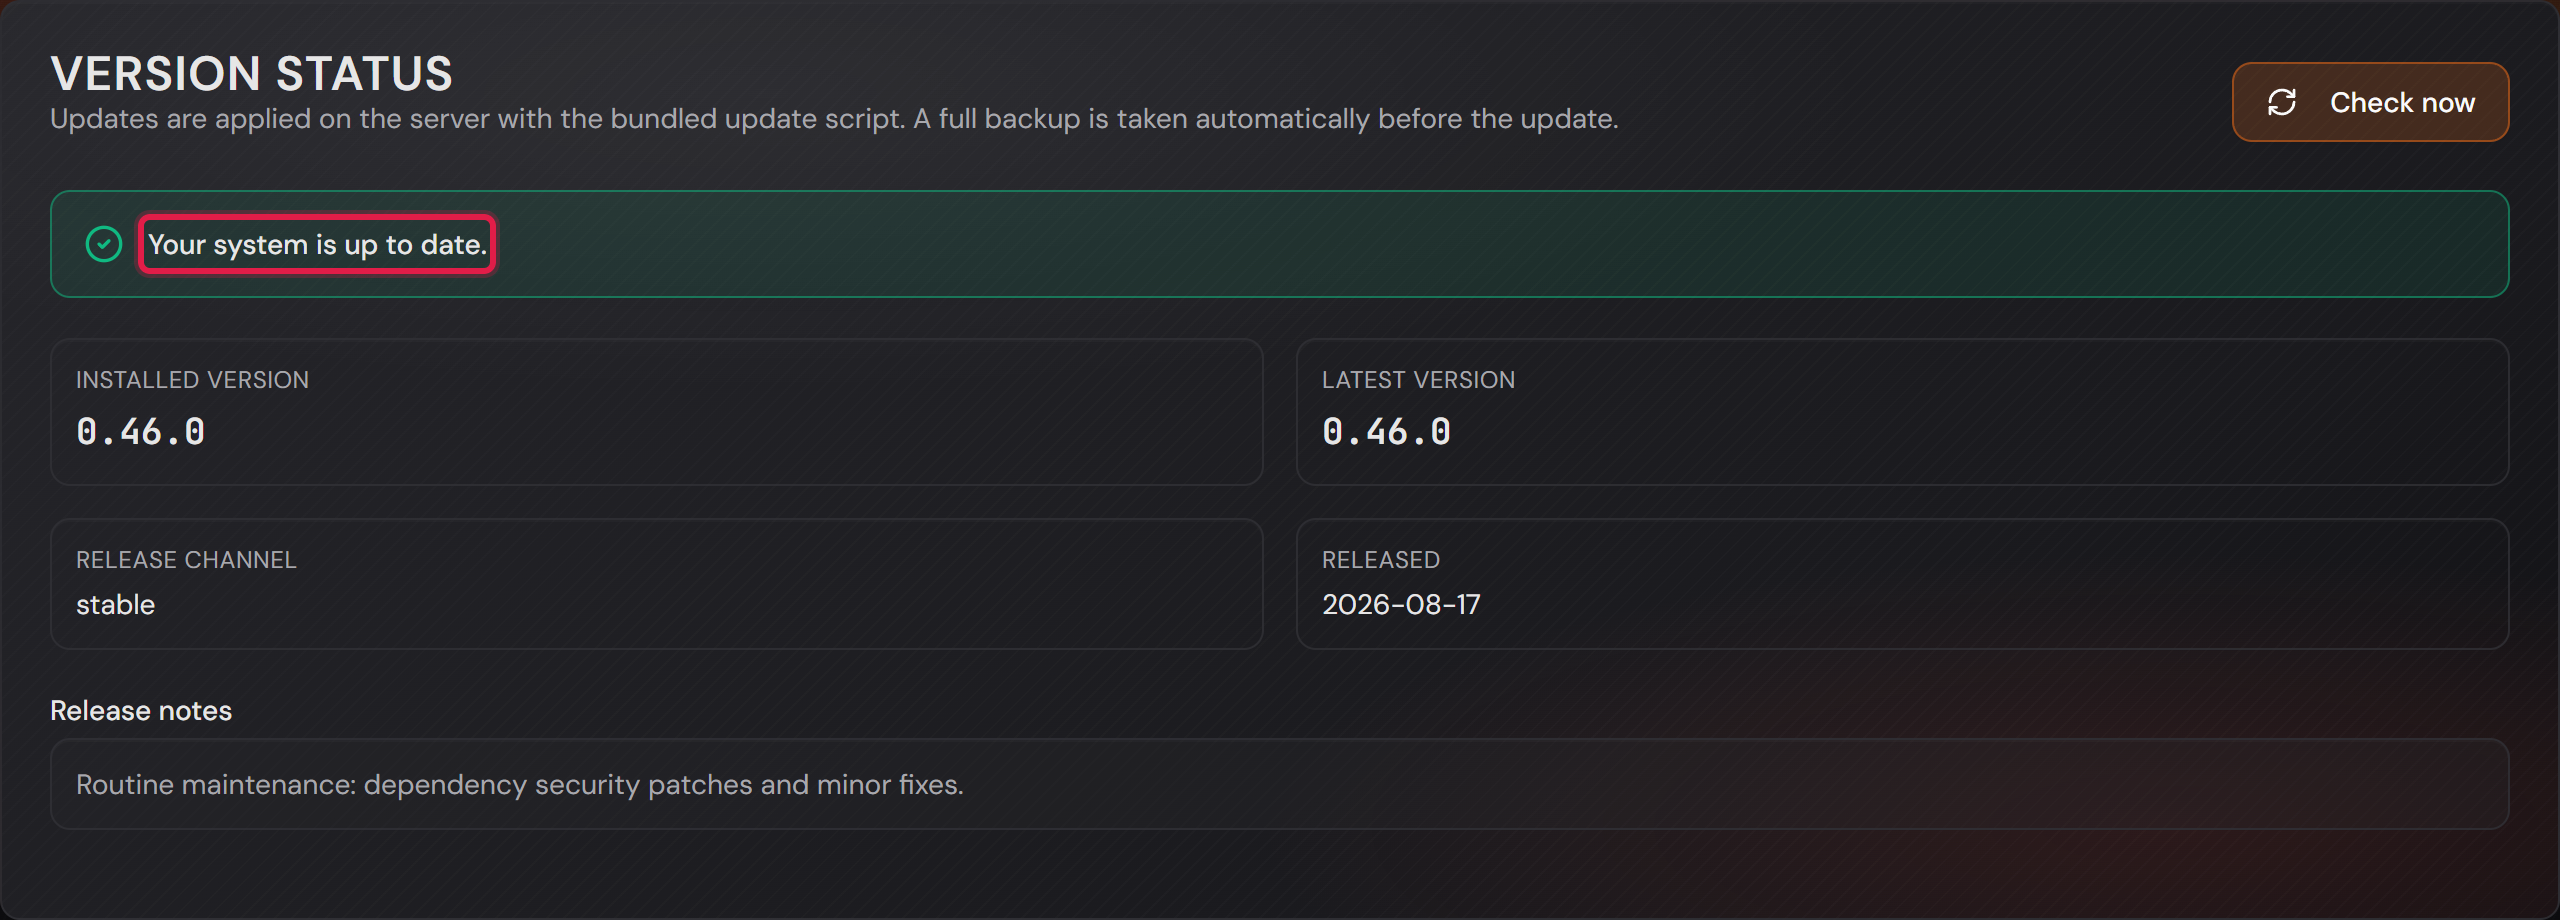
Sistemin güncel olduğunu bildiren “Version status” kartı.
Kırmızı çerçeve iletinin üzerindedir. “Check now” bir sonraki denetimi beklemek yerine hemen sorar.Resmi tam boyutta aç
Kullanılabilir bir sürüm ve sürüm notlarıyla aynı kart.
Kırmızı çerçeve “Install update” üzerindedir. Onun üstünde yeni sürümün neler getirdiği yazar.Resmi tam boyutta aç
Güncelleme başlamadan önce sorulan onay.
Soru sürümü adlandırır ve önce bir yedek alınacağını söyler.Resmi tam boyutta aç
Güncelleme kaynağına ulaşılamadığındaki aynı kart.
Kırmızı çerçeve iletinin üzerindedir. Yanıt olmadan sistem bilmediğini söyler.Resmi tam boyutta aç
8

Kapanan talepleri arşivleyin

Başlamadan önce: “Delete from live DB” talepleri çalışan veritabanından kalıcı olarak kaldırır. Önce arşivi indirin ve içine bakın.

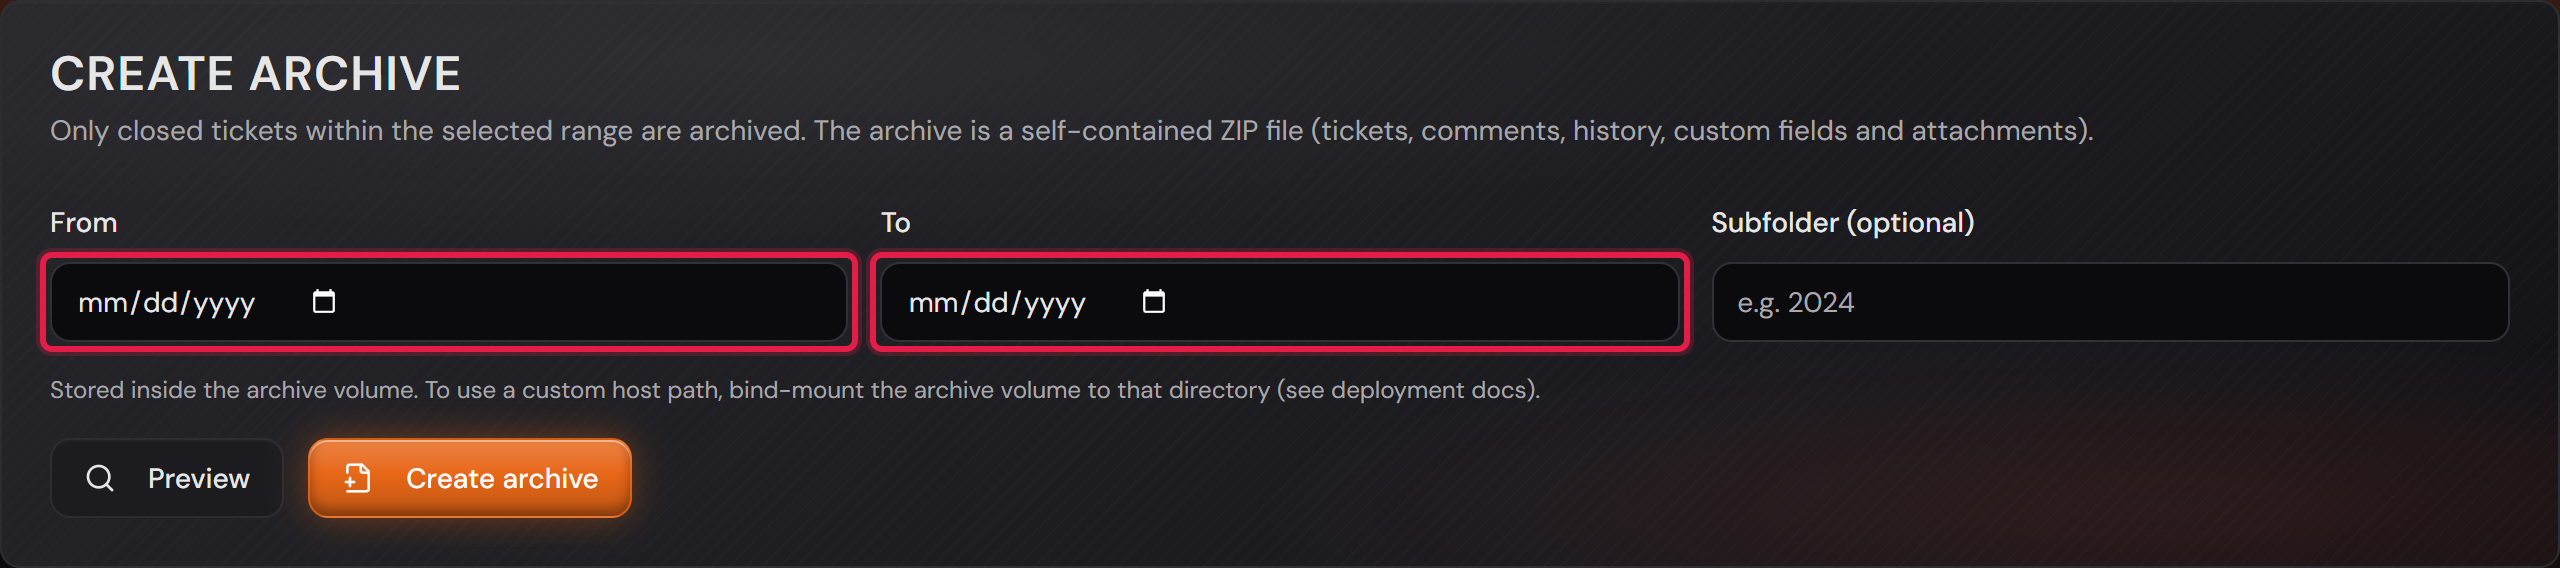
“Settings → Archive” altında bir dönemin kapanmış taleplerini bir dosyaya paketlersiniz. Bu, çalışan veri kümesini küçük tutar.

Yalnızca kapanmış talepler taşınır. Çözülmüş bir talep ancak kapandığında katılır. Bu, çözülmesinden 24 saat sonra kendiliğinden olur. Aynı dönemdeki açık bir talep olduğu yerde kalır.

“Preview” dönemin kaç talebi kapsadığını önceden söyler. Hiçbir şey yazmaz ve hiçbir şeyi değiştirmez.

“Create archive” bir ZIP dosyası oluşturur. Dosya, talepleri yorumları, geçmişleri, özel alanları ve ekleriyle birlikte içerir.

Dosya sonra aşağıdaki listede dönemi, sayısı ve boyutuyla durur. Yıla göre dosyalamak isterseniz bir alt klasör de olabilir.

Taleplerin çalışan veritabanından çıkıp çıkmayacağına ancak ondan sonra karar verirsiniz. Bu ayrı bir adımdır: “Existing archives” listesindeki “Delete from live DB”. Arşivi oluşturmak tek başına hiçbir şeyi değiştirmez.

“Restore” talepleri dosyadan geri getirir. Numarası zaten var olan talepler atlanır.

Geri yükleme, bir talebin başvurduğu ekiplere ve iş akışlarına gereksinim duyar. Ardından sistem kaç talebin geri geldiğini ve zaten var oldukları için kaçını atladığını bildirir. Atlanan ekip katılımlarını ve alt talebi olmayan görevleri de adlandırır. Diğer boşluklar bildirilmez. Eksik bir ekip, kategori, kullanıcı ya da durum talepte boş bırakılır. Kullanıcısı olmayan yorumlar ve silinmiş özel alanların değerleri dışarıda kalır.

“Delete archive file” yalnızca dosyayı siler. Çalışan veritabanındaki taleplere dokunulmaz.

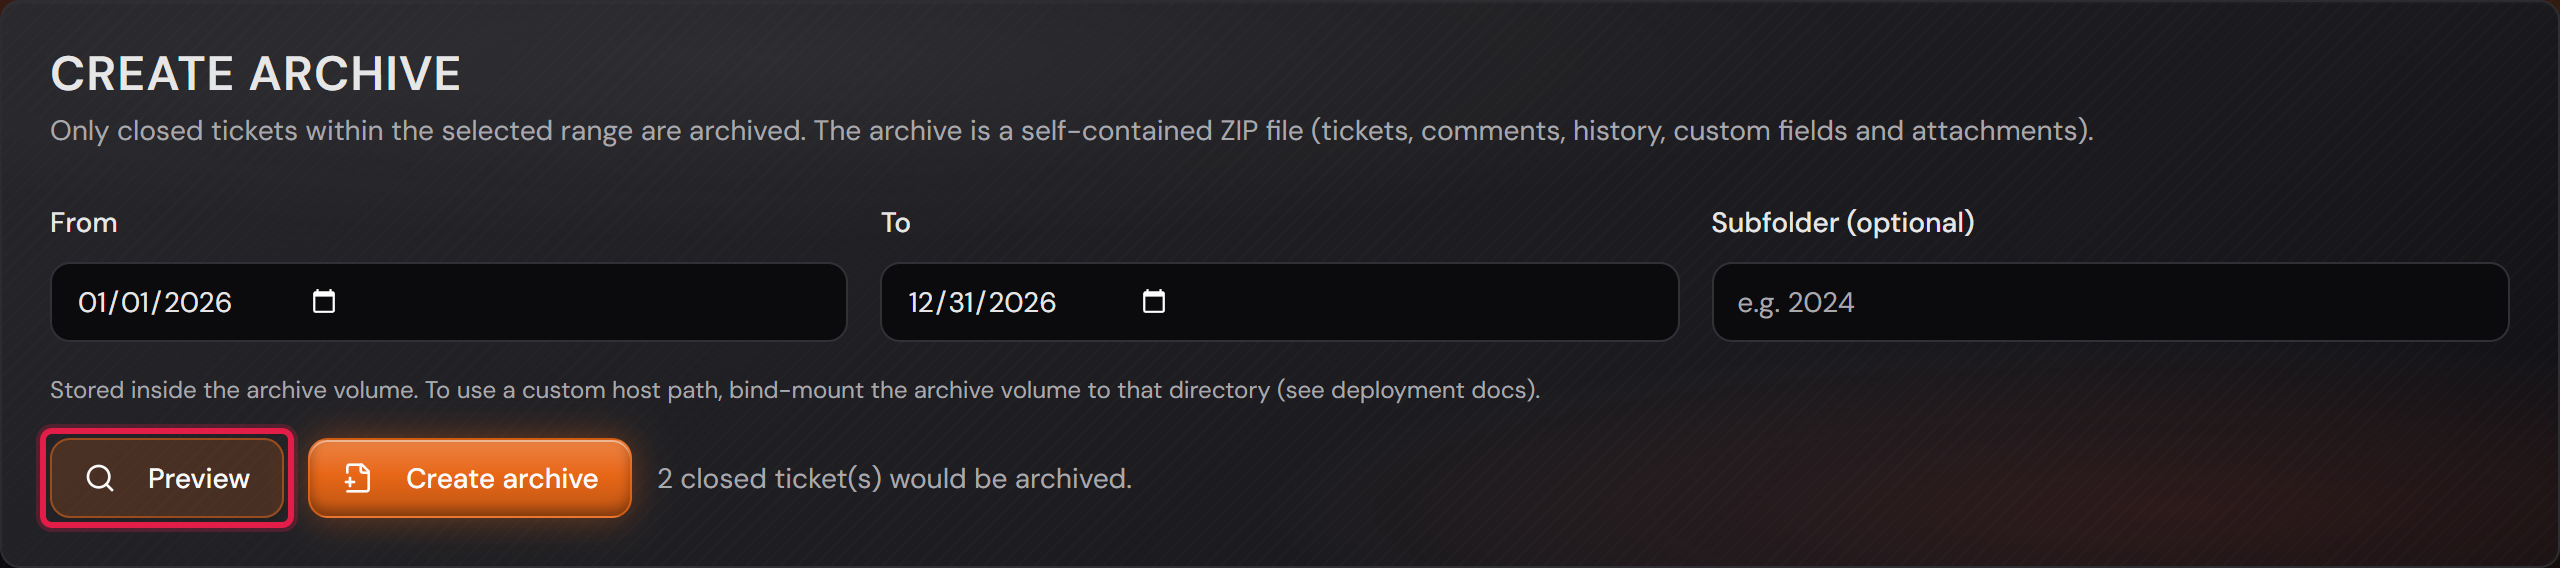
İki tarih alanlı “Create archive” kartı.
Kırmızı çerçeve dönemin üzerindedir. Alt klasör isteğe bağlıdır.Resmi tam boyutta aç
Önizlemenin sonucuyla aynı kart.
Kırmızı çerçeve “Preview” üzerindedir. Yanındaki sayı, seçilen dönemin kapanmış taleplerini sayar. Önizleme hiçbir şeyi değiştirmez.Resmi tam boyutta aç
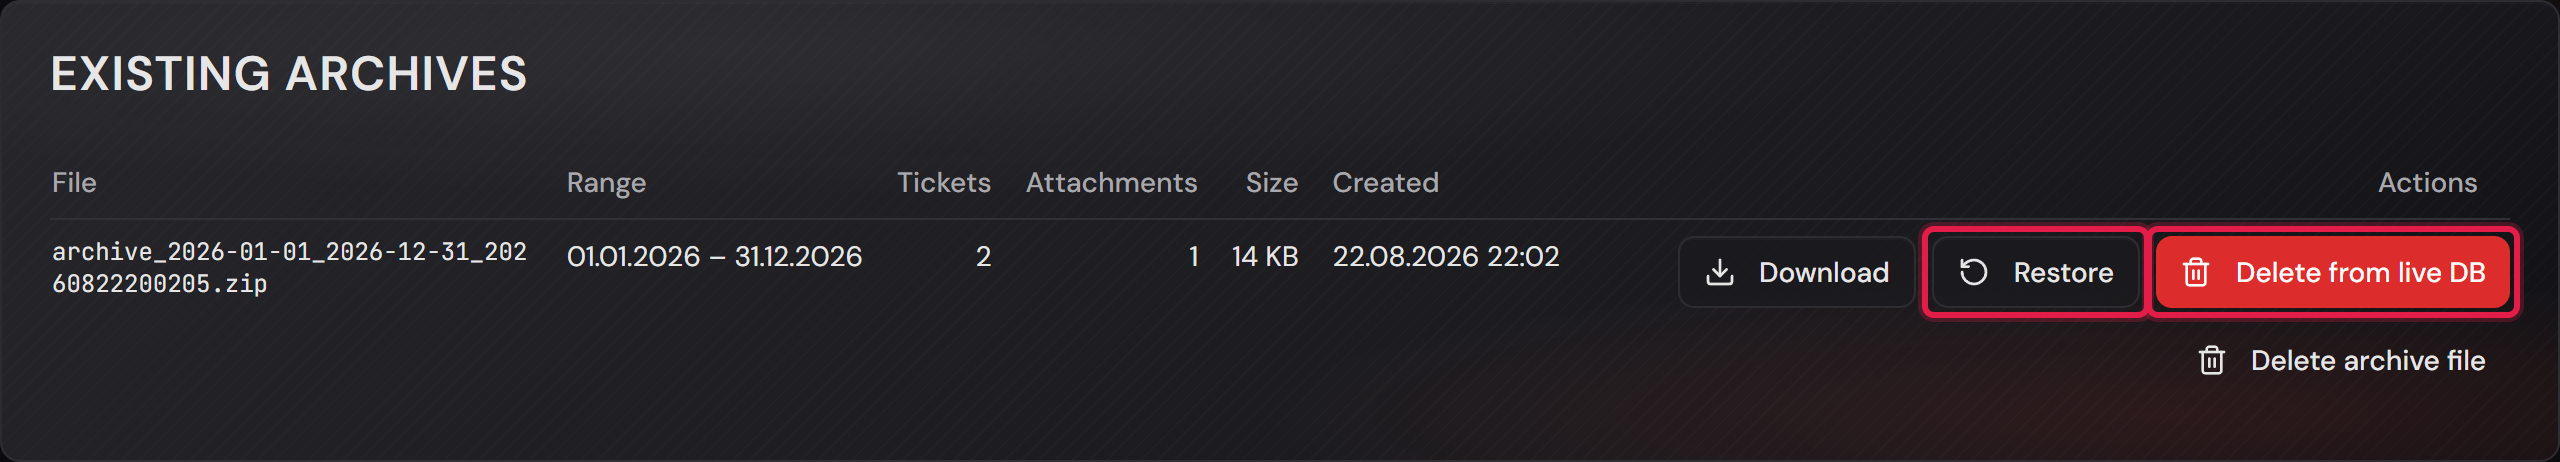
Dönem, sayı, ek ve boyutla arşivlerin listesi.
Kırmızı çerçeve, çalışan veriye dokunan iki eylemin üzerindedir.Resmi tam boyutta aç
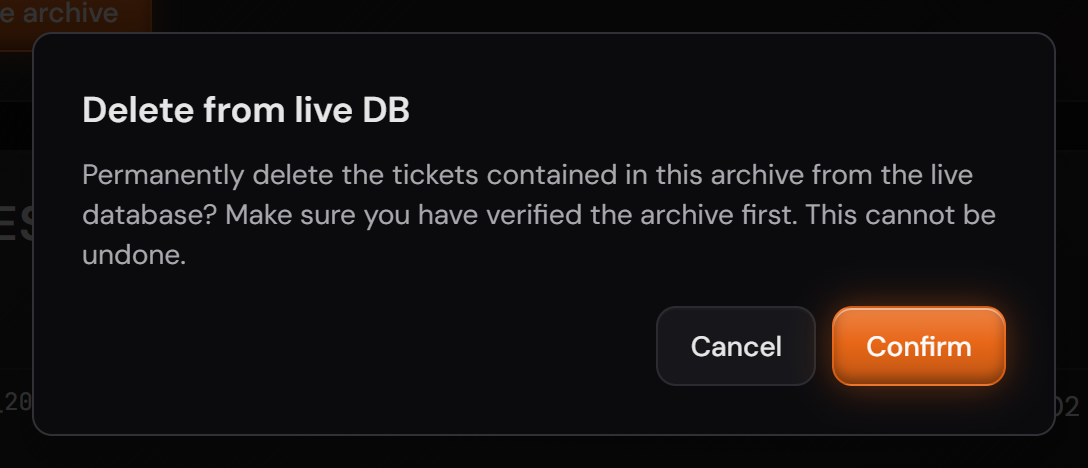
Talepler çalışan veritabanından çıkmadan önce sorulan soru.
Soru, bu adımın geri alınamayacağını söyler.Resmi tam boyutta aç
9

Açılır listelerinizi bir dosyadan doldurun

“Settings → General Settings” altında sistemin açılır listelerini bulursunuz. Her listenin kendi sekmesi vardır.

Departmanlar, pozisyonlar ve konumlar için ayrıca dosya yolu vardır. Bu, aynı anda çok sayıda girdi eklediğinizde işe yarar.

“Export JSON” listeyi indirir. Yeni bir kurulumda bu size girdilerinizi içine yazacağınız boş yapıyı verir.

Dosya, bir girdinin nasıl göründüğünü gösteren bir örnek içerir. Dosyayı geri yüklerken o atlanır.

“Import JSON” eksik olanı oluşturur. Var olan girdilere dokunulmaz. Dosyada iki kez geçen bir ad bir kez oluşturulur.

Ad değiştirme dosya üzerinden işlemez. Bunun için bu sayfadaki alanlar vardır ve kırmızı not bunu söyler. “None selected or available” yer tutucusu yeniden adlandırılamaz. Onu yalnızca dil sayfasında çevirirsiniz.

Girdileri sonradan dil sayfasında çevirirsiniz. Dosya İngilizce adı içerir.

Kategoriler de aynı şekilde çalışır. Onlar bir ekibe aittir, bu yüzden o ekibin kategori sayfasında dururlar.

Bu konuda ayrıntı şu kartta: Ana ve alt kategoriler ekip başına serbestçe yapılandırılır

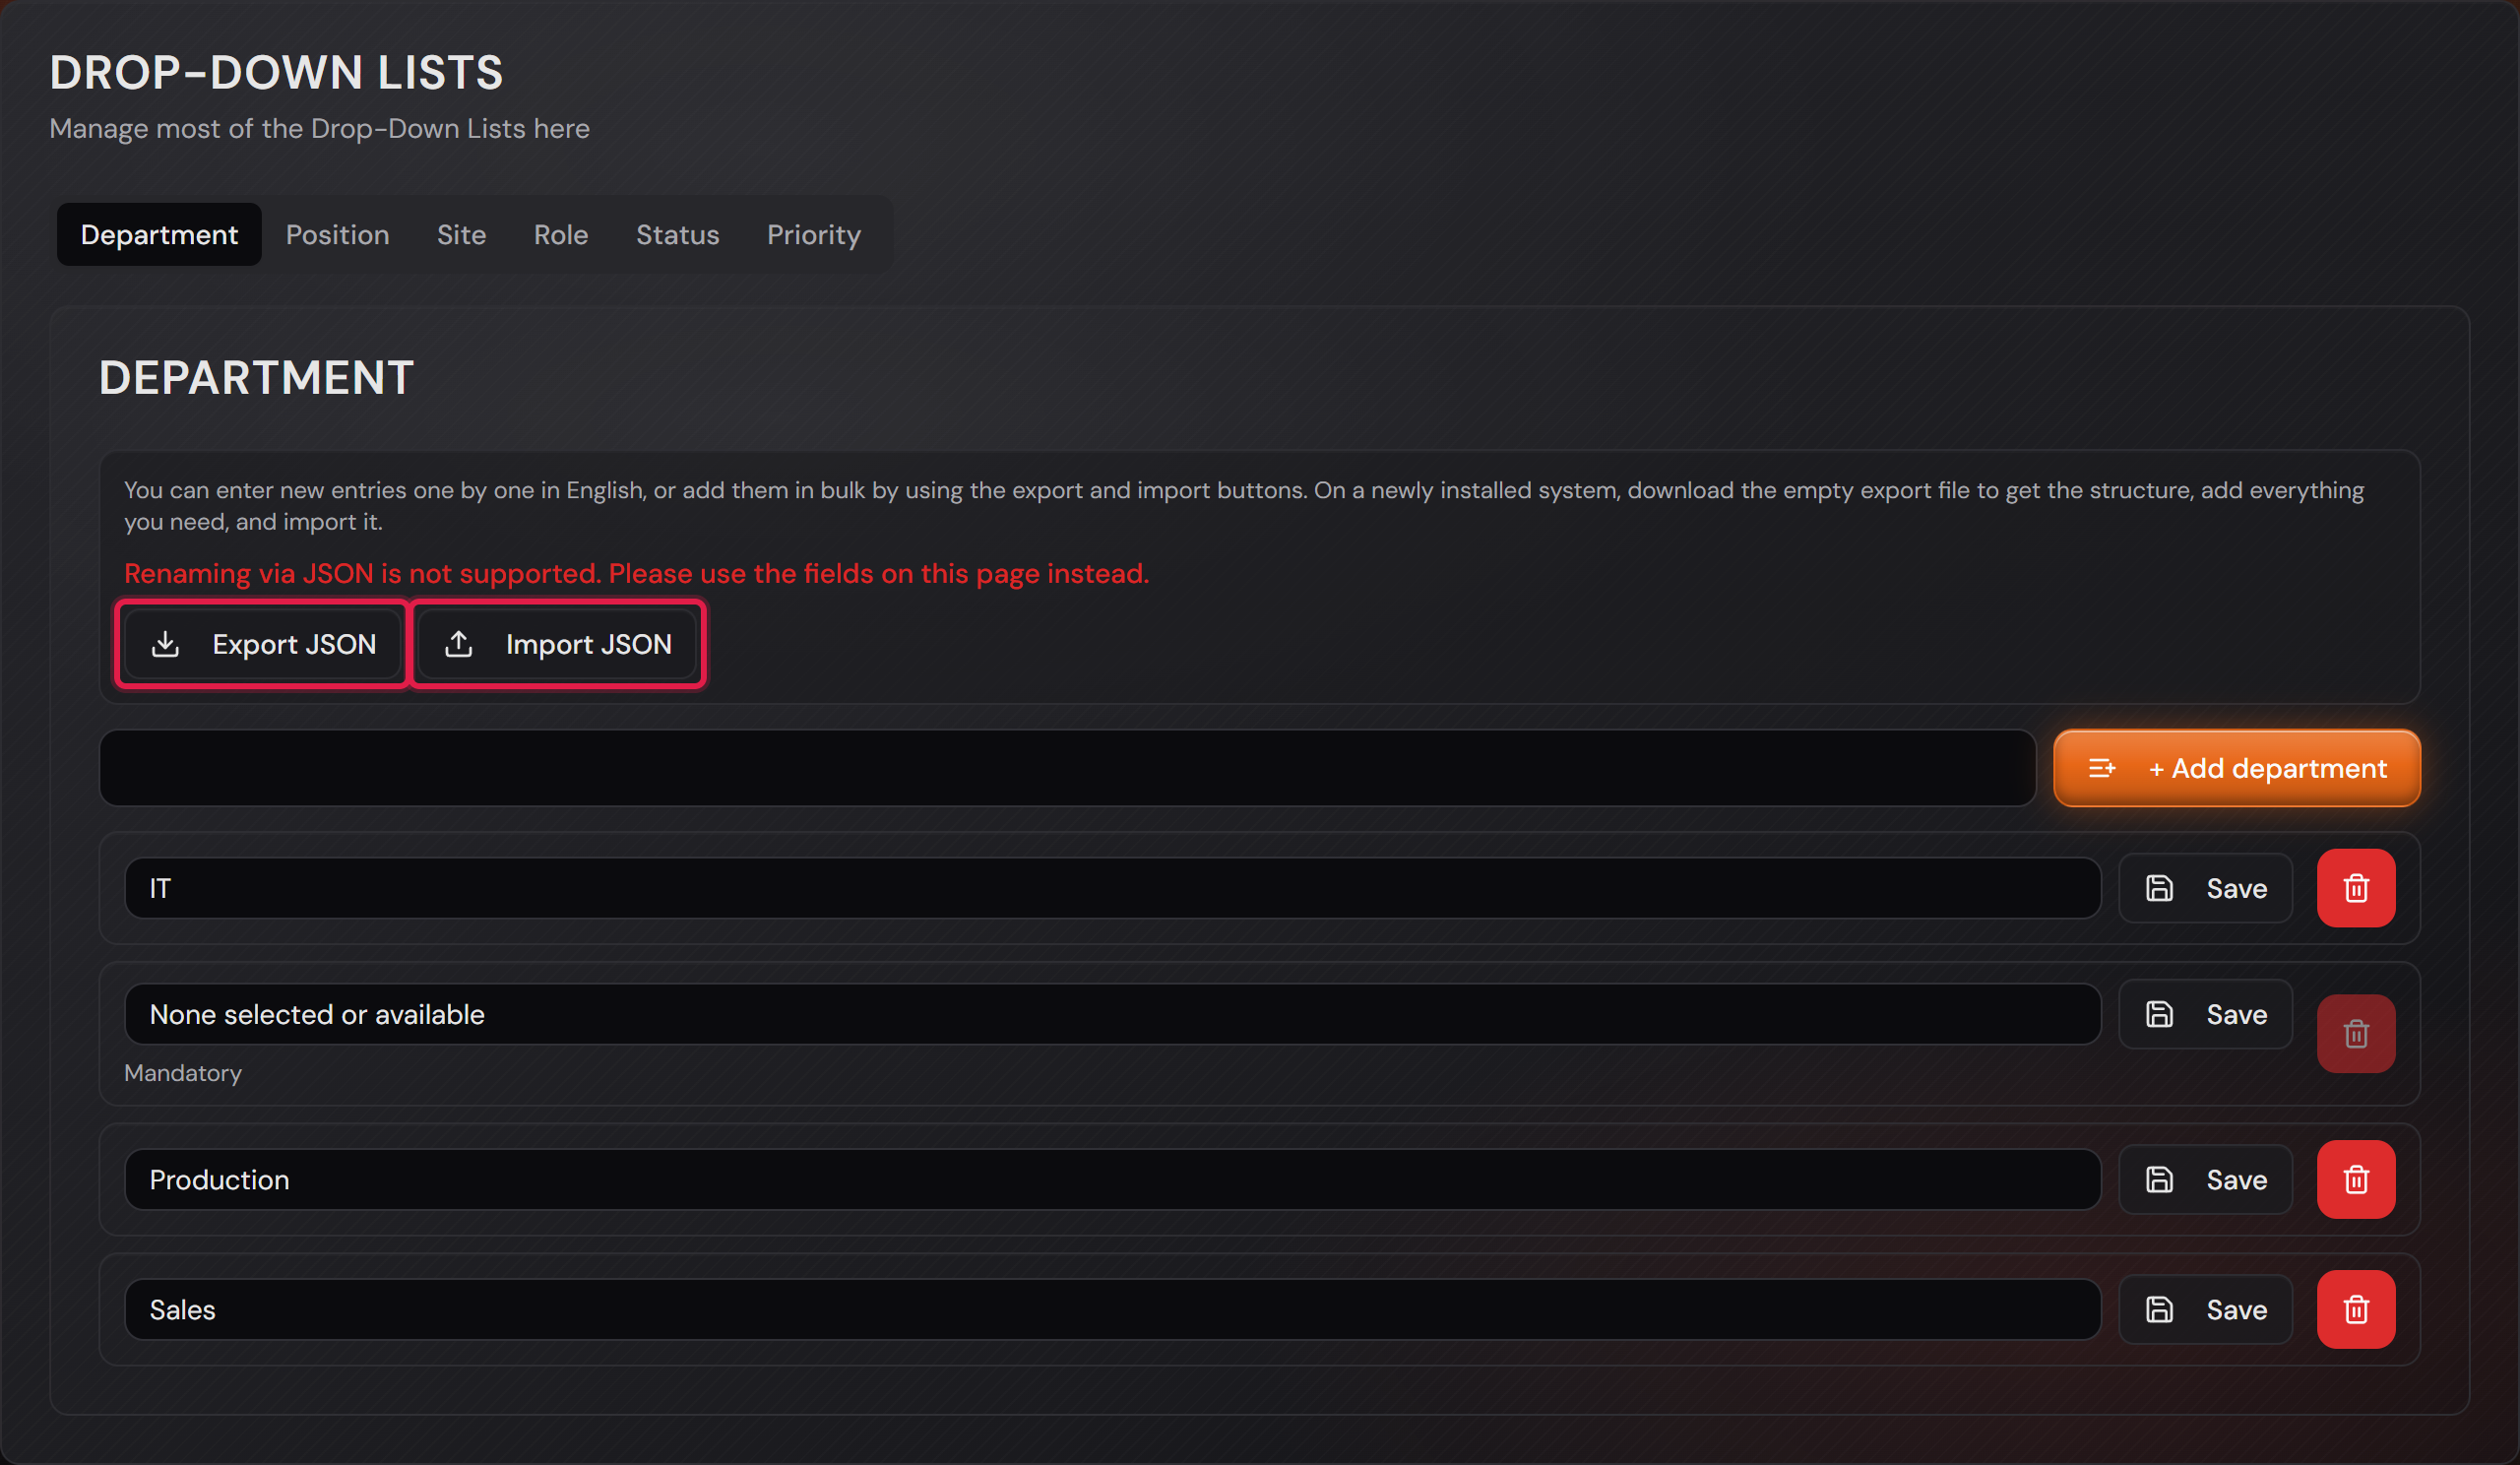
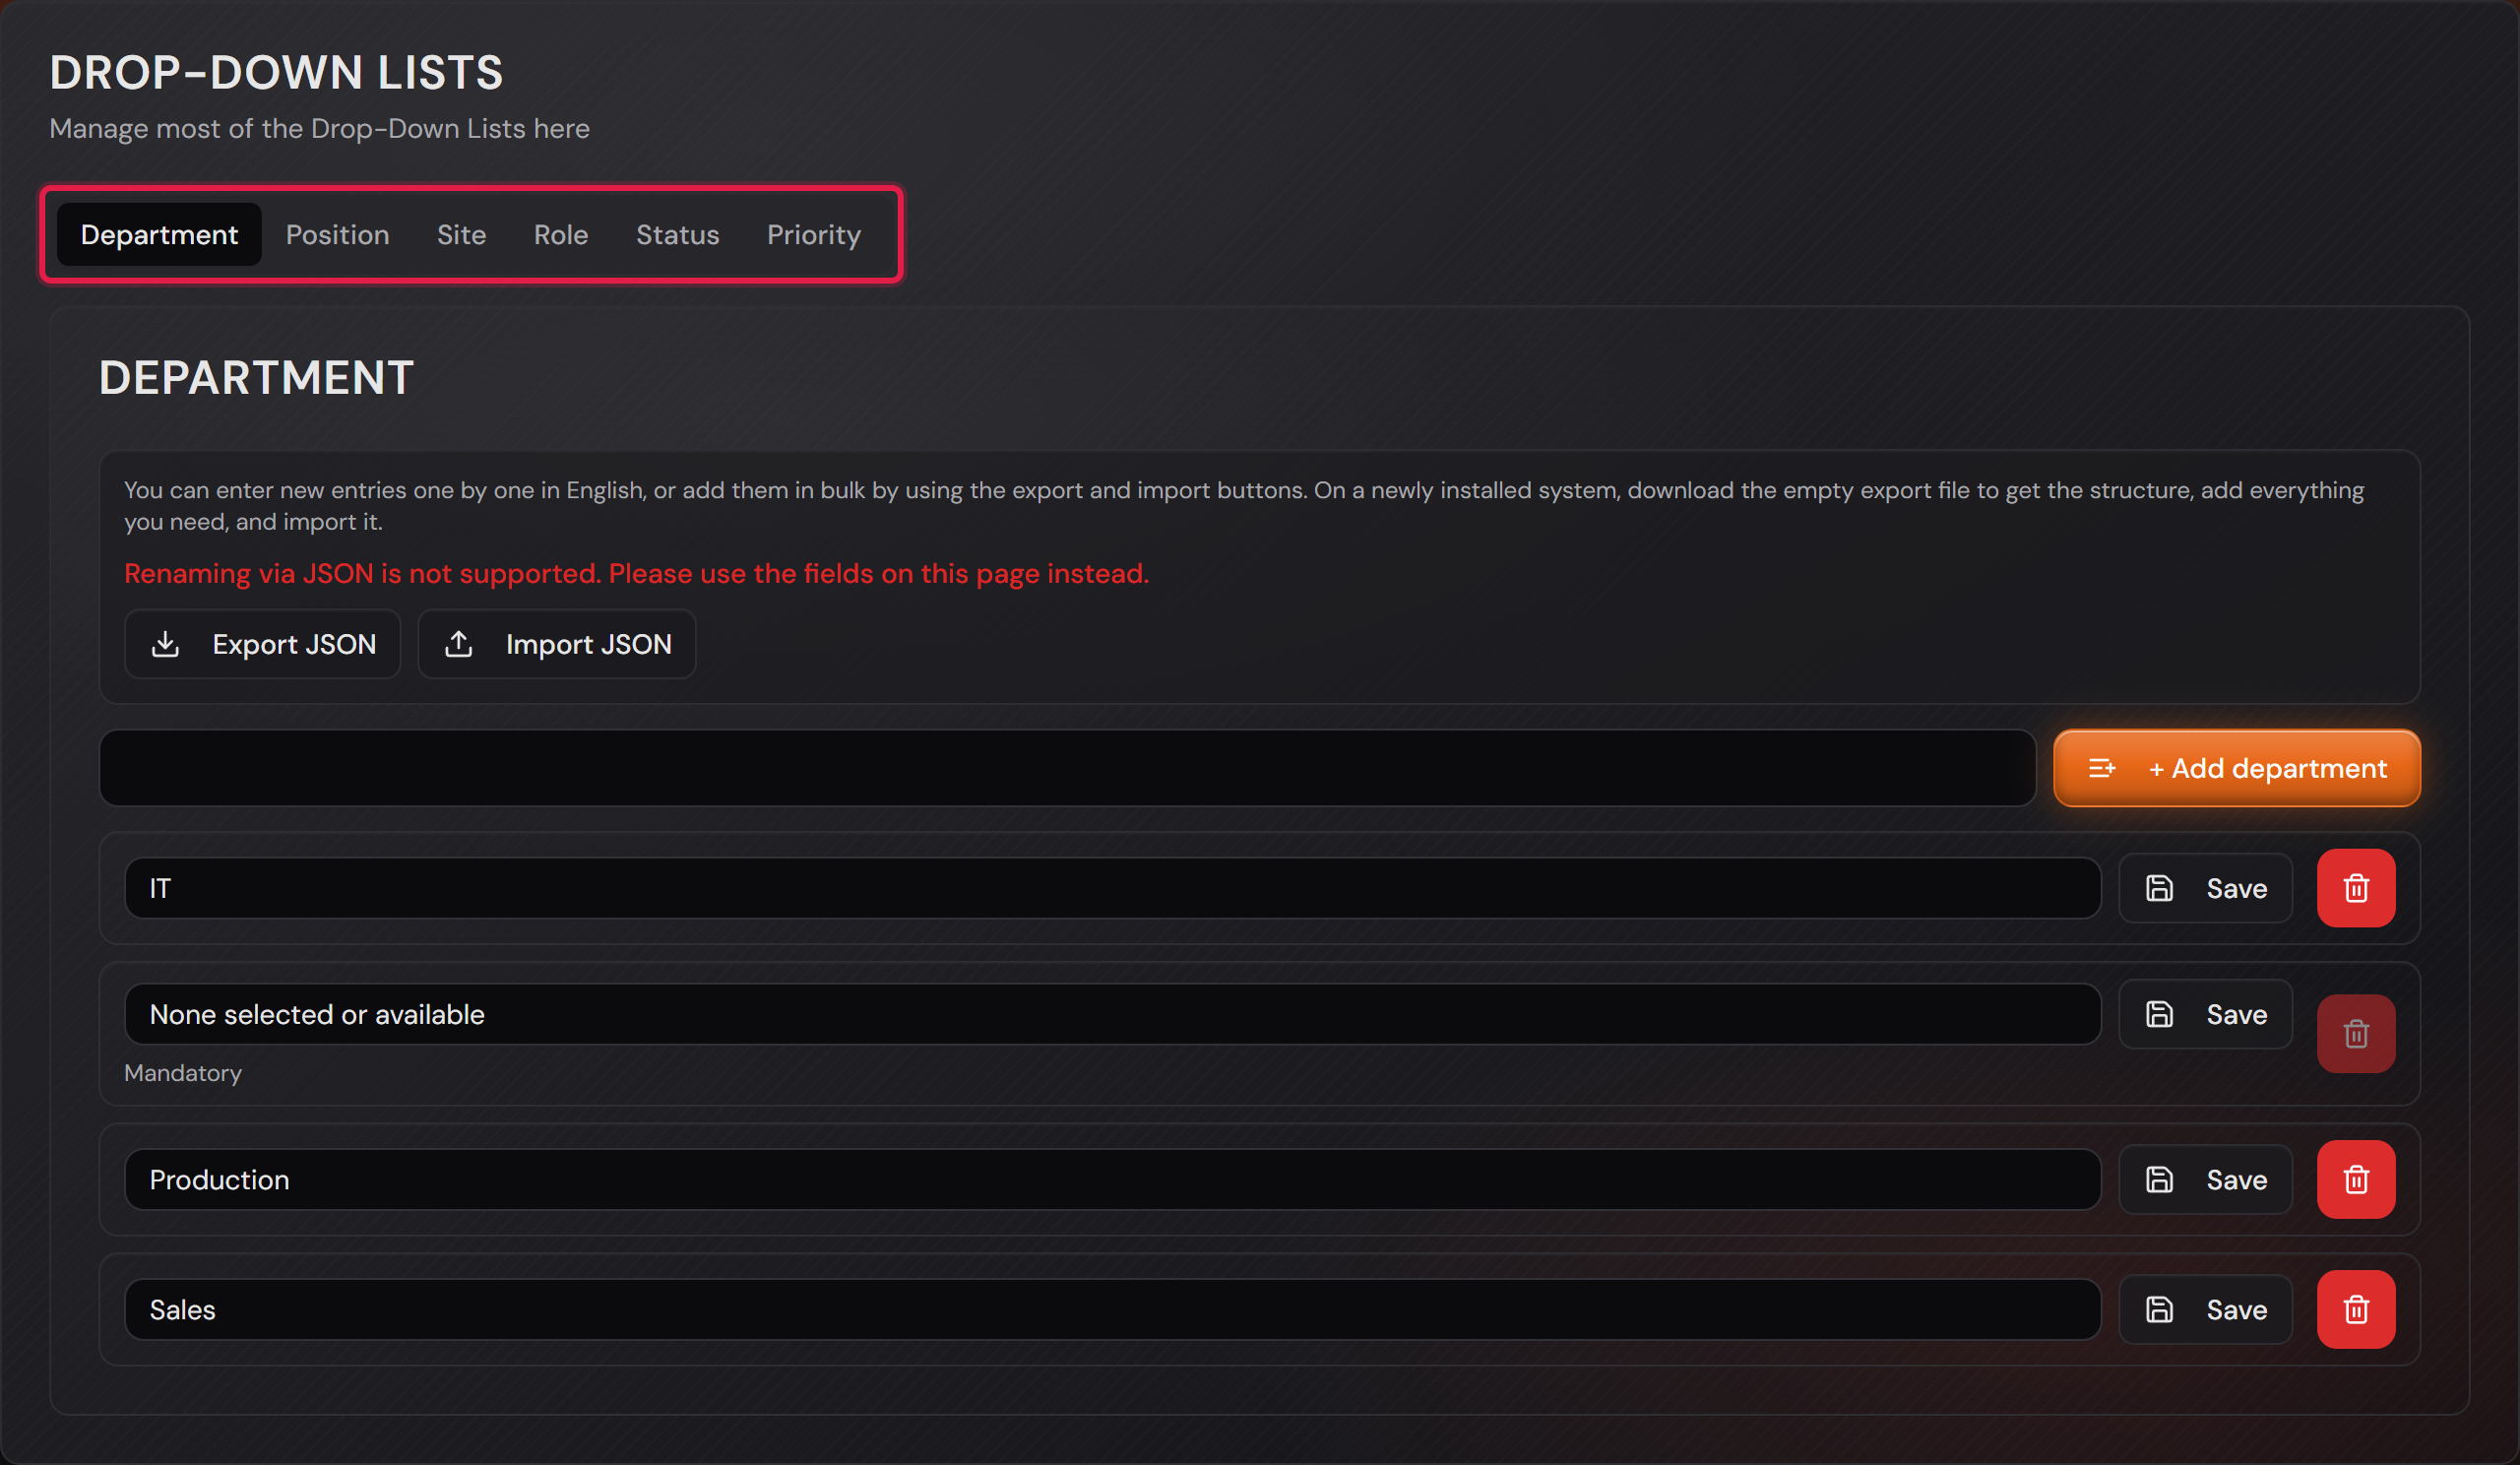
Dışa aktarma ve içe aktarma düğmeleriyle “Department” sekmesi.
Kırmızı çerçeve iki düğmenin üzerindedir. Üstteki kırmızı cümle, dosya üzerinden ad değiştirmeye karşı uyarır.Resmi tam boyutta aç
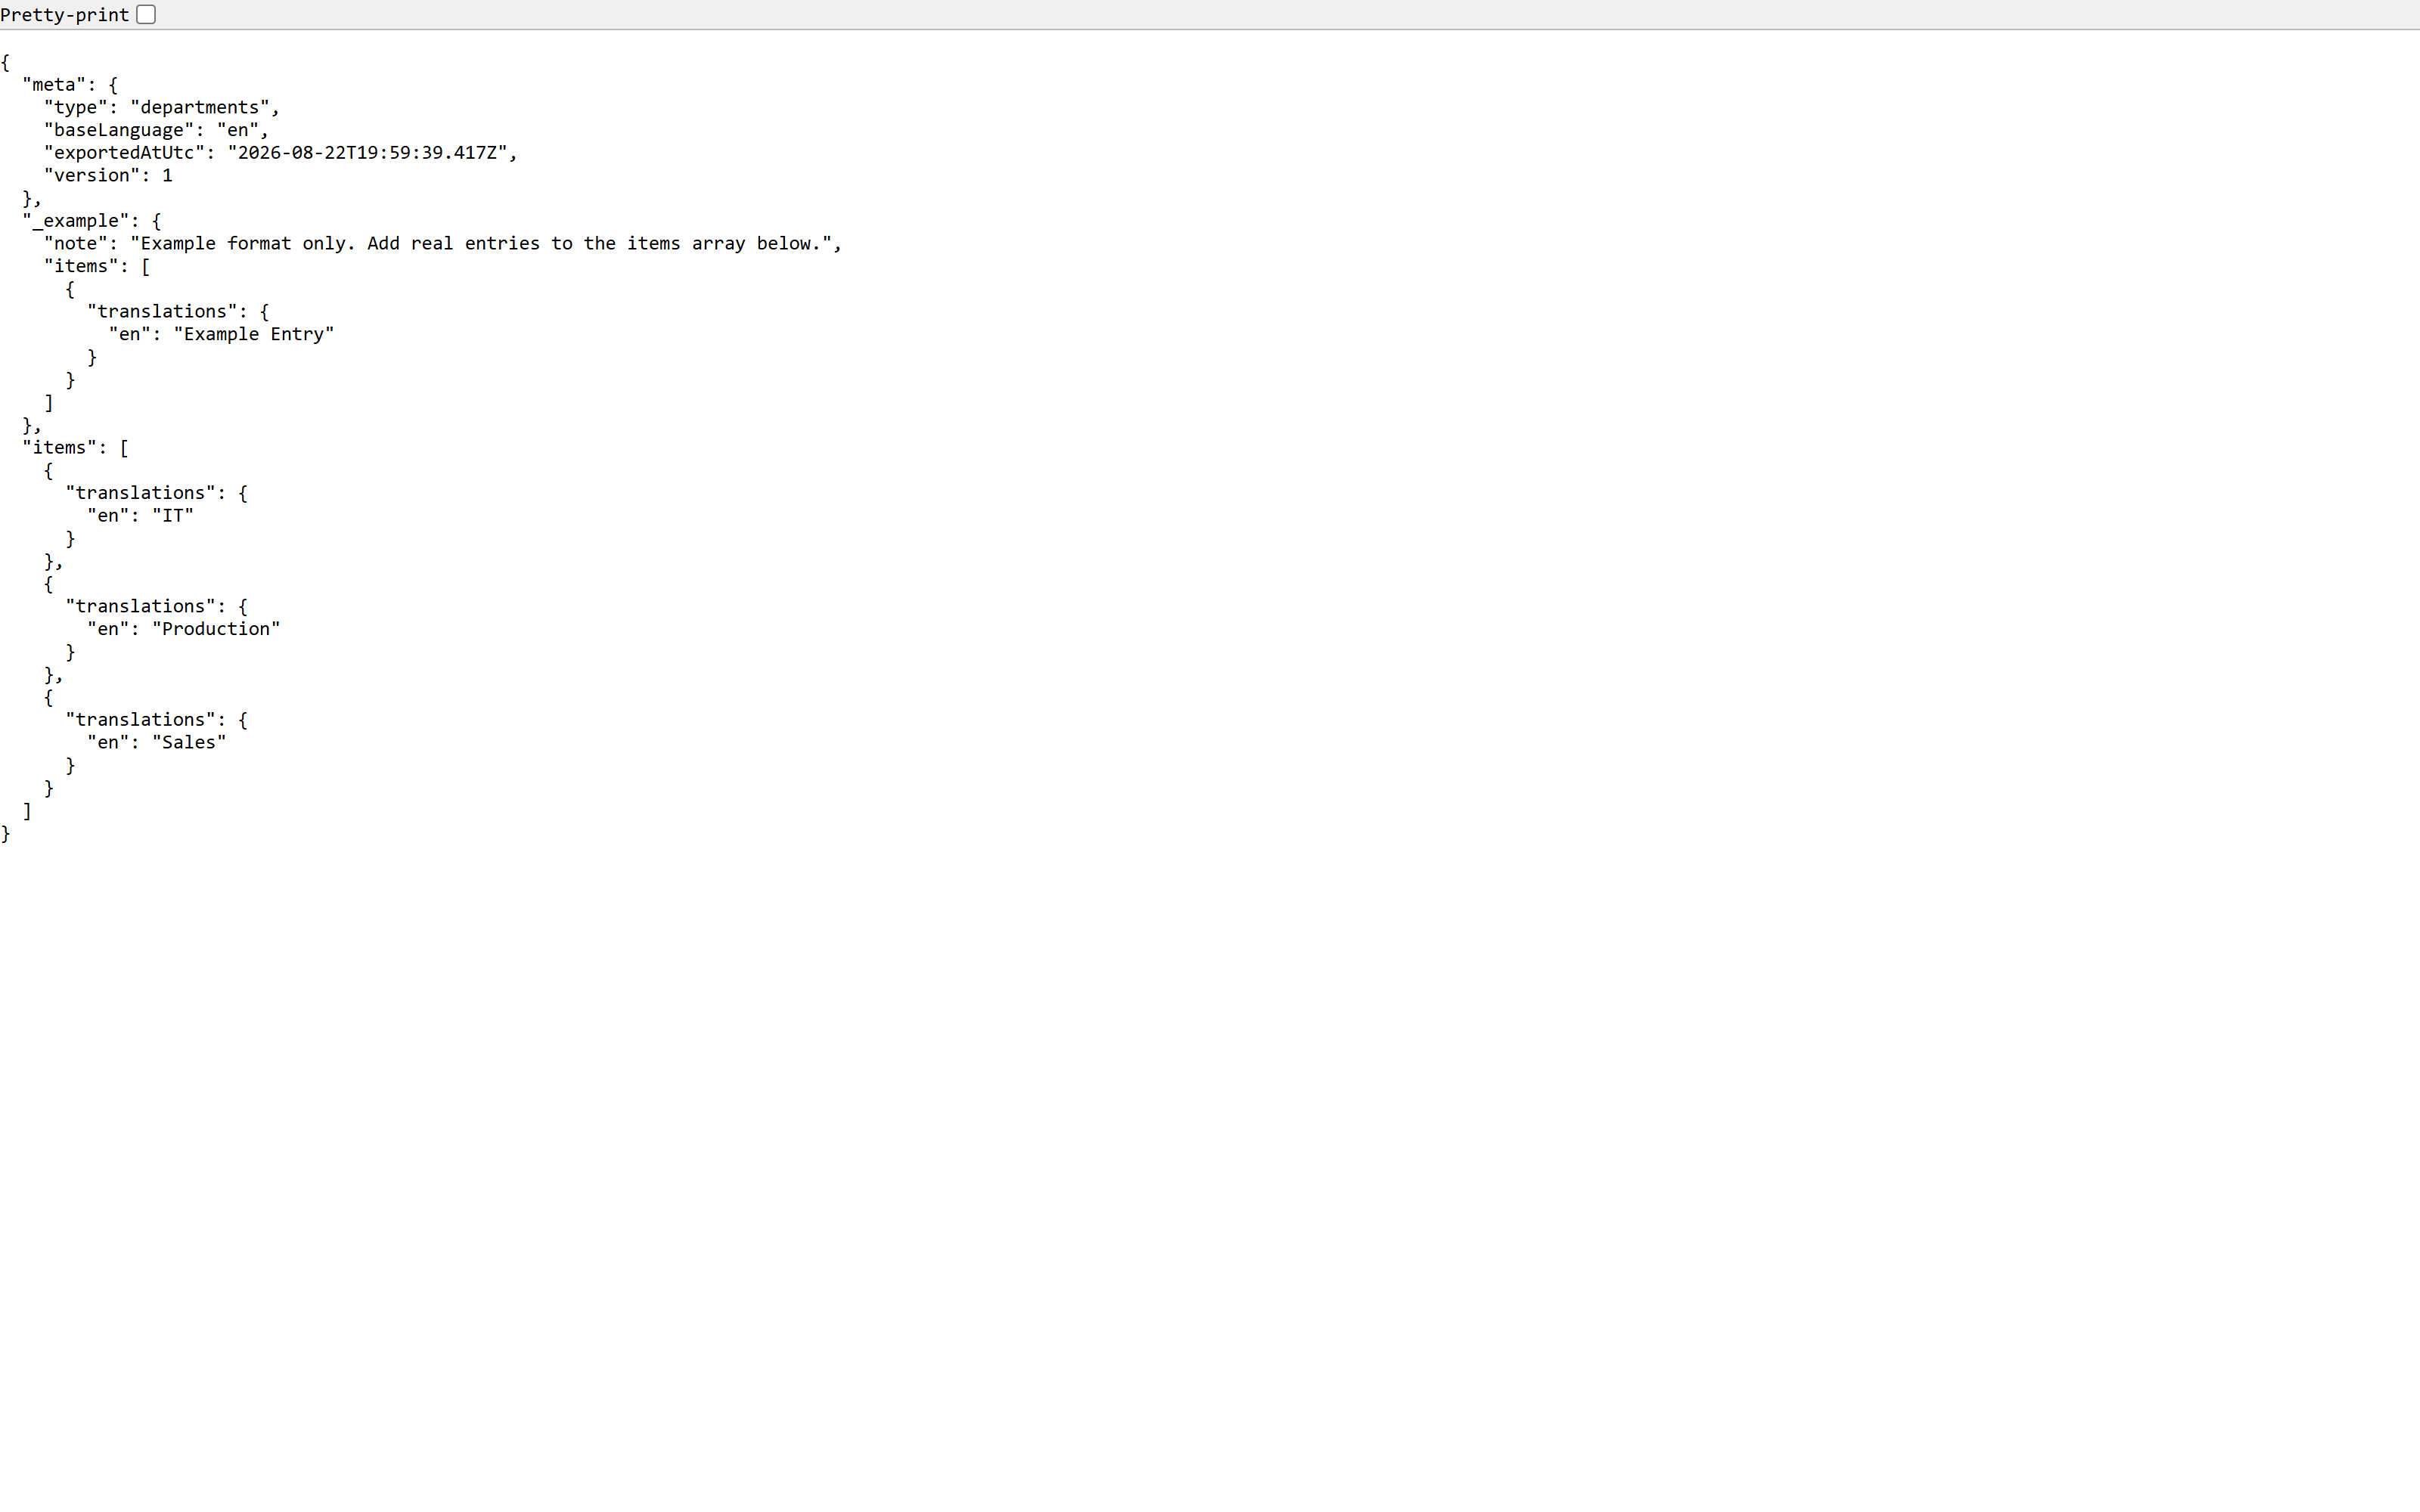
İndirilen dosya tarayıcıda, örnek ve girdilerle.
Kısa bir başlık ve örnek dışında dosyada yalnızca adlar vardır. Bu yüzden onu her metin düzenleyici işleyebilir.Resmi tam boyutta aç

Ekipler ve kullanıcılar

Ekip bir klasör değil, bir sorumluluktur. Kendi kategorileri, kendi son tarihleri ve kendi üyeleri vardır. Bir müşteri bunlardan tam olarak birini görür. Geri kalan her şey, kimin hangi hesabı olduğuna ve o hesabın neler yapabildiğine bağlıdır.

1

Ekip oluşturun ve yapılandırın

Ekipler “Settings → Teams” altında durur. Liste solda, tıkladığınız ekibin ayarları sağdadır. Adın arkasındaki sayı üye sayısıdır.

Yeni bir ekip adını “Team name” alanından alır. Altında “Copy categories from” ile var olan bir ekibi seçebilirsiniz, böylece yeni ekip aynı ana ve alt kategorilerle başlar. “Create team” onu oluşturur.

İlk ekip, müşterilerinizin gördüğü ekiptir. Sonraki her ekip onun arkasındaki bir uzman ekiptir. Bildirimde bulunan kişiden doğru departmanı kendisinin seçmesini istemek fazla olur: o, ilk ekibe bildirir ve oradan devredilir.

Bunu istediğiniz zaman değiştirebilirsiniz. “Customer permissions” kartı ekip başına müşterilerin orada neler yapabileceğine karar verir. İki anahtarı vardır: “Can create new tickets and see their own tickets” ve “Can see their own tickets of this team in the dashboard and in reports”. Bunlardan biri açık olduğu anda müşteriler ekibi görür. Ekip bir müşteri için ancak ikisi de kapalıyken hiç görünmez.

“Agent Permissions” kartı bu ekibin temsilcileri için geçerlidir. Üç anahtarı vardır: talepleri yönetmek, kategorileri yönetmek ve bu ekibin raporlarını görmek. Birincisi olmadan bir temsilci bu ekipteki talepleri oluşturamaz, düzenleyemez, onlara yorum yazamaz ve ek yükleyemez. İkincisi olmadan ekibin kategorilerine giden girdi kenar çubuğundan kaybolur. Üçüncüsü olmadan raporlar bu ekibi dışarıda bırakır. Her değişiklik ekibin “Audit log” kaydına yazılır.

“Agents” kartı üyeleri barındırır. Başlığa karşın ekibin müşterileri de içindedir. Üstündeki seçici ve “Add Agent” birini ekler, “Remove” onu çıkarır. Eklenen ya da çıkarılan kişinin bir kez oturumu kapatıp yeniden açması gerekir.

“Default e-mail language” bu ekibin yazdığı dildir. Bir posta kuralı “Team default language” seçtiğinde geçerli olur.

“Active” anahtarı bir ekibi hizmet dışına alır. Kenar çubuğundan ve her seçiciden kaybolur. Bununla silinmiş olmaz.

“Delete” bir ekibi yalnızca hiçbir talep hâlâ açık değilken kaldırır. Aksi hâlde sistem nedenini adlandırır ve hiçbir şey yapmaz.

“Audit log” kartı ekipteki her değişikliği ad ve zamanla kaydeder.

Basic bir ekip çalıştırır. Professional'da sınır yoktur.

Solda iki ekibin listesi, sağda Helpdesk ayarlarıyla “Teams” sayfası.
Kırmızı çerçeveler iki ekibin üzerindedir. Birine tıklamak sağda ne yazdığını değiştirir. Kenardaki sayı üye sayısıdır.Resmi tam boyutta aç
İçine ad yazılmış “Team name” alanı, altında “Copy categories from” ve “Create team” düğmesi.
Adı yazın, isterseniz var olan bir ekibin kategorilerini devralın, sonra “Create team”.Resmi tam boyutta aç
Anahtarlarıyla “Customer permissions” ve “Agent Permissions” kartları.
Kırmızı çerçeveler iki başlığın üzerindedir. Bu anahtarlar yalnızca bu tek ekip için geçerlidir.Resmi tam boyutta aç
Seçici, “Add Agent” düğmesi ve altında üyelerle “Agents” kartı.
Kırmızı çerçeve “Add Agent” üzerindedir. Her adın yanındaki rozet roldür ve kart ekibin müşterilerini de barındırır.Resmi tam boyutta aç
Her biri değişiklik, ad ve zamanla girdileri olan “Audit log” kartı.
Kırmızı çerçeve başlığın üzerindedir. Her satır değişikliği, onu kimin yaptığını ve ne zaman yaptığını adlandırır.Resmi tam boyutta aç
2

Yönetici ve temsilci oluşturun

Hesaplar “User management” altında durur. Liste adı ve oturum açma adını, e-posta adresini, altında departmanıyla birlikte ekibi ve rolü gösterir.

“New user” formu açar. Ad, soyad, oturum açma adı ve e-posta adresi zorunludur. Bunların üstüne bir parola gelir. Professional sürümünde bunun yerine “Send login details by e-mail” işaretini koyabilirsiniz.

Bu işaretle parola belirlemezsiniz. Yeni kullanıcı, oturum açma adını ve süreli bir bağlantıyı içeren bir posta alır ve kendi parolasını kendisi belirler. Sistem hiçbir zaman parola göndermez.

Geri kalan her şeye rol karar verir. “Admin” ve “Agent” ikisi de personeldir ve aynı havuzdan sayılır. Bir yönetici kutudan çıktığı gibi daha çok şey yapabilir. Neredeyse her tek izin değiştirilebilir; istisnalar “Roller ve yetki kavramı” kartındadır. “Admin” rolünü yalnızca bir yönetici verebilir ya da geri alabilir. Bu, kendi hesabı için de geçerlidir. “Edit user” yalnızca formda gösterilen ekibi değiştirir. Kişinin “Add Agent” ile eklendiği ekipler olduğu gibi kalır.

Basic iki personel kontenjanıyla gelir. Onları nasıl böleceğiniz size kalmıştır: bir yönetici ve bir temsilci ya da iki yönetici. Müşteriler sayılmaz, iki sürümde de sınırsızdır.

Biri ayrıldığında satırındaki arşiv simgesine tıklayın. Hesap kilitlenir, böylece artık oturum açamaz.

Kilitli bir hesap “Archived” görünümüne taşınır ve orada “locked” rozetini taşır. “Active” görünümünde artık görünmez.

Kilitli bir hesap artık personel kontenjanı kaplamaz ve hiçbir “Assign to” seçicisinde görünmez. Zaten atanmış talepler temsilcisini ve temsilcisinin adını korur.

“Archived” görünümünde aynı düğmenin adı “Restore” olur ve hesabı yeniden serbest bırakır. Basic sürümünde bunun için yeniden boş bir kontenjan gerekir.

Anahtar simgesi bir parolayı sıfırlar. Üzeri çizili kalkan iki adımlı oturum açmayı sıfırlar. Yeni parola sonra ekranda bir kez gösterilir. Hiçbir yere gönderilmez.

Parolayı ya da iki adımlı oturum açmayı sıfırlamak yalnızca başarısız denemelerden sonraki kısa kilidi kaldırır. Arşivlenmiş bir hesap kilitli kalır. Davet de sıfırlama postası da almaz; onu yalnızca “Restore” geri getirir.

Arşivleme her an geri alınabilir. Biri kalıcı olarak ayrıldıysa hesabı ayrıca “Delete account” çöp kutusu simgesiyle silin. Otomatik anonimleştirmeye kadar geçen süre ancak silmeyle başlar.

Bu konuda ayrıntı şu kartta: Kişileri anonimleştirme

Tüm hesapları, rollerini ve her satırdaki eylemleri gösteren “User management” sayfası.
Kırmızı çerçeveler “New user” üzerinde ve açık ile kilitli hesaplar arasındaki anahtarın üzerindedir. Düğme iki görünümden hangisinin açık olduğunu gösterir.Resmi tam boyutta aç
Adları, kullanıcı adı ve e-postası doldurulmuş ve ekip, departman, pozisyon, konum ve rol seçicili “Create new user” penceresi.
Kırmızı çerçeveler rolün ve davetin üzerindedir. Doldurulması gereken tek seçici roldür.Resmi tam boyutta aç
İşaret konmuş aynı pencere: parola alanı devre dışıdır ve kullanıcının parolayı bağlantı üzerinden belirleyeceğini söyler.
İşaretle birlikte parola alanındaki yıldız kaybolur. Alanın kendisi parolayı kimin belirlediğini söyler.Resmi tam boyutta aç
Kilitli bir hesap, “locked” rozeti ve satırın sonundaki geri yükleme simgesiyle “Archived” görünümü.
Kırmızı çerçeveler rozetin ve geri dönüş yolunun üzerindedir. İkisi de yalnızca bu görünümde vardır.Resmi tam boyutta aç
3

Müşteriler: bildirimde bulunan kişilerin hesapları

Müşteriler hem Basic hem Professional sürümünde sınırsızdır. Personel kontenjanı kaplamazlar.

Bir müşteri hesabı üç yolla oluşur. Onu “User management” altında kendiniz oluşturursunuz; Professional sürümünde bunu yaparken kişiyi postayla davet edebilirsiniz. İkinci yol, kişinin kendi kaydını oluşturmasıdır. Üçüncüsü SSO ya da bir dizin üzerinden ilk oturum açmadır; bu, hesabı kendiliğinden oluşturur.

Bunun anahtarı “Settings → Security” altında “Self-registration” kartında durur. Kutudan çıktığı gibi kapalıdır. Açıldığında oturum açma sayfasında bir “Register” bağlantısı belirir.

Kendi kaydını oluşturan herkes her zaman “Customer” rolünü alır. Bu yoldan başka hiçbir rol dağıtılamaz.

Professional sürümünde kendi kaydını oluşturan bir müşteri, hoş geldiniz postasından sonra ikinci bir posta alır. İçindeki bağlantıyla adresini doğrular. O zamana kadar hesabı listede “not confirmed” notunu taşır.

Bir adresi kendiniz de doğrulayabilirsiniz. Basic sürümünde tek yol budur, çünkü Basic posta göndermez. Hesabın satırında o zaman zarf simgeli bir düğme görünür: “Mark email as confirmed”. Bunu yalnızca adresin o kişiye ait olduğunu biliyorsanız yapın.

Dahili bir yardım masası için anahtara dokunmamanız daha iyidir. Aksi hâlde adresi bilen herkes bir hesap oluşturur.

Bir müşteri yalnızca kendi işlerini görür. Bunlar kendi oluşturduğu taleplerdir. Bunlara, bir temsilcinin veya bir e-postanın onun doğrulanmış adresi için oluşturduğu talepler eklenir. Başka bir müşterinin onun adresiyle oluşturduğu bir talep ondan gizli kalır. İki hesap aynı adrese sahipse ikisi de bu talepleri görür.

Adresi henüz doğrulanmadıysa talep listesinin üstünde bir uyarı durur. “Send confirmation email” ile bağlantıyı yeniden ister. Uyarı yalnızca sistem posta gönderebiliyorsa görünür.

Kenar çubuğu kısadır: kendi talepleri, yeni bir talep, bilgi bankası. Hiçbir ayarı görmeleri söz konusu değildir. Ekibin “Can see their own tickets of this team in the dashboard and in reports” anahtarı açıksa kenar çubuğunda gösterge paneli ve raporlar da bulunur.

Bir ekipte neler yapabilecekleri ekipte ayarlanır. O ekip onlar için ancak iki müşteri anahtarı da kapalıyken var olmaz.

Anahtarı ve altındaki notuyla “Self-registration” kartı.
Kırmızı çerçeve anahtarın üzerindedir. Yanındaki metin onun ne yaptığını ve posta gönderimi olmadan ne olduğunu söyler.Resmi tam boyutta aç
Aynı sistem, müşteri olarak oturum açılmış: kısa bir kenar çubuğu ve yalnızca kendi işlerini içeren bir talep listesi.
“User” sütunu her satırda aynı adı taşır. Bir müşteri kendisine ait olmayan hiçbir şeyi görmez ve kenar çubuğunda ayarlar yoktur.Resmi tam boyutta aç
4

Bir kişinin verilerini dışa aktarma

Başlamadan önce: “Data export (data subject request)” iznine ihtiyacınız var. Varsayılan ayarda bu izin yalnızca yöneticilerde vardır.

Bir kişi, onun hakkında hangi verileri sakladığınızı sorabilir. Veri dışa aktarma bunların hepsini tek bir ZIP dosyasında toplar.

Bunu “User management” altında başlatırsınız. Her satırda oklu bir dosya simgesi ve “Export personal data” ipucu vardır. Bu simge o hesabın dışa aktarmasını açar.

Bazı kişilerin hesabı yoktur. Size yalnızca yazmışlardır ya da bir temsilci onların adresiyle bir talep oluşturmuştur. Onlar için sayfanın üstünde “Export by e-mail address” bulunur. Adresi oraya yazın ve “Search” düğmesine tıklayın. Arama bir hesapla ya da bir adresle çalışır, asla bir adla çalışmaz.

Adrese göre arama, hesaba göre aramadan daha az şey bulur. Yalnızca adresin kendisinin kayıtlı olduğu yerleri bulur, örneğin bir talebin talep sahibi ya da bir e-postanın göndereni olarak. Hesaba göre arama ayrıca hesaba bağlı olan her şeyi bulur. Adres bir hesaba aitse iletişim kutusu bunu söyler ve “Use this account” seçeneğini sunar. Ardından kişinin adını ve hesabın e-posta adresini gösterir.

Siz bir şey indirmeden önce iletişim kutusu bulduklarını alan alan sayarak gösterir. Alanlar örneğin talepler, zaman girdileri, memnuniyet anketleri ve güvenlik günlüğüdür. Hiçbir şey bulamazsa “No data found for this person.” yazar ve indirme sunmaz. Adres bir hesaba aitse ve kendi bulgusu yoksa iletişim kutusu bulgu göstermez ve indirme sunmaz. “Use this account” içeren kutuyu gösterir. Yöneticiler altında ayrıca “Anonymize” alanını görür. Bu alanı “Kişileri anonimleştirme” kartı açıklar.

“Download” ZIP dosyasını oluşturur. İçinde alan başına bir JSON dosyası bulunur, böylece veriler makine tarafından okunabilir. Bulunan tüm eklerin dosyaları da birlikte gelir. “overview.html” ana içeriği okunabilir biçimde gösterir. Orada her talep, neden dahil edildiğini gösterir (“Why this ticket is included”). “README.txt” kişi için yazılmıştır ve dosyanın neler içerdiğini açıklar.

Kişiyi ilgilendiren bir talep eksiksiz olarak gelir. Buna başka kişilerin yorumları ve değişiklikleri de dahildir. Dahili notlar da yer alır ve dahili olarak işaretlenmiştir. Kişi başka birinin talebine e-postayla yanıt verdiyse o talep “Replied by e-mail to someone else’s ticket” işaretini taşır. Kişinin son değişikliği yaptığı bir talep de gelir. Talebin “Why this ticket is included” satırında o zaman “Last person to change the ticket” yazar.

Bu nedenle dışa aktarmayı teslim etmeden önce kontrol edin. Gereken yerlerde başka kişilerin verilerini karartın. İletişim kutusu size bunu hatırlatır. “README.txt” kişiye gittiği için bu hatırlatmayı içermez.

Bir arşive taşınmış talepler aranmaz. Arşivlerinizi ayrıca kontrol edin. İletişim kutusu bunu da hatırlatır.

Parolalar ve iki adımlı oturum açmanın anahtarları dışa aktarmaya dahil değildir.

Her indirme kaydedilir: kimin başlattığı, hangi kişi için olduğu ve ne zaman olduğu. Kayıt, dışa aktarmanın içeriğinden hiçbir şey içermez. Ondan önceki arama kaydedilmez.

Bu izni alan bir temsilcinin ayrıca “Users: manage accounts” iznine ihtiyacı vardır. Aksi halde “User management” sayfasına ulaşamaz. Bu izin “Customer” rolüne asla verilemez.

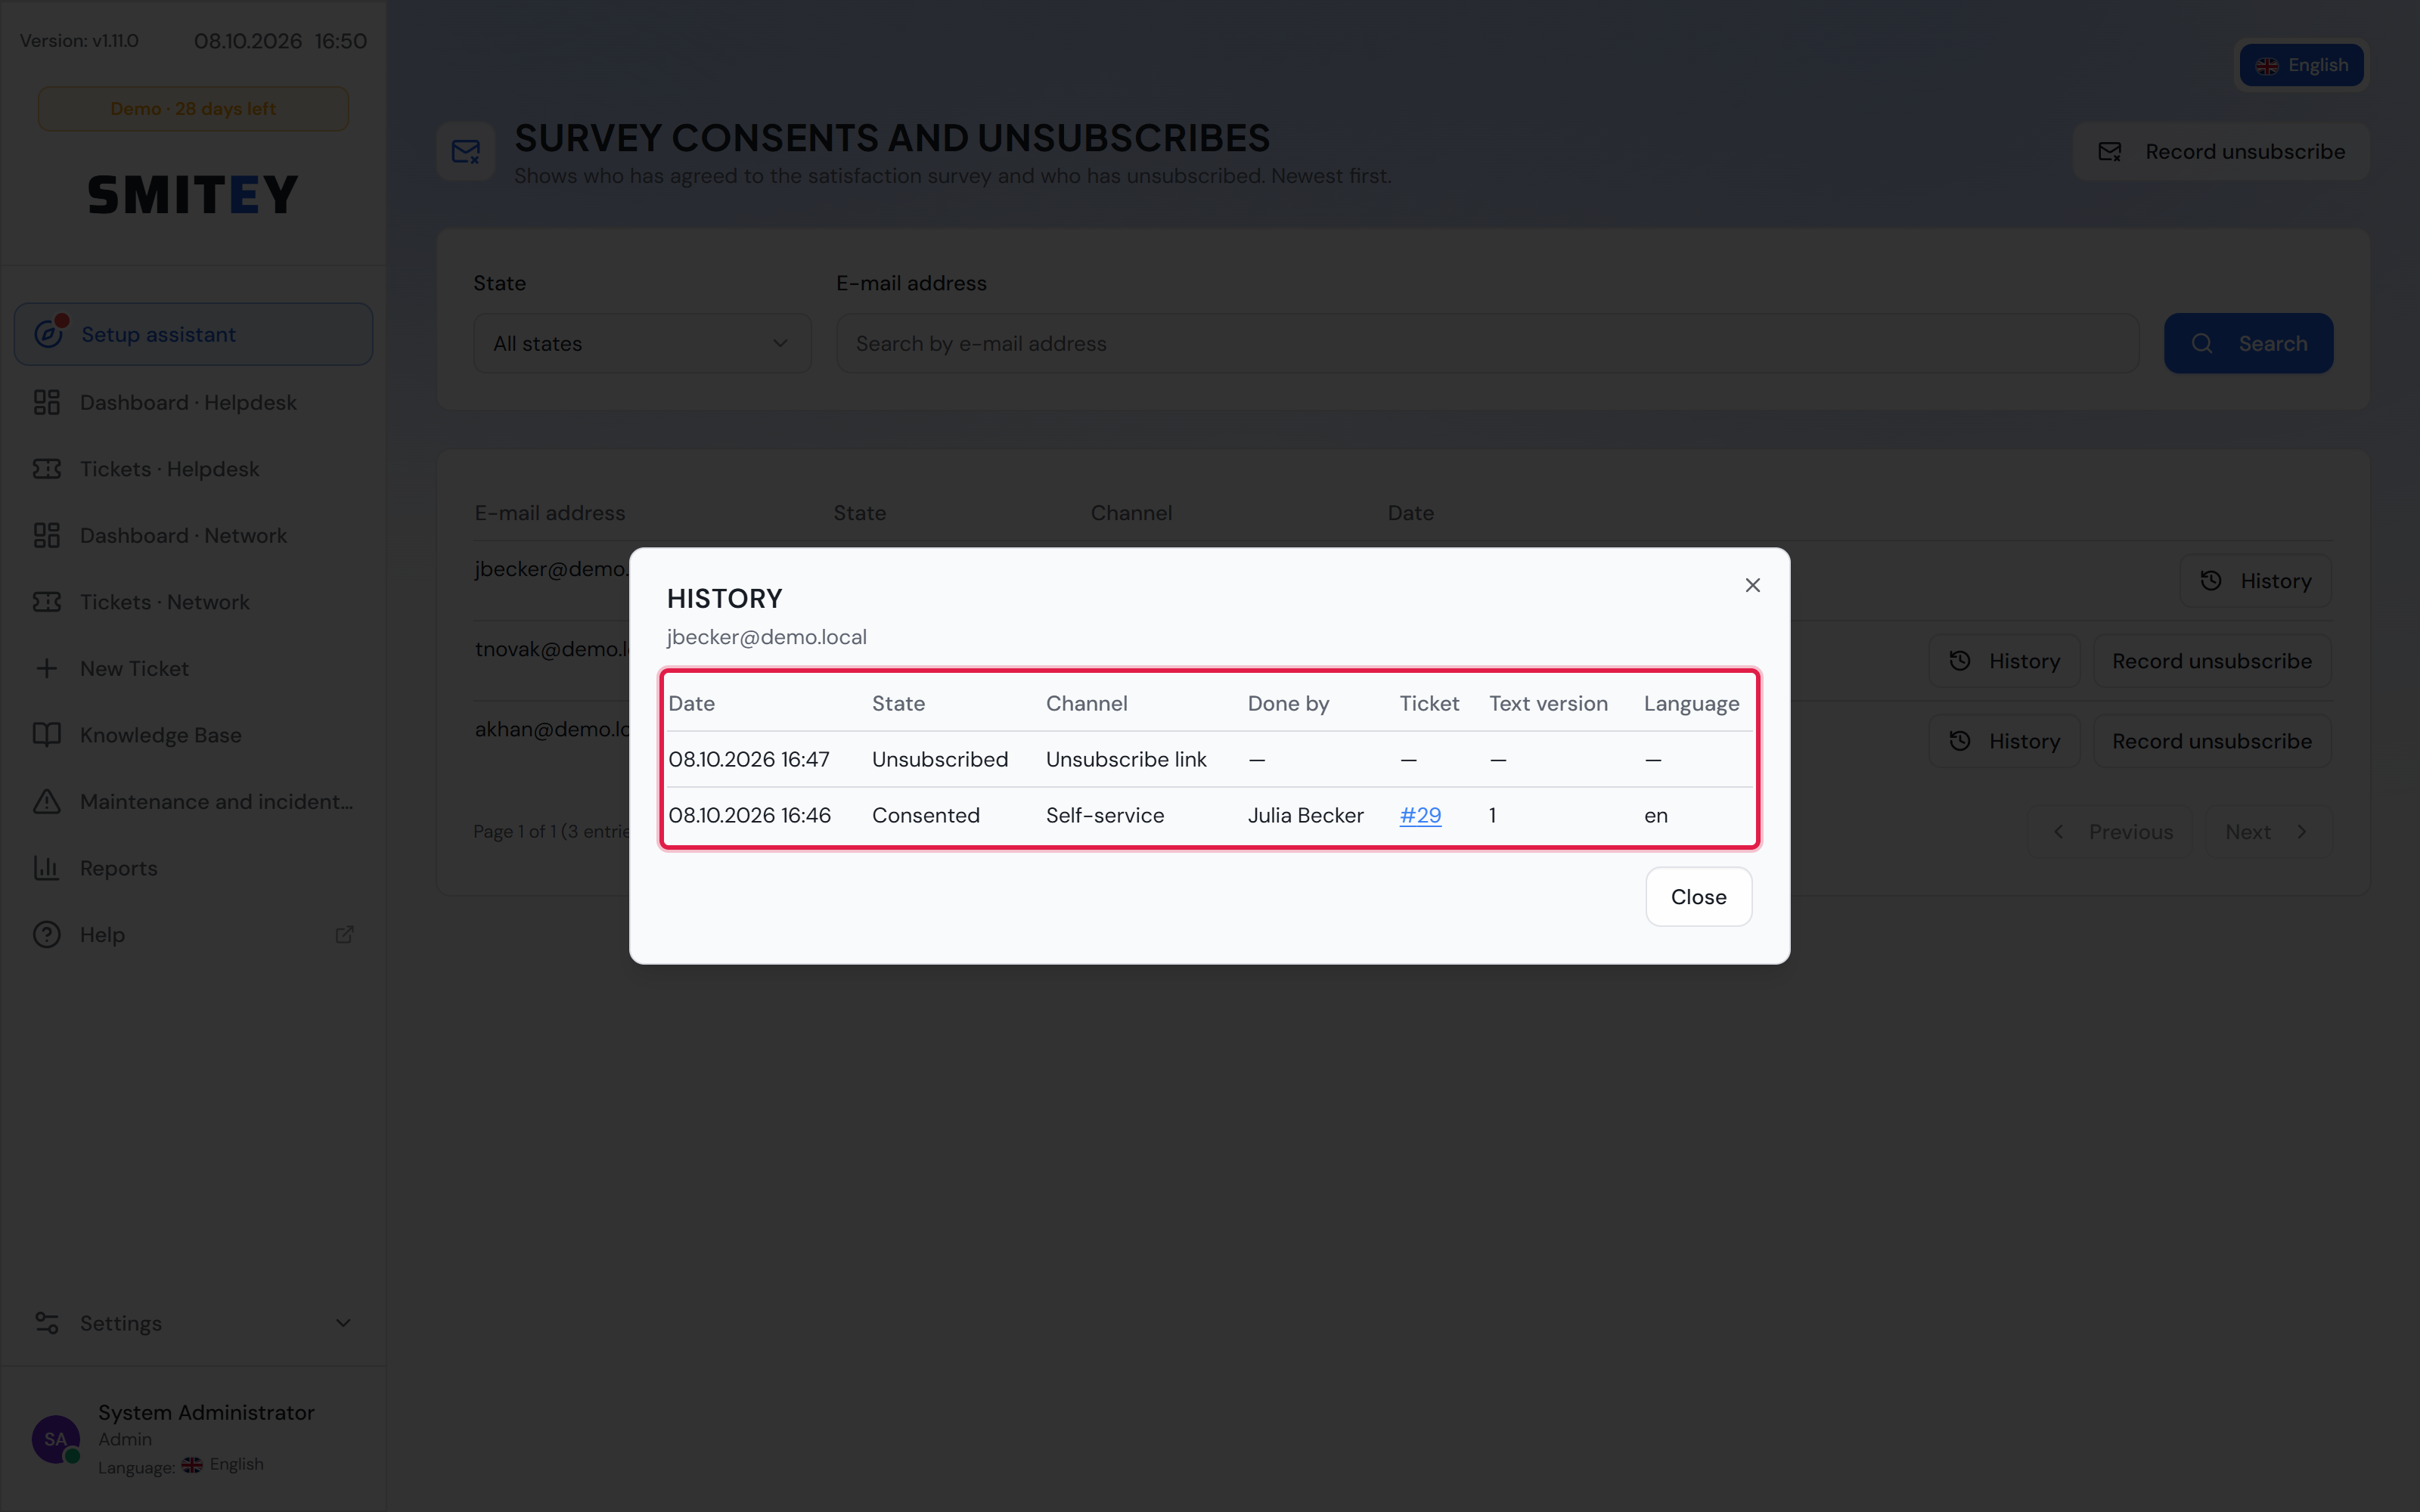
“Survey consents and unsubscribes” bölümü, memnuniyet anketine ait her rızayı ve abonelikten çıkmayı tarih, kanal ve talep bilgisiyle tutar. “overview.html” tam geçmişi ayrı bir bölümde gösterir. Kişi abonelikten çıktıktan sonra anonimleştirildiyse, adresine göre yapılan dışa aktarma kalan abonelikten çıkma kaydını bulur. “E-mail address” sütunu bu durumda “Anonymized (address removed)” der.

Bu konuda ayrıntı şu kartta: Kişileri anonimleştirme

Üstte “Export by e-mail address” düğmesi ve her satırda oklu dosya simgesi bulunan “User management” sayfası.
Kırmızı çerçeveler “Export by e-mail address” üzerinde ve Julia Becker’ın satırındaki simgenin üzerindedir. İkisi de aynı iletişim kutusunu açar.Resmi tam boyutta aç
Julia Becker için “Export personal data” iletişim kutusu; adın altında e-posta adresi, alanlara göre bulguların listesi, kontrol ve arşivlerle ilgili iki hatırlatma, “Anonymize” alanı ve “Download” düğmesi.
Kırmızı çerçeveler bulguların listesi ve “Download” üzerindedir. Liste yalnızca bir şey bulunan alanları adlandırır.Resmi tam boyutta aç
Adrese göre aramadan sonra aynı iletişim kutusu: adresin ait olduğu hesabı adlandırır ve “Use this account” seçeneğini sunar.
Kırmızı çerçeve “Use this account” üzerindedir. Yalnızca adresle arama burada hiçbir şey bulmaz. Bu yüzden iletişim kutusu bulgu ve “Download” göstermez. Hesap için dışa aktarma Julia Becker’ın taleplerini bulur. Alttaki “Anonymize” alanını yalnızca yöneticiler görür.Resmi tam boyutta aç
5

Kişileri anonimleştirme

Başlamadan önce: Bir kişiyi yalnızca bir yönetici anonimleştirebilir. Anonimleştirme geri alınamaz.

Bazı veriler sonsuza kadar kalmamalıdır. Biri şirketinizden ayrıldığında ya da bir kişi verilerinin silinmesini istediğinde onu anonimleştirirsiniz. Ad ve e-posta adresi o zaman “Anonymized user 3” gibi bir yer tutucuyla değiştirilir. Talepler kalır. Raporlar, süreler, zaman girdileri ve memnuniyet değerleri saymaya devam eder.

Her kişi kendi numarasını alır. Aynı numaralı iki kayıt aynı kişiden gelir. E-posta adresi “anonymized-3@anonymized.invalid” olur. Böyle bir adrese hiçbir e-posta teslim edilemez, bu yüzden sistem gönderirken onu atlar. Yer tutucu İngilizce kaydedilir ve her dilde İngilizce kalır.

İki yol vardır. Otomatik yol, silinmiş hesapları belirli sayıda ay sonra anonimleştirir. Anında yol, tek bir kişiyi hemen anonimleştirir, örneğin bir silme talebinden sonra.

Otomatik yol “Settings → Security” altında, “Data protection” kartındadır. “Anonymize deleted users automatically” anahtarı varsayılan olarak kapalıdır. “after” yanına ay sayısını girersiniz. 1 ile 120 arası izinlidir, varsayılan değer 36’dır. “Save” değiştirilen sayıyı kaydeder.

Süre, hesabın silindiği günden itibaren sayılır. Sistem her on dakikada bir çalıştırma zamanı gelip gelmediğini denetler. Günde bir kez, “Settings → General Settings” altında ayarlanan saat diliminde 03.00’ten sonraki ilk denetimde çalışır. Süresi dolan her silinmiş hesap bu çalıştırmada anonimleştirilir.

Anahtarı açtığınızda önce bir pencere açılır. Bir sonraki çalıştırmanın anonimleştireceği silinmiş kullanıcıları, her birini silinme günüyle listeler. Alana ANONYMIZE yazın ve “Confirm” düğmesine tıklayın. Anahtar ancak o zaman açıktır. Bu saat diliminde saat 03.00’ü geçmişse ilk çalıştırma yaklaşık on dakika içinde gelir.

Anahtar açıkken ay sayısını kısalttığınızda aynı pencere görünür. Kapatmak için onay gerekmez.

Süre ancak bir hesap silindiğinde başlar. Arşivlemek yetmez. Arşivlenmiş bir hesap yalnızca kilitlidir ve her an geri gelebilir, örneğin ebeveyn izninden sonra. Bir hesabı silmek için “User management” altında satırındaki “Delete account” çöp kutusu simgesine tıklayın.

Bir pencere önceden ne olacağını söyler. Otomatik anonimleştirme açıksa ay sayısını belirtir. Silinmiş bir hesap “Archived” görünümünde “Deleted” etiketiyle görünür. “Restore account” simgesi onu geri getirir. Yöneticiler ve temsilciler için Basic bunun için boş bir yer gerektirir. Hesap daha sonra yeniden silinirse süre baştan başlar.

Kendi hesabınızda çöp kutusu simgesi yoktur. Bir yönetici hesabını yalnızca bir yönetici silebilir ya da arşivleyebilir. Son etkin yönetici ne silinebilir ne de arşivlenebilir.

Bu yüzden biri kalıcı olarak ayrıldığında hesabı silin, yalnızca arşivlemeyin. Bir yıldan uzun süredir arşivde olan hesap, satırında bir takvim simgesi gösterir. Simgenin ipucu size hesabı silmenizi hatırlatır.

Anında yol, veri dışa aktarma iletişim kutusunda, bulguların altındaki “Anonymize” alanındadır. İletişim kutusunu bir hesabın satırından ya da hesabı olmayan bir kişi için “Export by e-mail address” ile açarsınız.

Adres bir hesaba aitse önce “Use this account” düğmesine tıklayın. Hesabın kendisi yalnızca böyle anonimleştirilir. Yalnızca adresle yapılan bir çalıştırma adresi kaydedildiği yerde değiştirir ve hesabı olduğu gibi bırakır.

Alana ANONYMIZE yazın ve “Anonymize” düğmesine tıklayın. Etkin bir hesap önce silinir, sonra anonimleştirilir. Kendi hesabınız anonimleştirilemez. Son etkin yönetici de anonimleştirilemez.

Ardından satır “Anonymized” etiketini taşır. Böyle bir hesap artık düzenlenemez, geri yüklenemez ya da yeniden etkinleştirilemez. Yalnızca veri dışa aktarma kalır. Anonimleştirmeyi yeniden çalıştırabilirsiniz. Numara aynı kalır ve o zamandan beri geri yüklenen veriler de kapsanır.

“Also clear the content of tickets this person requested” kutusu daha ileri gider. Parantez içindeki sayı bu taleplerin sayısıdır. Metinleri boşaltılır, ekleri silinir. Kişinin yalnızca yanıt verdiği başkalarına ait talepler yalnızca anonimleştirilir.

Önce saklama yükümlülüklerinizi denetleyin. Almanya’da örneğin ticari mektuplar altı yıl saklanmalıdır. İletişim kutusu bunu size hatırlatır. Otomatik yol yalnızca anonimleştirir. İçeriği asla boşaltmaz.

Bir dosya sunucudan silinemediyse iletişim kutusu kaç tane olduğunu belirtir. Çalıştırma yine de tamamlanmış sayılır. Sistem kendiliğinden yeniden denemez.

Her çalıştırma zamanı, yer tutucunun numarası ve neyin değiştiğiyle kaydedilir. Anında yolda kayıt, onu kimin başlattığını da belirtir. Kayıt kişinin ne adını ne de e-posta adresini içerir.

Anonimleştirme için “Anonymize people” izni gerekir. Varsayılan olarak bu izin yalnızca yöneticilerde vardır. Onu yalnızca bir yönetici kullanabilir. “Customer” rolüne asla verilemez. Veri dışa aktarma iletişim kutusu ayrıca “Data export (data subject request)” gerektirir.

Bu konuda ayrıntı şu kartta: Bir kişinin verilerini dışa aktarma, Saklama süreleri

Kapalı anahtar, ay alanı, “Save” ve “Download list of anonymizations” bağlantısıyla “Data protection” kartı.
Kırmızı çerçeveler anahtarın ve ay sayısının üzerindedir. Anahtar, her güncellemeden sonra olduğu gibi kapalıdır.Resmi tam boyutta aç
Bir silinmiş kullanıcı ve silinme tarihiyle “Who will be anonymized” penceresi, altında ANONYMIZE yazılı alan ve “Confirm” düğmesi.
Kırmızı çerçeveler listenin ve “Confirm” düğmesinin üzerindedir. Oliver Grant 36 aydan uzun süre önce silindi. İlk çalıştırma onu anonimleştirirdi.Resmi tam boyutta aç
Amir Khan için “Delete account” penceresi. Metin ne olacağını ve anonimleştirmeye kadarki 36 ayı belirtir.
Kırmızı çerçeve “Delete account” düğmesinin üzerindedir. Otomatik anonimleştirme burada açıktır. Bu yüzden pencere ay sayısını belirtir.Resmi tam boyutta aç
Oliver Grant’in silinmiş hesabı, “Deleted” etiketi ve geri yükleme simgesiyle “Archived” görünümü.
Kırmızı çerçeveler “Deleted” etiketinin ve “Restore account” simgesinin üzerindedir. Anonimleştirmeye kadar hesap geri getirilebilir.Resmi tam boyutta aç
Tomas Novak için “Export personal data” iletişim kutusu. Bulguların altında işaretli kutu, yazılmış ANONYMIZE ve “Anonymize” düğmesiyle “Anonymize” alanı bulunur.
Kırmızı çerçeveler kutunun ve “Anonymize” düğmesinin üzerindedir. Tomas Novak dört talep açmıştır. Bunların içeriği de boşaltılırdı.Resmi tam boyutta aç
Çalıştırmadan sonra “Anonymize” alanı: üstte “Already anonymized as Anonymized user 2”, altta “Done” iletisi.
Kırmızı çerçeve, yer tutucunun numarasını içeren iletinin üzerindedir. Alan yeni bir çalıştırmaya izin verir.Resmi tam boyutta aç
Anonimleştirilmiş hesaplarla “Archived” görünümü. Her satır bir yer tutucu ad, yer tutucu adres ve “Anonymized” etiketi taşır.
Kırmızı çerçeve “Anonymized” etiketinin üzerindedir. Anonimleştirilmiş bir hesabın veri dışa aktarma dışında hiçbir eylemi kalmaz.Resmi tam boyutta aç

Hesap

Aşağıdaki tablolar, sistemin bir kişiyi kaydettiği her yeri ve anonimleştirmenin orada ne yaptığını belirtir. Bunları şirketinizin kişisel verileri nasıl sildiğini anlatmak için kullanabilirsiniz.

VeriNe olur
Ad ve soyadı“Anonymized user” ve numara
E-posta adresi ve oturum açma adıyer tutucu adres
Telefon numarasıkaldırılır
Departman, pozisyon ve konumkaldırılır
Dil, açık veya koyu görünüm, müsaitlikvarsayılan değere döner
Parola ve önceki parolaların listesisilinir
İki adımlı oturum açma anahtarları ve bir oturum açma sağlayıcısındaki hesapla bağlantı (SSO)silinir
Güvenlik günlüğündeki oturum açma olaylarısilinir. Kişinin güvenlik günlüğündeki yönetici işlemleri kalır. Adı orada yer tutucuyla değiştirilir.
Profil resmisilinir
Rol ve ekip üyeliklerikaldırılır. Kullanıcı listesi ardından “Customer” rolünü gösterir.
Talep listesinin kişisel sütun seçimikaldırılır
Çalışan bir zaman kaydı kronometresisilinir
Hesabın kendisikalır, silinmiş ve kalıcı olarak kilitli. Talepler, yorumlar ve zaman girdileri ona işaret etmeye devam eder. Raporların saymaya devam etmesi bundandır.
Onaylanmış e-posta adresi, onaylanmış telefon numarası ve iki adımlı oturum açma için evet/hayır işaretleri, talep listesinin evet/hayır ayarı, başarısız deneme sayacı, son parola değişikliğinin ve devre dışı bırakmanın zamanıkalır. Kişiye ait hiçbir değer içermezler, yalnızca evet ya da hayır, sayılar ve zamanlar. Adresin, numaranın, parolanın ve anahtarların kendisi değiştirilir ya da silinir.
Bir talepte onu en son kimin değiştirdiğine dair bilgikaldırılır. Talep bundan sonra hiç kimseyi onu en son değiştiren kişi olarak göstermez.

Adın kopyaları

Bazı yerlerde sistem adı ikinci kez kaydeder. Böylece bir kayıt, bir değişiklikten sonra da onu kimin yaptığını gösterir. Bu kopyalar da değiştirilir.

YerNe olur
Talep geçmişinde değişikliği kimin yaptığıyer tutucu ad
Zaman girdilerindeki adyer tutucu ad
Bilgi bankası makalesini kimin değiştirdiğiyer tutucu ad
Bir ekibin “Audit log” kaydındaki girdiler, “Added user …” ve “Removed user …” dahilyer tutucu ad
Kişinin açtığı taleplerde talep sahibinin adıyer tutucu ad. Talep sahibinin telefon numarası kaldırılır.
Talep geçmişindeki eski ve yeni değerler: talep sahibinin adı, adresi ve telefonu, izleyiciler, atamayer tutucu ya da kaldırılır. Bu, kişinin taleplerinde ve kişinin daha önce talep sahibi olduğu taleplerde geçerlidir.

E-posta adresleri

Kişinin bir adresinin ayrı bir alan olarak kaydedildiği her yerde, bu adres yer tutucu adres olur. Büyük ve küçük harf fark etmez.

YerNe olur
Taleplerdeki talep sahibi adresiyer tutucu adres
Memnuniyet anketlerinin alıcısıyer tutucu adres
Bir onaylayıcının adresi, onaylarda ve görevli taleplerdeyer tutucu adres
Gelen e-postaların göndereniyer tutucu adres
Yanıt şablonlarındaki sabit alıcı adresiyer tutucu adres
Bir posta kuralının bir e-postayı zaten işlediğine dair iç notyer tutucu adres
Önceki veri dışa aktarmalarının kaydındaki adresyer tutucu adres. Kaydın kendisi kanıt olarak kalır. Bu adres için daha sonra yapılan bir veri dışa aktarma da yalnızca yer tutucuyu kaydeder.
Talep oluşturulurken talep sahibi bilgileri için önerileradresi içeriyorsa silinir
E-posta engelleme listesindeki kayıtkalır. Aksi hâlde bu adresten gelen istenmeyen e-postalar silmeden sonra yeniden geçerdi.
Memnuniyet anketi için rızalar ve abonelikten çıkmalarsilinir. Son kayıt bir abonelikten çıkma ise, adres olmadan tek bir kayıt olarak kalır. “Survey consents and unsubscribes” listesi onu “anonymized” olarak gösterir. Kişi yeniden rıza verene ya da yeniden abone olana kadar adrese anket gitmez. Anonimleştirme anahtarı artık okunamıyorsa ya da atıldıysa, bu kayıt artık etkili olmaz.

Metindeki adresler

Metinlerde anonimleştirme yalnızca kişinin e-posta adreslerini değiştirir. Bu, kişiyi ilgilendiren taleplerde olur. Bunlar, veri dışa aktarmanın bulduğu taleplerin aynısıdır.

MetinNe olur
Talebin açıklamasıadresler değiştirilir
Yorumlar, gelen e-postaların metni dahiladresler değiştirilir
Gelen e-postaların konusuadresler değiştirilir
Zaman girdilerindeki notlaradresler değiştirilir
Bir memnuniyet anketindeki yorumadresler değiştirilir
Talep geçmişindeki eski ve yeni değerleradresler değiştirilir
Bilgi bankası makalelerinin başlığı ve metni, geçmişleri dahiladresler değiştirilir, tüm makalelerde

Açılan taleplerin içeriğini boşaltma

“Also clear the content of tickets this person requested” kutusuyla bu talepler içeriklerini kaybeder. Raporların ve sürelerin ihtiyaç duyduğu şey kalır.

Talebin bölümüNe olur
Numara, tarihler, durum, ekip, kategori, öncelik, atama ve sürelerkalır
Başlık“Content removed” olur
Açıklamaboşaltılır
Tüm yorumlar, temsilcilerin yanıtları dahilmetin boşaltılır. Yorumun kendisi kalır, böylece ilk yanıt ve süreler doğru kalmaya devam eder.
Gelen e-postaların konusuboşaltılır
Özel alanların değerlerisilinir
Takip notu ve konumboşaltılır
Talep geçmişiHer değişikliğin türü kalır. Değerler boşaltılır; durum, öncelik, kategori, alt kategori, kanal, ekip, eskalasyon ve atama hariç. Raporların bunlara ihtiyacı vardır.
Memnuniyet anketiPuan kalır, yorum boşaltılır.
Zaman girdileriKaydedilen dakikalar kalır, not boşaltılır.
Eklersilinir, kayıt ve dosya

Sınırlar

Akan metindeki adlar kalır, örneğin bir e-postanın sonundaki “Saygılarımla, Max”. Akan metindeki telefon numaraları da kalır. İkisi de güvenilir biçimde tanınamaz. Bir müşterinin talepleri için içeriği boşaltma kutusu vardır.

Başka bir hesap aynı ad ve soyadını taşıyorsa kişinin adı talep geçmişinde ve talep sahibi adı olarak değiştirilmez. Aksi hâlde diğer kişinin kayıtları da etkilenirdi. Adres ve telefon yine de değiştirilir. Denetim ad ve soyadını karşılaştırır. Atama geçmişi oturum açma adını saklar. Orada yalnızca oturum açma adıyla görünen bir adaş bu yüzden tanınmaz.

Talep geçmişinde henüz hesaba işaret etmeyen çok eski kayıtlar yalnızca adı taşır. Bunlar tanınmaz.

Bir temsilcinin talep sahibinin e-posta adresi olmadan telefonla kaydettiği bir talep tanınmaz. Talep sahibinin adı ve telefon numarası içinde kalır.

Ayarlardaki adresler değiştirilmez, örneğin posta kurallarında ve otomasyon kurallarında. Kişinin adresi orada geçiyorsa onu kendiniz değiştirin.

Kişi çalıştırmadan sonra yeniden yazarsa, adresi üzerinden yapılan yeni bir çalıştırma yeni e-postaları da kapsar. Bunu “Export by e-mail address” ile başlatırsınız. Numara aynı kalır. Anonimleştirilmiş hesap üzerinden yapılan yeni bir çalıştırma yeni e-postaları bulmaz. Hesap eski adresi artık bilmez.

Arşivlerle sistem kendisi ilgilenir. Bir arşivi geri yüklediğinizde, daha önce anonimleştirilmiş her kişi geri yüklenen taleplerde yeniden anonimleştirilir. Geri yüklemeden sonraki ileti kaç kişi olduğunu belirtir. Bu taleplerde yalnızca akan metinde geçen bir adres orada tanınmaz. Ayrıca bir anonimleştirmeden sonraki gece çalıştırması arşiv dosyalarını günceller. Bunu “Saklama süreleri” kartı açıklar.

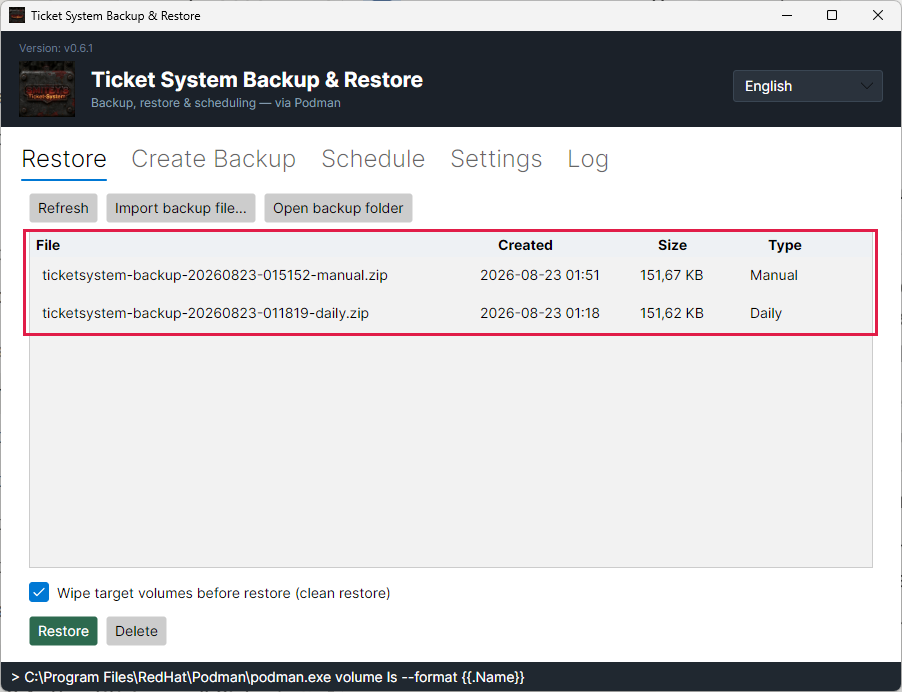
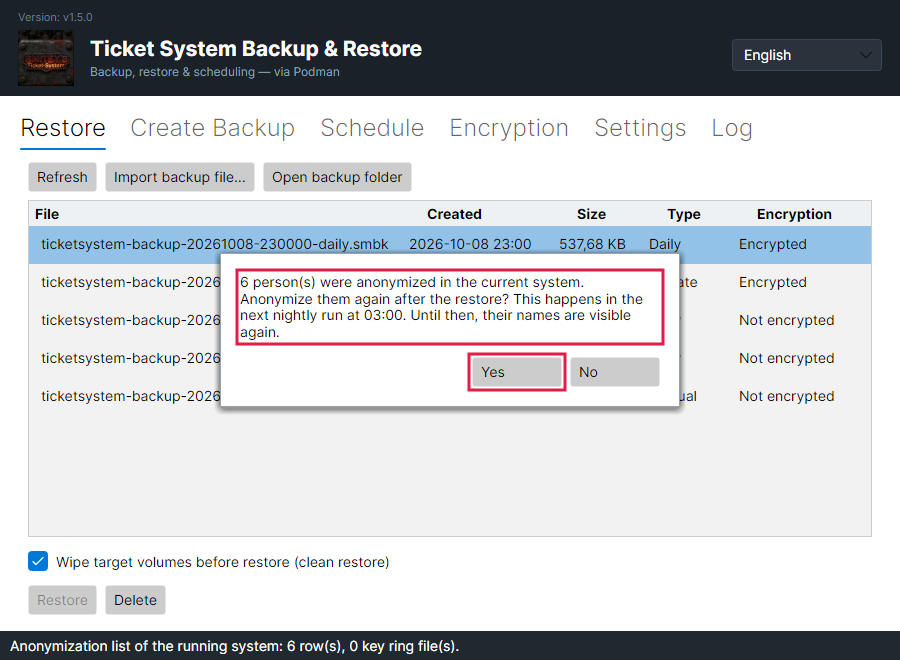
Yedekte durum farklıdır. Bir çalıştırmadan önce alınmış yedek hâlâ eski verileri içerir. Geri yüklemede bununla “Ticket System Backup & Restore” ilgilenir. Uygulama, bugünkü durumda anonimleştirilmiş herkesin yeniden anonimleştirilip anonimleştirilmeyeceğini sorar. “Yes” önceden seçilidir. Talep sistemi bunu ardından ayarlanan saat diliminde 03.00’teki gece çalıştırmasında yapar. Bu, anahtar kapalıyken de geçerlidir. O zamana kadar adları yeniden görünür. “Data protection” kartı sayıyı içeren bir not gösterir. Yedek, anahtarın o zamanki ayarını da geri getirir. Bu yüzden geri yüklemeden sonra anahtarı denetleyin.

Yedeği başka bir yolla geri yüklerseniz, “No” yanıtını verirseniz ya da komut satırında “--no-reapply” kullanırsanız bu olmaz. Otomatik yol o zaman, anahtar açık olduğu sürece silinmiş hesapları yeniden bulur. Elle başlattığınız çalıştırmaları tekrarlamanız gerekir. Bunda “Data protection” kartındaki “Download list of anonymizations” bağlantısı yardımcı olur. Listeyi geri yüklemeden önce indirin. Sonrasında liste, yedekten sonra yapılan çalıştırmaları artık içermez. Listede anonimleştirilen her kişi için bir satır vardır. Sütunlar şunlardır: “Date”, “Number”, “Account ID”, “E-mail hash” ve “Content cleared”. “Date” ilk çalıştırmanın UTC olarak zamanıdır. “Account ID” yalnızca bir hesap anonimleştirildiyse doldurulur. “E-mail hash” adresin geri çevrilemeyen bir parmak izidir. “Content cleared” kişinin açtığı taleplerin içeriğinin boşaltılıp boşaltılmadığını gösterir. Her çalıştırmadan sonra listeyi kendiniz indirin ve sistemin dışında saklayın. Bir çalıştırmadan önce alınmış bir yedek o çalıştırmayı içermez.

Gizlilik bildiriminiz için metin

İşletmeci olarak kişilere verilerini ne kadar süre sakladığınızı söylemeniz gerekir. Bu metni kendi gizlilik bildiriminize alabilirsiniz.

Örnek metin

Ayrılmanızdan sonra talep sistemindeki adınız ve e-posta adresiniz [36] ay sonra bir yer tutucuyla değiştirilir. Talepler ve göstergeler sizinle bağlantısı olmadan korunur. Talebiniz üzerine, bir saklama yükümlülüğü engel olmadığı sürece verilerinizi daha erken de anonimleştirebiliriz. [36] aydır kendileriyle temas kurulmamış harici kişilerin verileri aynı şekilde anonimleştirilir. Güvenlik günlüğündeki oturum açma olayları [90] gün sonra silinir. Yönetici işlemleriyle ilgili kayıtlar [12] ay sonra silinir.

Sayıları kendi ayarlarınıza göre değiştirin. Anahtarı kapalı olan her cümleyi çıkarın. Metni kendi veri koruma danışmanınıza kontrol ettirin. Bu kılavuz hukuki danışmanlık değildir.

Silme talepleri ve geri dönen kişiler

Silmek ve anonimleştirmek iki farklı şeydir. “Delete account” bir hesabı yalnızca gizler. “Restore account” onu geri getirir. O zamana kadar hesabın e-posta adresi bu hesaba ayrılmış kalır. Bu yüzden bir silme talebini veri dışa aktarma penceresinde “Anonymize” ile yerine getirirsiniz. Bu geri alınamaz. Ad ve adres “Anonymized user” ve numarayla değiştirilir. Çoklu oturum açma sağlayıcısındaki hesapla bağlantı silinir.

Her e-posta adresi tam olarak bir hesaba aittir. Başka bir hesabın zaten kullandığı bir adresle hesap oluşturursanız sistem bunu reddeder. İleti şöyledir: “This e-mail address already belongs to another account.” Bir hesabın adresini değiştirdiğinizde de aynısı geçerlidir. Adres silinmiş bir hesaba aitse ileti şöyledir: “This e-mail address belongs to a deleted account. Restore that account instead.” O zaman yeni hesap oluşturmak yerine eski hesabı geri yükleyin. Anonimleştirilmiş hesaplar sayılmaz. Onlarda yalnızca yer tutucu adres kalır.

Bu arada aynı adresi başka bir etkin hesap taşıyorsa silinmiş bir hesap geri yüklenemez. İleti o zaman şöyledir: “This e-mail address already belongs to another account.” Önce diğer hesabın adresini değiştirin.

Bu kuraldan önceki dönemden bir adresi paylaşan hesaplar kalmış olabilir. Kullanıcı yönetimi bunları şu notla gösterir: “This e-mail address belongs to more than one account. Change it so that each account has its own address.” Bu hesapların her birine kendi adresini verin. O zamana kadar kullanıcı adı yerine bu adresle oturum açılamaz. Parola sıfırlama e-postası da gönderilmez.

Bir kişi silme talebinden sonra geri dönerse yeni bir hesap alır. Örneğin aynı adresle yeniden Google veya Microsoft üzerinden oturum açtığında durum budur. Bunun için “Automatically create accounts on first sign-in” açık olmalıdır. Anonimleştirilmiş hesap artık kişinin adresini taşımaz ve yeni hesaba engel olmaz.

Eski anonimleştirmeler bu kişinin yeni taleplerini hiçbir zaman etkilemez. Bu, bir yedek veya arşiv geri yüklendikten sonra da geçerlidir. Bir anonimleştirme yeniden uygulandığında yalnızca kendi zamanından önce oluşan verileri kapsar.

Eski hesap yalnızca silinmiş ve anonimleştirilmemişse, sistem bu adresle SSO üzerinden yapılan ilk oturum açmayı reddeder. Kişinin ne gördüğü sağlayıcıya bağlıdır. Sağlayıcı adresi doğruluyorsa ileti şöyledir: “An account with this e-mail address was deleted. Ask an administrator to restore it.” Doğrulamıyorsa şöyledir: “Your e-mail address is not verified with the provider.” Böylece sistem bir adres için silinmiş bir hesap olup olmadığını açığa vurmaz.

Yönetici olarak o zaman iki yolunuz vardır. Eski hesabı “Restore account” ile geri yüklerseniz kişi geçmişiyle birlikte o hesapta çalışmaya devam eder. Hesap bu sağlayıcıya zaten bağlıysa veya sağlayıcı adresi doğruluyorsa SSO ile oturum açma çalışır. Silme talebi geçerliliğini koruyorsa eski hesabı anonimleştirin. Ardından adres boşalır ve oturum açma yeni bir hesap oluşturur.

Kendi kendine kayıt bu durumda tarafsız yanıt verir: “Registration could not be completed. If you already have an account, use the password reset on the sign-in page.” Adres için bir hesap olup olmadığını açığa vurmaz.

6

Saklama süreleri

Başlamadan önce: Bu ayarları yalnızca bir yönetici değiştirebilir. Bir anonimleştirme geri alınamaz.

Sistem kişisel verileri yalnızca gerektiği kadar saklar. Bir kişi ayrıldığında veya bunu istediğinde anonimleştirilir. Ayrılmak, silinmiş bir hesap ya da uzun süredir temas kurulmayan harici bir kişi demektir. Bir talebi veri dışa aktarma penceresinde “Anonymize” ile işlersiniz.

Taleplerin kendilerinin bir süresi yoktur. İçerikleri amacını korur, örneğin müşteri geçmişi olarak. Raporlar ve zaman kayıtları sayılmaya devam eder.

Tüm süreler “Settings → Security” altında, “Data protection” kartındadır. Kartın üç bloğu vardır: “Deleted accounts”, “External contacts” ve “Security log retention”. Her blokta bir anahtar, bir süre ve “Save” bulunur. “Security log retention” bloğunda iki anahtar ve iki süre vardır. Altlarında “Archives” yer alır. Geri yüklemeden sonra, 03.00’teki bir sonraki çalıştırma gerçekleşir gerçekleşmez “Restore from a backup” eklenir. O zamana kadar kart “… will be applied again tonight at 03:00.” notunu gösterir. İlk bloğu “Kişileri anonimleştirme” kartı açıklar. Orada gizlilik bildiriminiz için örnek metin de bulunur. “Data protection” kartının açıklamasının altında “Data protection guide for operators” bağlantısı bulunur. Rehber, işleme faaliyetleri kaydı, teknik ve idari tedbirler ile saklama ve imha politikası için şablonlar içerir.

Her bloğun altında bir “Last run” satırı vardır. Son gece çalıştırmasının tarihini ve saatini, kaç kişiyi veya kaydı işlediğini belirtir. “0 done” yapılacak bir şey olmadığı anlamına gelir. Görevin henüz sonucu olmadığı sürece orada “Not run yet” yazar. Bir anahtar kapalıysa görevi çalışmaz.

Satır turuncuysa görev her şeyi bitirememiştir. “skipped” ile kaç kişinin, kaydın veya dosyanın atlandığını belirtir. “Archives” için bunlar kilitli veya bozuk dosyalardır. “failed” ile görevin tamamı başarısız olmuştur. Arkasındaki cümle ne yapılacağını söyler. “Details are in the server log.” yazıyorsa sunucunun günlüğünü okuyun. Linux’ta bunu “sudo podman logs container-backend-1” komutu gösterir. Anonimleştirme anahtarından söz ediyorsa aşağıdaki “Anahtar okunamadığında” bölümünü izleyin. Atlananları bir sonraki gece çalıştırması yeniden dener.

Bu konuda ayrıntı şu kartta: Kişileri anonimleştirme, Her şeyi geri alma

“Deleted accounts”, “External contacts” ve “Security log retention” bloklarıyla “Data protection” kartı; altlarında “Archives” ve “Restore from a backup”, her biri kendi “Last run” satırıyla.
Kırmızı çerçeveler “Last run” satırlarındadır. Burada dört anahtarın dördü de açıktır. Varsayılan olarak yalnızca “Security log retention” bloğundaki iki anahtar açıktır.Resmi tam boyutta aç
“Anonymize external contacts automatically” anahtarı ve “Months without contact” alanıyla “External contacts” bloğu.
Kırmızı çerçeveler anahtarda ve ay sayısındadır. Alttaki metin neyin temas sayıldığını belirtir.Resmi tam boyutta aç
“Nobody is due yet with this time limit.” cümlesi, yazılmış ANONYMIZE ve “Confirm” ile “Who will be anonymized” penceresi.
Kırmızı çerçeveler alanda ve “Confirm” düğmesindedir. Burada süre 24 aya kısaltıldı ve kimse etkilenmezdi. Aksi hâlde burada sayı ve son temaslarıyla birlikte ilk kişiler görünür.Resmi tam boyutta aç
“Entries are deleted after 90 days (Settings → Security).” cümlesi ve üç oturum açmayla “Recent sign-in attempts” kartı.
Kırmızı çerçeve süreyle ilgili cümlededir. Silme kapalıysa orada “Entries are kept until you delete them.” yazar.Resmi tam boyutta aç
Kartın üstünde iki not: artık tanınmayan adreslerin sayısı ve aktarılamayan anonimleştirmeler.
Kırmızı çerçeve aktarımla ilgili nottadır. Ne yapılacağı “Yedeği geri yükleme” bölümünde yazar.Resmi tam boyutta aç
“How to restore the key” bağlantısı ve “Discard old key” düğmesiyle “The anonymization key cannot be read” uyarısı.
Kırmızı çerçeveler bu kılavuza giden bağlantıda ve “Discard old key” düğmesindedir. Uyarı görünür olduğu sürece kart bekleyen anonimleştirmelerle ilgili not göstermez.Resmi tam boyutta aç
“Confirmation word” alanına DISCARD yazılmış “Discard old key” penceresi.
Kırmızı çerçeveler alanda ve “Discard old key” düğmesindedir. Düğmeye ancak sözcük yazıldıktan sonra tıklanabilir.Resmi tam boyutta aç

Harici kişiler

Harici kişiler, personel hesabı olmayan kişilerdir. Bunlar hesabı olmayan talep sahipleri ve müşteri hesaplarıdır. Sistem açısından hiçbir zaman ayrılmazlar. Bu yüzden bu blok son temastan bu yana geçen süreyi sayar.

Son temas, şu anlardan en yenisidir: kişinin talep ettiği bir talepteki son değişiklik, ondan gelen bir e-posta, kendi yorumu, bir memnuniyet anketine verdiği yanıt, ona gönderilen bir onay ve talep sahibi bilgileri için bir öneri. Bir müşteri hesabında oluşturulduğu gün de sayılır. Bu nedenle hiç kullanılmamış yeni bir hesap hemen kapsama girmez. 1.7.0 sürümüne güncellemeden önce var olan hesaplar güncelleme gününde oluşturulmuş sayılır.

Personel hesapları ve adresleri hiçbir zaman etkilenmez. Bu, bir personel hesabına aitse info@ gibi ortak bir adres için de geçerlidir. Henüz kapatılmamış bir talebi olan kişi, talep kapatılana kadar atlanır. Silinmiş hesaplar “Deleted accounts” bloğuna aittir.

“Anonymize external contacts automatically” anahtarı varsayılan olarak kapalıdır. “Months without contact” yanına ay sayısını girersiniz. 1 ile 120 arası izinlidir, varsayılan değer 36’dır.

Anahtarı açtığınızda önce “Who will be anonymized” penceresi açılır. Kaç kişinin kapsamda olduğunu belirtir ve ilklerini son temaslarıyla gösterir. Alana ANONYMIZE yazın ve “Confirm” düğmesine tıklayın. Anahtar açıkken sayıyı kısaltıp “Save” düğmesine tıkladığınızda da aynı pencere görünür.

Bu, bir sonraki gece çalıştırmasında uygulanır. Kapsamdaki her kişi “Anonymize” ile olduğu gibi anonimleştirilir. İçeriği hiçbir zaman boşaltılmaz. Geriye yer tutucu, talepler ve göstergeler kalır. Akan metindeki adlar ve telefon numaraları kalır. Sınırları “Kişileri anonimleştirme” kartı belirtir.

Güvenlik günlüğü

Güvenlik günlüğü oturum açma olaylarını ve yönetici işlemlerini kaydeder. Oturum açma olayları IP adresini ve tarayıcı tanımını da içerir. Tam olarak neyin kaydedildiğini “Güvenlik günlüğü” kartı açıklar.

“Settings → SSO Settings” altındaki “Recent sign-in attempts” kartı, SSO ve dizin üzerinden yapılan son 100 oturum açma olayını gösterir. Bu sayfayı açmaya yetkisi olan herkes görebilir. Varsayılan olarak bunlar yalnızca yöneticilerdir. Kart başlığının altındaki cümle süreyi belirtir, örneğin “Entries are deleted after 90 days (Settings → Security).”

Varsayılan olarak oturum açma olayları 90 gün, yönetici işlemleri 12 ay sonra silinir. “Security log retention” bloğunda “Days” yanında 7 ile 365 gün, “Months” yanında 1 ile 120 ay arasında ayar yaparsın. “Delete old sign-in events” ve “Delete old administrator actions” anahtarları silmeyi kapatır. Kayıtlar o zaman kalır. Onay sözcüğü gerekmez, çünkü yalnızca kayıtlar silinir, kişiler silinmez.

Kullanıcı adı ve parolayla oturum açma da güvenlik günlüğünde yer alır. Başarısız bir deneme IP adresi ve tarayıcıyla birlikte kaydedilir. Başarılı bir oturum açma yalnızca yöneticiler için ve başarısız denemelerden sonra kaydedilir.

Arşivler

Bir arşiv dosyası, ancak daha sonra anonimleştirilen kişileri de içerir. Bu yüzden bir anonimleştirmeden sonraki gece çalıştırması, kişinin geçtiği her arşiv dosyasını günceller. Orada adlar ve adresler veritabanındakiyle aynı yer tutucularla değiştirilir. İçerik boşaltıldıysa bu taleplerin ekleri de arşivde yer almaz.

Sonraki geceye kadar kişi arşivlerde hâlâ açık metin olarak durur. Arşivlerin anahtarı yoktur. O anda kilitli olan bir arşiv dosyası değişmeden kalır, örneğin indirildiği veya geri yüklendiği için. Aynısı bozuk bir dosya için de geçerlidir. Bir sonraki gece çalıştırması yeniden dener.

Saat ve saat dilimi

Bu görevlerin tümü günde bir kez 03.00’te çalışır. “Settings → General Settings” altındaki “Time Zone” kartında ayarlanan saat dilimi geçerlidir. Sunucunun saati önemli değildir. Birçok sunucu UTC ile çalışır. Orada 03.00 sizin için başka bir saat olurdu.

Sistem her on dakikada bir çalıştırma zamanı gelip gelmediğini denetler. 03.00’ten sonraki ilk denetim onu başlatır. Sunucu 03.00’te kapalıysa çalıştırma, başlatmadan sonraki ilk denetimde gelir.

1.7.0 sürümüne güncellemeden sonra ilk çalıştırma güncellemeden kısa süre sonra, en geç bir sonraki gece 03.00’te gelir. Bu çalıştırma oturum açma günlüğündeki 90 günden eski kayıtları siler.

Saat dilimini değiştirirseniz yenisi bir sonraki denetimden itibaren geçerlidir. Çalıştırma takvim günü başına en fazla bir kez olur. Batıya doğru bir değişiklikten sonra o gün atlanabilir. O zaman ertesi gün gelir.

“Ticket System Backup & Restore” uygulaması yedeklerini aynı saat diliminde planlar. Zamanlama uygulanırken saat dilimini talep sisteminden okur. “Schedule” sekmesi ve “schedule --show” saati saat dilimiyle gösterir, örneğin “02:00 (Europe/Berlin)”. Veritabanına o anda ulaşılamazsa önceki saat dilimi kalır. Henüz yoksa bilgisayarın saati geçerlidir ve gösterge “(host clock)” olur.

İşletim sistemi yalnızca kendi saatini bilir. Bu yüzden uygulama saati dönüştürür. Sunucunun saat dilimine göre zamanlama başına bir veya iki kayıt ekler. Böylece yedekleme yazın ve kışın doğru saatte çalışır. Başlarken gerçekten bir yedeğin zamanı gelip gelmediğini denetler. Gelmemişse yedek almadan biter ve günlükte “No backup is due at this time in …” yazar.

Talep sisteminde saat dilimini değiştirirseniz bir sonraki zamanlanmış yedek yine de çalışır. Ardından uygulama zamanlamayı yeniden ekler. Günlükte o zaman “The time zone in the ticket system changed” ile başlayan bir uyarı yer alır. Zamanlama yeniden eklenemediyse orada “The schedule could not be updated.” yazar. O zaman uygulamayı açın ve “Apply schedule” düğmesine tıklayın.

Anahtar okunamadığında

Sistem anonimleştirilmiş e-posta adreslerini bir parmak izi olarak hatırlar. Bunun için bir anahtara ihtiyaç duyar. Bu anahtarı sunucunun anahtarlığı korur. Anahtarlığı, anahtar klasöründeki key-*.xml dosyaları oluşturur. Bunlar eksikse veya uyuşmuyorsa kart “The anonymization key cannot be read” uyarısını gösterir.

O zaman e-posta ve SSO için kaydedilmiş parolalar da çalışmaz. Bunlar aynı anahtarlığa bağlıdır. Silinmiş hesaplar ve güvenlik günlüğü için gece çalıştırmaları sürer. Yalnızca adresleriyle bilinen kişiler atlanır. “Anonymize” yalnızca adrese dayalı bir çalıştırmayı reddeder.

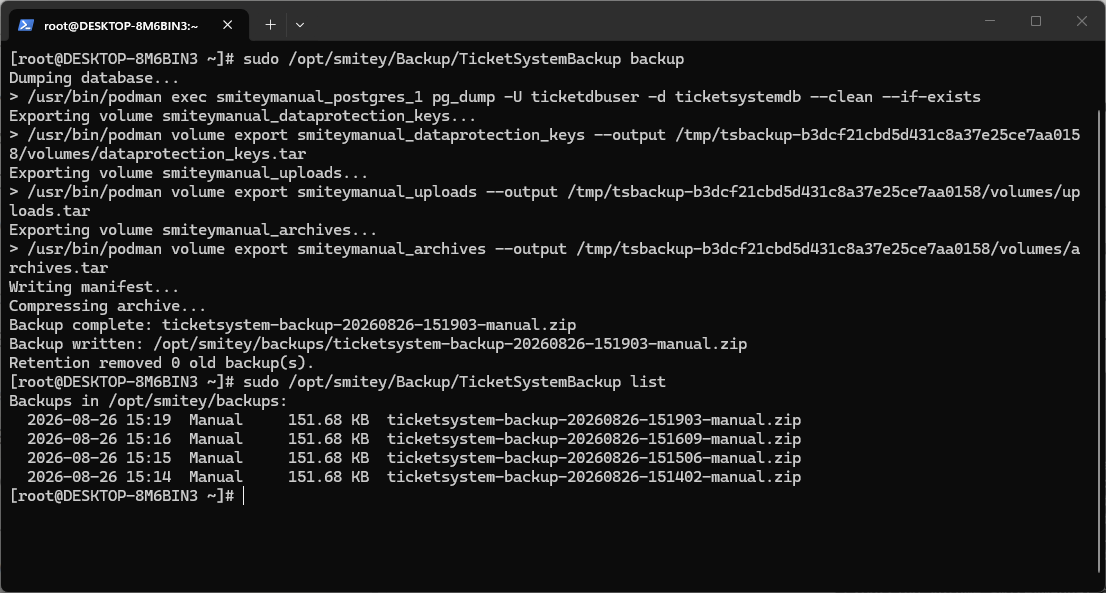
Anahtarlığı şöyle geri alırsınız. Sorundan önceki bir yedeği alın. Yedek, anahtar klasörünü ayrı bir dosya olarak içerir. Linux’ta yedekler “/opt/smitey/backups” içindedir. Bunlardan birini boş bir klasöre kopyalayın ve o klasöre geçin. Aşağıdaki komutlar yedeği düz dosyalar olarak yazar ve key-*.xml dosyalarını çıkarır. Sonra bu dosyaları anahtar klasörüne kopyalar ve talep sisteminin sunucusunu yeniden başlatır. Anahtar klasöründeki diğer dosyalar olduğu gibi kalır. Yeniden başlatmadan sonra uyarı kaybolur. Ardından “plain” klasörünü silin. Parolalar ve kişisel veriler içerir. “.zip” ile biten eski bir yedek şifreli değildir. Onun için ilk komut “sudo unzip -o <dosya> volumes/dataprotection_keys.tar && sudo tar -xf volumes/dataprotection_keys.tar” olur.

Windows’ta yedekler “C:\Program Files\SMITEY\backups” içindedir. Bunlardan birini boş bir klasöre kopyalayın. Orada PowerShell’i yönetici olarak açın. “Windows: Yedeği şifresiz dosyalar olarak yazma ve anahtar dosyalarını çıkarma” kutusundaki komutu girin. İçindeki <dosya>.smbk yerine yedeğin tam dosya adını yazın. Ardından her key-*.xml dosyasını “podman cp <dosya> container-backend-1:/app/DataProtection-Keys/” ile kopyalayın. Sahip ve yeniden başlatma komutlarını “sudo” olmadan girin. Ardından “plain” klasörünü silin.

Yedeği şifresiz dosyalar olarak yazma ve anahtar dosyalarını çıkarma

sudo /opt/smitey/Backup/TicketSystemBackup decrypt ticketsystem-backup-*.smbk --out plain && sudo tar -xf plain/volumes/dataprotection_keys.tar

Klasörde tam olarak bir yedek bulunur. Ardından key-*.xml dosyaları oradadır. “plain” alt klasörü yedeğin tamamını şifresiz olarak içerir.

Dosyaları anahtar klasörüne kopyalama

for f in key-*.xml; do sudo podman cp "$f" container-backend-1:/app/DataProtection-Keys/; done

Başka adlı mevcut dosyalar anahtar klasöründe kalır.

Dosyalara doğru sahibi verme

sudo podman exec -u root container-backend-1 chown -R 1654:1654 /app/DataProtection-Keys

Talep sistemi kapsayıcıda kendi kullanıcısıyla çalışır. Dosyaların ona ait olması gerekir.

Talep sisteminin sunucusunu yeniden başlatma

sudo podman restart container-backend-1

Yeniden başlatmadan sonra sistem anahtarlığı yeniden okur.

Windows: Yedeği şifresiz dosyalar olarak yazma ve anahtar dosyalarını çıkarma

& "C:\Program Files\SMITEY\Backup\TicketSystemBackup.exe" decrypt <file>.smbk --out plain | Out-Host; tar -xf plain\volumes\dataprotection_keys.tar

Yönetici olarak PowerShell’de, yedeğin bulunduğu klasörde. <file>.smbk yerine yedeğin tam dosya adını yazın. Ardından key-*.xml dosyaları oradadır.

Son çare: “Discard old key”

Anahtar dosyalarını içeren bir yedeğiniz yoksa geriye “Discard old key” kalır. Düğmeyi yalnızca bir yönetici görür. “Confirmation word” alanına DISCARD yazın ve “Discard old key” düğmesine tıklayın. Sistem o zaman yeni bir anahtar oluşturur.

Hesap üzerinden yapılan anonimleştirmeler geçerli kalır. Yalnızca adresleri üzerinden anonimleştirilen kişiler bundan sonra yedeklerde ve arşivlerde tanınmaz. Kart bunların sayısını belirtir. Dolayısıyla daha eski bir yedek bu kişileri yeniden görünür kılabilir. E-posta ve SSO için kaydedilmiş parolalar okunamaz kalır. Bunları yeniden girin.

Yedeği geri yükleme

Geri yüklemede “Ticket System Backup & Restore”, bugün anonimleştirilmiş herkesin yeniden anonimleştirilip anonimleştirilmeyeceğini sorar. “Yes” önceden seçilidir. Talep sistemi bunu kendi saat diliminde 03.00’teki bir sonraki gece çalıştırmasında yapar. O zamana kadar kart “… will be applied again tonight at 03:00.” gösterir.

Yedek, o zamanki anahtarları ve süreleri de geri getirir. Bu yüzden geri yüklemeden sonra “Data protection” kartını denetleyin.

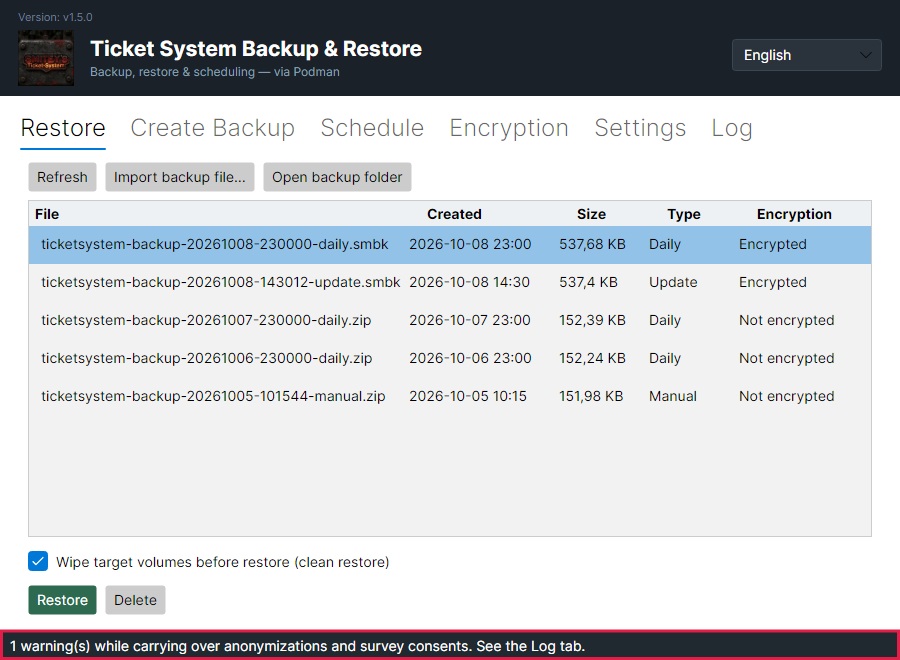
Aktarım sırasında uyarılar olduysa uygulamanın durum satırı sayılarını belirtir, örneğin “2 warning(s) while carrying over anonymizations. See the Log tab.” Komut satırında aynısı son satırda yer alır ve “backup.log” dosyasına yönlendirir. Neyin işe yaramadığı orada yazar. Anonimleştirmeler aktarılamadıysa bu yedekten sonra yapılan çalıştırmaları elle yineleyin. Geri yüklemeden önce indirdiğiniz liste bunda yardımcı olur.

Talep sistemi uygulamanın aktarım dosyasını bir sonraki başlatmada okur. Okuyamazsa kart “A carry-over file from the backup app could not be read” gösterir. Dosya sunucuda kalır ve bir sonraki başlatmada yeniden okunur. O zaman yedeği uygulamanın güncel sürümüyle bir kez daha geri yükleyin.

Yedeğin anahtarı uyuşmuyorsa adres üzerinden yapılan anonimleştirmeler aktarılamaz. Kart o zaman “… could not be carried over from before the restore” gösterir. Bu kişileri tanıyorsanız onları “Export by e-mail address” üzerinden yeniden anonimleştirin.

“Restore from a backup” altındaki “Last run” satırı, çalıştırmanın kaç anonimleştirmeyi yeniden uyguladığını gösterir.

7

Roller ve yetki kavramı

Üç rol vardır: “Admin”, “Agent” ve “Customer”. Başka rol oluşturulamaz. Bunun yerine serbest olan, neredeyse her tek yetkidir; istisnalar aşağıda sıralanmıştır.

Bu üçünü “Settings → General Settings” altında “Role” sekmesinde bulursunuz. Yeniden adlandırılamazlar.

Bir rolün neler yapabileceği başka bir yerde durur: “Settings → Security” altında “Permission concept” kartında.

Her satır bir işlev, her sütun bir roldür. İşaret ona izin verir. Adın altında iç anahtar durur; sayfayla çalışmak için ona ihtiyacınız yoktur.

Liste uzundur. Kullanıcı yönetiminden tek tek ayarlar sayfalarına erişime, oradan zaman takibine kadar uzanır.

“Agent Team” sütunu özel durumdur. Ancak aynı satırda “Agent” işareti konduğunda kullanılabilir olur. Orada bir ekip seçerseniz izin yalnızca o ekibin temsilcileri için geçerli olur.

“Admin” rolünden hiçbir izin alınamaz. Kaydettikten sonra işaret geri gelir. Böylece kimse kendini kendi sisteminden dışarıda bırakamaz. Tabloyu yalnızca bir yönetici değiştirebilir. Bu, “Security” sayfasındaki her ayar için geçerlidir. Sayfayı açabilen başka herkes onu salt okunur görür. Altı izin “Customer” rolüne asla verilemez: “Users: manage accounts”, “Data export (data subject request)”, “Anonymize people”, “Security log”, “Settings: Security” ve “Settings: Single sign-on”.

“Save” ile değişiklik hemen geçerli olur. Etkilenen kişi bunu bir sonraki tıklamasında fark eder.

Tabloyu içeren “Permission concept” kartı: işlev başına bir satır, yönetici, temsilci, temsilci ekibi ve müşteri için sütunlar.
Kırmızı çerçeve başlık satırının üzerindedir. “Agent Team” sütunundaki seçici yalnızca “Agent” işaretinin konduğu yerde kullanılabilir.Resmi tam boyutta aç
Her biri “Mandatory” olarak işaretli üç rolle “Role” sekmesi.
Kırmızı çerçeve notun üzerindedir. Üç rol “Mandatory” olarak işaretlidir. Hiçbiri silinemez.Resmi tam boyutta aç
8

Departman, pozisyon ve konum

Üç liste talebi değil kişiyi anlatır: departman, pozisyon ve konum.

Bunlar “Settings → General Settings” altında “Drop-down lists” kartında oluşturulur. Üçünün de kullanımı aynıdır.

Hesapta atanırlar. “User management” altındaki formda alanların adı “Department”, “Position” ve “Location” şeklindedir.

Kullanıcı listesinde departman ekibin altında durur. Pozisyon ve konum hesabın formunda görünür.

Konumun ikinci bir kullanımı vardır. Talepte bir “Location” alanı vardır ve o da aynı listeden beslenir.

Üç listenin her birinde silemeyeceğiniz bir girdi vardır. Adı “None selected or available” şeklindedir ve “Mandatory” rozetini taşır.

Başka bir girdiyi silerseniz onu taşıyan herkes o yer tutucuya geçer. Böylece kimse artık var olmayan bir şeye işaret eder durumda kalmaz.

Burada çeviri yapmazsınız, çeviri sayfasında tek seferde yaparsınız. İngilizce ad, çevirilerin asıldığı çengeldir.

Departman, pozisyon ve konum alanları doldurulmuş “Edit user” penceresi.
Kırmızı çerçeveler üç alanın üzerindedir. Ekibin yanında dururlar ama başka bir şey anlatırlar: ekip talepleri kimin işlediğini, departman kişinin nerede çalıştığını söyler.Resmi tam boyutta aç
Ekip adının altında departmanı barındıran “Team” sütunlu kullanıcı listesi.
Kırmızı çerçeve sütunun üzerindedir. Üstte ekip, altında departman. Hiçbir ekipte olmayanın orada bir çizgisi vardır.Resmi tam boyutta aç

E-posta bütünleşmesi

Talep sistemi bir posta kutusundan posta toplar ve kendisi posta gönderir. Bunun nasıl kurulacağı, Talep yönetimi bloğundaki “E-postadan talepler, yanıtlar ve devam iletileri” kartında anlatılır. Bu blok, gelen bir postadan ne olduğunu, göndericileri nasıl engellediğinizi ve sistemin kendiliğinden hangi iletileri gönderdiğini gösterir. Posta kanalının tamamı Professional sürümünün parçasıdır.

1

Bir e-postadan ne olur

Yalnızca Professional

Biri bir ekip posta kutusuna yazdığında ondan bir talep oluşur. Konu başlık olur, metin açıklama olur ve gönderen adresi talep eden olarak kaydedilir. Talepteki kanal “E-mail” der.

Posta bir gönderen adı taşıyorsa o ad, adresin yanındaki alana girer. Taşımıyorsa alan “E-Mail” der. Kanal, konunun postayla geldiğini zaten söyler.

“Re:” ya da “Fwd:” gibi önekler başlıktan atılır. Talep o zaman bir yanıtın değil, konunun adını taşır.

Postanın biçimlendirmesi korunur. Kalın metin, listeler ve tablolar talepte postadaki gibi görünür.

Bağlantılar korunur. Temsilciniz adresi yazmak yerine onlara talepte tıklayabilir.

Postanın içine gömülü bir resim metinde bulunduğu yerde kalır. Ayrıca talepte ek olarak saklanır.

Postanın yalnızca web'den yüklediği bir resim kaldırılır. Böyle resimler çoğu zaman bir postanın ne zaman ve nerede okunduğunu gönderene geri bildirir. Bir resmin ulaşmasını isteyen onu postaya gömmeli ya da eklemelidir.

Postaya eklenen dosyalar talepte ek olur. Yalnızca pdf, doc, docx, xls, xlsx, txt, png, jpg, jpeg ve gif dosya türleri alınır. Diğer dosyalar atılır. Bir temsilcinin yüklediği dosyayla aynı boyut sınırı geçerlidir.

İş akışında otomatik yanıt açıksa gönderen hemen bir onay alır. Konudaki gönderme sayesinde sonraki her yanıt aynı işi yeniden bulur ve ona bir yorum olur.

Böyle bir yanıta gömülü bir resim, ait olduğu yorumda görünür.

Talep eden, çözülmüş ya da kapatılmış bir talebe yanıt verirse talep “Reopened” durumuna döner. Talep eden müşteri portalında yorum yazdığında da aynısı olur. Bilgi olarak eklenmiş kişilerden, gözlemcilerden ve temsilcilerden gelen yanıtlar hiçbir şeyi yeniden açmaz.

Bu konuda ayrıntı şu kartta: E-postadan talepler, yanıtlar ve devam iletileri

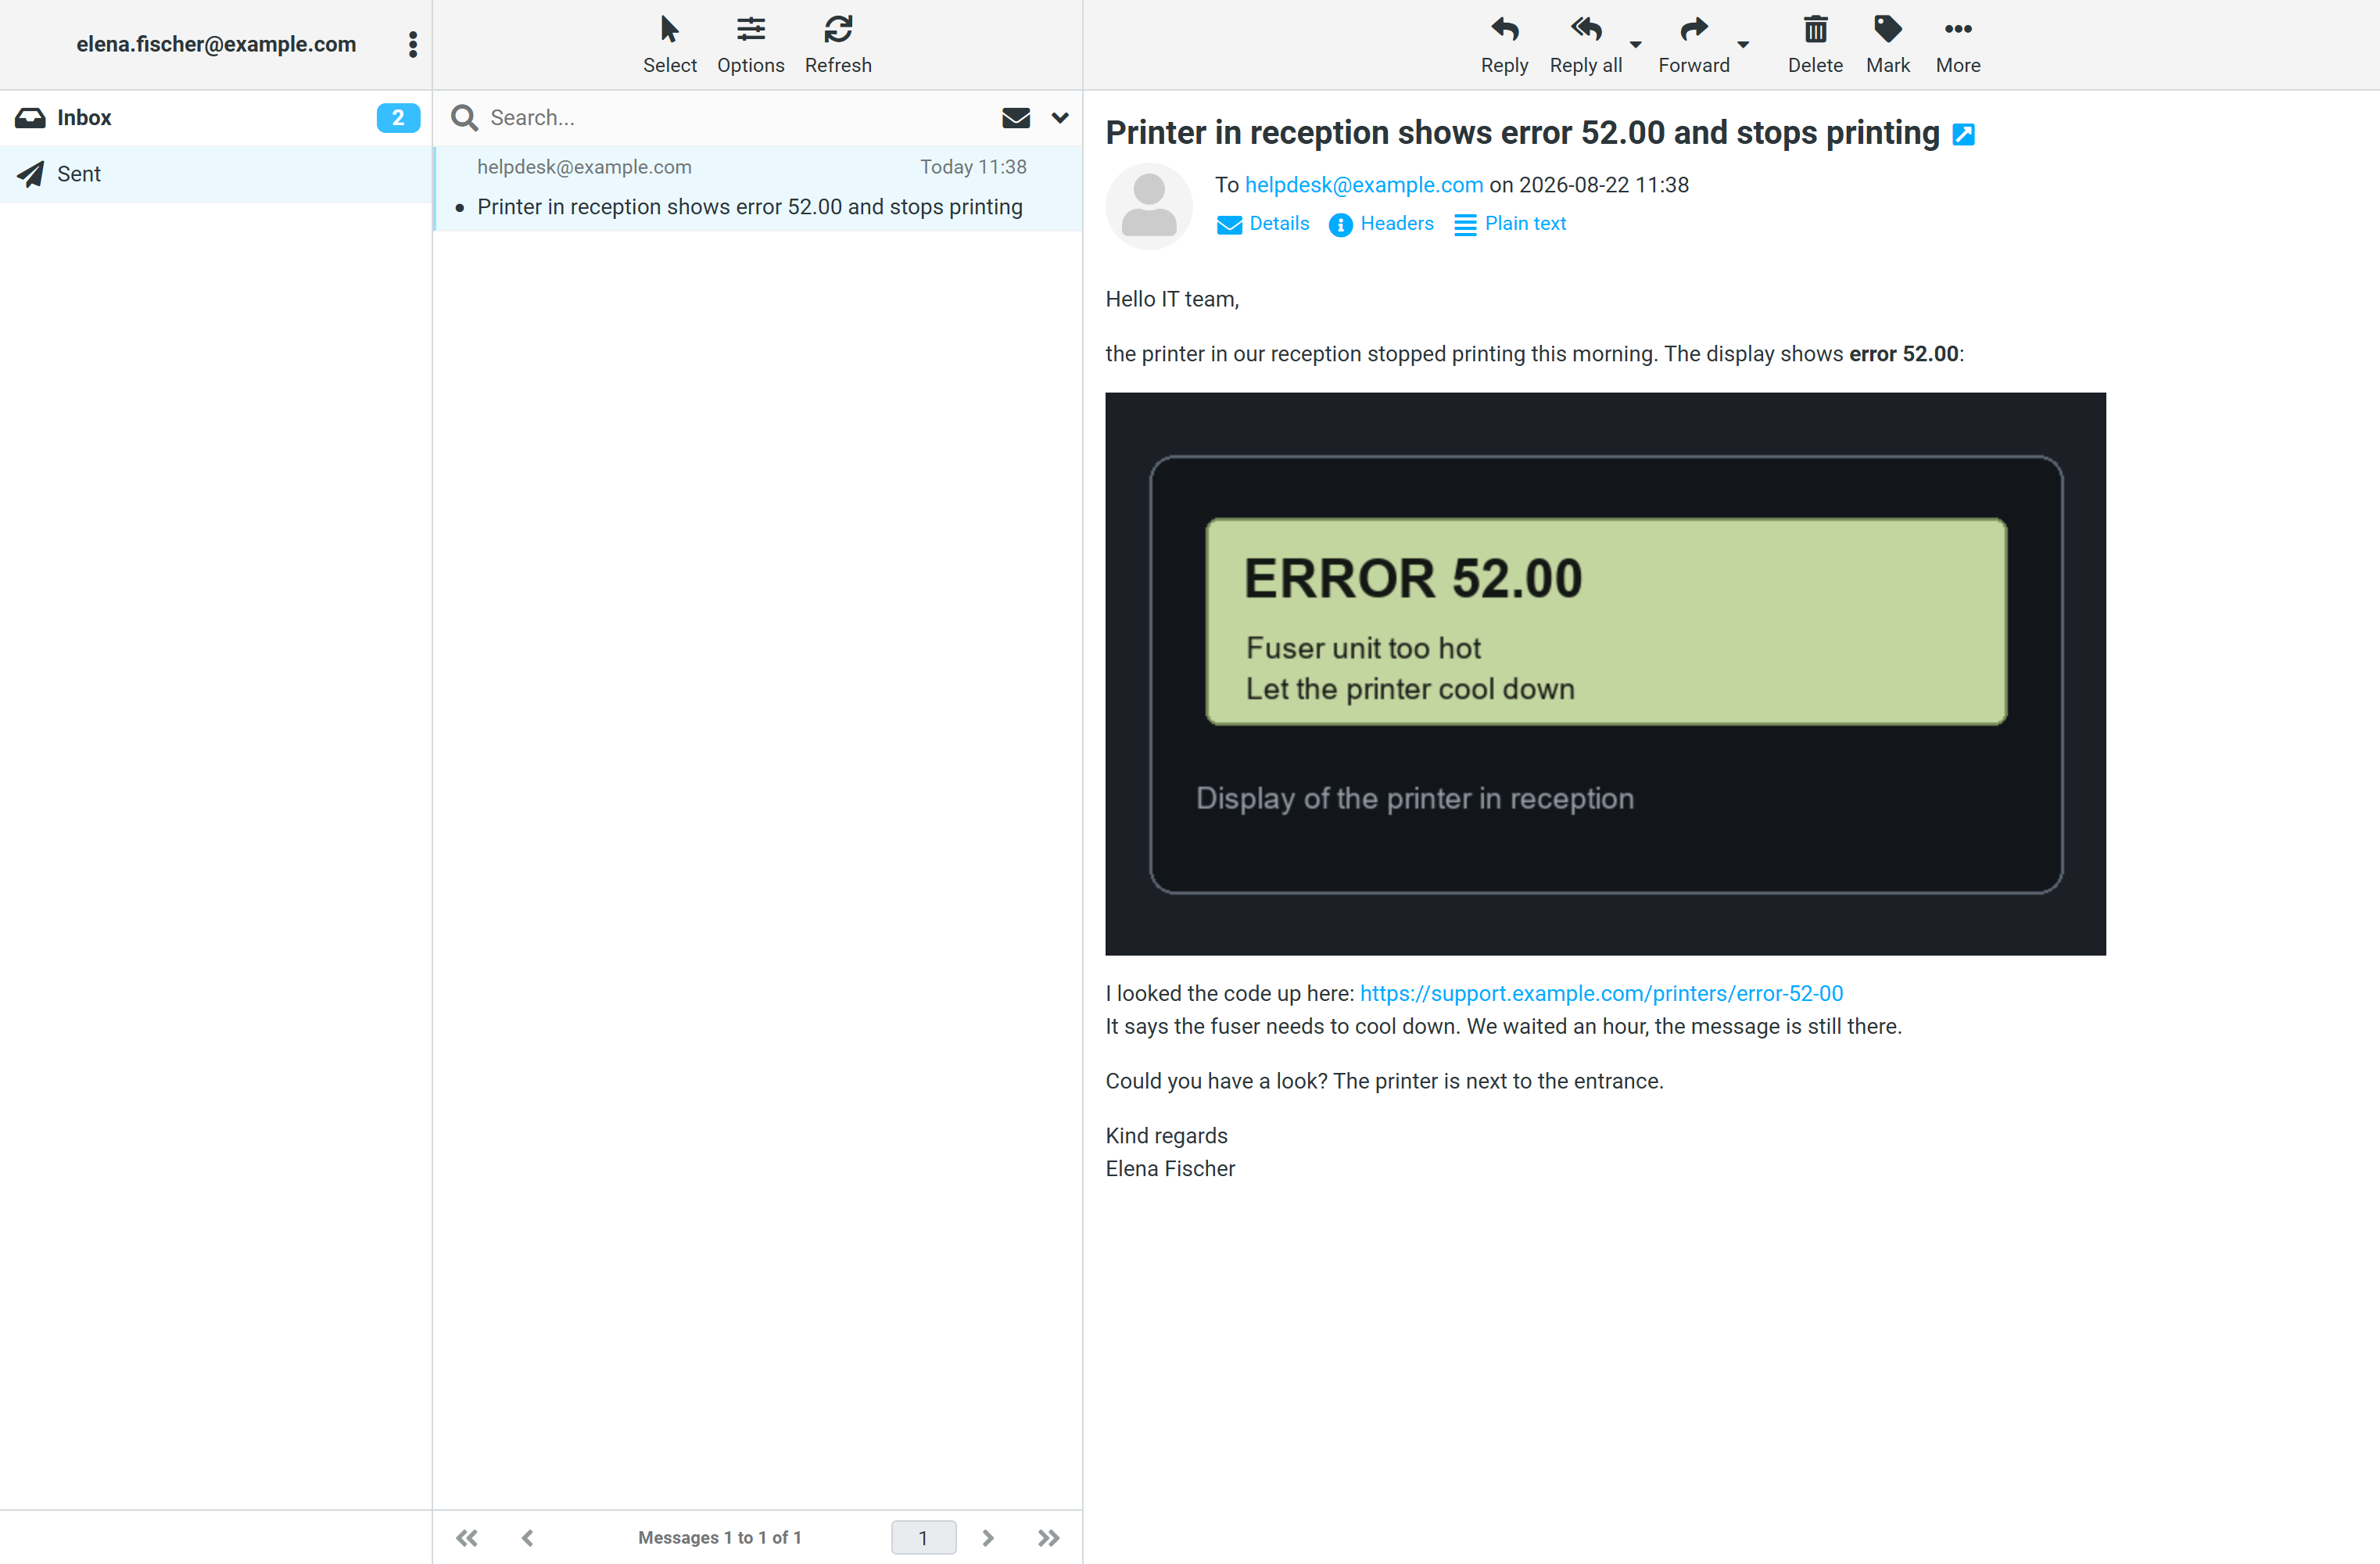
Gönderenin posta programında gönderilen posta, gömülü bir resim ve bir bağlantıyla.
Bu pencere talep sistemi değil, gönderenin posta programıdır. Posta gömülü bir resim ve bir bağlantı içerir.Resmi tam boyutta aç
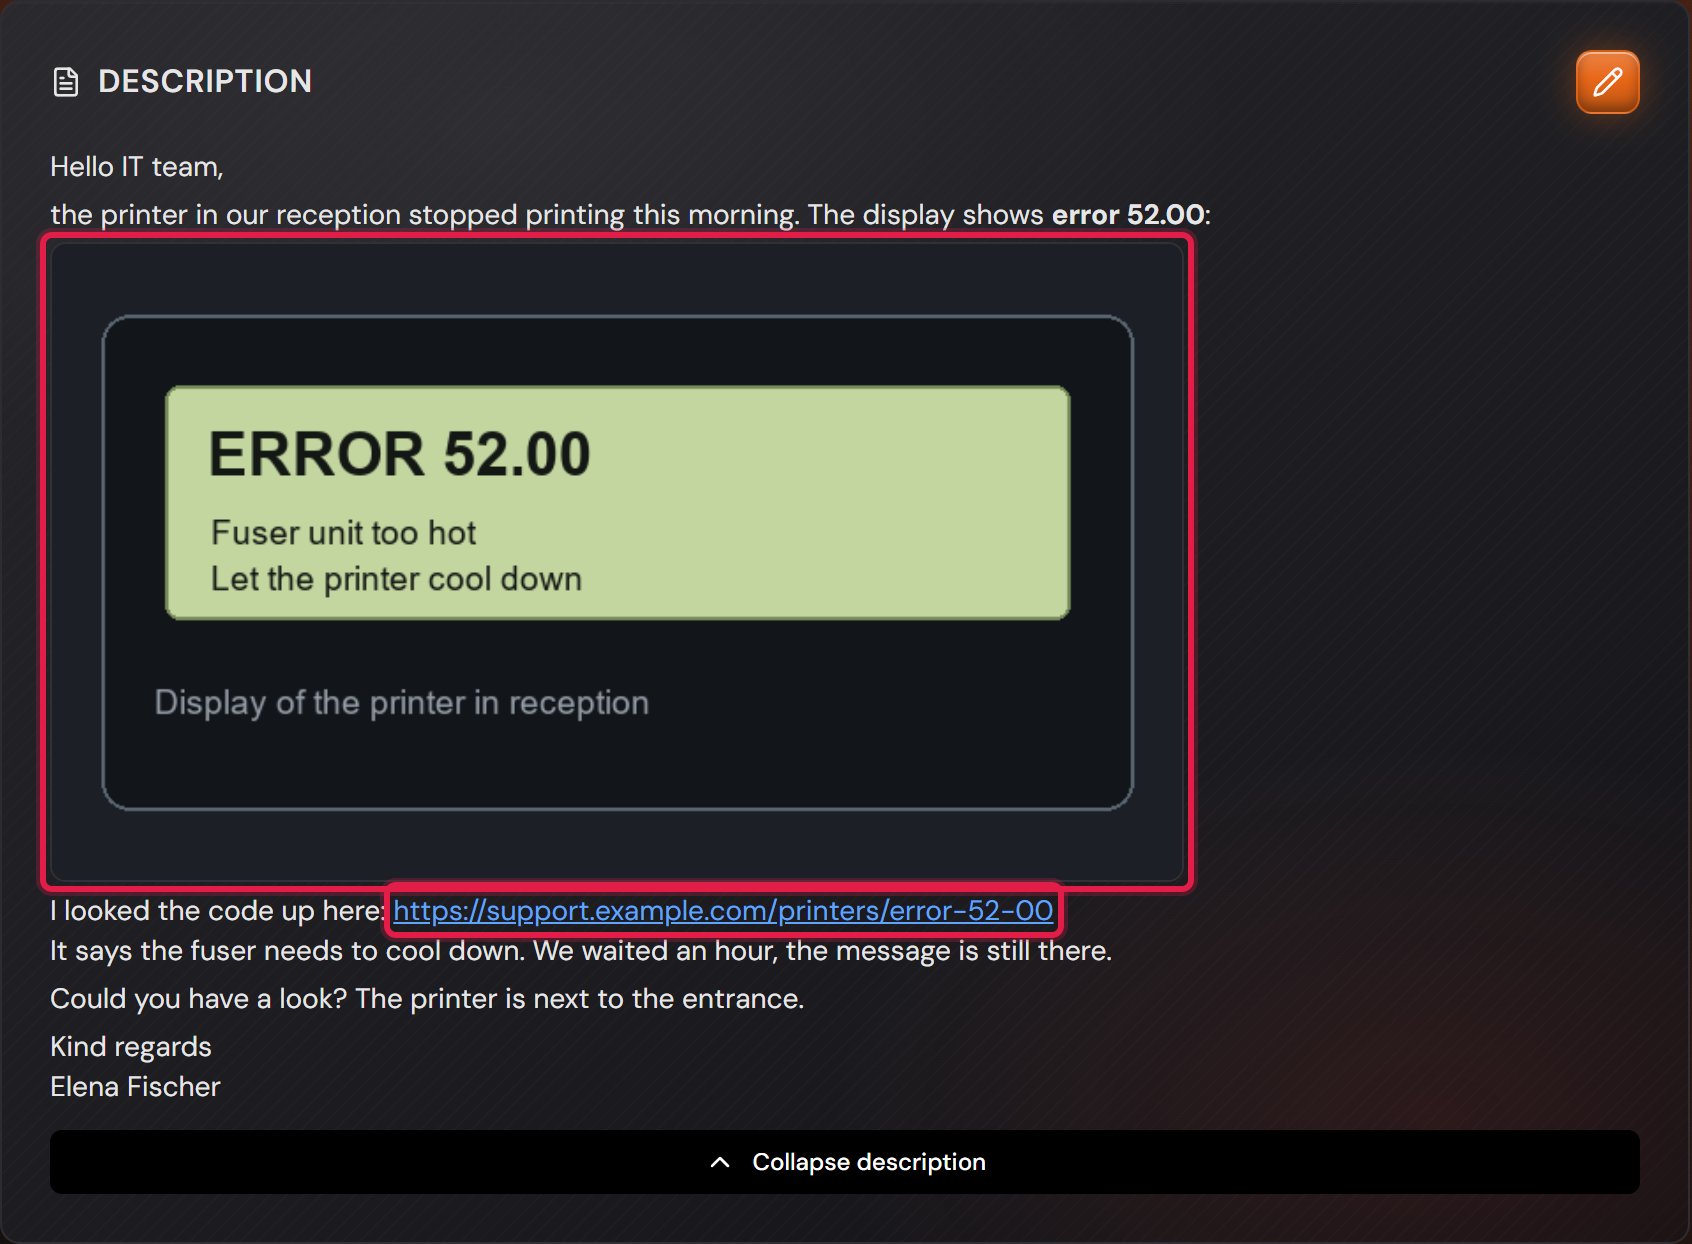
Oluşan talebin açıklaması, resim yerinde ve bağlantıyla birlikte.
Talep olarak aynı posta. Kırmızı çerçeveler resmin ve bağlantının üzerindedir. İkisi de postadakiyle aynı yerdedir ve bağlantıya tıklanabilir.Resmi tam boyutta aç
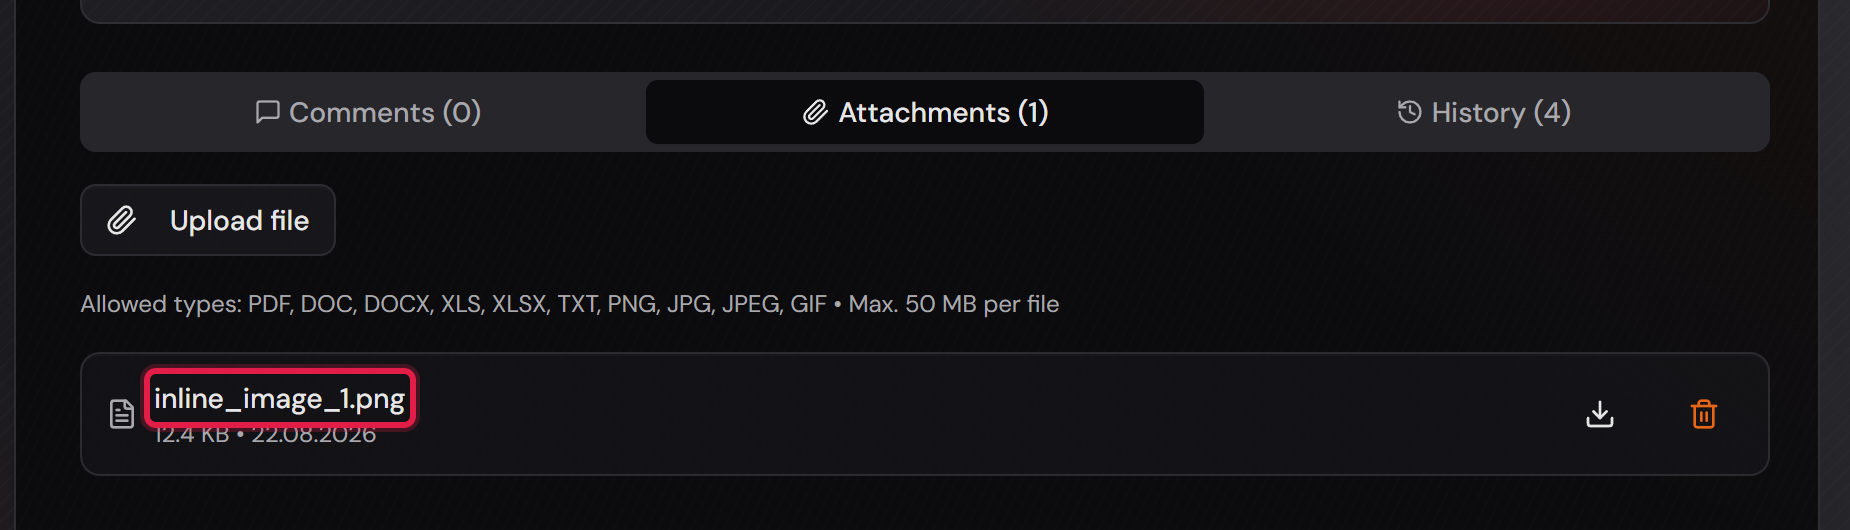
Talebin inline_image_1.png dosyasını içeren “Attachments” sekmesi.
Gömülü resim ayrıca ek olarak saklanır. Böylece metinden çekip çıkarmadan indirilebilir.Resmi tam boyutta aç
Gönderenin gelen kutusunda onay, konuda gönderme ile.
Gönderene ulaştığı hâliyle onay. Konu, işin göndermesini taşır. Gönderen ona yanıt verirse yanıt aynı talebe düşer.Resmi tam boyutta aç
2

Göndericileri engelleme

Yalnızca Professional

Başlamadan önce: Engel listesi “E-Mail Settings” sayfasının en altında durur. Tüm ekipler için aynı anda geçerlidir.

Bazı göndericiler bir talep oluşturmamalıdır. Bülten postaları bir örnektir, yalnızca makine raporu gönderen posta kutuları bir başkası.

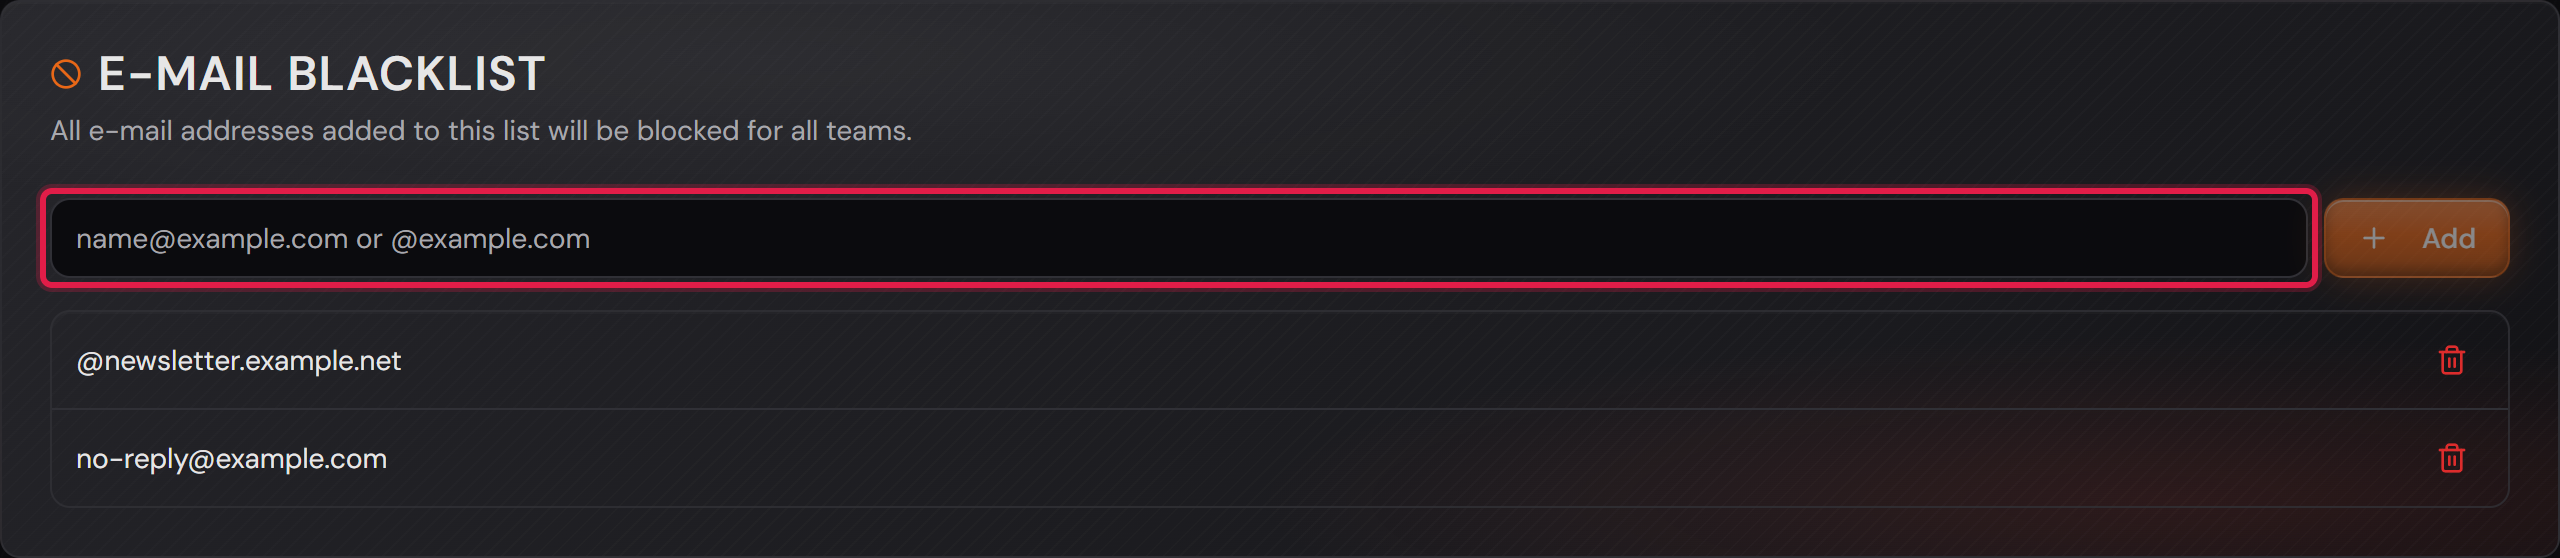
Tam olarak tek bir gönderici kastediliyorsa tam adres girin. Resimde bu no-reply@example.com adresidir.

Bir göndericinin her adresi kastediliyorsa alan adını başına @ koyarak girin. Resimde bu @newsletter.example.net adresidir. Alt alan adları da birlikte engellenir.

Engellenmiş bir göndericiden gelen posta talep oluşturmaz. Okundu olarak işaretlenir ve işlenmiş klasörüne taşınır. Gelen kutusunda hiçbir şey birikmez.

Engel öbür yönde de işler. Sistem engellenmiş bir adrese posta göndermez.

Kimsenin okumadığı adreslerde asıl önemli olan budur. Engel olmasa onay, hiçbir zaman yanıt vermeyen bir posta kutusuna giderdi.

“Add” bir girdiyi listeye koyar. Yanındaki çöp kutusu simgesi girdiyi yeniden kaldırır. Değişiklik hemen etkili olur, kaydedilecek bir şey yoktur.

Otomatik oluşturulan postalar için listede girdi gerekmez. Buna geri dönen iletiler, ofis dışı yanıtları ve toplu postalar girer. Bunlar da talep oluşturmaz ve yanıt almaz. Sistem onları okundu olarak işaretler ve işlenmiş klasörüne taşır.

Bu, bir izleme sisteminden gelen alarmlar otomatik oluşturulmuş posta olarak işaretliyse onlar için de geçerlidir. Bu işareti taşımayan bir alarm, diğer her posta gibi talep olur.

İki girdili “E-Mail Blacklist” kartı: bir tam adres ve bir alan adı.
Kırmızı çerçeve giriş alanının üzerindedir. Alanın örnek metni izin verilen iki biçimi de adlandırır. Altında bu kurulumun iki girdisi durur.Resmi tam boyutta aç
3

Sistemin kendiliğinden neler gönderdiği

Yalnızca Professional

Başlamadan önce: Bu karttaki anahtarlar ekip başına, “E-Mail Settings” sayfasında “Team mailboxes” altında, o ekibin posta kutusu adresinin hemen altında durur.

Müşterilerinize giden yanıtların yanında sistem kendi iletilerini de gönderir. Bunlara bir talebin ataması, aşılmış bir son tarih, bir davet, yeni bir parola, memnuniyet anketi ve bir isteğin onayı dahildir.

Bu metinler hazır gelir ve başlangıçta İngilizcedir. Arayüzün diğer tüm metinleriyle birlikte dil paketinde dururlar.

Bir dil paketi içe aktarıldığında bu iletilerin her biri alıcıda ayarlı olan dilde çıkar. Aynı iş üzerindeki iki kişi bu nedenle iletiyi iki dilde alır. Hesabı olmayan alıcıların kendi dili yoktur. Onlara giden postalar, ekipte “Default e-mail language” altında ayarlı olan dilde çıkar. Buna örneğin anket, bir toplu olayın çözümü, bir ret ve bir kuralın postası girer.

İfadeyi diller sayfasında değiştirirsiniz. Orada bir dilin metinlerini dosya olarak indirir, düzenler ve yeniden yüklersiniz. İngilizce kaynaktır ve olduğu gibi kalır.

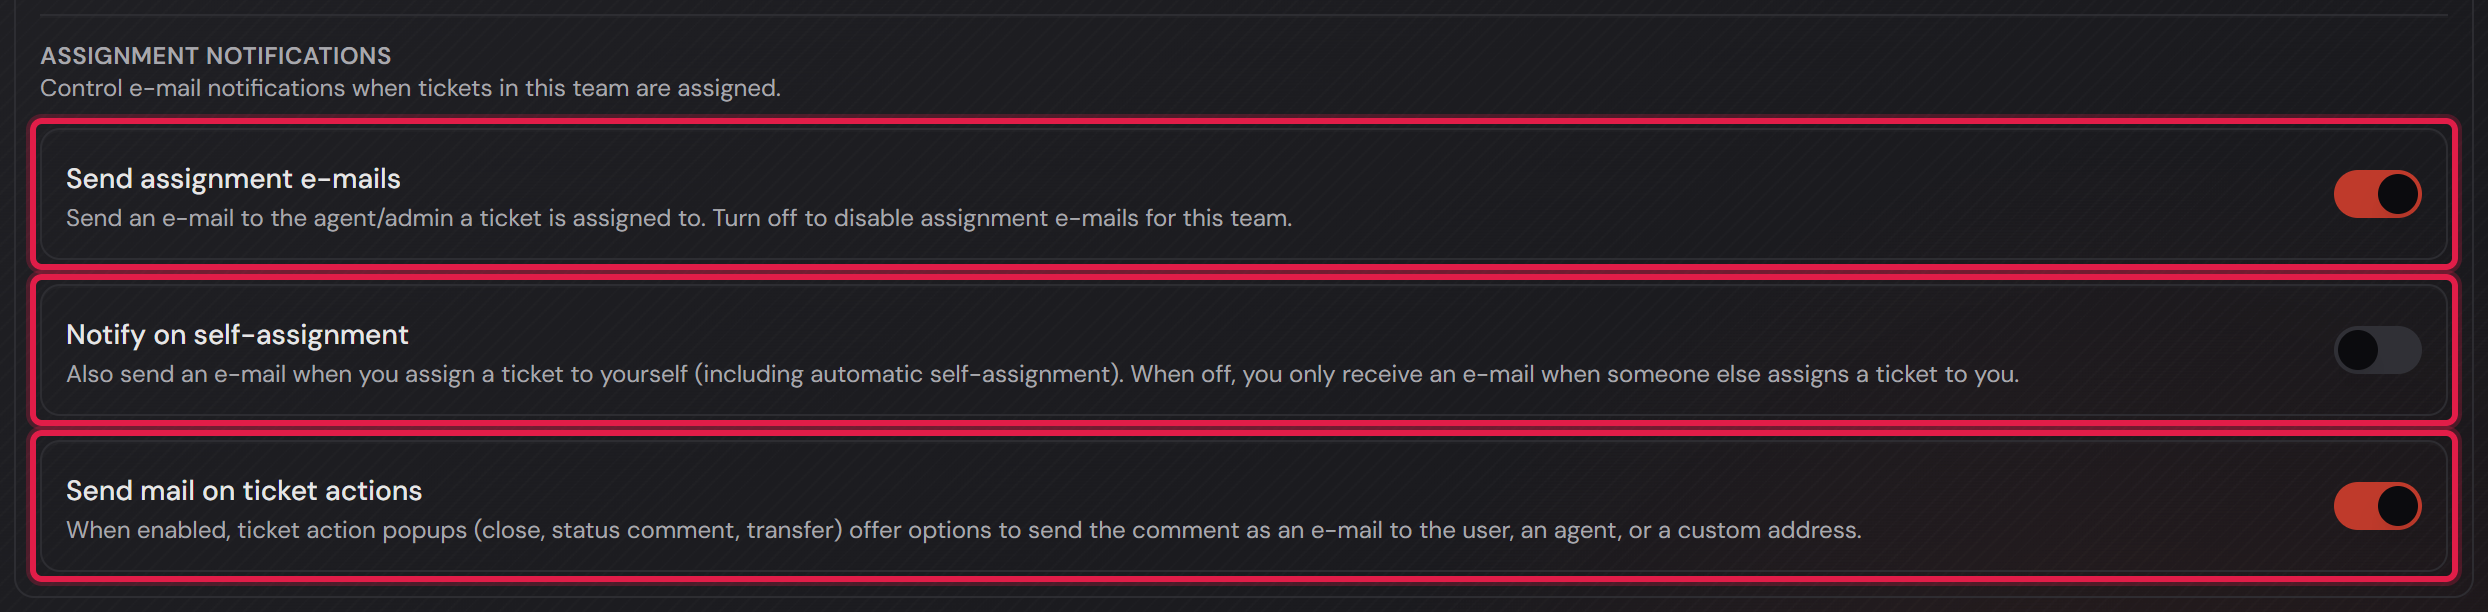
Bir atamanın hiç duyurulup duyurulmayacağına ekip başına karar verilir. Bunun için posta kutusunun altında üç anahtar durur.

“Send assignment e-mails” bir talebi alan temsilciye posta gönderir. Anahtar kapalıyken bu ekip hiçbir atamayı duyurmaz.

“Notify on self-assignment” biri bir talebi kendisi üstlendiğinde de posta gönderilip gönderilmeyeceğine karar verir. Bu anahtar varsayılan olarak kapalıdır.

“Send mail on ticket actions” başka yerde etkili olur. Açıkken kapatma, durum değiştirme ve devretme pencereleri yorumu ayrıca posta olarak göndermeyi önerir.

Müşterilerinize giden onay buraya ait değildir. Onun metnini posta kutusunun iş akışında kendiniz yazarsınız.

Bu konuda ayrıntı şu kartta: E-postadan talepler, yanıtlar ve devam iletileri

Üç anahtarlı “Assignment notifications” bölümü.
Kırmızı çerçeveler üç anahtarın üzerindedir. Üstlerindeki ekip posta kutusuna aittirler. Sonraki her ekibin kendi aynı üç anahtarı vardır.Resmi tam boyutta aç

Kimlik doğrulama ve güvenlik, SSO dahil

Kimin ve nasıl gireceğine iki yerde karar verilir. Güvenlik sayfası kullanıcı adı ve parolayla oturum açmayı yönetir. SSO sayfası bir dizini ya da dış bir oturum açma hizmetini bağlar. İkisini aynı anda çalıştırabilirsiniz.

1

Kullanıcı adı ve parolayla oturum açma

Başlamadan önce: Bu karttaki ayarlar “Settings → Security” altında durur. Onları yalnızca bir yönetici değiştirebilir. Sayfa kendisine verilmiş başka herkes onu salt okunur görür.

Kutudan çıktığı gibi herkes bir kullanıcı adı ve parolayla oturum açar. Kullanıcı adı yerine e-posta adresi de çalışır. Posta gönderimi kuruluysa formun altında “Do you need a password reset?” bağlantısı görünür. Posta gönderimi Professional sürümünün parçasıdır.

Oturum açtıktan sonra tarayıcıya belirli bir süre geçerli bir belirteç verilir. Ne kadar süreyle geçerli olacağına “JWT token timer” kartı karar verir. 1 ile 24 saat arası değerlere izin verilir, önerilen 12'dir. Sonrasında kişinin yeniden oturum açması gerekir.

“Password policy” kartı sistemde belirlenen her parola için geçerlidir. Bir hesap oluşturulurken, bir kişi kendi parolasını değiştirirken ve bir yönetici parola sıfırlarken uygulanır.

En küçük uzunluğu, hangi karakter türlerinin bulunması gerektiğini, bir parolanın kaç gün sonra sona ereceğini ve kaç eski parolanın engelli kalacağını siz ayarlarsınız. Günler ve engel listesi için 0, “off” demektir.

Büyük ve küçük harfe ilişkin kurallar hiçbir dili dışarıda bırakmaz. Birçok yazı sisteminde böyle bir ayrım hiç yoktur ve onlardan bir karakter tek başına iki kuralı da karşılar.

Yalnızca SSO ya da bir dizin üzerinden oturum açan hesapların yerel parolası yoktur, bu yüzden sona erme onlar için geçerli değildir. Onların kuralları sağlayıcıda durur. Var olan bir hesap SSO'ya bağlanmışsa ve hâlâ kendi parolası varsa, sona erme ve parola politikası o parola için geçerli olmaya devam eder.

“2FA Settings” kartı, iki adımlı oturum açmayı kimin kullanması gerektiğini belirler. “Two-factor requirement” altında dört düzeyden birini seçersiniz: “Off”, “Administrators only”, “Administrators and agents” veya “Everyone”. “Everyone” müşterileri de kapsar. Yeni bir kurulum “Administrators only” ile başlar. Daha önce var olan bir kurulum, güncellemeden sonra önceki ayarını korur.

Bundan sonra ikinci etken olmadan oturum açan herkes bir tane kurar. Sistem bir kimlik doğrulayıcı uygulama için bir QR kodu ve elle yazmak üzere aynı anahtarı gösterir. İlk koddan sonra etken etkinleşir. “Set up later” ile kurulum ertelenebilir ve oturum açma onsuz devam eder. Bu, ilk ertelemeden itibaren en fazla 7 gün mümkündür. Düğmenin altındaki satır kalan günleri gösterir. Ondan sonra kurulum zorunludur.

Hemen ardından on kurtarma kodu görünür. Her biri uygulamadaki kodun yerini bir kez alır. Tam olarak bir kez gösterilirler. Onları “Copy” veya “Download” ile saklarsınız. “Download” her zaman çalışır. “Copy” çoğunlukla da çalışır.

Biri cihazını ve kodlarını kaybederse yönetici yardım eder. Kullanıcı listesinde üzeri çizili kalkan düğmesi o kişinin iki adımlı oturum açmasını sıfırlar. Kişi bir sonraki oturum açmada yeniden kurar.

Kodlar sunucu saatine bağlıdır. Saat yanlışsa hiçbir kod kabul edilmez. Aynı karttaki “Check now” düğmesi sunucu saatini genel bir saat kaynağıyla karşılaştırır.

Biri dış bir oturum açma hizmeti üzerinden oturum açarsa sistem kod istemez. İkinci etkeni sağlayıcı zaten denetlemiştir. Dizin üzerinden oturum açma farklıdır: orada yukarıdaki kural geçerliliğini korur.

Bu konuda ayrıntı şu kartta: Kendi profilinizde iki adımlı oturum açma

“Username” ve “Password” alanları ile “Sign in” düğmesini içeren oturum açma sayfası.
Kırmızı çerçeveler iki alanın ve düğmenin üzerindedir. Üstteki alan e-posta adresini de kabul eder.Resmi tam boyutta aç
Saat sayısı alanıyla “JWT token timer” kartı.
Kırmızı çerçeve alanın üzerindedir. 1 ile 24 arası değerleri kabul eder.Resmi tam boyutta aç
En küçük uzunluk, karakter türleri, sona erme ve engel listesiyle “Password policy” kartı.
Kırmızı çerçeveler üç sayı alanının üzerindedir. Aralarındaki onay kutuları hangi karakter türlerinin bulunması gerektiğine karar verir.Resmi tam boyutta aç
“Two-factor requirement” altındaki dört düzeyle birlikte “2FA Settings” kartı.
Kırmızı çerçeve dört düzeyin üzerindedir. Yeni bir kurulumda olduğu gibi “Administrators only” seçilidir.Resmi tam boyutta aç
QR kodu, elle yazılacak anahtar ve ilk kodun alanıyla kurulum ekranı.
Üstteki kırmızı çerçeve anahtarın üzerindedir. Anahtar, yukarıdaki QR koduyla aynı şeydir ve kamera hiçbir şey okuyamadığında işe yarar. Alttaki, “Set up later” ve kalan günlerin üzerindedir.Resmi tam boyutta aç
İki sütunda on kurtarma kodu, altında “Copy” ve “Download”.
Kırmızı çerçeveler kodların ve iki düğmenin üzerindedir. Kodlar tam olarak bir kez görünür. Görseldeki kodlar bir test sisteminden gelir ve değersizdir.Resmi tam boyutta aç
İki adımlı oturum açmayı sıfırlayan düğmeyle kullanıcı listesi.
Kırmızı çerçeve Marco Rossi'nin satırındaki üzeri çizili kalkanın üzerindedir. Tek tıklama onun uygulamasını ve kurtarma kodlarını alır.Resmi tam boyutta aç
2

Kendi profilinizde iki adımlı oturum açma

Her kullanıcı kendi hesabı için iki adımlı oturum açmayı açabilir. Bu her rol için geçerlidir, “2FA Settings” kartı bunu istemediğinde de. Kenar çubuğunun sol altındaki kullanıcı menüsünü açın ve “Profile picture” seçeneğini seçin. Aynı sayfada “Two-factor authentication” alanı da bulunur.

Alan, iki adımlı oturum açmanın açık olup olmadığını gösterir. Kapalı olduğu sürece orada “Turn on” düğmesi vardır. Bu düğme önce parolanızı sorar. Ardından kimlik doğrulayıcı uygulama için bir QR kodu ve elle yazmak üzere aynı anahtar görünür. Uygulamadan gelen ilk koddan sonra etken etkinleşir.

Hemen ardından on kurtarma kodu görünür. Onları “Copy” veya “Download” ile saklayın. “I have saved my codes” listeyi kapatır. Liste yalnızca bu tek sefer gösterilir.

İki adımlı oturum açma açık olduğu sürece alan, kaç kurtarma kodunun kaldığını gösterir. “New recovery codes” on yeni kod oluşturur. Eski kodlar o zaman çalışmaz. “Turn off” iki adımlı oturum açmayı yeniden kapatır. İki düğme de uygulamadaki güncel kodu ister. Orada kurtarma kodu kabul edilmez.

“2FA Settings” kartı rolünüz için iki adımlı oturum açmayı istiyorsa “Turn off” yoktur. Alandaki bir satır bunu söyler.

Yanlış bir parola veya yanlış bir kod, başarısız bir oturum açma sayılır. Parola tahminine karşı koruma yani burada da geçerlidir. Açma ve kapatma güvenlik günlüğüne kaydedilir. Bir yönetici kendi iki adımlı oturum açmasını kapatırsa günlük bir alarm verir.

Yalnızca harici bir oturum açma hizmeti üzerinden giriş yapan hesaplar, düğmeler yerine bir cümle görür. İkinci etkeni onların sağlayıcısı yönetir. Bir dizinden gelen hesaplar ilk adımda dizindeki parolalarını girer.

Bu konuda ayrıntı şu kartta: Kullanıcı adı ve parolayla oturum açma, Güvenlik günlüğü

Profildeki “Two-factor authentication” alanı, durumu ve “Turn on” düğmesiyle.
Kırmızı çerçeveler durumun ve “Turn on” düğmesinin üzerindedir. Burada iki adımlı oturum açma henüz kapalıdır.Resmi tam boyutta aç
“Turn on” sonrasındaki ilk adım: “Continue” ve “Cancel” ile birlikte “Password” alanı.
Kırmızı çerçeveler parola alanının ve “Continue” düğmesinin üzerindedir. QR kodu ancak doğru paroladan sonra görünür.Resmi tam boyutta aç
3

Parola tahminine karşı koruma

Koruma hiçbir ayar olmadan çalışır. Açılacak bir şey yoktur. Buna ilişkin not “2FA Settings” kartında durur.

İki aşamada işler. Aynı hesap için beş başarısız denemeden sonra, bunların geldiği adres duraklatılır. Duraklatma en geç bu denemelerin ilkinden 15 dakika sonra biter. Diğer her adresten hesap hemen kullanılabilir kalır.

Önemli olan bölüm budur. Aksi hâlde bir oturum açma adını bilen herkes beş yanlış parolayla bir meslektaşını dışarıda bırakabilirdi. Bunun için bir parolaya hiç ihtiyacı olmazdı.

İkinci aşama hesabın kendisidir. 20 başarısız denemeden sonra 15 dakika kilitlenir. Tek bir adres bunların en çok beşine katkıda bulunabildiği için bu, birden çok adres gerektirir.

Başarılı bir oturum açma iki sayacı da sıfırlar. Sunucu yeniden başlatıldıktan sonra adres duraklatması geçmiş olur, hesap kilidi kalır. Aynı sayaçlar bir dizin üzerinden oturum açma için de geçerlidir. Erişilemeyen bir dizin başarısız deneme sayılmaz. Talep sisteminde o ad için henüz bir hesap yoksa yalnızca adres duraklatması geçerlidir.

Kullanıcı listesinde böyle kilitlenmiş bir hesap “temporarily locked” rozetini taşır. Listede kalır. 15 dakika sonra rozet kendiliğinden kaybolur.

Beklemek zorunda değilsiniz. Aynı satırda açık asma kilitli bir düğme vardır. Kilidi hemen kaldırır ve iki sayacı da temizler.

Bu, “Archive” ile aynı şey değildir. O düğme bir hesabı kalıcı olarak kapatır ve personel kontenjanını yalnızca o alır ya da serbest bırakır.

“2FA Settings” kartında parola tahminine karşı koruma notu.
Kırmızı çerçeve notun üzerindedir. İki aşamayı da adlandırır: önce adres, en son hesap.Resmi tam boyutta aç
“temporarily locked” rozeti ve kilit açma düğmesiyle kullanıcı listesi.
Kırmızı çerçeveler rozetin ve açık asma kilidin üzerindedir. Asma kilit yalnızca kaldırılacak bir şey olan satırda görünür.Resmi tam boyutta aç
4

Güvenlik günlüğü

Başlamadan önce: Günlük “Settings → Security log” altındadır. Varsayılan olarak yalnızca yöneticiler görür. Başka rollere “Permission concept” kartındaki “Security log” izniyle verirsin. Müşterilere verilemez.

Güvenlik günlüğü iki tür olay kaydeder. “Sign-in” alanında başarısız oturum açmalar, kilitlenen hesaplar, kilit sırasındaki oturum açma denemeleri, reddedilen iki faktörlü kodlar ve parola değişiklikleri yer alır. Bu, parolayla, dizin üzerinden ve SSO üzerinden oturum açma için geçerlidir.

“Administration” alanı kimin neyi değiştirdiğini gösterir. Buna hesaplar, roller, izinler, güvenlik ayarları ve arşivler girer. Günlüğün her dışa aktarımı da orada kaydedilir.

Başarılı oturum açmalar yalnızca iki durumda kaydedilir. Birinci durum bir yöneticidir. İkinci durum, aynı hesapta başarısız denemelerden sonraki bir oturum açmadır. Bir temsilcinin ya da müşterinin olağan oturum açması günlükte yer almaz. Günlük bir yoklama listesi değildir.

Biri var olmayan bir adla oturum açarsa kayıtta “unknown account” yazar. Sistem yazılan adı kaydetmez. Bu bazen yanlış alana yazılmış bir paroladır.

Oturum açma olayları IP adresini ve tarayıcıyı kaydeder. Yönetici işlemleri, işlemi kimin yaptığını kaydeder ama IP adresini kaydetmez. Parolalar, kodlar ve taleplerin ya da e-postaların içeriği günlükte asla yer almaz.

Sayfa en yeni kayıtları önce gösterir, sayfa başına 50 tane. “Filters” kartı listeyi daraltır. “Area” oturum açmaları veya yönetimi seçer, “Event” tek bir olay türünü. “Person”, işlemi yapanın ve etkilenenin adında arar. “From” ve “To” günleri sınırlar. “Failures only” başarılı olan her şeyi gizler.

Filtreler ancak “Apply” düğmesine tıkladıktan sonra etkili olur. “Reset” onları yeniden kaldırır.

“Export CSV” ve “Export PDF”, filtrelerin gösterdiğini aynen indirir. Her dosya en fazla 10.000 kayıt içerir. Filtrelere daha fazla kayıt uyuyorsa dışa aktarma düğmelerinin yanındaki bir not bunu belirtir. PDF senin dilindedir ve üstte filtreleri ve dönemi belirtir. Tarih ve saat, “Settings → General Settings” altında ayarlanan biçimi izler.

CSV dosyası her zaman İngilizce kalır ve saatler UTC’dir. Böylece bir program onu dilden bağımsız okuyabilir. Her dışa aktarım da günlükte “Security log exported” olarak yer alır.

Altı olay bir uyarı tetikler. Bunlar başarısız denemelerden sonra kilitlenen bir hesap, “Admin” olarak değiştirilen bir rol, doğrudan “Admin” rolüyle oluşturulan bir hesap ve bir yöneticinin sıfırlanan iki faktörlü oturum açmasıdır. Bunlara güncel verilerden kaldırılan arşivlenmiş talepler ve bir yöneticinin başarısız denemelerden sonraki oturum açması eklenir.

Bir uyarıdan sonra izni olan herkes her sayfanın üstünde sarı bir şerit görür. Şerit, günlüğe son ziyaretten bu yana gelen uyarıların sayısını belirtir. “Open security log” bağlantısı oraya götürür. Günlük açılınca şerit kaybolur. İlk ziyaretten önce son yedi günün uyarılarını sayar.

Ayrıca izni ve e-posta adresi olan her etkin hesap bir uyarı e-postası alır. Sistem uyarıları 15 dakikada bir toplar ve olay başına değil, kişi başına bir e-posta gönderir. E-posta olayı, etkilenen kişiyi ve saati belirtir. IP adresi içermez. Uyarı e-postası Professional’ın parçasıdır.

Gece çalıştırması eski kayıtları siler. Süreler “Settings → Security” altında, “Data protection” kartında, “Security log retention” bloğundadır. Oturum açma olayları varsayılan olarak 90 gün saklanır, 7 ile 365 gün arasına izin verilir. Yönetici işlemleri varsayılan olarak 12 ay saklanır, 1 ile 120 ay arasına izin verilir.

Her sürenin kendi anahtarı vardır: “Delete old sign-in events” ve “Delete old administrator actions”. Bir anahtar kapalıysa bu kayıtlar kalır. “Saklama süreleri” kartı gece çalıştırmasını açıklar.

Bir veri erişim talebinde kişi, işlemi yaptığı ya da etkilendiği her kaydı alır. IP adresi ve tarayıcı yalnızca kişinin kendisinin tetiklediği kayıtlarda yer alır, örneğin kendi oturum açmasında. Kişi anonimleştirilirse sistem onun oturum açma olaylarını siler. Yönetici işlemleri kalır. Adı orada yer tutucuyla değiştirilir.

İşletmeci olarak sana bir not: başarılı oturum açmalar günlükte yalnızca yöneticiler için ve başarısız denemelerden sonra yer alır. Günlük yine de kimin neyi ne zaman yaptığını gösterir. Çalışan temsilciliği olan bir şirkette bu nedenle bir ortak karar konusudur.

Bu konuda ayrıntı şu kartta: Parola tahminine karşı koruma, Saklama süreleri

“Filters” kartı ve kayıt listesiyle “Security log” sayfası.
Kırmızı çerçeve, Lena Chen’in hesabının kilitlenmesi üzerindedir. Altında buna yol açan başarısız denemeler, her biri kendi IP adresiyle yer alır. Görseldeki kayıtlar bir test sisteminden gelir.Resmi tam boyutta aç
“Failures only” açık olan “Filters” kartı, iki dışa aktarma düğmesi ve ilk başarısız kayıtlar.
Kırmızı çerçeveler “Failures only” ve iki dışa aktarım üzerindedir. Dışa aktarımlar burada ayarlanan filtreleri alır.Resmi tam boyutta aç
Gösterge panelinin üstünde güvenlik olaylarının sayısını ve “Open security log” bağlantısını gösteren sarı şerit.
Kırmızı çerçeve günlüğe giden bağlantı üzerindedir. Burada uyarıyı Lena Chen’in hesabının kilitlenmesi tetikledi.Resmi tam boyutta aç
İki anahtar, günler ve aylarla “Security log retention” bloğu.
Kırmızı çerçeveler iki süre üzerindedir. Görsel varsayılan ayarı gösterir: 90 gün ve 12 ay.Resmi tam boyutta aç
5

Bir dizin ya da dış bir hizmet üzerinden oturum açma (SSO)

Yalnızca Professional

Başlamadan önce: Ayarlar “Settings → SSO Settings” altında durur. Yapılandırılmış bir sağlayıcı olmadan oturum açma sayfasında hiçbir şey değişmez.

En üstte “Enable single sign-on” ana anahtarı durur. O kapalıyken kullanıcı adı ve parolayla devam edilir. Altında kurduğunuz her şey kaydedilir ve ancak siz anahtarı açtığınızda etkili olur.

“Active Directory / LDAP” kartı yerinde kurulu bir dizini bağlar. Sunucuyu, arama tabanını, bir kişiyi bulan süzgeci ve e-posta adresi ile adların alanlarını girersiniz.

Sorgulama için kullanılan hesap isteğe bağlıdır. O olmadan sistem adsız olarak sorar. Bir kişinin parolası yalnızca dizine bağlanmak için kullanılır ve hiçbir zaman saklanmaz.

Bir dizin kendi ikinci etkenini getirmez. Güvenlik sayfası iki adımlı oturum açmayı zorunlu kılıyorsa bu kişilerden de istenir.

“Identity providers” kartı dış oturum açma hizmetlerini barındırır. Her biri kendi kutucuğunu ve oturum açma sayfasında kendi düğmesini alır. “Add provider” yeni bir tane oluşturur.

“Provider type” altında türü seçersiniz. “Generic OIDC Provider” Google Workspace, Microsoft Entra ID, Okta, Keycloak, Auth0 ya da Ping Identity gibi hizmetlere uyar. “SAML 2.0 Provider” aynı kuruluşlar SAML üzerinden bağlanacaksa uyar.

Yanlarında altı bölgesel hizmet vardır: LINE, Kakao, Naver, WeChat, WeCom ve DingTalk. Adresleri önceden doldurulmuştur ve alanda gri metin olarak görünür.

“Display name” altındaki ad sonradan düğmede görünür. Yanındaki anahtar yalnızca bu tek sağlayıcı için geçerlidir.

Geri çağırma adresi için şu sırayla çalışın. Önce yalnızca bir ad girin ve “Save provider” düğmesine tıklayın. Sistem sağlayıcının numarasını ancak o zaman bilir ve bitmiş adresi “Redirect URI” altında gösterir. Adres, bu kurulumun “Settings → Security” altında kayıtlı genel adresinden oluşturulur. Biri oturum açtığında sistemin kullandığı adres tam olarak budur.

O adresi kopyalar ve sağlayıcıya kaydettirirsiniz. Orada karakteri karakterine uymalıdır. Karşılığında sağlayıcı size bir kimlik ve bir gizli anahtar verir, siz de onları burada “Edit” üzerinden girersiniz.

“Allowed e-mail domains” alanı bu sağlayıcı üzerinden kimlerin girebileceğini sınırlar. Boş bırakılırsa her alan adına izin verilir.

Bir sağlayıcıda hâlâ eksik bir şey varsa kutucuğu kırmızı “Incomplete” rozetini taşır. O zaman oturum açma sayfasında görünmez. Yanındaki metin, türünün hangi alanlara gereksinim duyduğunu söyler.

Tümüyle yapılandırılmış sağlayıcılar da ana anahtar kapalıyken görünmez. Kutucuk bunu sarı bir satırda söyler.

Lisansınız Basic sürümüne düşerse SSO ve dizin üzerinden oturum açma çalışmaya devam eder. Bu sayfada o zaman sağlayıcıları ve dizini yalnızca kapatabilirsiniz. Oturum açma denemelerinin günlüğü okunabilir kalır.

Ana anahtarlı “Single sign-on” kartı.
Kırmızı çerçeve ana anahtarın üzerindedir. O kapalıyken yalnızca kullanıcı adı ve parolayla oturum açma kalır.Resmi tam boyutta aç
Alanları doldurulmuş “Active Directory / LDAP” kartı.
Kırmızı çerçeveler sunucunun, arama tabanının ve arama süzgecinin üzerindedir. Resimdeki değerler bir sınama sisteminden gelir.Resmi tam boyutta aç
İki sağlayıcı kutucuğu, biri yapılandırılmış, öbürü “Incomplete” rozetini taşıyor.
Kırmızı çerçeveler iki kutucuğun üzerindedir. Üstteki eksiksizdir ve yalnızca ana anahtarı bekler. Alttakinde sağlayıcısının adresi eksiktir.Resmi tam boyutta aç
Tür, görünen ad, anahtar ve sağlayıcının adresiyle “Add provider” penceresi.
Kırmızı çerçeve adres alanının üzerindedir. Altındaki “Quick fill” bilinen sağlayıcıları önceden doldurur. Süslü parantez içinde ne varsa önce onu değiştirirsiniz.Resmi tam boyutta aç
Kaydedilmiş bir sağlayıcının, bitmiş geri çağırma adresini gösteren penceresi.
Kırmızı çerçeve geri çağırma adresinin üzerindedir. Ancak kaydedince oluşur ve kendi kurulumunuzun adresiyle başlar.Resmi tam boyutta aç
6

İlk oturum açmadaki hesap ve günlük

Yalnızca Professional

“Automatically create accounts on first sign-in” anahtarı ana anahtarla aynı kartta durur. Varsayılan olarak açıktır.

Biri bir sağlayıcı üzerinden ilk kez oturum açtığında sistem önce o sağlayıcıya ait bir hesap arar. Hiçbirini bulamazsa yeni bir tane oluşturulur.

Yeni hesap “Customer” rolünü alır ve hiçbir ekibe girmez. Bir müşterinin talep oluşturmak için üyeliğe ihtiyacı yoktur ve bu yüzden hemen çalışabilir.

Müşteriler iki sürümde de sınırsızdır, bu yüzden böyle oluşan bir hesap personel kontenjanı kullanmaz. Temsilci olması gereken kişi rolü sonradan kullanıcı yönetiminde alır.

Aynı e-posta adresine sahip bir hesap zaten varsa ikisi bağlanır. Bu yalnızca sağlayıcı adresi doğrulanmış olarak bildirdiğinde olur. Bildirmezse oturum açma geri çevrilir.

Anahtarı kapatırsanız yalnızca zaten hesabı olan kişiler girer. Diğer herkes geri çevrilir.

En alttaki “Recent sign-in attempts” kartı, SSO ve dizin üzerinden yapılan son 100 oturum açma olayını gösterir. Bunlar güvenlik günlüğünden gelir. Başarısız denemeler her zaman oradadır. Başarılı bir oturum açma orada yalnızca yöneticiler için ve aynı hesapta başarısız denemelerden sonra yer alır. Bu yüzden her oturum açma listede görünmez.

Her satır zamanı, sağlayıcıyı, sonucu ve kaynak adresini adlandırır. Başarısız bir denemede nedeni yanında durur. “User” sütunu hesabın adını gösterir. Hesap yoksa sağlayıcının bildirdiği adresi, o da yoksa “unknown account” gösterir. Sistem girilen adı kaydetmez.

Kullanıcı adı ve parolayla oturum açma bu tabloda görünmez. O, SSO değildir. Onu güvenlik günlüğünde bulursun.

Varsayılan olarak kayıtlar 90 gün sonra silinir. Kart başlığının altındaki cümle ayarlanan süreyi belirtir. Bu ayarı “Saklama süreleri” kartı açıklar.

Bu konuda ayrıntı şu kartta: Güvenlik günlüğü

“Automatically create accounts on first sign-in” anahtarı.
Kırmızı çerçeve anahtarın üzerindedir. Altındaki metin böyle bir hesaba hangi rolün verildiğini adlandırır.Resmi tam boyutta aç
Dizin üzerinden üç başarısız denemeyi gösteren “Recent sign-in attempts” tablosu.
Kırmızı çerçeve en üstteki satırın üzerindedir. Başarısız bir denemeyi nedeniyle birlikte gösterir. Resimdeki girdiler, dizini var olmayan bir sınama sisteminden gelir.Resmi tam boyutta aç
7

Sisteme erişmenin beş yolu

Başlamadan önce: Sisteme nasıl erişileceğini sunucudaki SMITEY kurulum programında seçersiniz. Bunu daha sonra istediğiniz zaman değiştirebilirsiniz.

Kurulumdan sonra ekibiniz sistemi her web tarayıcısında kullanır. Kurulum programı sisteme nasıl erişileceğini sorar. Windows kurulum programında bunu “Erişilebilirlik” sayfasında seçersiniz. Linux'ta install.sh aynı soruyu sorar ve seçenekleri 1'den 5'e kadar numaralandırır. Daha sonra bunu “SMITEY'e nasıl erişildiğini değiştir” ile değiştirirsiniz. Verileriniz olduğu yerde kalır.

“Yalnızca yerel ağ, IP adresi üzerinden (HTTP) - en basit seçenek” seçeneği varsayılan ayardır. Ekibiniz sistemi http:// ardından sunucunun IP adresi ve bağlantı noktası ile açar, örneğin http://192.168.1.20:8088. Başka bir tane seçmezseniz bağlantı noktası 8088'dir. 80 numaralı bağlantı noktası da olur. O zaman adreste bağlantı noktası gerekmez. Bu seçenek ne bir ad ne de bir sertifika gerektirir.

“Yerel ağda kendi adıyla (HTTP, HTTPS sonradan mümkün) - dahili DNS sunucunuz var” seçeneği ilki gibi çalışır, ancak ticket.company.local gibi bir adla. Adı dahili DNS'inizde kendiniz oluşturursunuz. Ad, sunucunun IP adresini gösterir. Ardından ekibiniz sisteme adla ve hâlâ IP adresiyle erişir. Kurulum programı o zaman adresi bu adla gösterir.

İki HTTP seçeneğinde de parolalar ve talepler ağınızda düz metin olarak dolaşır. Yöneticiler o zaman sayfanın üstünde bir uyarı görür.

Diğer üç seçenek HTTPS kullanır: “Genel bir alan adı üzerinden HTTPS ile (otomatik, Let's Encrypt kullanarak)”, “Yerel ağda HTTPS ve kendi sertifikanızla” ve “Yerel ağda HTTPS, SMITEY'in oluşturduğu sertifikayla”. Bunlar sunucuda 80 ve 443 numaralı bağlantı noktalarına ihtiyaç duyar. Sonraki kart bunları anlatır.

İlk bir deneme için ilk seçenek yeterlidir. Ağınızda dahili DNS varsa ikincisini seçin. Sisteme internetten erişilebilmesi gerekiyorsa genel alan adını seçin. Şirketinizin kendi sertifika yetkilisi varsa yerel ağda kendi sertifikanızı seçin. Aksi halde sertifikayı SMITEY'in oluşturmasına izin verin.

Linux'ta SMITEY'e erişim biçimini değiştirmek

sudo bash /opt/smitey/install.sh --change-access

1'den 5'e kadar seçenekleri gösterir. Yalnızca Enter mevcut seçeneği korur ve hiçbir şeyi değiştirmez.

Bu konuda ayrıntı şu kartta: Sisteme HTTPS üzerinden erişmek

Windows kurulum programında beş seçenekli “Erişilebilirlik” sayfası.
Listenin üstündeki metin seçenekleri 1'den 5'e kadar numaralandırır. Linux'ta aynı metinler bu numaralarla görünür.Resmi tam boyutta aç
8

Sisteme HTTPS üzerinden erişmek

Başlamadan önce: HTTPS'e giden yolu tarayıcıda değil, sunucudaki SMITEY kurulum programında seçersiniz.

HTTPS olmadan parolalar ve talepler ağınızda düz metin olarak dolaşır. Yeni bir kurulum düz HTTP ile başlar, böylece her web tarayıcısında hemen çalışır. Bir yönetici sistemi düz HTTP ile açtığı sürece sayfanın üstünde bir uyarı görünür: “This connection is not encrypted.” Sistem sunucunun kendisinde “localhost” olarak açılırsa uyarı görünmez. Temsilciler ve müşteriler onu hiç görmez.

“How to switch on HTTPS” bu karta götürür. “Hide for 30 days” uyarıyı sizin için gizler. Ayar hesabınıza aittir ve bu yüzden başka bir tarayıcıda da geçerlidir. 30 gün sonra, bağlantı hâlâ şifrelenmemişse uyarı geri gelir.

SMITEY kurulum programı HTTPS'i üç yolla kurar. Windows kurulum programında bunu “Erişilebilirlik” sayfasında seçersiniz, Linux'ta ise install.sh aynı soruyu sorar. Zaten çalışan bir sistemde Windows masaüstündeki veya Başlat menüsündeki “SMITEY'e nasıl erişildiğini değiştir” öğesini açın. Linux'ta aşağıdaki komut aynısını yapar. Verileriniz olduğu yerde kalır.

“Yerel ağda HTTPS ve kendi sertifikanızla” seçeneği kendi sertifikanızı kullanır, örneğin şirketinizin sertifika yetkilisinden. Kurulum programı sistemin adını ve anahtarıyla birlikte sertifika dosyasını sorar. Parolasıyla birlikte bir PFX dosyası da olur. Herhangi bir şeyi değiştirmeden önce sertifikayı denetler. Anahtar uymalı, sertifika geçerli olmalı ve ad sertifikada yer almalıdır.

“Yerel ağda HTTPS, SMITEY'in oluşturduğu sertifikayla” seçeneği kendi sertifikanızı gerektirmez. SMITEY bir tane kendisi oluşturur ve onu kendisi yeniler. Kurulum programı kök sertifikayı SMITEY-root-ca.crt adıyla kurulum klasörüne kaydeder. Bu dosyayı her bilgisayara güvenilir kök sertifika olarak kurun, örneğin bir grup ilkesiyle. O zamana kadar tarayıcılar bir uyarı gösterir.

“Genel bir alan adı üzerinden HTTPS ile (otomatik, Let's Encrypt kullanarak)” seçeneği sertifikasını Let’s Encrypt'ten alır. Sunucuyu gösteren genel bir alan adı gerekir. Bunun için sunucunun internetten erişilebilir olması gerekir.

Yerel ağdaki iki seçenekte de ad, ticket.company.local gibi bir ad, helpdesk gibi tek bir sözcük ya da bir IPv4 adresi olabilir. Üç yolun hepsi sunucuda 80 ve 443 numaralı bağlantı noktalarına ihtiyaç duyar. Başka bir program bunları kullanıyorsa kurulum programı durur ve hiçbir şeyi değiştirmez. Sistem bundan sonra https:// ve ardından ad ile, bağlantı noktası olmadan erişilir.

Kendi sertifikanızın süresi bir gün dolar. 30 gün öncesinden itibaren yöneticiler sayfanın üstünde tarihle birlikte bir uyarı görür. 7 gün öncesinden itibaren uyarı kırmızıdır. Professional'da e-posta adresi olan tüm yöneticiler ayrıca 30 ve 7 gün önce bir e-posta alır. Yenilemek için “SMITEY'e nasıl erişildiğini değiştir” öğesini yeniden açın, kendi sertifikanızla olan seçeneği seçin ve yeni dosyaları belirtin.

Kurulumla birlikte gelen HTTPS-GUIDE.txt dosyası her adımı anlatır. Kök sertifikanın dağıtılması ve elle yapılan adımlar da buna dahildir.

Linux'ta SMITEY'e erişim biçimini değiştirmek

sudo bash /opt/smitey/install.sh --change-access

1'den 5'e kadar seçenekleri gösterir. Yalnızca Enter mevcut seçeneği korur ve hiçbir şeyi değiştirmez.

Talep listesinin üstündeki “This connection is not encrypted.” uyarısı, bağlantı ve “Hide for 30 days” ile birlikte.
Kırmızı çerçeveler bu karta giden bağlantının ve “Hide for 30 days” düğmesinin üzerindedir. Uyarıyı yalnızca yöneticiler görür.Resmi tam boyutta aç

Talep yönetimi

Günlük zanaat: talep oluşturmak, sıralamak, yeniden bulmak. Bir kart aksini söylemedikçe bu bloktaki her şey Basic sürümünün parçasıdır.

1

Talep oluşturma ve düzenleme

Başlamadan önce: Tek bir talep silinemez, bir yönetici tarafından bile. Talepler veritabanından yalnızca arşiv yoluyla ve yalnızca kapandıktan sonra çıkar. Bu bilinçlidir: birinin iz bırakmadan kaldırabildiği bir iş, kayıt olarak değersizdir.

Yeni bir talebi sol çubuktaki “New Ticket” ile oluşturursunuz. Formun adı “Create new ticket” şeklindedir. Temsilci olarak başkalarının isteklerini de onunla kaydedersiniz; “User” alanı bunun içindir: işin kimin için olduğunu söyler, kimin yazdığını değil.

Yıldızlı olan her şey zorunludur: “Title”, “User”, “Main category” ve “Description”. Gözden kaçması kolay bir tane daha var: “Subcategory” yıldız taşımasa da form alt kategori olmadan kaydedilmez; bir ana ve bir alt kategori birbirine aittir ve her zaman birlikte ayarlanır.

Hangi alanların zorunlu olduğu “Settings → Ticket Settings” altında ayarlanır. “Admin / Agent Field Settings” kartında bunun için yalnızca “Field is mandatory” anahtarı vardır. “Customer Field Settings” kartında ayrıca “Is hidden for Customer” ve “Is not editable” bulunur. Bu yüzden bir müşteri sizinkinden daha kısa bir form görebilir, hem de kimsenin iki form bakımı yapması gerekmeden. “Title” ve “Description” her zaman zorunludur. Bu kapatılamaz.

Sonrasında neredeyse her şeyi değiştirebilirsiniz: talebin sağında talep eden, telefon, e-posta, konum, kategori ve referans numarasını içeren “Details” kartı durur; alanın kendisini değiştirir ve altındaki “Save” ile onaylarsınız. Durum, atama, öncelik, kanal ve gözlemciler bir kart yukarıda “Actions” altında durur. Durum ve atama hemen etkili olur. Öncelik, kanal ve gözlemciler ancak “Details” kartındaki “Save” ile kaydedilir.

Bunu yalnızca temsilciler ve yöneticiler değiştirebilir. Talep eden işi okuyabilir, yorum yapabilir ve dosya ekleyebilir, ama raporlamanızın üzerine kurulduğu sınıflandırmayı değiştiremez.

Bir kez bilmekte fayda olan bir yan etki: henüz kimseye ait olmayan bir talebi düzenlerseniz sonrasında o size ait olur. Sistem sizi temsilci olarak girer ve durumu “Open” konumundan “Assigned” konumuna taşır; ikisi de geçmişe girer. Bunu istemediyseniz talebi sonradan başkasına atayın.

Bu değişikliklerin her biri talebin geçmişine ad, zaman, eski değer ve yeni değerle düşer. Bunun için bir şey açmanız gerekmez.

Geriye taleplerden yeniden nasıl kurtulacağınız sorusu kalıyor. “Settings → Archive” altında bir tarih aralığı seçer, “Preview” ile kaç kapanmış talep içerdiğini görür ve “Create archive” ile bir ZIP dosyası oluşturursunuz: talepler, yorumlar, geçmiş, özel alanlar ve ekler, hepsi tek bir dosyada. Oluşturmak hiçbir şeyi kaldırmaz. Talepler canlı veritabanından ancak “Existing archives” listesindeki ayrı “Delete from live DB” adımıyla çıkar ve aynı dosyadan geri yüklenebilirler.

Title, Owning team, User, durum, öncelik, kanal ve gözlemci alanlarıyla “Create new ticket” formu.
“New Ticket” arkasındaki form. Yıldızlı alanlar zorunludur; kategoriler, açıklama ve ekler daha aşağıda gelir.Resmi tam boyutta aç
Bir talebin, talep eden alanları ve kırmızı çerçeveli “Save” düğmesiyle “Details” kartı.
Sonradan değiştirme: alanı düzenleyin, “Save” düğmesine basın. Altında, değiştirilemez biçimde, talebi kimin ne zaman oluşturduğu yazar.Resmi tam boyutta aç
2

Açıklama ve yorumlar için zengin metin düzenleyici

Açıklama ve yorumlar çıplak metin kutuları değildir. Her birinin üstünde bir araç çubuğu vardır ve düğmeler, üzerlerine geldiğinizde ne yaptıklarını söyler: “Bold”, “Italic”, “Underline”, “Strikethrough”, “Text color”, “Highlight color”, “Bullet list”, “Numbered list”, “Quote”, “Link” ve “Clear formatting”.

Bağlantı şöyle yapılır: metni seçin, “Link” düğmesine tıklayın, adresi küçük kutuya yazın. Boş bir giriş bağlantıyı yeniden kaldırır. Web ve posta adreslerine izin verilir (http, https, mailto); diğer her şey kaydederken atılır, böylece bir yorum kimsenin gözünden bir şey kaçıramaz.

Resimler panodan gelir: bir ekran görüntüsü alın ve Ctrl+V ile doğrudan düzenleyiciye yapıştırın. Metin başlangıçta yalnızca “[inline-image:1]” gibi bir işaretçi gösterir. Kaydettiğinizde sistem resmi yükler ve tam orada gösterir; resim ayrıca işin tüm dosyalarının durduğu “Attachments” sekmesine düşer. Resim yapıştırma, var olan bir talebin açıklamasında ve yeni bir yorumda çalışır. “Create new ticket” formunda ya da bir yorumu düzenlerken çalışmaz.

Ne görüyorsanız başkaları da onu görür: biçimlendirme, listeler ve bağlantılar talepte ve talep edene giden postada korunur. Yabancı biçimlendirme kodu, örneğin kopyalanmış bir web sayfasından ya da gelen bir e-postadan gelen, bu izin verilen kümeye budanır. Bu sırada metninizden hiçbir şey kaybolmaz, yalnızca ambalajı gider.

Bir yorum “Internal note (not visible to the customer)” ile dahili olarak işaretlenebilir. O zaman “Internal” rozetini taşır ve talep eden için görünmez olur; arama bile onu ortaya çıkarmaz.

Herkes kendi yorumlarını değiştirebilir ve silebilir. Bir müşterinin yazdıklarını yalnızca o müşteri ya da bir yönetici değiştirebilir veya silebilir. Bunlara müşterinin postaları da dahildir. Meslektaşların yorumlarını, talep üzerinde çalışabilen her temsilci değiştirebilir ve silebilir. Talebi daha önce elinde tutmuş bir ekip de buna dahildir.

Düzenleyicinin araç çubuğu, altında hata kodu kalın yazılmış “The display shows ERROR 13.20 and then the paper jams.” cümlesi.
Kırmızı çerçeveli: “Bold”, “Bullet list” ve “Link”. Çubuk hem açıklamanın hem yorum kutusunun üstünde durur.Resmi tam boyutta aç
Bir talebin üç yorumu, alttaki kalın bir terim ve madde işaretli listeyle, ortadaki “Internal” rozetini taşıyor.
Ulaştığı hâli böyledir: kalın metin ve liste korunur. Ortadaki yorum “Internal” olarak işaretlidir ve talep eden için görünmez.Resmi tam boyutta aç
3

Önizlemeli dosya ekleri

Başlamadan önce: İzin verilenler: PDF, DOC, DOCX, XLS, XLSX, TXT, PNG, JPG, JPEG ve GIF, dosya başına 50 MB'a kadar. Sınır formda yazar (“Max. 50 MB per file”) ve daha büyük dosyalar yükleme başlamadan geri çevrilir.

Dosyalar tek bir yoruma değil, işe aittir. Talepte “Attachments” sekmesi listeye götürür: “Upload file” bir tane ekler, her satır dosyayı, boyutunu ve tarihini adlandırır. Talepte yer alan herkes, talep eden dahil, bir şey ekleyebilir; böylece kimsenin size ekran görüntüsünü postalaması gerekmez. Bir müşteri yalnızca kendi yüklediği ekleri silebilir. Bir alt talep kapatıldığında ekleri ana talebe kopyalanır ve orada “Internal” rozetini taşır. Temsilciler onları görür; müşteriler ne görür ne de indirebilir.

Ada tıklamak, dosyayı indirmeniz gerekmeden önizlemeyi açar. Resimlerde orada yakınlaştırabilir, uzaklaştırabilir ve döndürebilirsiniz; eğik çekilmiş bir ekran fotoğrafı için işe yarar. Bir PDF aynı pencerede, sayfa görünümü, yakınlaştırma ve yazdırma ile gösterilir. Metin dosyaları metin olarak gösterilir. “Open in new tab” ile dosyayı kendi penceresinde açarsınız.

Bir ek işe aittir ve onunla birlikte yolculuk eder: geçmişte görünür (“File uploaded: …”), başka bir ekibe devretmeye dayanır ve talep arşivlendiğinde arşiv dosyasının içine girer.

İki dosyalı “Attachments” sekmesi, üstlerinde kırmızı çerçeveli “Upload file” düğmesi.
Bir işin tüm dosyaları tek bir yerde. Altındaki satır izin verilen dosya türlerini ve boyut sınırını adlandırır.Resmi tam boyutta aç
Sağ üstte yakınlaştırma, uzaklaştırma ve döndürme düğmeleriyle bir ekin resim önizlemesi.
Bir resmin önizlemesi: yakınlaştır, uzaklaştır, döndür, sağ üstte. Bu sırada hiçbir şey indirilmez.Resmi tam boyutta aç
Aynı pencerede bir PDF önizlemesi, solda sayfa görünümü ve üstte PDF görüntüleyicinin araç çubuğu.
Bir PDF de aynı şekilde açılır: indirme yok, sayfa görünümü, yakınlaştırma ve yazdırma ile.Resmi tam boyutta aç
4

Talep geçmişi

Talepteki “History” sekmesi her sonradan sorgulamanın ardındaki soruyu yanıtlar: kim neyi ne zaman değiştirdi? Her satır kişiyi, alanı, üzeri çizili eski değeri, arkasında yeni değeri ve saniyesine kadar zamanı adlandırır. En yeni girdi en üsttedir.

Girdiler siz bir şey yapmadan yazılır: durum değişikliklerinde, öncelikte, atamada, kategoride, konumda, gözlemcilerde, başlıkta ve açıklamada, ayrıca oluşturmada (“Ticket opened”), her yorumda ve yüklenen her dosyada. Sekmedeki sayı, işte ne kadar hareket olduğunu önceden söyler.

Geçmiş düzenlenemez ve kapatılamaz. Onu asıl yararlı kılan tam olarak budur: bir talebin tek tek silinememesinin nedeni odur ve talep arşivlendiğinde arşiv dosyasına yolculuk eder.

Bir yorum için geçmiş yalnızca yorumun eklendiğini, düzenlendiğini ya da silindiğini kaydeder. İfade “Comments” sekmesinde durur. Dahili bir yorum da geçmişte görünür, ama yalnızca temsilciler ve yöneticiler için.

Bu talebin girdileriyle “History” sekmesi: dosyalar, yorumlar, durum değişiklikleri, öncelik, atama ve en altta açılış; en üstteki iki satırı bir kural yazmış.
Kırmızı çerçeveli, sayısıyla birlikte sekme. “Status” ve “Priority” satırlarında eski değeri yeninin yanında üzeri çizili görürsünüz.Resmi tam boyutta aç
5

Yapılandırılabilir durumlar ve geçişlerle durum iş akışı

Durum, bir talebin şu anda nerede durduğunu söyler. Sistemle birlikte on iki durum gelir: Open, Assigned, In Progress, Waiting for User Response, Resolved, Closed ve daha fazlası. Onları “Settings → General Settings” altında “Drop-down lists” bölümünde “Status” sekmesinin arkasında bulursunuz; “+ Add status” kendinize ait bir tane oluşturur, “Edit status” var olan birini açar.

Önemli olan, ad ile anlam arasındaki farktır. Bir durumun düzenleyicisinde, “Meaning of this status” altında üç anahtar vardır: “Counts as resolved”, “Counts as closed” ve “Waiting for the requester”. Sisteme bir durumu nasıl ele alacağını yalnızca bu anahtarlar söyler.

Sistemle birlikte gelenler dahil her durumu yeniden adlandırabilirsiniz: düzenleyicinin altında, “Translations” altında dil başına bir “Name” alanı vardır; oraya insanlarınızın okuması gerekeni yazın. Arkasındaki teknik ada dokunulmaz ve hiçbir şeyin bozulmamasının nedeni tam olarak budur: otomasyon, raporlama ve yukarıdaki anahtarlar sizin etiketinize değil, o ada asılıdır. Böylece “Resolved” durumu “Done” olabilir.

Silmek ise hepsinde işlemez. Sekiz durum listede “Mandatory” rozetini taşır: Open, Assigned, In Progress, Resolved, Closed, Reopened, Waiting for approval ve Rejected. Yeniden adlandırılabilir ve sıraları değiştirilebilir, ama kaldırılamazlar; denemek açık bir iletiyle biter. Bu sizi kızdırmak için değildir: onlara, yoksa tek kelime etmeden duracak süreçler asılıdır, örneğin başlangıç noktası olarak bir “resolved” durumuna gereksinim duyan otomatik kapatma.

İki durum sistemin kendisine aittir: “Waiting for approval” ve “Rejected” durumları “System only” rozetini taşır. Onlar bir onay sürecinden çıkar ve hiç karara sunulmamış bir şeyin reddedildiğini kimse elle ileri sürebilmemelidir.

Üçünün ne yaptığı: çözülmüş sayılan bir durum, talebi 24 saat sonra kendiliğinden kapatır. Kapanmış sayılan bir durum, talebin taşındığı son durumdur. Ve “Waiting for the requester” tam olarak şunu demektir: talep edeni bekliyoruz, başka bir ekibi ya da bir hizmet sağlayıcıyı değil. Böyle ayarladıysanız SLA saatinin durduğu işaret budur.

Onun altında “Allowed transitions to new status” durur. Burada bu durumdan hangi durumlara ulaşılabileceğini işaretlersiniz. Her şeyi boş bırakırsanız hiçbir şey kısıtlanmaz; bir şey işaretlerseniz diğer her yol kapanır. Atlanamayacak bir akışı böyle kurarsınız, örneğin: “Open” durumundan yalnızca “In Progress” ya da “Assigned” durumuna geçilebilir, doğrudan “Closed” durumuna geçilemez.

Düzenleyicideki kalan anahtarlar büyük etkisi olan küçük şeylerdir: liste için renk, sıra için “Sort order”, “Show status in new ticket form” (bu durum talep oluştururken hiç seçilebilir olmalı mı?), “Requires comment in dialog” (bir gerekçeyi zorunlu kılmak) ve yalnızca sistemin kendisinin ayarlayabileceği durumlar için “System only”.

En fazla dört durum, talepte “Change Status to:” altında düğme olarak görünür. Onları düzenleyicide “Set as primary status (max. 4)” anahtarıyla seçersiniz. Fabrika ayarında bunlar In Progress, Waiting for User Response, Waiting for Service Provider Response ve Resolved durumlarıdır. Diğer tüm durumlar “More statuses” altındadır.

Kırmızı çerçeveli “Status” sekmesi ve tüm durumların listesiyle genel ayarlar.
“Settings → General Settings”, “Status” sekmesi: her durum teknik adı ve işaretleriyle birlikte.Resmi tam boyutta aç
“Meaning of this status” altındaki anahtarlar ve “Allowed transitions to new status” listesiyle “Edit status” penceresi.
Düzenleyicide: üstte görünüm ve davranış, ortada anlam, altta izin verilen geçişler.Resmi tam boyutta aç
7

Ana ve alt kategoriler ekip başına serbestçe yapılandırılır

Başlamadan önce: En az bir ekibe ihtiyacınız vardır. Kategoriler sayfası ekibinin adını taşır, bu yüzden ancak bir ekip oluşturduğunuzda var olur.

Kategoriler, talep eden ya da temsilcinin talep oluştururken seçtiği ve sonradan raporlarınızı kendisine göre grupladığınız şeydir. Her ekibin kendine ait kategorileri vardır: bir yardım masası bir ağ departmanından başka şeylere göre sıralar ve hiçbiri öbür ekibin listelerini görmez.

Onları “Settings” altında “<team name> Categories” girdisi olarak bulursunuz. Örnekte ekibin adı “Helpdesk” olduğu için girdi “Helpdesk Categories” şeklinde okunur.

Sayfada üç kart vardır: “Main categories”, “Subcategories” ve “Links”. En hızlı başlangıç: İngilizce adı “EN (required)” alanına yazın ve “+ New main category” ya da “+ New subcategory” düğmesine tıklayın. Her şeyi sonradan çeviri sayfasında tek seferde çevirirsiniz; bunun için burada hazırlanacak bir şey yoktur.

Önünüzde çok sayıda kategori varsa dosya yolunu seçin: “Export JSON” yapıyı indirir; yeni kurulmuş bir sistemde dosya boştur ve size yalnızca düzeni gösterir. Onu doldurur (elle ya da bir yapay zekânın yardımıyla), kaydeder ve “Import JSON” üzerinden yeniden yüklersiniz. Bu, ad değiştirmenin yolu değildir: bir adı o kategorinin alanında değiştirir ve yanındaki “Save” ile onaylarsınız; sayfa da bunu söyler.

Asıl iş üçüncü kartta, “Links” kartında olur. Üstte bir ana kategori seçin, altında ona ait alt kategorileri işaretleyin ve “Save links” ile kaydedin. İşin püf noktası: bir alt kategori birden çok ana kategoriye asılabilir. Böylece “Malfunction” girdisine yalnızca bir kez ihtiyacınız olur ve onu Printer, Network, Meeting-Room ve Notebook için yeniden kullanırsınız.

Bundan sonra kategoriler talepte kullanılabilir. Bir kategori hâlâ talepler tarafından kullanılıyorken silme başarısız olabilir; bu bilinçlidir, yoksa eski talepler sınıflandırmasını kaybederdi. Bir bağlantıyı kaldırırsanız o çifti kullanan talepler yine de kaydedilebilir. Bağlantılara karşı yalnızca yeni seçilen bir kategori denetlenir.

Bir talebi başka bir ekibe devrederseniz sınıflandırması kalır, yeni ekipte o kategoriler hiç olmasa bile. O zaman alanda kaynağıyla birlikte durur, örneğin “Meeting-Room · from Helpdesk”, ve soluk gösterilir: yeni ekip işin şimdiye kadar ne olarak yürüdüğünü görebilir, ama o girdiyi kendisi atayamaz. Yeniden sıralamak için kendi listenizden seçersiniz ve sistem o zaman bir ana ve bir alt kategoriyi birlikte ister.

“Helpdesk Categories” girdisi kırmızı çerçeveli açılmış ayarlar menüsü.
“Settings” altında girdi ekibin adını taşır, burada “Helpdesk Categories”.Resmi tam boyutta aç
“Main categories” ve “Subcategories” kartlarıyla “Settings · Manage categories” sayfası.
Sayfa böyledir: solda ana kategoriler, sağda alt kategoriler. “Links” kartı aynı sayfada daha aşağıda durur ve birazdan gelir.Resmi tam boyutta aç
İçinde “Beamer” sözcüğü olan “EN (required)” alanı ve “New main category” düğmesi, ikisi de kırmızı çerçeveli.
Tek tek: İngilizce ad “EN (required)” alanına, sonra altındaki “+ New main category” düğmesine tıklayın. “Subcategories” kartında düğmenin adı “+ New subcategory” şeklindedir.Resmi tam boyutta aç
Kırmızı çerçeveli “Export JSON” ve “Import JSON” düğmeleriyle “Main categories” kartı.
Aynı anda çok sayıda için: yapıyı indirin, doldurun, yeniden yükleyin. Yanındaki “Subcategories” kartında aynı iki düğme vardır.Resmi tam boyutta aç
“Links” kartı: “Printer” seçili, Consumables, Malfunction ve New request alt kategorileri işaretli.
“Printer” seçili, uyan alt kategoriler işaretli, “Save links”; “Malfunction” aynı anda başka üç ana kategoriye asılıdır.Resmi tam boyutta aç
8

Talebin nasıl geldiği

Her talep bir kanal taşır. Kanal formda ve sonradan “Actions” kartında “How the request came in” altında durur ve raporlamada çabucak önemli olan bir soruyu yanıtlar: iş portal üzerinden mi yoksa telefonla mı geliyor?

Yalnızca bir insanın bildiği ve sistemin bilmediği şeyi seçebilirsiniz: “Phone” ve “Entered by an agent”. Diğer iki değeri sistem kendisi ayarlar: talebi talep eden portalda oluşturduysa “Self-service”, gelen bir postadan büyüdüyse “E-mail”. Bir temsilci talep oluşturduğunda form “Entered by an agent” ile başlar.

Sistemin atadığı bir kanalı sonradan kimse değiştiremez. Alanda o zaman “Recorded by the system. It cannot be changed.” yazar. Yoksa alan, var olma nedeni olan ifadeyi tam olarak kaybederdi. Tersine, telefonla kaydedilmiş bir talepte diğer her şeyi yine de değiştirebilirsiniz.

Kanalı yalnızca bir temsilci ya da bir yönetici ayarlayabilir. Talep eden için bu, kendi işi hakkında bir ifade olurdu ve raporlama herkesin dürüst olmasına bağlı kalırdı.

“E-mail” bağlı bir posta kutusu gerektirir ve o, Professional sürümünün parçasıdır. Diğer üç kanal iki sürümde de vardır.

Formun durum, öncelik ve “How the request came in” alanının kırmızı çerçeveli açık listesini içeren bölümü.
Talep oluştururken kanal öncelik ile gözlemciler arasında durur. Yalnızca “Phone” ve “Entered by an agent” sunulur.Resmi tam boyutta aç
Bir talebin “Actions” kartı, “How the request came in” alanı “Phone” diyor ve kırmızı çerçeveli.
Talepte kanal “Actions” kartında durur; burada bir temsilcinin telefon görüşmesinden sonra kaydettiği bir iş.Resmi tam boyutta aç
10

Talep listesinin sütunlarını seçme

Herkes kendi talep listesini oluşturur. Bunun için “Filter” düğmesinin yanında “Columns” düğmesi durur. Bu düğme “Choose columns” penceresini açar.

Pencerede görmek istediğiniz her sütunu işaretlersiniz. Yanındaki oklar sırayı belirler. “#” ve “Title” her zaman dahildir. Bir sütunun genişliğini listenin kendisinde, başlığının kenarını sürükleyerek değiştirirsiniz.

“Save” seçiminizi kullanıcı hesabınızda saklar. Bu nedenle her bilgisayarda geçerlidir ve oturumu kapattıktan sonra da kalır. “Default columns” listeyi fabrika ayarına döndürür.

Tüm sütunlara yetecek yer olmadığında önce en sağdakiler düşer. “#”, “Title” ve “Status” her zaman kalır. Bu yüzden sizin için en önemli olanı öne taşırsınız.

Professional ile özel alanlarınız da sunulur. Pencerede kendi adlarıyla görünürler, burada örneğin “Asset tag”.

Müşteriler listelerini aynı şekilde düzenleyebilir, ancak onlara daha az sütun sunulur. “Team”, “Created by”, “Last activity”, “Status changed at”, “Deadline”, “Follow-up” ve “Time” onlar için kullanılamaz. Müşterilerden gizlediğiniz alanlar da sütun olarak görünmez.

Akıllı telefonda düğme gösterilmez. Orada liste sığan sütunları gösterir.

#, Title, Status, Assigned, Priority, Category ve Asset tag sütunlarıyla talep listesi. “Columns” düğmesi kırmızı çerçeve içindedir.
“Assigned” burada durumun hemen ardından gelir, “Follow-up” kapalıdır. “Created” da seçilidir ama artık genişliğe sığmaz.Resmi tam boyutta aç
Her sütun için bir onay kutusu ve oklar ile “Default columns”, “Cancel” ve “Save” düğmelerini içeren “Choose columns” penceresi.
Seçilen sütunlar kendi sıralarıyla en üsttedir, diğerlerinin tümü aşağıdadır.Resmi tam boyutta aç
11

Bir talebi başka bir ekibe devretme

Yalnızca Professional

Başlamadan önce: İki yol da ikinci bir ekip gerektirir. Müşteri bu değişikliği geçmişte görmez: onun için, kaç ekip çalışmış olursa olsun, tek numaralı tek bir iş olarak kalır. Bir devirden sonraki yeni “Open” durumunu talep başlığında görür.

Talep bunun için yan yana iki düğme sunar ve fark, altlarında küçük punto ile yazar. “Involve another team”: siz sorumlu kalırsınız, öbür ekip bağlı bir talepte sizin yanınızda çalışır. “Escalate to another team”: öbür ekip devralır.

Devrettiğinizde sorumluluk ikinci bir talep oluşmadan taşınır. Ekibiniz okuma erişimini korur ve yine yorum yapabilir, ama artık hiçbir şeyi değiştiremez; pencere zaten siz onaylamadan önce size tam olarak bunu söyler. Hedef ekibi orada seçer ve bir gerekçe ekleyebilirsiniz.

Bir ekibi işe kattığınızda talebiniz sizin elinizde kalır ve öbür ekipte bir alt talep alır. Sizinki “Waiting for other team” durumuna geçer; öbür ekip kendisininkini kapattığında sizinki “Back from other team” olarak geri gelir. Böylece orada bir şey olup olmadığını sormanız gerekmez. Alt talebin ekleri “Internal” rozetiyle talebinize kopyalanır ve müşteri onları görmez.

Sınıflandırmaya gelince: devreden ekibin kategorileri talepte kalır, yeni ekipte hiç olmasalar bile; orada kaynaklarıyla ve soluk gösterilirler. Böylece yeni ekip işin şimdiye kadar ne olarak yürüdüğünü görebilir ve gerekirse kendi listesine göre yeniden sıralayabilir.

Bir talebi yalnızca o an sorumlu olan devredebilir. Önceki bir durak işi hâlâ görür ama onu ikinci kez devredemez. Yorum yazabilir, ama talebi kendine geri alamaz.

Ekibinizin listesinde talep, öbür ekip üzerinde çalıştığı sürece “Waiting for other team” gösterir. “Also show tickets this team handed over” işareti fabrika ayarında açıktır ve her kullanıcının kendi seçimi saklanır. Öbür ekip için talep “Open” olarak başlar.

Talebi devreden kişi talebin gözlemcisi olur. Pencere bunu siz onaylamadan önce söyler. Gözlemci olarak durum değiştiğinde, talep kapatıldığında veya biri yorum yaptığında e-posta alırsınız. Her gözlemci gibi “Stop observing” ile kendinizi çıkarırsınız.

Kırmızı çerçeveli “Involve another team” ve “Escalate to another team” düğmeleri, altlarında açıklamalarıyla.
İki yol, görünür biçimde ayrılmış: birinin yanınızda çalışmasını sağlamak ya da devretmek. Fark doğrudan düğmenin yanında yazar.Resmi tam boyutta aç
Hedef ekip seçimi ve “Reason (optional)” alanıyla “Escalate to another team?” penceresi.
Pencere sonucu siz onaylamadan önce adlandırır: ikinci talep yok, okuma erişimi kalır, yalnızca yeni ekip bir şeyi değiştirebilir.Resmi tam boyutta aç
12

Özel alanlar

Yalnızca Professional

Taleplerinizde bir bilgi eksikse, örneğin envanter numarası, garantinin bitişi, masraf merkezi, onu kendiniz eklersiniz. “Settings → Ticket Settings” altında, en altta “Custom fields” kartı durur; düğmenin adı “Add custom field” şeklindedir.

Pencerede bir ad ve bir alan türü verirsiniz: “Text”, “Multiline text”, “Integer”, “Decimal”, “Date” ya da “Yes / No”. Neyin girilebileceğine tür karar verir; bir tarih alanı “gelecek hafta” değerini kabul etmez ve sonradan onun üzerinden rapor alabilmenizin nedeni tam olarak budur.

“Scope” altında alanın nerede geçerli olduğuna karar verirsiniz: “All teams (including new ones)” ya da “Selected teams only”. Birinci seçim henüz var olmayan ekipleri de kapsar; ancak yarım yıl sonra fark edeceğiniz türden bir fark.

“Defaults” altındaki üç anahtar “Mandatory by default”, “Hidden for customer by default” ve “Not editable by customer by default” anahtarlarıdır. Bir alan için ancak aynı sayfadaki alan ayarlarında o alana dair henüz bir şey kaydedilmemişse geçerlidirler. Orada ayarladığınız anda alan ayarları karar verir.

Talepte özel alanlar açıklama ile yorumlar arasında kendi kartında, “Additional information” kartında durur. Şablon olmadan form ekibin tüm özel alanlarını gösterir. Talep oluştururken bir şablon seçerseniz tam olarak o şablonun listelediği alanları, onun sırasıyla gösterir: “yalnızca bu işin ihtiyaç duyduğu alanlar”.

Bir şablon üstelik bir alanı zorunlu kılabilir. Yöneticinin müşterilerden gizlediği şey, bir şablon onu listelese bile gizli kalır. Bir şablonun listelemediği zorunlu bir alan sorulmaz; bu yüzden bu şablonla oluşturulan talepler için o zorunluluk geçerli değildir.

Bir ekibin kaç özel alanı olabileceği “Settings → General Settings” altında “Custom fields limit” kartında ayarlanır. Bir alandan “Deactivate” ile kurtulursunuz: formdan kaybolur, ama değerleri eski taleplerde kalır; “Show deactivated” anahtarı onu listeye geri getirir.

Üç alanlı ve kırmızı çerçeveli “Add custom field” düğmeli “Custom fields” kartı.
Özel alanların listesi “Settings → Ticket Settings” altında, sayfanın en altında durur.Resmi tam boyutta aç
Ad, alan türü, kapsam ve üç varsayılanla “New custom field” penceresi.
Ad, alan türü, kapsam; bir alanın bundan fazlasına ihtiyacı yoktur. Altındaki üç anahtar varsayılandır.Resmi tam boyutta aç
Bir talepte “Asset tag”, “Warranty until” ve “Cost centre” alanlarını içeren “Additional information” kartı.
Temsilci özel alanları böyle görür: talepte kendi kartı, doğrudan açıklamanın altında.Resmi tam boyutta aç
13

Gözlemciler

Bazen biri bir işi, üzerinde çalışmadan izlemelidir: hassas bir konuda ekip lideri, gelecek hafta devralacak meslektaş. Gözlemciler bunun içindir. Talepte “Observers” alanı “Actions” kartında durur, düğmenin adı “Add observer” şeklindedir; “Create new ticket” formunda da aynı alan vardır. Talepte oradaki bir değişiklik “Details” kartındaki “Save” ile kaydedilir.

Yalnızca talebin ait olduğu ekibin temsilcileri ve yöneticileri seçilebilir. Bir müşteri gözlemci olamaz; yoksa dahili çalışma hakkında posta alırdı.

Bir gözlemci, talepte bir şey olduğunda e-posta alır: yeni bir yorum, değişen bir durum, yeni bir atama, değişen alanlar. Posta hemen gönderilmez, toplanır: son değişiklikten sonra sistem bir dakika bekler ve sonra o süre içinde olan her şeyi kapsayan TEK bir posta gönderir. Böylece bir talebi tek seferde işlemek yedi posta tetiklemez. O süre içinde birkaç yorum gelirse hepsi postada yer alır.

Kimin gözlemlediği geçmişin parçasıdır: bir değişiklik, diğerleri gibi eski ve yeni durumuyla kaydedilir.

Gözlemci girmek Basic sürümünün parçasıdır. Gözlemcilere giden posta Professional sürümünün parçasıdır, çünkü giden posta gerektirir. O olmadan gözlemci girebilirsiniz ama hiçbir şey çıkmaz. Bir gözlemci “Stop observing” düğmesiyle kendini çıkarabilir. Bunun için talebi değiştirme yetkisi gerekmez.

Bir gözlemci kendiliğinden de eklenir: bir talebi “Escalate to another team” ile devreden kişi gözlemci olur. Böylece öbür ekibin talep üzerinde ne yaptığını öğrenir.

Bir talebin, kırmızı çerçeveli “Observers” bölümüyle “Actions” kartı: “Add observer” düğmesi ve altında bir temsilci.
Gözlemci “Actions” kartında durur. Talep kimseye atanmamıştır; bir talebi gözlemlemek ve üzerinde çalışmak iki ayrı şeydir.Resmi tam boyutta aç
14

Aynı talep üzerinde aynı anda çalışmak

İki kişi aynı talep üzerinde aynı anda çalıştığında, sonraki kaydetme öncekinin üzerine yazabilir ve kimse bunu fark etmez. Bu yüzden talep, onu başka kimin açık tuttuğunu gösterir. Ayrıca eski bir sürüme dayanan kaydetmeyi reddeder.

Bildirim talebin üst kısmında durur. “Marco Rossi is viewing this ticket”, Marco'nun talebi açık tuttuğu anlamına gelir. “Marco Rossi is actively editing this ticket”, Marco'nun talepte kaydedilmemiş girdileri olduğu anlamına gelir. Bu, başlanmış bir yanıt, o sırada değiştirilen bir yorum, düzenleme modundaki başlık ya da açıklama, bir hatırlatma, bir özel alan veya bir zaman girdisi olabilir. “Actions” ve “Details” kartlarında değiştirilen alanlar da “Save” ile kaydedilmedikleri sürece sayılır. Talepte açık bir pencere de sayılır. Bunlar “Involve another team?”, “Escalate to another team?”, “Close ticket”, “Resolve incident” ve “Start a workflow” pencereleri ile durum değişikliğindeki yorum penceresidir. İki dakika boyunca hiçbir şey girilmezse bildirim, taslak hâlâ orada dursa bile yeniden “viewing” gösterir.

Talebi birkaç meslektaş açık tutuyorsa bildirim onları özetler, örneğin “Marco Rossi and 2 more are viewing this ticket”. Tüm adları görmek için bildirimin üzerine gelin. Biri etkin olarak düzenlediği anda satır yalnızca düzenleyenleri sayar. Kendinizi hiçbir zaman görmezsiniz. Talebi iki sekmede açık tutuyorsanız bir kez sayılırsınız. Talep yalnızca gizli bir sekmede açıksa yaklaşık bir dakika sonra diğerlerinin bildiriminden düşersiniz.

Bir meslektaş bir değişikliği kaydettiğinde bildirimde “Marco Rossi changed this ticket” yazar, yanında da “Refresh” düğmesi bulunur. Başka birinden gelen yeni bir yorum “Marco Rossi added a comment” gösterir. Değişikliği bir kişi değil de örneğin bir otomasyon kuralı veya gelen bir e-posta yaptıysa bildirimde “This ticket was changed” yazar. Bildirim, siz yenileyene kadar yerinde kalır.

“Refresh”, talebin güncel sürümünü yükler; örneğin durum, atama, alanlar ve geçmiş. Sayfanın tamamını yeniden yüklemez. Kaydedilmemiş girdileriniz kalır. Başlanmış bir yanıt yanıt kutusunda kalır, açık bir başlık veya açıklama da metninizi korur. Kaydedilmiş metin bu arada değiştiyse alanın altında “The saved text has changed in the meantime.” görünür. O zaman kaydederseniz metniniz kaydedilmiş olanın yerini alır. Talebin üst kısmındaki “Refresh” düğmesi de aynısını yapar.

Yine de eski bir sürüm üzerine kaydederseniz kaydetme reddedilir. “Ticket changed in the meantime” penceresi açılır. Değişikliği bir kişi yaptıysa pencere o kişinin adını verir. Değişikliğiniz kaydedilmemiştir. “Refresh” düğmesine tıklayın, değişikliğinizi güncel sürümle karşılaştırın ve yeniden kaydedin. Bu, talebin kendisindeki her değişiklik için geçerlidir; örneğin durum, atama, öncelik, “Details” kartı ve özel alanlar.

Yorumlar hiçbir zaman reddedilmez. İki yanıt birbirinin üzerine yazmaz. İkisi de talebe eklenir. Aynısı ekler ve zaman girdileri için de geçerlidir. Talep listesindeki toplu işlemler ve otomasyon kuralları da sürümle karşılaştırılmaz. Bunlar talebi doğrudan değiştirir. Talebi açık tutan kişi ardından bildirimi görür.

Müşteriler bunların hiçbirini görmez. Bildirimde yer almazlar. Taleplerinde kimin çalıştığını da görmezler.

Bir talebi kimin açık tuttuğu yalnızca sunucunun belleğinde tutulur. Kişi talepten ayrıldıktan yaklaşık bir dakika sonra kayıt kaybolur. Bunların hiçbiri bir günlüğe yazılmaz. Talep, onu en son kimin değiştirdiğini saklar. Bu bilgi, o kişinin veri dışa aktarmasına dahildir. Kişi anonimleştirildiğinde bu bilgi kaldırılır.

Bu konuda ayrıntı şu kartta: Bir kişinin verilerini dışa aktarma, Kişileri anonimleştirme

Başlığın altında kırmızı çerçeveli “Marco Rossi is actively editing this ticket” bildirimiyle bir talebin üst kısmı.
Bildirim talebin başlığının altında durur. Burada Marco Rossi'nin kaydedilmemiş girdileri var.Resmi tam boyutta aç
“Marco Rossi changed this ticket” bildirimi ve yanında kırmızı çerçeveli “Refresh” düğmesiyle bir talebin üst kısmı.
Marco Rossi, talep açıkken kaydetti. “Refresh” güncel sürümü yükler.Resmi tam boyutta aç
Marco Rossi'nin adını veren “Ticket changed in the meantime” penceresi ve kırmızı çerçeveli “Refresh” düğmesi.
Bu pencere, eski bir sürüm üzerine kaydettiğinizde görünür. Değişikliğiniz kaydedilmemiştir.Resmi tam boyutta aç
15

E-postadan talepler, yanıtlar ve devam iletileri

Yalnızca Professional

Başlamadan önce: Google/Gmail ile bir uygulama parolasına ihtiyacınız vardır (o da iki adımlı oturum açma gerektirir); Google sıradan hesap bilgilerini geri çevirir. Microsoft 365 şu anda hiç çalışmaz: orada IMAP için temel kimlik doğrulama kapatılmıştır ve uygulama parolaları da işe yaramaz.

Posta kanalı iki yönlü tek bir yoldur ve iki yön birbirine aittir: gelen bir posta talebe dönüşür, yanıtınız posta olarak çıkar ve talep edenin yanıtı ikinci bir talebe değil, aynı talebe yorum olarak düşer.

Eşleştirme sezgiyle yapılmaz: bir yanıt, ancak posta konusunda işin göndermesini taşıyorsa ya da posta programının yanıt başlıklarını yanında getiriyorsa var olan talebe düşer. İkisi de olmayan bir posta yeni bir iş başlatır; yalnızca konu denk geldi diye ilgisiz iki işi birleştirmektense bir talep fazla olsun daha iyidir.

Bunun için gereken her şey “Settings → E-Mail Settings” altında durur. Üstteki kart, “SMTP settings”, çıkış yoludur: sunucu, bağlantı noktası, “Use SSL”, kullanıcı ve parola, ayrıca gönderen adresi ve gönderen adı. “Send test e-mail” ile kendinize bir örnek gönderirsiniz; kartın kendisinin de söylediği gibi önce kaydedin, sonra sınayın.

“IMAP settings” kartı giriş yoludur: sunucu, bağlantı noktası, sorgulama aralığı ve iki klasör. Klasör adını tahmin etmeniz gerekmez: “Read from server” posta kutunuzda gerçekten var olan klasörleri getirir, “Create on server” yeni bir tane oluşturur. Alan sonra posta sunucunuzun onun için kullandığı yolu alır; bir sunucu “INBOX/Processed” yazar, bir sonraki “INBOX.Processed”, ve ikisi de aynı şeyi anlatır.

“Processed folder”, sistemin kenara ayırdığı postaları alır: engellenen göndericilerden gelen postalar, otomatik oluşturulan postalar ve bir iş akışının kendi klasörü olmadan “Move to folder” ile taşıdığı postalar. Boş bırakırsanız gelen kutusunda kalırlar. Onun altında temizliğin ne zaman çalışacağını (“Hour”, “Minute”) ve bir iletinin ne kadar eskiyebileceğini (“Retention (days)”) ayarlarsınız; yoksa posta kutusu sessizce büyümeye devam eder.

Posta kutuları sisteme değil, ekibe aittir: “Team mailboxes” altında her ekip kendi adresini bir parolayla girer. O adres aynı zamanda o ekibin postalarının göndereni olur, böylece talep eden postanın toplandığı yerin aynısına yanıt verir.

Ve şimdi olmadan bunların hiçbirinin gerçekleşmediği bölüm: iş akışı. Yapılandırılmış bir posta kutusu tek başına hiçbir şey yapmaz. Bir ekibin etkin bir iş akışı yoksa posta kutusu sorgulanmaz bile: talep yok, onay yok, postalar öylece durur. Müşterilerinize giden otomatik yanıt yalnızca burada vardır ve onu kendiniz kurarsınız. Bu bilinçlidir: sorulmadan her gönderen adrese yazan bir sistem, susan bir sistemden daha kötü olurdu.

“E-Mail workflows” altında üstte ekibi seçer ve “+ Add workflow” ile bir iş akışı oluşturursunuz. İş akışı bir ad (yalnızca sizin için), bir “Enabled” anahtarı ve ne zaman geçerli olduğuna ilişkin iki ifade alır: “Match” tüm koşulların doğru olması mı (“All conditions”) yoksa birinin yetmesi mi gerektiğine karar verir, “Stop after match” ise bu iş akışı eşleşir eşleşmez çalışmayı bitirir; aşağıdaki bir iş akışının o zaman sırası hiç gelmez. Sırayı yanındaki oklarla değiştirirsiniz.

“When?” altında koşulun kendisi durur. “Every e-mail in this mailbox” her postayı alır; “Only when subject or text contains” konuda ya da gövdede bir sözcük ister. “Advanced” işi kesinleştirir: orada neye bakılacağını seçersiniz — “Subject or body”, “Subject”, “Body”, “Sender (From)” ya da “Recipient (To/Cc)” — ve nasıl karşılaştırılacağını: “Contains”, “Equals” ya da “Regex”. Örneğin ortak bir adrese gelen bildirimleri diğer her şeyden böyle ayırırsınız.

Onun altında anahtar olarak beş eylem durur. İş akışının asıl içeriği onlardır; açılmayan hiçbir şey gerçekleşmez:

“Create or append ticket” postayı talebe dönüştürür ya da gönderme konudaysa onu var olan bir talebe yorum olarak ekler. Bu eylem olmadan bir posta hiçbir zaman işe dönüşmez.

“Set fields” talep oluşturulurken önceliği, durumu, ana ve alt kategoriyi, sahip ekibi ve atanan kişiyi ayarlar. “— Keep default —” üzerinde bırakılan her şey, iş akışı olmasaydı nasıl olacaksa öyle kalır.

“Auto-reply” gönderene giden onaydır. Bu anahtar kapalıyken müşteriniz, diğer her şey ne kadar iyi kurulmuş olursa olsun, hiçbir onay almaz. Sonraki eylemin gösterdiği gibi “Send mail” de gönderene yazabilir.

“Send mail” ek bir posta gönderir: ya gelen postanın göndericisine ya da seçilmiş ekip üyelerine ve sabit adreslere. Kendi “Send conditions” koşulları vardır; onları boş bırakırsanız bu iş akışının her çalışmasında çıkar.

“Move to folder” işlenen postayı bir klasöre dosyalar. Alanı boş bırakırsanız yukarıdaki IMAP ayarlarındaki genel “Processed folder” geçerli olur.

“Auto-reply” eylemi ayrıntılı olarak: konuyu bloklardan kurarsınız. “Original subject {originalSubject}” gelen postanın konusunu devralır, “Ticket reference {ticketTag}” işin göndermesini ekler; birlikte “Printer problem [TICKET-99-a1b2c3]” gibi bir şey verirler.

Gönderme kendiliğinden eklenmez. Yalnızca {ticketTag} koyduğunuz yerde görünür. {ticketId} yalnızca çıplak numarayı ekler ve sistem bir yanıtı ondan tanımaz. Konuda gönderme olmasa da bir yanıt, onayın yanıt başlıklarını taşıyorsa yine eşleştirilir. Yalnızca ikisini de taşımayan bir posta yeni bir talep olur.

Onun altındaki metin sizin onay iletinizdir. Onu İngilizce yazın: diğer her metin gibi aynı dışa aktarma ve içe aktarmadan geçer ve ancak böyle diğer dillere çevrilebilir. Boş bırakırsanız sistem kendi varsayılan iletisini gönderir. Burada da aynı yer tutuculara izin verilir.

“Reply language” konunun ve metnin hangi dilde çıkacağına karar verir: “Standard English” İngilizceyi kullanır, “Fixed language” seçtiğiniz bir dili, “Assigned agent's language” atanan temsilcinin dilini ve “Team default language” ekibin varsayılanını. Çevirilerin kendisi diller sayfasında tutulur.

Sistemin de kartın üstünde yazdığı bir öğüt: bir işe ait olan her şey TEK bir iş akışına aittir. Yalnızca aynı iş akışındaki eylemler az önce oluşturulan talebi bilir; onayın numarasını söyleyebilmesinin ve ikinci bir iş akışındaki bir eylemin söyleyememesinin nedeni budur.

Posta kanalının tamamı, hem giriş hem çıkış, Professional sürümünün parçasıdır. Basic sürümünde sistem ne e-posta gönderir ne alır; talepler orada portal, telefon ve temsilci yoluyla oluşur.
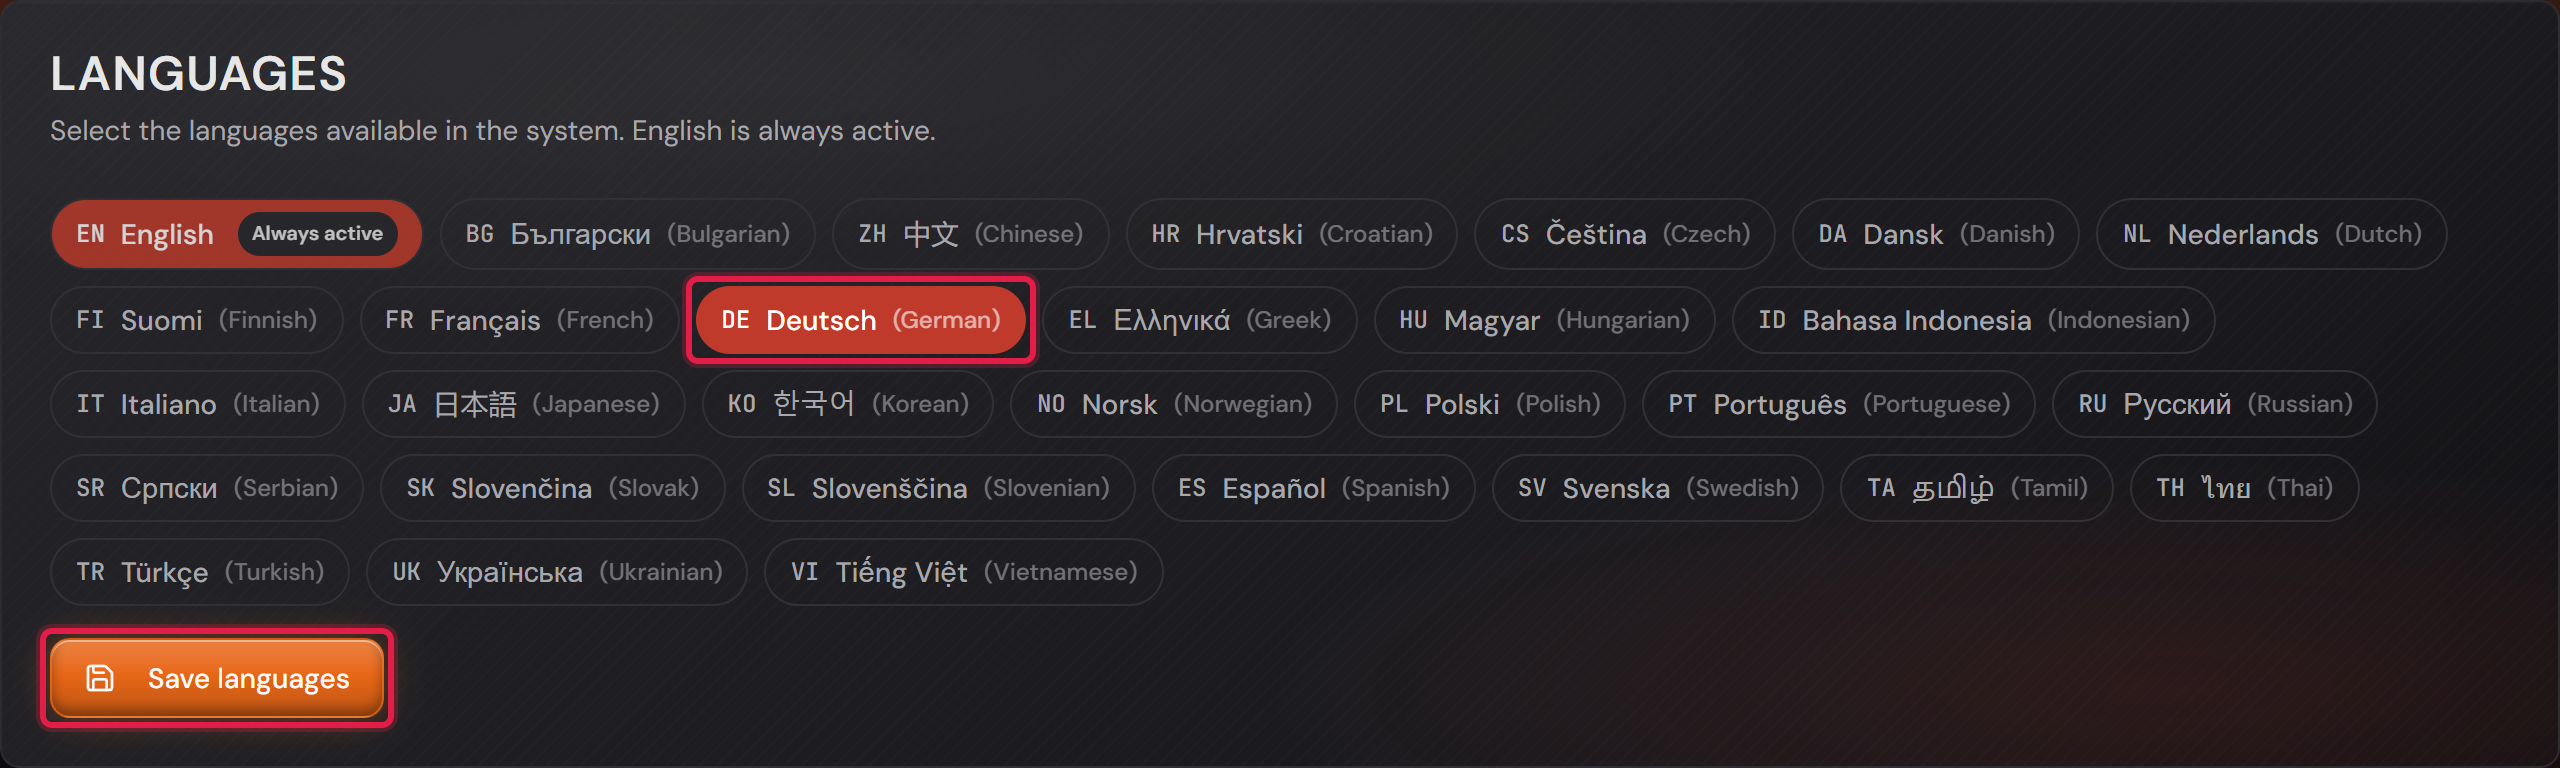
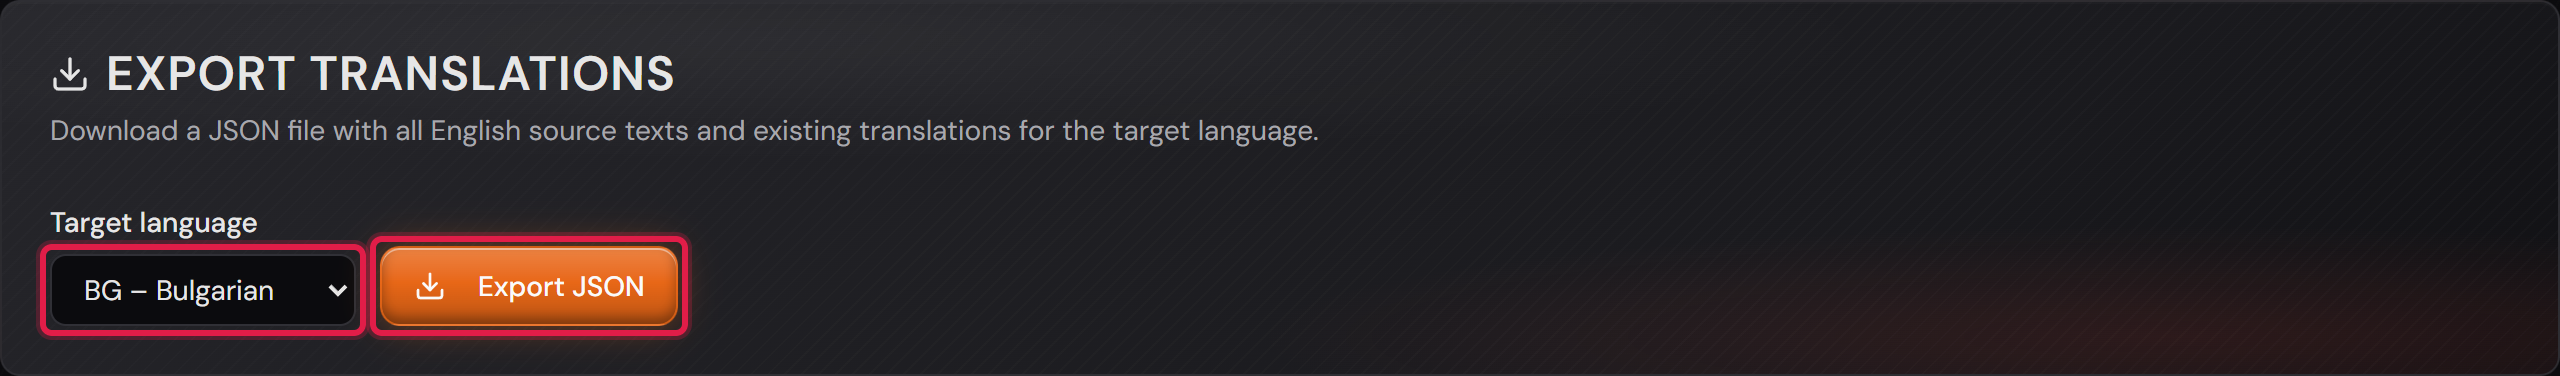
Sunucu, bağlantı noktası, kullanıcı, parola, gönderen adresi ve “Send test e-mail” düğmesiyle “SMTP settings” kartı.
Çıkış yolu. Her alan açıklamasını altında taşır; 587 ve 465 bağlantı noktaları orada açıkça adlandırılır.Resmi tam boyutta aç
Kırmızı çerçeveli “Read from server” ve “Create on server” düğmeleriyle “IMAP settings” kartı.
Klasörü yazmayın, getirtin: “Read from server” gerçek klasörleri listeler, “Create on server” gelen kutusunun altında yeni bir tane oluşturur.Resmi tam boyutta aç
Helpdesk ve Network ekiplerinin posta kutularıyla “Team mailboxes” bölümü, adresler kırmızı çerçeveli.
Ekip başına bir posta kutusu. Adres aynı zamanda gönderendir; genel ayarlarda değil burada durmasının nedeni budur.Resmi tam boyutta aç
Adı, “Match”, “Stop after match”, “When?” altındaki koşul ve kırmızı çerçeveli beş eylem anahtarıyla bir iş akışı.
Beş eylem kırmızı çerçevelidir. Bu örnekte “Create or append ticket”, “Auto-reply” ve “Move to folder” açık, “Set fields” ile “Send mail” kapalıdır. Böyle bir iş akışı olmadan posta kutusu hiç sorgulanmaz.Resmi tam boyutta aç
Kırmızı çerçeveli konu alanı, yapı taşları, İngilizce metin ve yanıt dili seçimiyle “Auto-reply” eylemi.
Konu “{originalSubject} {ticketTag}” bloklarını taşır; sistem müşterinin yanıtını sonradan bundan tanır. Altında metin ve yanıt dili, burada atanan temsilcinin dili.Resmi tam boyutta aç

Temsilci durumu (uygunluk)

Her temsilci şu anda uygun olup olmadığını gösterir ve bir talep atadığınızda durum adın yanında durur. Bu bloktaki her şey Basic sürümünün parçasıdır. Yerinde olmayan temsilcileri atlayan otomatik dağıtım ayrı bir özelliktir ve Professional sürümünün parçasıdır.

1

Uygun, meşgul, uzakta

Her temsilcinin üç durumdan biri vardır ve onu kendisi ayarlar, kenar çubuğunun sol altındaki kullanıcı menüsünden. Üç girdi “Availability” başlığının altında durur.

Durumu bir nokta gösterir. “Available” yeşil bir nokta, “Busy” kehribar rengi bir nokta, “Away” boş bir halka taşır.

Üçü yalnızca renkte değil, doluluk biçiminde de ayrılır; böylece renkleri ayırt etmekte zorlanan biri de farkı görür.

Kendi noktanız sol altta hesap resminizin üzerinde durur, böylece onu görmek için menüyü açmanız gerekmez.

Bir talep atadığınızda durum adın arkasında durur. Yokluğun bitişi kaydedilmişse o da orada durur.

Uygun olmayan bir temsilci seçilebilir kalır ve yalnızca öyle işaretlenir. Talebin yine de ona gidip gitmeyeceği sizin kararınızdır.

Size her zaman yalnızca talebin ait olduğu ekibin temsilcileri sunulur.

Yalnızca temsilcilerin ve yöneticilerin bir durumu vardır. Bir müşterinin durumu yoktur.

Bu konuda ayrıntı şu kartta: Birden çok talebi tek seferde bir temsilciye atama

Kenar çubuğunda “Available”, “Busy” ve “Away” durumlarını ve geçerli olanda bir işareti içeren kullanıcı menüsü.
Temsilcinin kendi kullanıcı menüsü. Üç durum en üstte durur, geçerli olan bir işaret taşır. Aynı nokta aşağıda hesap resminde durur.Resmi tam boyutta aç
Bir talepteki açılmış “Assign to” seçicisi, ekibin temsilcileri ve bir girdide “Away until” işaretiyle.
Kırmızı çerçeve Lena Chen'in girdisinin üzerindedir. Adın arkasında durumu ve yokluğunun bitişi durur. Kendisi seçilebilir kalır. Yalnızca talebin ait olduğu ekibin temsilcileri sunulur.Resmi tam boyutta aç
2

Hastalığı ve izni bir yönetici girer

Hasta olan biri nadiren önce haber verir. Bu yüzden bir yönetici başka bir kişinin durumunu ayarlayabilir, hesabın “User management” altındaki düzenleme formunda.

Formun bunun için iki alanı vardır. “Availability” durumu, “Away until” yokluğun bitişini taşır.

İkinci alan yalnızca “Away” ile birlikte görünür. “Busy” ya da “Available” için girilecek bir bitiş yoktur.

Tarih olmadan yokluk, biri onu bitirene kadar sürer. Tarihle birlikte kendiliğinden biter. Alanın altındaki ipucu bunu söyler: “Leave empty for an absence without a set end.”

Geçmişte bir tarih kabul edilmez. Hemen sona ermiş olurdu ve meslektaşınız listede hâlâ uygun olarak dururdu.

İki alan yalnızca temsilciler ve yöneticiler için görünür. Aynı formda rolü “Customer” yaparsanız kaybolurlar.

Tek bir alan ikisini birden taşır. Bir günlük hastalık ile üç haftalık izin, sistem için farklı tarihli aynı şeydir.

“Availability” alanı “Away” olarak ayarlanmış ve “Away until” alanında bir tarih bulunan bir hesabın düzenleme formu.
Kırmızı çerçeveler iki alanın üzerindedir. Formun en altında ve yalnızca temsilciler ile yöneticiler için dururlar.Resmi tam boyutta aç
3

“Busy” bir saat sonra kendini sıfırlar

“Busy” bir saat sürer. Sonrasında temsilci bir şey yapmak zorunda kalmadan yeniden uygun olur. Kullanıcı formunu kaydetmek “Busy” süresini uzatmaz.

Menü, durumun yanında kalan süreyi gösterir, örneğin “60 min left”.

Bir saat sabittir. O, işletme kuralı değil, unutmaya karşı bir güvenlik ağıdır. Daha uzun süre erişilemez olan “Away” seçer.

Sıfırlama bir zaman noktasıdır, bir görev değil. Hesap, durumun bittiği anı taşır ve durum, biri onu okuduğunda hesaplanır. Sunucu o saat içinde kapalıysa temsilci sonrasında yalnızca yeniden uygun olur. Bir arka plan hizmetinin yetişmesi gereken birikmiş iş kalmaz.

“Away” yalnızca bir bitiş kaydedilmişse sona erer. Bitiş olmadan, biri onu değiştirene kadar kalır.

Temsilciler kendilerini “Away” yaptığında bir bitiş giremez. Bitiş tarihini yalnızca bir yönetici verir. Önceden bir tarih ayarlanmışsa, temsilci yeniden “Away” seçtiğinde o tarih kalır.

“Busy” durumu, “60 min left” kalan süresi ve yanındaki işaretle kullanıcı menüsü.
Kırmızı çerçeve geçerli durumun üzerindedir. İşaret sağda, kalan süre durumun yanında durur. Hesap resmindeki nokta artık kehribar rengidir.Resmi tam boyutta aç
4

Uygunluk geçmişi ve kişi başına değerlendirme yok

Sistem yalnızca şu anda hangi durumun geçerli olduğunu tutar. Kimin ne zaman meşgul ya da uzakta olduğunu kaydetmez.

Bu yüzden kullanıcı listesi durumu şu anki hâliyle gösterir ve başka bir şey göstermez. Geçmişi olan bir sütun ve devam durumu üzerine bir rapor yoktur.

Bu bir eksik değil, bir karardır. Kişi başına uygunluk verisi davranış verisidir ve birçok şirkette çalışan temsilciliğinin bunda söz hakkı vardır.

Geçmişe zaten gerek de yoktur. Durum tek bir soruyu yanıtlar: bu meslektaş şu anda uygun mu? “Busy” bir saat sonra kendiliğinden biter.

Bir temsilcinin kaç talebi olduğunu talep listesinde görürsünüz; orada “Assigned to” tek bir kişiye göre süzer. Birinin ne kadar süre uzakta olduğu hiçbir yere yazılmaz.

Her temsilcinin durumu adının hemen arkasında ve Name, Email, Team, Role ve Actions sütunlarıyla kullanıcı listesi.
Kırmızı çerçeveler uygun olmayan üç temsilciden ikisinin üzerindedir. Liste durumu şu anki hâliyle gösterir. Geçmişi olan bir sütun yoktur.Resmi tam boyutta aç

Otomatik talep atama

Yeni bir talebe hemen bir sahip verilebilir. Sistem, önceki blokta anlatılan uygunluğu kullanır, dağıtım ekip başına açılır ve fabrika ayarı olarak kapalıdır. Bu bloğun tamamı Professional sürümünün parçasıdır.

1

Dağıtım ekibe aittir

Yalnızca Professional

Dağıtım olmadan her yeni talep havuza düşer. Birinin onu alması ya da birinin onu dağıtması gerekir ve ikisi de biri baktığı sürece işler.

Dağıtımı açın, o zaman her yeni talep oluşturulurken bir sahip alır. Bu hemen olur, birkaç dakika sonra değil. Doğrudan çözülmüş ya da kapatılmış olarak oluşturulan bir talep dağıtılmaz.

Ayar ekipte, “Settings → Teams” altında durur ve her ekip kendisi karar verir. Bir ekip dağıtım yaparken yanındaki ekip havuzdan çalışabilir.

Fabrika ayarı olarak her ekip “Off” konumundadır. Var olan bir ortam, yalnızca özellik var diye davranışını değiştirmez.

Talepler ekibin üyelerine gider. Kuyrukta çalışan ve o ekibin üyesi olan bir yönetici, tıpkı bir temsilci gibi talep alır.

Helpdesk ekibi penceresinde “Round robin” olarak ayarlanmış “Automatic assignment” bölümü ve altında iki açıklayıcı cümle.
Ayar ekipte durur. Alanın altında bir cümle seçilen yöntemi açıklar ve onun altında kimin atlandığı yazar.Resmi tam boyutta aç
Üç girdisiyle açık seçim alanı: “Off”, “Round robin” ve “Least load”.
Seçilecek üç girdi. “Off” fabrika ayarıdır.Resmi tam boyutta aç
2

Round robin ya da en az yük

Yalnızca Professional

İki yöntem vardır ve ekip başına birini seçersiniz.

“Round robin” sırayla döner. Yeni talep, son otomatik ataması en eski olan uygun temsilciye gider, böylece ekibe yeni katılan biri sıranın başındadır.

“Least load” masaya bakar. Yeni talep, açık talebi en az olan uygun temsilciye gider.

Talep edeni bekleyen bir talep yarım sayılır. Çok sayıda açık sorusu olan biri, taze olay yığını olan biriyle aynı ölçüde meşgul değildir.

Çözülmüş ya da kapanmış bir talep artık hiç sayılmaz. Bu, kendi oluşturduğunuz bir durum için de geçerlidir, çözüldü ya da kapandı olarak işaretlendiği sürece.

Sonuç iki yöntemde de önceden hesaplanabilir. İki temsilci başa baş olduğunda her zaman aynı kural karar verir, hiçbir zaman rastlantı değil.

Ağ ekibi penceresinde “Least load” olarak ayarlanmış aynı bölüm ve taleplerin yarım sayıldığına ilişkin cümle.
Başka bir ekipte aynı alan, burada “Least load” üzerinde. Altındaki cümle ayarla birlikte değişir.Resmi tam boyutta aç
3

Orada olmayan bir şey almaz

Yalnızca Professional

Her atamadan önce dağıtım temsilcinin durumunu sorar. “Busy” ve “Away” atlanır.

Kilitli ve silinmiş hesaplar da söz konusu değildir, talebin ait olduğu ekibin üyesi olmayan herkes gibi.

Kimse uygun değilse talep sahipsiz kalır ve oluşturma yine de olağan biçimde tamamlanır.

Bu bilinçlidir. Havuzdaki bir talebi herkes görür ve uzakta olan birinin üzerinde duran bir talebi kimse görmez.

Talep geçmişi nedeni taşır: bir ad yerine “Nobody available” yazar.

Bu konuda ayrıntı şu kartta: Uygun, meşgul ya da uzakta

Bir kişi yerine “Nobody available” yazan bir “Auto-assignment” girdisiyle bir talebin geçmişi.
Kimse uygun değildi ve talep havuzda kaldı. Kırmızı çerçeve nedeni adlandıran girdinin üzerindedir.Resmi tam boyutta aç
4

Dağıtımın neye dokunduğu ve neye dokunmadığı

Yalnızca Professional

Dağıtım, bir talebin oluştuğu her yolda çalışır ve buna e-posta gelen kutusundan gelen talepler dahildir. İstisna toplu olaydır: onu oluşturan kişide kalır.

Bir isteğin alt talepleri için de aynı şekilde çalışır: her biri, kendisini alan ekibin içinde dağıtılır.

Bir kişinin atadığı bir talebe dağıtım hiçbir zaman dokunmaz. Talep oluştururken sahibini kendiniz seçerseniz seçiminiz geçerlidir.

Her otomatik atama talep geçmişine kaydedilir, yazar olarak “Auto-assignment” ve yanında temsilcinin adıyla.

Temsilci, elle yapılan bir atamadakiyle aynı postayı alır. Talep hâlâ “Open” üzerindeyse “Assigned” konumuna geçer.

Bu konuda ayrıntı şu kartta: Bir e-posta talebe dönüşür

İki “Auto-assignment” girdisiyle bir talebin geçmişi: ekibin bir temsilcisine atama ve durumun “Open” konumundan “Assigned” konumuna değişmesi.
Geçmiş otomasyonu adlandırır. Talebi atadı ve durumu da onunla birlikte taşıdı.Resmi tam boyutta aç
5

Dağıtım üzerine rapor

Yalnızca Professional

Bir otomasyon çalıştıran, onun ne yaptığını denetleyebilmelidir. Rapor sayfasında bunun için kendine ait bir kart vardır.

Üstte iki sayı durur. Solda otomasyonun kaç talep dağıttığı, sağda kaç kez kimsenin uygun olmadığı.

“Nobody available” altında, “Most recent:” ifadesinden sonra bunun en son başına geldiği en çok 20 talep durur ve tek tıklama sizi oraya götürür.

Onun altında temsilci başına, sayısı ve uygunluğuyla birer satır durur. Satırlar ekibin üyeliğinden gelir.

Bu nedenle sıfırlı bir satır hata değildir. Tablo bunun içindir.

Haftalardır “Away” üzerinde duran biri hiç talep almamıştır ve yine de listelenir, sıfırın yanında nedeniyle birlikte.

Bu kart makinenin bir günlüğüdür, insanların değerlendirmesi değil. Uygunluk geçmişi ve kimin ne kadar süre orada olduğuna ilişkin bir rapor yoktur.

Temsilciler burada yalnızca kendi ekiplerini görür, onlardan da yalnızca “Agent Permissions” ayarı raporları görmeye izin verenleri. Ekip süzgeci olmadan bu ekiplerin ilkini görürler.

Bu konuda ayrıntı şu kartta: Uygunluk geçmişi yok, kişi başına değerlendirme yok

Diğer raporların arasında “Automatic assignment” kartını içeren rapor sayfası.
Kart rapor sayfasında durur. Kırmızı çerçeve onu nerede bulacağınızı gösterir.Resmi tam boyutta aç
Sayısı, açıklayıcı bir cümlesi ve bunun başına geldiği en son talep ile “Nobody available” kutusu.
İkinci sayı birincinin yanında aynı ağırlıkta durur. Altında havuzda kalan en son talep durur.Resmi tam boyutta aç
Altı temsilci, sayıları ve uygunluklarıyla rapor tablosu, sıfırlı bir satır ve bir “Away” notu dahil.
Temsilci başına bir satır. Kırmızı çerçeve, yanında nedenini taşıyan sıfırlı satırın üzerindedir.Resmi tam boyutta aç

Görevli ve onaylı istekler

Bazı istekler tek bir talep değildir. Bir istek, açıldığında görevlerini oluşturur, her birini kendisini yürüten ekipte kendi talebi olarak, ve onaylar mümkündür ama zorunlu değildir. Bu bloğun tamamı Professional sürümünün parçasıdır.

1

Bir istek kendi görevlerini oluşturur

Yalnızca Professional

“A new colleague is starting” tek bir talep değildir. Bir dizüstü bilgisayar, iki hesap, bir telefon dahilisi ve belki dışarıdan erişimdir. Her parça başka bir ekibe aittir ve siz yine de işlerin nerede durduğunu söyleyen tek bir iş istersiniz.

Bir istek bunun içindir. Açıldığı anda görevlerini oluşturan bir taleptir ve her görev, onu yürüten ekipte kendi talebine dönüşür.

Bir istek, bakımı yapılacak ikinci bir şey değildir. Bir talep şablonunun üzerinde yaşar: “Settings → Request workflows” altında her talep şablonunu bulursunuz ve görevleri onlardan birine eklersiniz.

Her görev için birkaç alan doldurursunuz. “Task” talep edenin okuduğu addır, “Handled by” onu alan ekiptir, “Ticket title” ve “What the team has to do” ise ondan çıkan talebi doldurur.

Birden çok görev aynı ekibi gösterebilir. O ekip o zaman birden çok talep alır, içinde liste olan tek bir talep değil.

Ekipsiz bir görev hiç sunulmaz. Alanın kendisi bunu söyler: “Not assigned yet — this task is not offered”. Böylece henüz bitmemiş bir planı kaydedebilirsiniz.

Görevlerin üstünde planın tamamını özetleyen bir cümle durur: fabrika ayarı olarak neyin oluşturulduğu, talep edenin ne kadarını değiştirebileceği ve kimin onayladığı. Bir ayarı değiştirin, cümle kendini yeniden yazar.

“Ticket title” alanının önünde sabit “Parent ticket title -” metni durur. Yeni talep isteğin başlığıyla başlar, ardından sizin başlığınız gelir, örneğin “New colleague in accounting - Set up notebook and docking station”. Böylece uzman ekip, bir görevin hangi isteğe ait olduğunu görür. Alanı boş bırakırsanız onun yerine görevin adı gelir.

“Main category” ve “Subcategory” alanları yeni talebin kategorisini önceden doldurur. Yalnızca “Handled by” alanındaki ekibin kategorilerini alırsınız, çünkü talep orada oluşturulur. Ekibi değiştirirseniz iki alan da temizlenir. İkisini de ayarlarsınız ya da hiçbirini; boş kalırlarsa talep kategorisiz oluşturulur.

İsteğin adı görevlerin üstünde durur. Yeniden adlandırmak için yanındaki kalemi kullanın. Ad talep şablonuna aittir, bu yüzden “Settings → Templates” altında ve yeni talep formunda da değişir.

Her biri görev sayısı ve bir “Edit tasks” düğmesiyle “Request workflows” altındaki talep şablonlarının listesi.
Her talep şablonu tek bir yerde, her biri kaç görev taşıdığını gösteriyor. Kırmızı çerçeve plana giden yolun üzerindedir.Resmi tam boyutta aç
İsteğin adı, yeniden adlandırma kalemi, özet cümlesi ve ilk görevle birlikte plan.
Üstte isteğin adı, kırmızı çerçeve yeniden adlandırma kaleminin üzerinde. Altında planı özetleyen cümle durur, ardından görevler gelir.Resmi tam boyutta aç
“Handled by” alanı Helpdesk olarak ayarlanmış ilk görev, Notebook ve New request kategorisi ve talep başlığının önündeki sabit “Parent ticket title -” metni.
Kategoriler “Handled by” alanındaki ekipten gelir. İsteğin başlığı her zaman talep başlığının önünde durur.Resmi tam boyutta aç
2

Talep eden neye ihtiyacı olduğunu işaretler

Yalnızca Professional

Biri yeni talep formunda şablonu seçtiğinde, görev başına işaretlenecek birer satırla “What is needed?” kutusu belirir.

Görev başına ayarlanan üç tür vardır. “Selectable, off by default” boş başlar, “Selectable, on by default” işaretli başlar ve işareti kaldırılabilir, “Always — cannot be deselected” ise her zaman çalışır.

Her zaman çalışan bir görev yine de gösterilir, “(always included)” olarak işaretlenerek. Talep eden zaten olacak olanı görmelidir.

Kutunun altında bundan ne çıkacağını okursunuz: “Each selected item becomes its own ticket for the team that handles it.”

Şablon müşterilere açıldıysa bir müşteri de istek açabilir. Bunun anahtarı şablonda durur.

Müşteri o zaman yalnızca kendi isteğini görür. Uzman ekiplerdeki talepler, isteği onları oluşturmuş olsa da ondan gizli kalır; o talepler erişim bilgileri ve dahili notlar taşır. Onların dahili notları isteğin geçmişinde de görünmez. Bir uzman ekip kendi talebini kapattığında ekleri “Internal” rozetiyle isteğe kopyalanır ve müşteri onları ne görür ne de indirebilir.

Bir istek e-postayla gelirse sıradan bir talep olur. İş akışını o zaman sonradan başlatırsınız. Bunu talebin üst kısmındaki “Start workflow” düğmesi yapar.

İletişim kutusunda “Template” altında uygun şablonu seçersiniz. Altında yeni talep formundakiyle aynı “What is needed?” kutusunu bulursunuz. İsteğin istediklerini işaretleyin.

“Title” altında talebin başlığını düzenlersiniz. Görevlerin başlıkları onunla başlar. Onun altında şablonun ek alanlarını bulursunuz. İstekteki bilgileri oraya girin. Zorunlu alanlarda bir yıldız vardır.

“Start” ile görevler, formdan gelen bir istekte olduğu gibi oluşturulur. Şablon bir onay gerektiriyorsa talep ve görevleri, onay verilene kadar kilitli kalır.

Bir talepte yalnızca bir iş akışı başlatılabilir. Ardından düğme kaybolur. Kapalı taleplerde ve kendisi bir görev olan taleplerde de bulunmaz. Talep üzerinde çalışma yetkisi olan herkes iş akışını başlatabilir.

Bu konuda ayrıntı şu kartta: Talep şablonları müşterilere tek tek açılabilir

Yeni talep formunda işaretlenecek dört görevle “What is needed?” kutusu.
Talep edenin yeni talep formundaki kutu. İlk satır her zaman çalışır ve işareti kaldırılamaz, ikincisi fabrika ayarı olarak işaretlidir ve altlarında her işaretin neye dönüşeceği yazar.Resmi tam boyutta aç
Bir talepteki “Start a workflow” iletişim kutusu; şablon, işaretlenecek görevler ve başlık alanıyla.
Bir talepteki iletişim kutusu. İlk görev her zaman çalışır. Başlık alanının altında görevlerin nasıl adlandırılacağını okursunuz.Resmi tam boyutta aç
3

İstekteki ilerleme

Yalnızca Professional

İsteğin kendisinde görevler “Workflow tasks” altında listelenir, yanında sayısıyla birlikte, örneğin “1 of 4 done”.

Her satır görevin adını, talebinin numarasını, ekibi ve atanan kişiyi gösterir ve ad, o talebe giden bir bağlantıdır.

“Done” bilgisi ayrı bir işaretten değil, talebin durumundan gelir. Talep listesinde kapanmış sayılan burada da bitmiş sayılır; aynı şeyi saymanın iki yolu er ya da geç birbirinden ayrılırdı.

Blok yalnızca bir istekte görünür. Sıradan bir talep onu göstermez.

Bir uzman ekip kendi talebini kapattığında ekibin yazdığı “Closing comment” isteğe ulaşır. Orada dahili not olarak durur ve ilk satırı görevin numarasını ve adını belirtir. Müşteri bu notu görmez.

Erişim bilgileri ve isteğin temsilcisinin iletmesi gereken her şey kapanış yorumuna girer. Uzman ekibin diğer tüm yorumları kendi talebinde kalır. Ekip yorum yazmadan kapatırsa not oluşturulmaz.

İstekte dört görev, talep numaraları ve ekipleriyle “Workflow tasks” bloğu.
Kırmızı çerçeve sayıyı taşıyan satırın üzerindedir. Altında her görev hangi talepte ve hangi ekipte olduğunu gösterir; soldaki işaret durumdan gelir.Resmi tam boyutta aç
İstekte dahili bir not: “Task #… (Notebook and docking station) was closed with this note:” başlığı ve altında uzman ekibin kapanış yorumu.
Helpdesk ekibi görevi bir kapanış yorumuyla kapattı. İstekte bu yorum “Internal” rozetiyle dahili not olarak durur.Resmi tam boyutta aç
4

İsteğin tamamı için tek onay

Yalnızca Professional

Bir onay tek tek görevi değil, isteğin tamamını kapsar. Sekiz uygulama, amire sekiz değil bir posta demektir.

Bunu aynı planda “Approvals” altında kurarsınız ve üstündeki cümle kuralı belirtir: “One approval covers the whole request. Add a second stage only when single tasks need their own release.” Her aşamanın beş alanı vardır: “Name” aşamanın adıdır, “Covers” neyi kapsadığını, “Decided by” onaylayanın nereden geldiğini söyler, “Approver” kişiyi taşır ve “Remind after (hours)” hatırlatmayı ayarlar.

Onaylayanın talep sisteminde hesaba ihtiyacı yoktur: bir e-posta adresi girersiniz ve o, bir bağlantı üzerinden karar verir. Üç ayda iki kez onay veren bir amir bu yüzden temsilci kontenjanına mal olmaz.

Posta tam olarak bir sayfaya giden tek bir bağlantı içerir. Postanın kendisinde bilinçli olarak onay ya da ret düğmeleri yoktur: her bağlantıyı açan bir virüs tarayıcısı yoksa onay verirdi.

Sayfa başlık olarak aşamanın adını taşır. İsteğin numarasını ve başlığını, talep edeni ve “This decision covers” altında bu kararın konusu olan görevleri gösterir, altında bir yorum alanı ve iki düğmeyle.

Bağlantı sonsuza kadar sürmez ve sayfa son tarihi adlandırır: “Please decide by …”. 14 gün geçerlidir. Sonrasında sayfa yalnızca bağlantının geçersiz olduğunu ya da süresinin dolduğunu söyler ve bir yönetici isteği “Reassign” ile yeniden gönderir.

Bir karar geri alınamaz ve sayfa sonrasında bunu söyler: “A decision cannot be changed.”

Her biri bir ad, bir adres ve bir hatırlatmayla iki aşamalı planın “Approvals” bölümü.
Tek planda iki aşama: birincisi isteğin tamamını, ikincisi yalnızca onu gösteren görevleri kapsar. Onaylayan bir hesap değil, bir adrestir.Resmi tam boyutta aç
Karar sayfasına giden tek bağlantısıyla posta kutusundaki onay postası.
İstek onaylayana böyle ulaşır. Posta tek bir bağlantı taşır ve tıklanacak başka bir şey taşımaz; karar arkasındaki sayfada verilir.Resmi tam boyutta aç
İstek, talep eden, kapsanan görev, yorum alanı ve “Approve” ile “Reject” düğmelerini içeren “Head of IT” aşamasının karar sayfası.
Karar sayfası. “This decision covers” neyin söz konusu olduğunu söyler. Onaylayan oturum açmamıştır ve hesabı yoktur.Resmi tam boyutta aç
5

Tek tek görevler için ikinci bir aşama

Yalnızca Professional

Bazı görevler kendine ait bir onay ister. Dışarıdan erişim, bir dizüstü bilgisayarla aynı şey değildir.

Bunun için ikinci bir aşama ekler ve onu görevde “Extra approval” altında seçersiniz. Orada “None — the request approval is enough” yazdığı sürece isteğin onayı yeterlidir. İki aşama art arda değil, aynı anda sorulur. Bir aşama ancak seçilen görevlerden biri onu ilgilendiriyorsa sorulur. Tüm isteğe ait aşama her zaman sorulur.

Bir görev, kendisini ilgilendiren her aşama olur dediğinde serbest kalır. Kendi aşaması olmayan bir görev, tüm isteğe ait aşama hâlâ beklemiyorsa hemen başlar. Bekliyorsa istek onaylanır onaylanmaz başlar.

O zamana kadar görev kilitlidir. Talebi “Waiting for approval” üzerinde durur ve atanan kişisi yoktur. Durum düğmeleri yerine kartta “This ticket is waiting for approval and cannot be worked on yet.” yazar. O zamana kadar hiçbir yol ona atanan kişi vermez.

Kilit, talep listesindeki toplu işlemler için de geçerlidir. Orada böyle bir talebi seçtiğinizde nedenini okursunuz: “This ticket is waiting for approval and cannot be worked on yet.”

Talep yine de hemen oluşturulur, böylece uzman ekip neyin geldiğini görür ve kimsenin isteği gözlemesi gerekmez.

“Waiting for approval” durumu ve görevin henüz üzerinde çalışılamayacağına dair notla kilitli bir görevin eylemler kartı.
Kendi aşamasını bekleyen görev. Kırmızı çerçeve geçerli durumun üzerindedir. Üstünde kart neden hiçbir durumun seçilemeyeceğini söyler.Resmi tam boyutta aç
6

Hatırlatma var, ama süreye bağlı onay yok

Yalnızca Professional

Aşama başına saat cinsinden bir hatırlatma ayarlayabilirsiniz.

Yanıt gelmezse o süre sonra aynı posta yeniden çıkar ve birincisiyle aynı bağlantıyı taşır. İlk postayı saklayan onu yine kullanabilir.

Hatırlatma olmadan istek yeniden sormadan öylece bekler.

Olmayan şey, süre dolduğunda verilen onaydır. Alanın altında bu açık açık yazar: “A request is never approved automatically. If nobody reacts, it keeps waiting.” Kendiliğinden olur diyen bir süre, bir onay değil, bir formalite olurdu.

Saat cinsinden verilen, kırmızı çerçeveli hatırlatma alanıyla bir onay aşaması.
Hatırlatma aşamaya aittir ve saat cinsinden verilir. Boş bırakırsanız sistem yeniden sormaz.Resmi tam boyutta aç
7

Ret, gerekçesiyle birlikte talep edene ulaşır

Yalnızca Professional

Reddetmek bir gerekçe ister. Metin olmadan sayfa reddi kabul etmez.

Alan, metnin nereye gittiğini söyler: “Comment (required when you reject — the requester will see it)”. Dahili bir not buraya ait değildir.

Talep eden gerekçeyi içeren bir e-posta alır ve neden bir şeyin ilerlemediğini sormak zorunda kalmaz.

Onay vermek gerekçe istemez. O, beklenen sonuçtur.

Yalnızca ikinci bir aşama reddederse ret, yalnızca o aşamanın görevlerini ilgilendirir. İsteğin geri kalanı yoluna devam eder.

Reddedilen bir görev “Rejected” durumunu alır ve bitmiş sayılır, böylece istek hiçbir zaman gelmeyecek bir şeyde sonsuza kadar asılı kalmaz.

İstek reddedildiğinde diğer onaylayanlar artık posta almaz. Bağlantılarında o zaman “This request has already been rejected. Your decision is no longer needed.” yazar. Talepteki listede onların aşaması “No longer needed: the request was rejected.” gösterir.

Retten sonra karar sayfası, “You rejected this request.” yazısı ve bir kararın değiştirilemeyeceğine ilişkin notla.
Karardan sonra: sayfa onaylayanın ne yaptığını doğrular ve bunun geçerli olduğunu söyler.Resmi tam boyutta aç
8

Denetim izi ve izindeki onaylayan

Yalnızca Professional

İstekte “Approvals” aşama başına bir satır gösterir: onaylayan, durum ve açık bir istekte ne kadar süredir beklediği.

Karardan sonra satır kararın ne zaman ve hangi yorumla verildiğini gösterir. Denetim izi budur ve işle birlikte kalır.

Onaylayan izindeyse bir yönetici isteği başka bir adrese taşır. Düğmenin adı “Reassign” şeklindedir ve yalnızca istek açıkken görünür.

Bunu yalnızca bir yönetici yapabilir. Yeniden atayabilen bir temsilci, isteği kendine atayıp sonra karar verebilirdi.

Yeniden atama yeni bir bağlantı oluşturur ve eskisi hemen ölür, biri onu iletmiş olsa bile.

Taşımanın kendisi aynı listede görünür: kim taşıdı, ne zaman, kimden kime.

Kimse bir başkasının adına karar veremez. Tek yol bağlantıdır ve onu kimin aldığı işte kayıtlıdır.

Yeni adresi soran, alanı doldurulmuş “Reassign” penceresi.
Pencere, isteğin bunun yerine hangi adrese gitmesi gerektiğini sorar. Onu açan sözcüğün aynısıyla onaylarsınız.Resmi tam boyutta aç
Onaylanmış birinci aşama, reddedilmiş ikinci aşama, iki yorum ve yeniden atama notuyla “Approvals” listesi.
İki aşama, kararı, zamanı ve yorumuyla birlikte. Kırmızı çerçeve taşınan aşamanın üzerindedir ve altında onu kimin kimden kime taşıdığı yazar.Resmi tam boyutta aç

Yanıt ve talep şablonları

İki an için iki tür şablon: bir yanıt şablonu açık bir talepteki yorum düzenleyicisini doldurur, bir talep şablonu yeni talep formunu doldurur. İkisi de Basic sürümünün parçasıdır. Yalnızca bir yanıtı e-posta olarak göndermek posta kanalına ve dolayısıyla Professional sürümüne bağlıdır; şablonun kendisi değil.

1

Yanıt şablonları: metin ve alan eylemleri (durum, atama, öncelik …) tek seçimde

Başlamadan önce: Yönetmek ve uygulamak iki ayrı yetkidir. Yöneticiler ve temsilciler kutudan çıktığı gibi ikisini de yapabilir. Uygulamak, talep üzerinde çalışabilen herkese açıktır. Bir şablonun eylemleri ayrıca talebi yönlendirme yetkisi gerektirir; bu yüzden talebi daha önce elinde tutmuş bir ekip yorum yazabilir ama eylem çalıştıramaz. Bir rol ayarları yönetemese bile yine de bir şablon uygulayabilir.

Şablonlar “Settings → Templates” altında durur. Başlığın altındaki satır ne yaptıklarını ve ne yapmadıklarını söyler: “Reply templates fill the comment editor and suggest field actions. Nothing is sent automatically.” Şablon hazırlanmış bir hamledir, bir makine değil; her zaman kendiniz gönderirsiniz.

İki tür vardır ve oluştururken birini seçersiniz: açık bir talepteki yanıt için “Add reply template”, yeni talep formu için “Add ticket template”. Tür sonradan değiştirilemez, çünkü formun hangi alanları göstereceğine o karar verir. Her şablonun üstündeki rozet hangisine baktığınızı söyler: mavi “Reply template”, yeşil “Ticket template”.

Bir yanıt şablonu yanıt metninden (“Reply text”), “Internal note” onay kutusundan ve istediğiniz kadar eylemden oluşur. Altı eylem vardır: “Set the status”, “Set the priority”, “Assign to a user”, “Remove the assignee”, “Hand over to another team” ve “Set a follow-up”.

“Assign to a user” listesi “The agent who applies it” girdisiyle başlar. Şablonu birden çok kişi paylaşıyorsa onu seçin: talep o zaman listedeki sabit bir kişiye değil, onu uygulayana ait olur. “Set a follow-up” bir miktar ve bir birim (dakika, saat, gün, iş dakikası, iş saati, iş günü) ister, ayrıca talebin neden geri geldiğini sonradan size söyleyecek notu.

Her şablonun sonundaki mavi kutu ne yapacağını tek cümleyle yazar, örneğin “Inserts the text as a public comment, sets status to Waiting for Service Provider Response, assigns to the applying agent, sets a follow-up in 3 days.” Cümle siz düzenlerken kendini yeniden kurar. O sizin karşı denetiminizdir: niyet ettiğinizden başka bir şey söylüyorsa bir ayar yanlıştır.


Metin zorunlu değildir. “Bunu tek kelime yazmadan ağ ekibine devredin” geçerli bir şablondur; cümle o zaman “Suggests actions without a reply text” şeklinde okunur. “Set the status” eylemi, elle yapılan bir durum değişikliğiyle aynı kurallara uyar. Aynı anda birkaç talebe uygulandığında şablon kilitli talepleri atlar ve nedenini söyler.
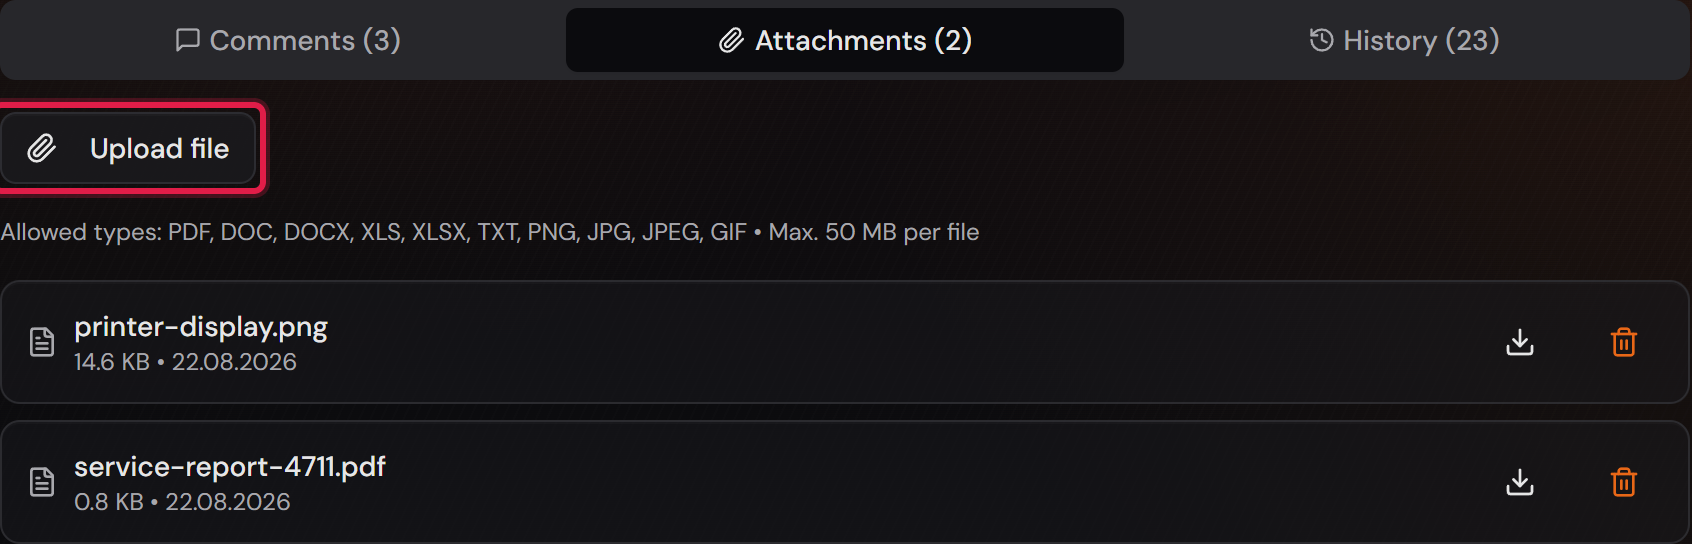
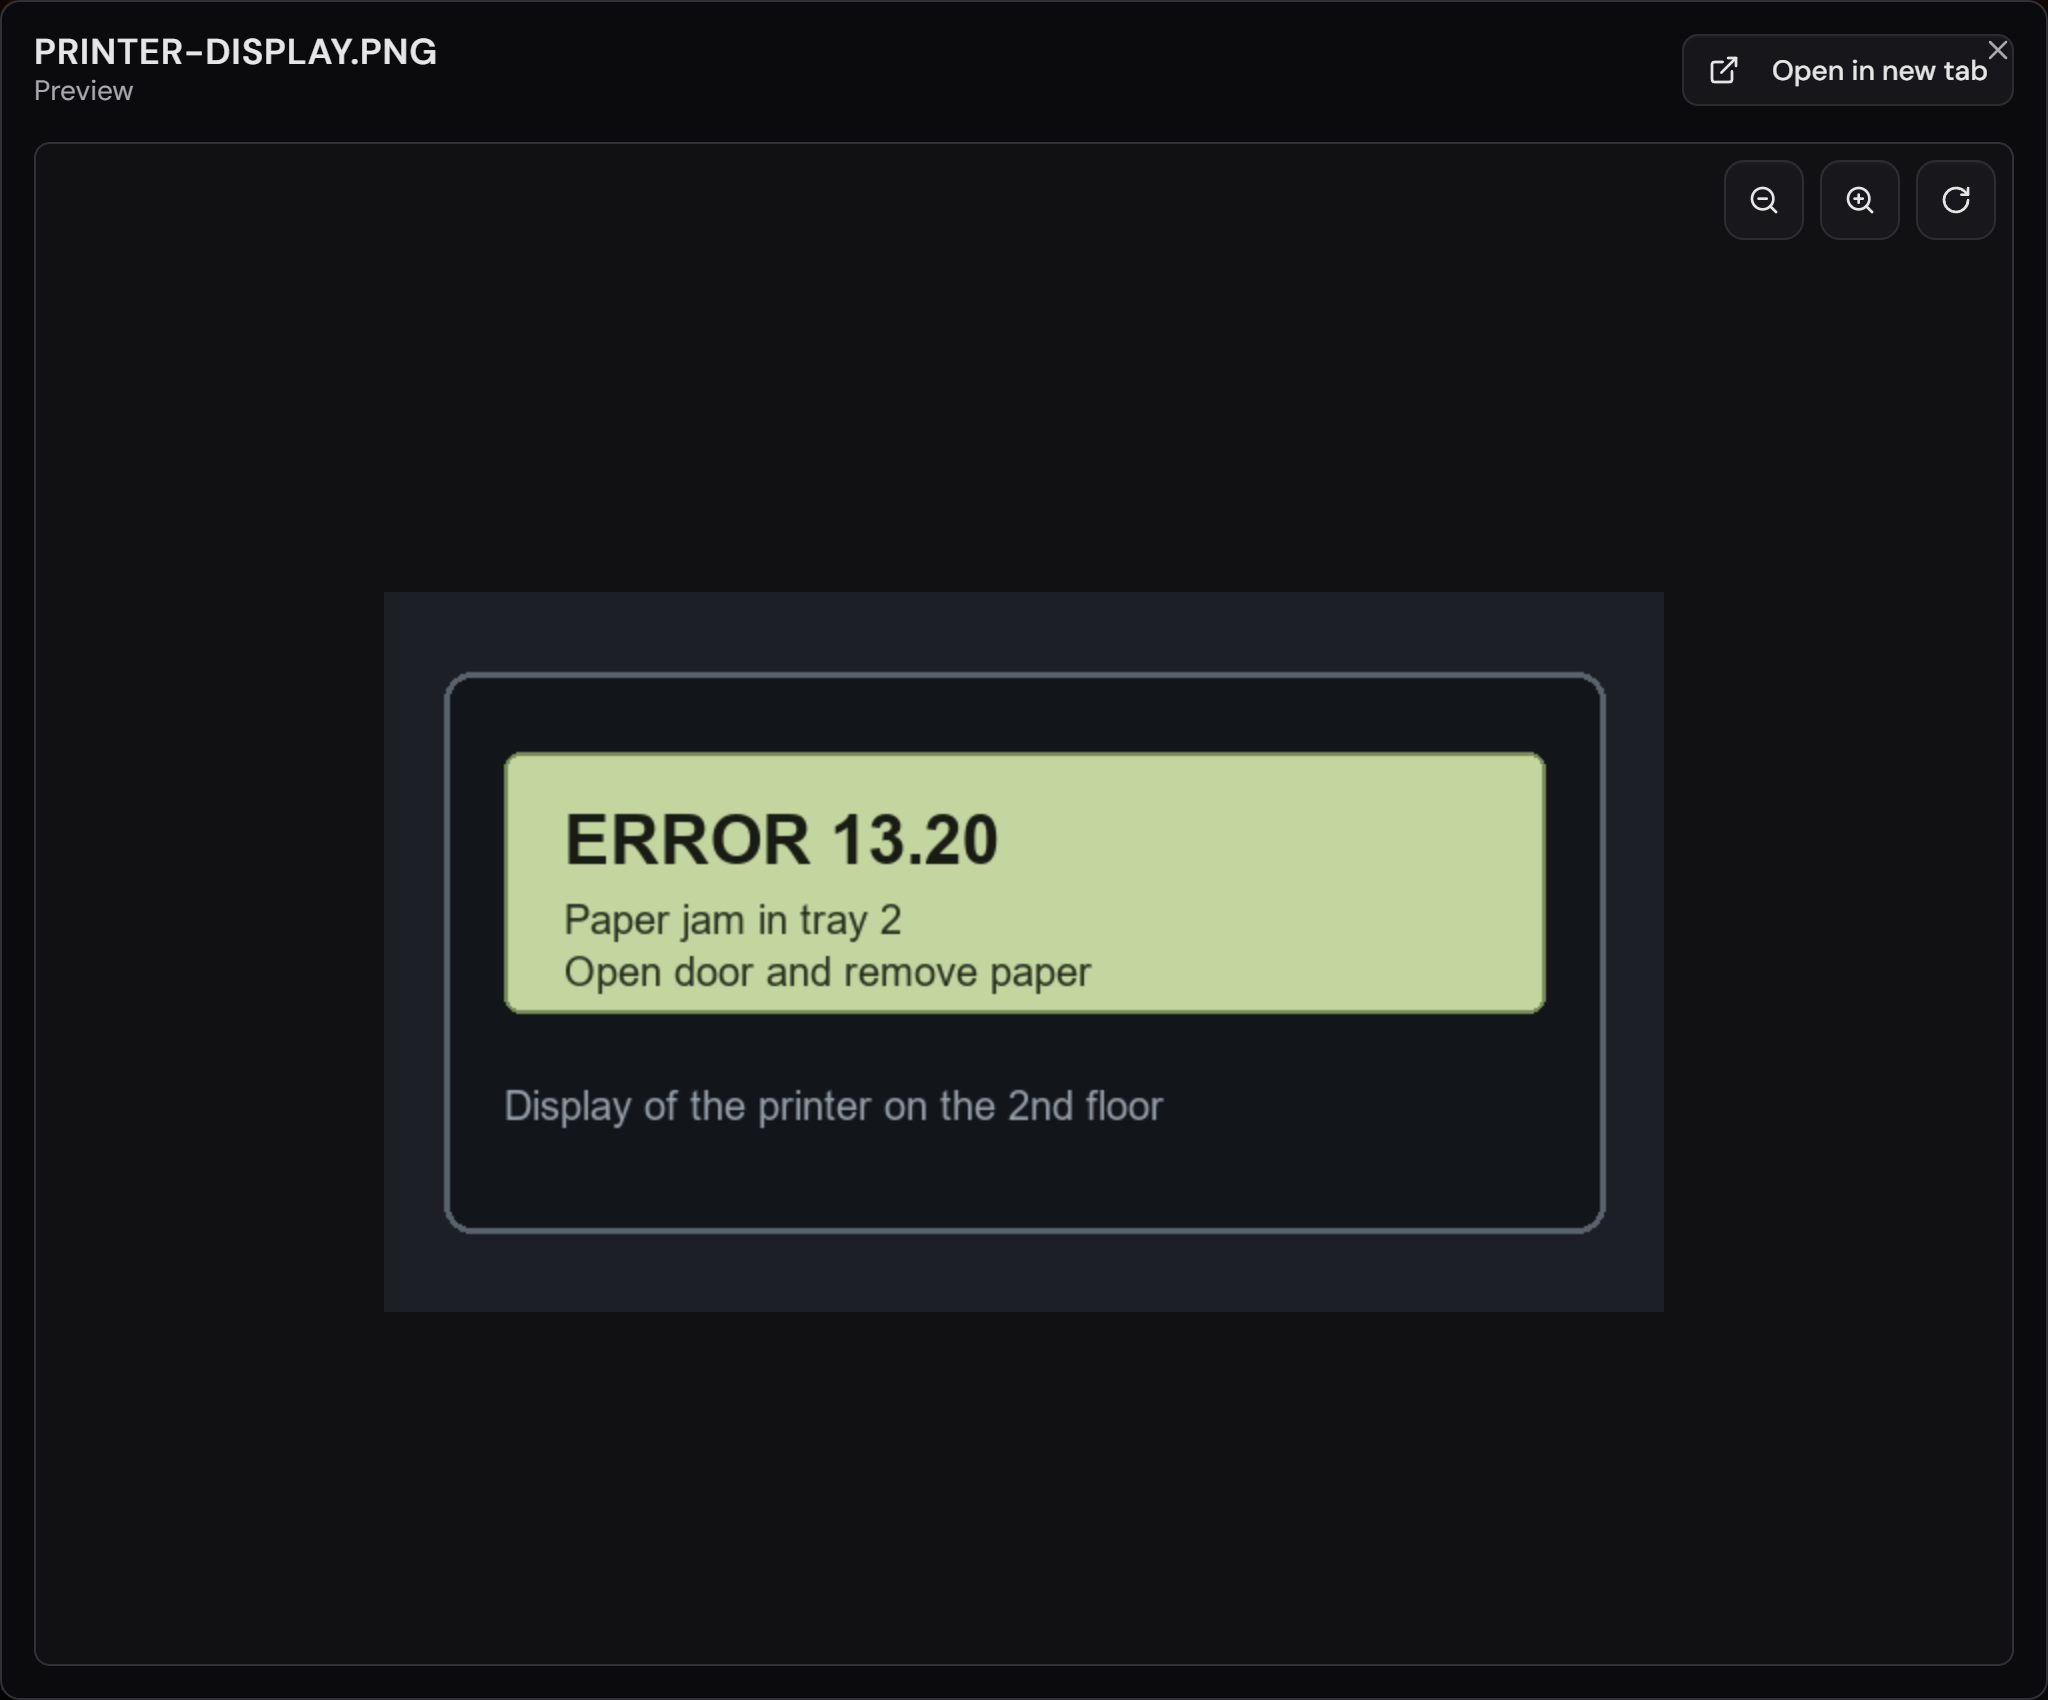
“Close ticket” penceresi de “Template” alanında yanıt şablonları sunar. Yalnızca etkin “Set the status” eylemi çözülmüş ya da kapanmış sayılan bir durum ayarlayan şablonları listeler. Dahili şablonlar orada sunulmaz. Birini seçerseniz pencere onun metnini yorum olarak alır. Şablon posta gönderiyorsa ve pencere posta göndermeyi sunuyorsa alıcıyı yalnızca “Requester” ya da sabit bir adres olduğunda alır. Şablonun diğer eylemleri ve ekleri orada çalışmaz. Talep her zamanki gibi kapatılır.

Kırmızı çerçeveli “Add reply template” ve “Add ticket template” düğmeleriyle “Templates” sayfası.
Tür oluştururken seçilir: anahtar yerine iki düğme. Altlarında şablonlar açık durur, her biri rozetiyle ve kapsamıyla.Resmi tam boyutta aç
Bir yanıt şablonunun kırmızı çerçeveli üç eylem satırı, altında mavi açık metin cümlesiyle.
Tek şablonda üç eylem: durum, uygulayana atama, üç gün sonra hatırlatma. Altındaki cümle aynı şeyi tek parça hâlinde söyler.Resmi tam boyutta aç
2

Önerilen eylemler göndermeden önce tek tek çıkarılabilir

Açık bir talepte yorum düzenleyicisinin üstünde “Template” düğmesi durur. Bir tıklama yazarken arama kutusunu açar (“Search templates…”), birini seçmek yorum düzenleyicisini doldurur. Başka hiçbir şey olmaz ve altındaki satır bunu söyler: “Nothing happens until you add the comment.”

Şablonun her eylemi düğmenin yanında bir rozete dönüşür, hem de teknik dille değil açık sözcüklerle: “sets status to Waiting for Service Provider Response”, “assigns to the applying agent”, “sets a follow-up in 3 days”. Bir rozete tıklamak onun üzerini çizer: çıkarılmıştır ve çalışmayacaktır. Bir tıklama daha onu geri getirir.

Çıkarılan eylemler kaldırılmaz, üzeri çizilir. Böylece şablonun neyi önereceği görünür kalır ve siz göndermediğiniz sürece karar geri alınabilir olur.

Hangi rozetlerin etkin başlayacağına şablon karar verir: ayarlarda her eylem bir “Suggested” anahtarı taşır. O anahtar her durum için öneridir; talepteki rozet ise bu durum için karardır.

Rozetlerin arkasındaki “×” şablonu yeniden kaldırır. Metin düzenleyicide kalır; onu belki çoktan yeniden yazmışsınızdır. Yalnızca etki, yani eylemler, posta ve ekler ortadan kalkar.

Her zamanki yorum düğmesiyle gönderirsiniz. Yorum ancak o zaman oluşur ve hâlâ etkin olan eylemler ancak ondan sonra çalışır.

Bir talebin yorum düzenleyicisi, uygulanan şablon, yanında üç rozet — sonuncusunun üzeri çizili — ve altında eklenmiş metinle.
İki eylem çalışacak, üçüncüsü çıkarıldı: üç gün sonraki hatırlatma bu duruma uymuyor, geri kalanı uyuyor. Metin düzenleyicide durur ve hâlâ değiştirilebilir.Resmi tam boyutta aç
3

Yer tutucular (talep eden, talep numarası, başlık …) – şablonu eklemek gerçek değerleri metne koyar

Yanıt metni beş yer tutucu kullanabilir; liste alanın altında durur: “{requesterName}, {ticketId}, {ticketTitle}, {ticketRef}, {agentName}”. Onları süslü parantezle, tam orada göründükleri gibi yazın.

“{ticketRef}” talebin göndermesidir, “[TICKET-8-…]” biçimindedir. Sistem müşterinin yanıtı e-postayla geri geldiğinde onu ondan tanır. “{ticketId}” ise buna karşılık yalnızca çıplak numaradır.

Onlar şablon kaydedilirken değil, UYGULANIRKEN çözümlenir: ayarlar sayfası “{requesterName}” göstermeye devam eder, talepteki yorum düzenleyicisi gerçek adı gösterir. Nedeni pratiktir: kaydederken çözümleme, TEK bir talebin değerlerini şablona kalıcı olarak yakardı.

Böylece bitmiş metni, şirketten bir şey çıkmadan önce okursunuz. Hitap uymuyorsa onu düzenleyicide her metin gibi değiştirirsiniz.

Kimin “requester” sayılacağına hesap değil, talep karar verir: talepte kayıtlı talep eden, onu açan hesabın önüne geçer. Bir temsilci telefon görüşmesinden sonra bir meslektaşı için talep açarsa yanıt yine meslektaşa seslenir, temsilciye değil.

Yanlış yazılmış bir yer tutucu kaydederken geri çevrilir ve adlandırılır: “Reply text: unknown placeholders {requesterNam}. Available here: {requesterName}, {ticketId}, {ticketTitle}, {ticketRef}, {agentName}.” Böylece onu bir müşteride değil, şablonu yazarken fark edersiniz.

E-posta konusunun KENDİNE ait, daha kısa bir listesi vardır (“{originalSubject}, {ticketTag}, {ticketId}”) ve orada ikinci kez yazılmasının nedeni budur. “{ticketRef}” de orada çalışır ve “{ticketTag}” ile aynı anlama gelir. “{requesterName}”, “{ticketTitle}” ve “{agentName}” konuda çalışmaz ve aynı şekilde geri çevrilir.

Bir şablonun metinde yer tutucular bulunan, kırmızı çerçeveli “Reply text” alanı ve altında izin verilen yer tutucuların listesi.
Şablon ayarlarda böyle görünür: yer tutucularla, değerlerle değil. Altındaki satır hangilerinin var olduğunu listeler.Resmi tam boyutta aç
Aynı şablon bir talepte uygulanmış hâliyle: yorum düzenleyicisi adı, başlığı ve talebin göndermesini açık açık taşır.
Talepteki aynı metin: “Hello Amir Khan”, talebin başlığı, gönderme “[TICKET-8-…]” ve imza olarak şablonu ekleyen temsilci. Henüz hiçbir şey gönderilmedi.Resmi tam boyutta aç
4

Yanıt isteğe bağlı olarak talep edene e-postayla gönderilir

Yalnızca Professional

Başlamadan önce: Posta kanalının tamamı Professional sürümüne aittir, hem giriş hem çıkış. Bunun üstüne, ekibin posta kutusunda talep eylemlerinde gönderim açık olmalıdır. Açık değilse posta rozeti talepte hiç sunulmaz; şablonun eylemleri her zamanki gibi çalışır, yalnızca posta düşer. Bununla ilgili bir uyarı da yoktur.

“Send the comment as e-mail” anahtarı yorumu aynı zamanda postaya dönüştürür. Bunun için bilinçli olarak ikinci bir metin alanı yoktur: talepte ne yazıyorsa müşteri onu okur; iki metin er ya da geç birbirinden ayrılırdı.

“Recipient” altında şunlar arasında seçim yaparsınız: “Requester”, “Assignee”, “Observers” ve “Fixed address”. Talep edenin kim olduğunu şablon uygulanırken sunucu çözümler; bir şablon talebi henüz bilmez. Posta gelen kutusu hesabına hiçbir zaman yazılmaz; o, kendimize ileti göndermek olurdu. “User” alanında adresi olmayan bir ad varsa talep edene posta gitmez. Onun yerine talebi kaydeden kişiye de gönderilmez.

Konu “{originalSubject}”, “{ticketTag}” ve “{ticketId}” taşıyabilir. “{ticketTag}” ifadesini içeride tutun: sistem müşterinin yanıtını o göndermeden tanır ve aynı talebe ekler. O olmadan her yanıt yeni bir talebe dönüşür.

Posta düz metin olarak çıkar. Kalın yazı, listeler ve bağlantılar gönderilmeden önce ayıklanır, yoksa müşteri ham biçimlendirme kodunu okurdu. Talebin içinde yorum biçimlendirmesini korur.

Talepte posta, eylemlerin yanında bir rozet daha olur (“E-mail to Requester”) ve tıpkı onlar gibi çıkarılabilir. Böylece bir şablon siz görmeden hiçbir şey göndermez. Rozet yalnızca ekibin posta kutusu talep eylemi postaları gönderdiğinde görünür.

Bir şablonun ekleri (“Attachments”) dosyaların kendine ait kopyalarıdır. Şablonu uygulamak onları TALEBE ekler, geçmişte kendi satırlarıyla birlikte; postanın parçası değildirler. Bir şablonda ek taşımak Professional lisansı gerektirmez, yalnızca göndermek gerektirir. “Internal note” işaretli bir şablon dosya eklemez.

Bir şablonun posta bloğu, kırmızı çerçeveli “Send the comment as e-mail” anahtarı, alıcı ve konuyla.
Anahtar, alıcı ve konu. Konu “{ticketTag}” taşır; müşterinin yanıtı bu göndermeden tanınır.Resmi tam boyutta aç
5

Var olan bir talepten doğrudan şablon oluşturma

Çoğu şablon çizim masasında değil, aynı yanıtı ikinci kez yazdığınız anda doğar. Bu yüzden bir talepteki her yorum sağda küçük bir sayfa simgesi taşır, adı “Make template” şeklindedir. Tam olarak o yorumu başlangıç metni olarak alır, bir meslektaşın yorumunu da. Simgeyi yalnızca şablonları yönetebilen kişiler görür.

Talebin ekleri varsa önce bir pencere hangilerinin geleceğini sorar: “Tick only the attachments the template should carry — one of them may be a customer’s screenshot. Nothing is ticked by default.” Hiçbiri önceden işaretli değildir ve bu bilinçlidir.

Sonrasında henüz KAYDEDİLMEMİŞ bir taslakla şablonlar sayfasına inersiniz. Üstte kehribar rengi şerit durur: “Draft from ticket #… — name it and review the text (it may contain customer details), then save.” Ad boştur: bir tane vermeniz gerekir, yoksa kaydedilmez.

Devralınanlar: metin, “Internal note” onay kutusu, talebin ekibi ve talebin durumu öneri olarak; durumu ve önceliği iki eylem olarak zaten orada durur. Devralınmayanlar: talep eden, adres ve başlık. Onlar bu tek işe aittir.

Kaydetmeden önce metni okuyun. Gerçek bir işten gelir ve bir kişinin adını, bir sipariş numarasını ya da bir odayı taşıyabilir. Sizin için hiçbir şey anonimleştirilmez; şerit bunu söyler, ama yapmak sizin işinizdir.

Şablonu yalnızca “Save” oluşturur; işaretli ekler o zaman kopyalanır ve bir iletiyle onaylanır.

Bir talepteki bir yorum, düzenleme ve silme düğmelerinin yanında kırmızı çerçeveli “Make template” sayfa simgesiyle.
Yol ayarlarda değil, yorumda başlar: yeniden kullanmak istediğiniz yanıtın sağındaki sayfa simgesi.Resmi tam boyutta aç
Talebin iki eki hiçbiri işaretli olmadan gösterildiği “Make a template from this comment” penceresi.
Bu talepte iki ek asılıdır, hiçbiri işaretli değildir. Biri müşterinin kendi ekran görüntüsüdür; o, hazır yanıtlardan oluşan bir kitaplığa ait değildir.Resmi tam boyutta aç
6

Taslaklar yayımlanana kadar özel kalır; ekip başına ya da genel kapsamlı

“Applies to” şablonun kime sunulacağına karar verir: belirli bir ekibe ya da “All teams” seçeneğine. Yeni bir şablon somut bir ekiple başlar; “All teams” birinin vermesi gereken bir karardır, sessiz bir varsayılan değil.

Bir talepte size sahip ekibin şablonları ve genel olanlar sunulur. Talep bir devretmeden sonra başka bir ekibe geçerse liste de onunla gider; seçebilecekleriniz yeni ekibin şablonlarıdır.

“Draft” anahtarı şablonu atölyenize dönüştürür: “Only you can see this template until you publish it.” Bir başkasının taslağı hiçbir listede görünmez ve adresinden de erişilemez, yöneticiler tarafından bile. Yeni bir şablon taslak olarak başlar; ancak siz onu kapatıp kaydettiğinizde diğerleri görür.

Karşılaşabilecek iki şablon aynı adı taşıyamaz: genel bir şablon, hangi ekipte olursa olsun aynı addaki her şablonla çakışır. Ancak bir yanıt şablonu ile bir talep şablonu aynı adı taşıyabilir; onlar hiçbir zaman aynı listede yan yana görünmez.

“Duplicate” bir kopya oluşturur ve kopya her zaman taslaktır: “Duplicated. The copy is a draft only you can see.” Yarım kalmış sürüm başkalarına sunulmadan bir varyanta ulaşmanın rahat yolu budur.

Bir şablonun başı: “Reply template” ve “Draft” rozetleri, kırmızı çerçeveli “Applies to” alanı ve aynı şekilde çerçeveli “Draft” anahtarı.
Bu şablon yardım masasına aittir ve bir taslaktır. Yazarından başka kimse onu görmez.Resmi tam boyutta aç
7

Talep şablonları: yeni talep formu önceden doldurulmuş (başlık, açıklama, kategori, öncelik, ekip)

Bir talep şablonu “Create new ticket” formunu doldurur. Yanıt metni, eylemleri ve postası yoktur; o anda üzerinde işlem yapılacak bir talep yoktur. Form bu yüzden bir yanıt şablonundakinden başka alanlar gösterir ve yeşil çerçeve bir talep şablonuna baktığınızı söyler.

“Ticket title”, “Owning team of the new ticket”, “Main category”, “Subcategory”, “Priority” ve “Ticket description” alanlarını önceden doldurabilirsiniz. Her alan “Not prefilled” kalabilir; boş kalanı sonradan formu kullanan doldurur.

İki ekip alanı arasındaki farka dikkat edin: üstteki “Applies to” şablonu KİMİN göreceğini söyler. “Owning team of the new ticket” yeni talebin NEREYE gideceğini söyler. Bunlar iki ayrı sorudur ve yanıtları farklı olabilir.

Kategoriler ekibe göre gruplanır, çünkü bir kategori bir ekibe aittir. Başka bir ekipten birini seçerseniz form size bunu söyler ve kaydetme geri çevrilir: hedef ekibin yeni talep formunda o kategori hiç sunulmazdı, dolayısıyla önceden doldurma boşa çıkardı.

Burada yer tutucu yoktur ve metnin altındaki ipucu bunu söyler: “No placeholders here: the template only prefills the form, nothing is resolved or sent.” Bir “{requesterName}” yeni talepte harfi harfine görünürdü; kaydederken geri çevrilmesinin nedeni budur.

Mavi kutu şablonun burada ne yaptığını da özetler: “Prefills the new ticket with title ‘New notebook for a colleague’ · category Notebook / New request · priority Medium · team Helpdesk · the description.”

Formun kendisinde şablonu “Template” düğmesiyle seçersiniz; yanında “Prefills the form - nothing is created until you submit.” yazar. Önceden doldurulan her şey hâlâ değiştirilebilir ve siz göndermeden hiçbir şey oluşmaz.

Sistemle birlikte bir örnek şablon gelir: “Example: create accounts for a new colleague”. İşin biçimini gösterir ve kendiliğinden hiçbir şey yapmaz; onu yeniden kurun ya da silin.

Başlık, hedef ekip, kategori ve öncelik için kırmızı çerçeveli alanlarıyla bir talep şablonunun düzenleyicisi.
Beş önceden doldurma ve açıklama. “Owning team of the new ticket” alanı üstündeki kapsam değildir; talebin nereye gideceğini söyler.Resmi tam boyutta aç
Bir şablon seçildikten sonra “Create new ticket” formu: “Template” düğmesi ve önceden doldurulmuş başlık kırmızı çerçevelidir.
Her zamanki formun aynısı, yalnızca çoktan doldurulmuş: başlık, ekip ve öncelik yerinde. Kategori ve açıklama aynı sayfada daha aşağıda gelir.Resmi tam boyutta aç
8

Talep şablonları şablon başına müşterilere açılabilir

“Offer this template to customers” anahtarı kutudan çıktığı gibi kapalıdır. Yanındaki ipucu bilmeniz gereken iki şeyi de söyler: “Customers can pick this template when they create a ticket. A draft stays hidden either way.”

Neden varsayılan olarak kapalı: bir şablon çoğu zaman iç sözcüklerle adlandırılır ve meslektaşlar için yazılır. Onu müşterilere görünür kılmak dışarıya yönelik bir ifadedir; birinin bunu rastlantıyla değil, bilerek yapması gerekir.

Müşteri yeni talep formunun üstünde aynı “Template” düğmesini görür, ama yalnızca açılmış şablonları. Bir taslak, anahtar açık olsa da gizli kalır; iki kural yan yana değil, art arda durur.

Amaç kolaylık değil, ilk temastır: eksiksiz gelen bir istek, yoksa iki gün sürecek soru turunu kazandırır. O soruları şablonun açıklamasına koyun; müşteri onları talebi oluştururken yanıtlar.

“Fields to ask for” ile daha ileri gidebilirsiniz. Şablon o zaman formun hangi özel alanları soracağına, hangi sırayla soracağına ve hangilerinin zorunlu olduğuna karar verir. Bu seçim ekibin olağan alanlarını EKLEMEZ, onların YERİNE geçer. Amacı tam olarak budur. Özel alanların kendisi Professional sürümünün parçasıdır; kartlarının adı “Custom fields” şeklindedir. Bir şablonu müşterilere açmak her sürümde çalışır.

Müşterilerden gizlenmiş bir alan, bir şablon onu listelese de gizli kalır. Alan seçimi düzen ve kesit aracıdır, alan ayarlarının etrafından dolaşmanın yolu değil.

İpucu metniyle birlikte kırmızı çerçeveli “Offer this template to customers” anahtarı.
Şablon başına bir anahtar; burada açıktır, yani bu şablon müşterilere sunulur. İpucu, bir taslağın her hâlükârda gizli kaldığını açıkça söyler. Altında alan seçimi durur.Resmi tam boyutta aç
Bir müşterinin gördüğü hâliyle yeni talep formu, şablon listesi açık ve içinde açılmış şablonlarla.
Müşteri tarafında aynı liste: yalnızca açılmış şablonları içerir. Bu kurulumun diğer talep şablonları burada görünmez.Resmi tam boyutta aç
9

Her kullanım talep geçmişinde izlenebilir

Metin eklemekten fazlasını yapan her kullanım geçmişe “Template” alan adı altında TEK bir girdi yazar. Şablonu adlandırır. Çalışan eylemler kendi satırlarını yazar. O olmadan, bir talebin neden birden “In Progress” durumuna atladığını sonradan açıklamanın yolu olmazdı: tek tek eylemler kendi satırlarını yazar, ama hiçbiri şablonu adlandırmaz.

Resimde şöyle okunur: “Template ‘First reply: we have your ticket’ applied”. Şablonun ne yaptığı, örneğin durum değişikliği, kendi eylemlerinin satırlarında durur.

Çıkarılan eylemler içinde yoktur: onlar gerçekleşmedi. Bir başarısızlık içindedir ve “failed” sözcüğünün arkasında böyle adlandırılır. Eylemi, postası ya da eki olmayan düz bir metin şablonu tek bir talepte “Template” girdisi bırakmaz. Yalnızca metin eklemiştir. Aynı anda birkaç talebe uygulandığında girdi her zaman yazılır, dahili “Bulk” satırıyla birlikte.

Girdi DAHİLİDİR; talep eden onu görmez. Bir şablonun adı iç sözcüklerdir (“standard rejection”) ve geçmiş, talebi oluşturana da açıktır. Alan değişikliklerinin kendisi ona görünür kalır; yalnızca bir şablondan geldikleri görünmez.

Yazar temsilcidir, “system” değil ve şablon değil. Bu bilinçlidir: onu uygulamak onun kararıydı. Bir otomasyon kuralından farklı olarak burada talepte bir insan durur.

Uygulanan şablonu adlandıran kırmızı çerçeveli “Template” girdisi ve eylemlerinin satırlarıyla bir talebin geçmişi.
Kullanım başına bir girdi, yazarı temsilci. Çalışan her eylem kendi satırını yazar. Şablon girdisi onların nereden geldiğini söyler.Resmi tam boyutta aç

Otomasyon ve hatırlatmalar

Aynı hedefe iki yol: hiçbir iş, artık kimsenin aklında olmadığı için ortada kalmasın. Hatırlatmayı kendiniz koyarsınız; o, Basic sürümünün parçasıdır. Kurallar bunu sizsiz yapar ve Professional sürümünün parçasıdır.

1

Talepte elle konan hatırlatma (tarih + not, Today/This week/Overdue süzgeçleri)

Başlamadan önce: Hatırlatmayı yalnızca temsilciler ve yöneticiler görür ve talep bunu söyler: “Only agents and administrators see this — the requester never does.” Talep eden onu hiçbir zaman görmez.

Hatırlatma talepte sağdaki “Details” kartında, son tarihlerin altında durur. Hiçbiri konmadığı sürece orada “No follow-up set.” ve bir “Set follow-up” düğmesi yazar. Bir tarih ve saat (“Date and time”) seçer ve bir not eklersiniz (“Note (optional)”, örnek metin “Why is this coming back?”). Sonrasında düğmeler “Change” ve “Remove” olur.

Değer nottadır. İki hafta sonra tek başına bir tarih size bu talebin neden yeniden masanızda olduğunu söylemez. Notun tarihe asılı olmasının nedeni de budur: tarihi kaldırın, not da onunla gider; tarihsiz bir gerekçe, kimsenin bir daha görmeyeceği bir şeydir.

Talep listesinin üstünde dört düğmeli bir “Follow-up:” satırı durur — “No filter”, “Today”, “This week” ve “Overdue” — ve listenin kendisinde bir “Follow-up” sütunu vardır. Bilinçli olarak katlanmış süzgeç bloğunun içinde durmaz: bir temsilcinin güne başladığı soru budur.

“Overdue” bugünküleri de içerir. Yoksa bir hatırlatma tam da önem taşıdığı gün kaybolurdu, saati geçtiği anda.

Bir talebin “Details” kartı, kırmızı çerçeveli “Follow-up” bölümüyle; içinde “Overdue” rozeti, not ve “Change” ile “Remove” düğmeleri.
Bu talebin tarihi geçmişte kalmış, bu yüzden kırmızı “Overdue” rozeti var. Not, talebin neden geri geldiğini söyler.Resmi tam boyutta aç
Tablonun üstünde kırmızı çerçeveli “Follow-up:” satırı ve aynı şekilde çerçeveli “Follow-up” sütunuyla talep listesi.
Bu sayfada üç talep bir tarih taşıyor. Üstteki düğmeler listeyi bugüne, bu haftaya ya da gecikmişlere daraltır.Resmi tam boyutta aç
2

Zamana bağlı kurallar – bir eylemin YOKLUĞUNA tepki verme

Yalnızca Professional

Başlamadan önce: Yeni bir kural HER ZAMAN kapalı olarak oluşturulur, arayüz üzerinden açık olarak oluşturmayı denerseniz bile. Oluşturulduğu anda tüm birikmiş işinizin üzerinden geçen bir kural, sistemin burada sizden aldığı kazadır. Kural ancak bir sonraki “Save” ile devreye girer.

Kurallar “Settings → Automation” altında durur. Başlığın altındaki satır konuyu söyler: “Rules that act when nobody else does.” Bir kural bir ekibe aittir ve o ekibin talepleri üzerinde çalışır; üstteki “Team” seçicisi hangi kurallara baktığınıza karar verir.

Sistemdeki diğer her şeyden farkı: bu kurallar bir olaya değil, onun YOKLUĞUNA tepki verir. Üç gündür talep edenden yanıt yok, bir haftadır hareket yok, dört saat önce oluşturulmuş ve hâlâ kimsenin işi değil; bunların hiçbirini tetikleyen bir tıklama yoktur. Kimsenin fark etmemesinin nedeni de tam olarak budur.

Üstte yeşil onay işaretli bir bildirim denetimlerin çalıştığını söyler: “The automation checks every minute. 2 of 6 rule(s) are enabled.” Hiçbir kural etkin değilse şu uyarıyı alırsınız: “No rule is enabled. Nothing is being checked and tickets behave exactly as before.” — ve o zaman gerçekten hiçbir şey olmaz.

Bir kural, kaç tane olursa olsun ekibinin tüm taleplerine bakar. Bir turda bunların en çok 500'ü üzerinde işlem yapar. Geri kalanı sonraki turda gelir.

Kapatılmış bir kural geriye dönük telafi yapmaz. Onu yeniden açtığınızda, ara sırasında vadesi gelen şeyler üzerinde işlem yapmaz. Zaman koşulu olmayan kurallar istisnadır: onlar telafi eder. Bir kural ilk kez açıldığında önizlemesinin gösterdiği her şey üzerinde işlem yapar.

“Automation” sayfasının üstü, denetim aralığına ilişkin kırmızı çerçeveli bildirim, ekip süzgeci ve “Add rule” düğmesiyle.
Burada altı kural saklıdır, ikisi çalışır. Pakete dahil dört örnek aynı sayfada aşağıda durur, hepsi kapalı.Resmi tam boyutta aç
3

Canlı açık İngilizce cümlesiyle NE ZAMAN/EĞER/O ZAMAN kural oluşturucusu

Yalnızca Professional

Bir kuralın üç bloğu vardır. “WHEN” tepki verdiği yokluktur (“Something has not happened for a while. This is what the automation reacts to.”). “IF” bunun hangi talepler için geçerli olduğunu daraltır (“Which tickets it applies to.”), duruma, önceliğe, ekibe, kategoriye, atanan kişiye ya da değerlendirmeye göre. “THEN” ise ne olacağıdır.

Blokların üstünde kural tek bir cümle olarak durur ve her değişiklikle kendini yeniden yazar: “When a ticket has seen no activity for more than 5 minutes and has the priority “High”, then set a follow-up in 4 hours.” Hâlâ eksik bir şey varsa cümle bunu gizlemek yerine tam o noktada söyler.

“IF” bloğunda koşulların nasıl birleşeceğine de karar verirsiniz: “All conditions must apply” ya da “Any condition is enough”. Üstteki cümle biçimini buna göre değiştirir; bir “and” ile yoksa kuralın yaptığının tersini ileri sürerdi.

Birden çok kuralın nasıl birlikte çalışacağını iki alan denetler: “Order” sırayı belirler ve “Skip the following rules for a ticket this rule applies to” anahtarı, bu kuralın geçerli olduğu bir talep için sonraki her kuralı durdurur.

Yeni bir kural “WHEN” bloğunda “Time without any activity” “longer than” 3 “days” zaman koşuluyla başlar. Kuralınızın başka bir şeye ihtiyacı varsa onu değiştirin ya da kaldırın.

Bu konuda ayrıntı şu kartta: Tetikleyici olarak kötü bir değerlendirme

Üstünde kırmızı çerçeveli açık İngilizce cümlesi ve altında WHEN, IF ve THEN bloklarıyla bir kural.
Aynı içerik iki kez: bir kez form olarak, bir kez cümle olarak. Cümleyi okuduğunuzda, düşündüğünüzden başka bir şey kurduğunuzu hemen fark edersiniz.Resmi tam boyutta aç
4

Dört örnek kural pakete dahil (kurulumda kapalı, dilediğinizi açın)

Yalnızca Professional

Her kurulum dört kuralla gelir: “Example: remind the requester after 3 business days”, “Example: close after 10 days without a reply”, “Example: raise the priority of unassigned tickets” ve “Example: follow up on tickets nobody touched for a week”. “Automation” sayfasında alt alta dururlar.

Dördü de kapalıdır; her biri “Off” rozetini ve “Last run: never” yazısını taşır. Onlar okunacak ve yeniden kurulacak bir başlangıç noktasıdır, birinin gözünüzden kaçırdığı bir davranış değil. Onları yeniden adlandırın, değiştirin, açın ya da silin.

Ayrıca “Every team” için geçerlidirler; sistemde bunun açık bir seçim olmadan olduğu tek yer burasıdır. Bu yüzden birini açmadan önce gerçekten tüm ekipleriniz için mi düşünüldüğüne bakın.

Dört örnek kuraldan birincisi, kırmızı çerçeveli “Off” rozeti, adı ve açık İngilizce cümlesiyle.
Birincisi böyle görünür; diğer üçü aynı sayfada aşağıda durur ve onlar da kapalıdır. “Every team” şu demektir: her ekibiniz için geçerli olurdu.Resmi tam boyutta aç
5

Açmadan önce önizleme: kuralın şu anda hangi talepleri etkileyeceğini gösterir – hiçbir şeyi değiştirmeden

Yalnızca Professional

Her kuralın altında “Which tickets would this affect?” düğmesi durur. Bir tıklama “Tickets this rule would affect right now” listesini gösterir; kuralın şu anda geçerli olduğu talepler, numara ve başlıklarıyla.

Altında önizlemenin ne yapmadığı yazar: “The preview only reads. It changes nothing and writes no log entry. Unsaved changes are not included.” Son bölüm önemlidir: önizleme, formda o an duran şeye değil, kaydedilmiş kurala göre çalışır.

Kural o an hiçbir şeyle eşleşmiyorsa bunu da söyler: “No ticket matches this rule right now.” Açmadan önce istediğiniz yanıt budur, sonradan müşterilerinizin taleplerinde değil.

Bir kuralın açılmış önizlemesi, “Tickets this rule would affect right now” başlığı, iki talep ve önizlemenin yalnızca okuduğuna ilişkin kırmızı çerçeveli ipucuyla.
Bu kural şu anda iki talebe dokunurdu. Altındaki ipucu, düğmeye tıkladığınızda bunların hiçbirinin olmadığını söyler.Resmi tam boyutta aç
6

Eylemler: e-posta, durum, öncelik, atama, başka bir ekibe devretme, hatırlatma koyma

Yalnızca Professional

Başlamadan önce: “Send an e-mail” eylemi, sistemin geri kalanıyla aynı posta kanalından çıkar. Yapılandırılmış bir giden posta olmadan hiçbir şey olmaz ve bir Basic kurulumunda o kanal hiç yoktur. Geçmiş postayı yalnızca gerçekten çıktığında kaydeder. Aksi hâlde çalışma, kuralın günlüğünde nedeniyle birlikte “Failed” gösterir.

“THEN” bloğunda yedi eylemden seçim yaparsınız: “Send an e-mail”, “Set the status”, “Set the priority”, “Assign to a user”, “Remove the assignee”, “Hand over to another team” ve “Set a follow-up”. “Add action” daha fazlasını ekler; her birinin kendi “Active” anahtarı vardır, böylece kuralın tamamını kapatmadan tek birini susturabilirsiniz.

“Send an e-mail” için alıcıları tek tek işaretlersiniz: “the requester”, “the assignee”, “the observers” ve “a fixed address” — sonuncusu adres için kendi alanıyla. “Set a follow-up” için bir sayı, bir birim ve sonradan talepte duracak notu verirsiniz.

“Hand over to another team” için ipucu hemen altında durur: “The ticket moves to that team and the current assignee is cleared. No second ticket is created.” Yani bir kopya oluşmaz; aynı iş yalnızca el değiştirir.

Bir kural, onay bekleyen bir talebi de, hâlâ açık bildirimleri olan bir toplu olayı da kapatamaz.

Bir kuralın “THEN” bloğu, kırmızı çerçeveli eylem seçicisi ve hatırlatmanın sayı, birim ve not alanlarıyla.
Ek ayarlarıyla bir eylem: “Set a follow-up”, 4 “hours”, ayrıca temsilcinin sonradan talepte okuyacağı not.Resmi tam boyutta aç
7

Zaman aralıkları koşul başına seçilebilir: ekip takviminden iş saatleri ve iş günleri – ya da gece gündüz işleyen

Yalnızca Professional

“WHEN” bloğundaki her zaman koşulunun üç parçası vardır: türü, “longer than” karşılaştırması ve birimiyle bir sayı. Beş tür vardır: “Time since the ticket was created”, “Time without any activity”, “Time without a reply from the requester”, “Time without a public reply from an agent” ve “Time without a status change”.

Zamanın nasıl sayılacağına birim karar verir ve bunu koşul başına yapar: “minutes”, “hours” ve “days” kesintisiz işler, geceleri ve hafta sonları da. “business minutes”, “business hours” ve “business days” ekibin çalışma saatleri takvimine göre sayar, yani yalnızca açık saatlere düşen sayılır.

Günlük işte fark büyüktür: üç gün üç gündür, buna karşılık pazartesi–cuma çalışan bir haftada perşembeden sayılan üç iş günü ertesi salıya düşer. İş günü, talebin ait olduğu ekibin takvimindeki bir çalışma günüdür, “Every team” için bir kuralda bile. Resmî tatiller sayılmaz. Süre açık saatlerin dışında başlarsa bir sonraki iş başlangıcından itibaren sayılır. “Set a follow-up” eylemi “business days” değerini aynı şekilde sayar.

Koşul türü seçicisinin yanında sayısı ve birimi kırmızı çerçeveli olan, “WHEN” bloğundaki bir zaman koşulu.
Bu koşul “business days” cinsinden sayar: ekibin takvimine göre üç iş günü, üç takvim günü değil.Resmi tam boyutta aç
8

Kural başına günlük ve talep geçmişinde yazar olarak kural adı

Yalnızca Professional

Her kuralın altında bir “Log” düğmesi durur. Etkilenen talep başına bir satırla “What this rule did” tablosunu açar: “When”, “Ticket”, “Cycle”, “Result” ve “Details”. “Details” tam olarak neyin yapıldığını taşır, örneğin “Set a follow-up: 01.10.2026 22:36”. Bir kural henüz bir şey yapmadıysa bunu söyler: “This rule has not done anything yet.”

“Cycle” sütunu, bir kuralın size her dakika bağırmamasının nedenidir: bir talepte döngü başına bir kez işlem yapar. Bir döngü ancak kural o talep için artık geçerli olmadığında biter; yani müşteri yanıtlayıp sonra yeniden susarsa 2. döngü başlar ve kural yeniden işlem yapar.

Talebin kendisinde kural yazar olarak görünür. Geçmişte kendi adıyla, önünde “Automation:” ekiyle görünür, örneğin “Automation: High priority: bring it back to us”. Böylece her işte bir insanın mı yoksa bir kuralın mı işlem yaptığını ve kuralsa hangisinin olduğunu arayıp bulabilirsiniz. Müşteriler yazar olarak kuralın adı yerine “System” görür.

Her kuralın başlık satırı ayrıca son geçişinin zamanıyla “Last run:” taşır, hiç çalışmamış bir kural için ise “never”.

Üç satırlı, “Cycle” ve “Details” sütunları kırmızı çerçeveli, açılmış “What this rule did” tablosu.
İki talepte üç geçiş: yanıtlanmamış 4 numaralı talepte kural ikinci kez işlem yaptı, bu yüzden “Cycle” sütununda “2” var. “Details” her seferinde konan hatırlatma tarihini taşır.Resmi tam boyutta aç
Yazarı “Automation: High priority: bring it back to us” olan iki kırmızı çerçeveli satırla bir talebin geçmişi.
Aynı olay talep tarafından görülüşü: tarih ve not geçmişte iki satır olarak görünür, yazarları kural.Resmi tam boyutta aç

Talep listesinde toplu işlemler

Birden çok talebi işaretleyin ve tek seferde değiştirin. Bunun tamamı Basic sürümünün parçasıdır. Yalnızca bir şablonun müşteri e-postası posta kanalına ve dolayısıyla Professional sürümüne bağlıdır. Asıl önemli olan talep sayısı değil, kısmi bir sonucun dürüstçe ele alınmasıdır: her kural tek bir talep için geçerlidir, bu yüzden sistem eylemin kaçına uyduğunu önceden ve hangilerinin gelmediğini ve nedenini sonradan söyler.

1

Birden çok talebin durumunu tek seferde değiştirme

Talep listesinin en solunda bir onay kutusu sütunu vardır. O, yöneticiler ve temsilciler içindir. Bir müşteri onu hiç görmez.

Başlık satırındaki onay kutusu, baktığınız sayfanın her satırını seçer. Sonuç kümesinin tamamını seçmez. Daha fazlasına ihtiyacınız varsa süzgeci daraltın; bir süzgeç, göremediğiniz talepleri de kapsayan bir onay kutusundan daha dürüst bir miktar bildirme yoludur.

Sayfa değiştirdiğinizde, süzdüğünüzde, arama yaptığınızda ya da ekip değiştirdiğinizde seçim temizlenir. Böylece artık ekranda olmayan hiçbir seçim yolculuk etmez.

Resimdeki liste her talebi göstermez. Sağ üstte, “Filter” yanında “active” sözcüğü ve onun yanında “Reset” durur: kapanmış talepler gizlidir, çünkü bir toplu işlem hâlâ süren işlere yöneliktir. Bir seçim her zaman yalnızca listenin o an gösterdiğini kapsar.

İlk işaretten itibaren listenin üstünde bir çubuk belirir. “20 selected” gösterir, yanında “Clear selection” ve “Change status”, “Assign”, “Assign to me” ile “Apply template” düğmeleri. Daha sağda “Multiple report” ve “Group into incident” durur; o ikisi çift bildirimlere aittir ve sonraki blokta anlatılır.

“Change status” küçük bir pencere açar. Hedef durumu seçersiniz ve altındaki satır hemen seçilen taleplerin kaçı için geçerli olduğunu söyler.

Hedef durum bir yorum istiyorsa bir metin kutusu belirir. Altında metnin kaç talebe gideceği yazar. Yalnızca birincisine değil, değişen her talebe gider.

Her durum listede görünmez. Sistem durumları eksiktir, çünkü onları kimse elle ayarlamaz. “Waiting for other team” de eksiktir: o durum bir hedef ekip için alt talep oluşturur ve o ekibi talep başına siz seçersiniz. Toplu işlemde bunun için tek bir giriş olurdu.

Atanan kişisi olmayan bir talebi ayrıntı sayfasında durumunu değiştirdiğinizde size atanır. Toplu işlemde bu olmaz: “close 30 tickets” yoksa sessizce “30 tickets assigned to me” ve 30 e-posta anlamına gelirdi.

Bu pencere başka hiçbir şeyi değiştirmez. Öncelik, kategori ve ötesindeki her şey toplu olarak bir yanıt şablonuyla ayarlanır.

Bu konuda ayrıntı şu kartta: Tek tek görevler için ikinci bir aşama

İşaretlenmiş satırlar ve üstünde seçilen talep sayısını ve toplu işlem düğmelerini gösteren çubukla talep listesi.
Kırmızı çerçeve, yalnızca ilk işaretle beliren çubuğun üzerindedir. Solda seçilen taleplerin sayısı, sağda eylemler.Resmi tam boyutta aç
Seçilmiş bir hedef durum ve kapsamını belirten satırla “Change status” penceresi.
Hedef durum seçilmiş; altında kapsam ve gelmeyecek her talebin nedeni. İkisi de siz “Apply” düğmesine tıklamadan önce oradadır.Resmi tam boyutta aç
2

Birden çok talebi tek seferde bir temsilciye atama

“Assign” temsilcilerin listesini açar. Uzakta olan temsilciler seçilebilir kalır ve tıpkı tek bir talepte olduğu gibi yalnızca öyle işaretlenir.

“Assign to me” kendi adınız önceden seçilmiş aynı penceredir. O bir kısayoldur, ikinci bir yol değil, ve onun için de aynı kurallar geçerlidir.

Bir atama temsilciye bir e-posta gönderebilir. Bunun için Professional sürümü ve ekibin “Send assignment e-mails” anahtarı gerekir. Kendi kendine atamada postalar varsayılan olarak kapalıdır. Pencere sayıyı önceden belirtir: “This sends 11 e-mail(s) to the selected agent.” On bir talep on bir posta demektir.

Temsilcinin o talebin ekibine ait olması gerekir. İki ekibe yayılan bir seçim bu yüzden tek parça hâlinde tek bir kişiye verilemez. Bu, toplu işlemin bir sınırı değildir; aynı kural tek bir talepte de geçerlidir.

Bir atama “nobody” değerine sıfırlanamaz. Bu, tek bir talepte yoktur, dolayısıyla toplu işlemde de yoktur.

Seçilen temsilci, kapsam ve e-posta sayısına ilişkin uyarıyla “Assign” penceresi.
Seçicinin altında kapsam ve e-posta sayısı durur. Altındaki kutu, gelmeyecek her talebi nedeniyle birlikte adlandırır. Bazıları zaten Marco Rossi'ye ait, diğerleri onun üyesi olmadığı bir ekibe ait.Resmi tam boyutta aç
3

Birden çok talebe yanıt şablonu uygulama, yer tutucular talep başına çözümlenir

“Apply template” bir yanıt şablonunu seçilen tüm taleplere uygular. Her talep, şablonu elle uygulasaydınız alacağı yorumun aynısını alır.

Liste, seçimde geçen her ekibin şablonlarını sunar. Bir şablon, seçilen en az bir talebe uyduğu anda görünür; gerçekte kaçına uyduğunu bir sonraki adımda önizleme söyler.

Sunucu yer tutucuları talep başına çözümler, böylece her müşteri kendi hitabını ve kendi talep numarasını alır. Penceredeki not da bunu söyler.

Şablonun alan eylemleri birlikte çalışır ve ekleri her talebe kopyalanır.

Toplu işlemde şablonun tüm eylemleri çalışır. Tek tek eylemleri yalnızca tek bir talepte çıkarabilirsiniz; bir eylemi istemiyorsanız onsuz bir şablon kullanın.

Seçimdeki ekipler için hiç şablon yoksa pencere bunu söyler: “No reply template is available for the teams of the selected tickets.”

Seçilmiş bir şablon ve yer tutucuların talep başına çözümlendiğine ilişkin notla “Apply template” penceresi.
Kırmızı çerçeve yer tutuculara ilişkin notun üzerindedir; bunu, herkese aynı sözcüklerle yazılmış tek bir metinden ayıran şey odur. Altında şablonun 20 talebin 14'üne neden uyduğunun nedeni durur: altısı, şablonun sunulmadığı bir ekibe aittir.Resmi tam boyutta aç
4

Çalıştırmadan önce önizleme, sonrasında sonuç, atlanan talepler seçili kalır

Üç pencere de bir şey olmadan önce aynı satırı gösterir: “Applies to 19 of 20 selected ticket(s)”.

Altında “Will be skipped” kutusu durur, gelmeyecek talep başına birer satırla; her satır talep numarasını ve nedeni adlandırır. Böylece sayının seçiminizden neden küçük olduğunu tıklamadan önce okursunuz.

Çalıştırdıktan sonra “19 changed, 1 skipped” yazar ve aynı kutu “Not changed” olur. İçerik aynıdır; yalnızca bir tahmin olmaktan çıkmış ve bir saptama olmuştur.

Nedenler tek bir talebin nedenleridir. Talep zaten hedef durumdadır. Geçiş, geçerli durumundan yapılamaz. Sorumlu olmadığınız bir ekibe aittir. Seçilen temsilci onun ekibinde değildir. Bir onayı beklemektedir. Açık bildirimleri olan bir toplu olaydır. Açık bir alt talebi olan bir ana taleptir.

Atlanan talepler seçili kalır, değişenler kalmaz. Başka bir hedefle ikinci bir deneme bu yüzden bir tıklama uzaktadır ve kimsenin hangilerinin hâlâ açık olduğunu tahmin etmesi gerekmez.

Önizleme bir ikinci görüştür, bir izin belgesi değil. Eylem çalışırken sunucu her talebi yeniden denetler; bir talep gösterim ile tıklama arasında değişebilir.

Bir çağrı en çok 200 talep kabul eder. Sayfa başına 20 satırla bu çok uzaktadır.

Çalıştırmadan sonra pencere: değişen ve atlanan taleplerin sayısı ve altında nedenleriyle “Not changed” kutusu.
“Not changed” kutusu talep başına nedeni adlandırır. Burada bir talep hâlâ onay bekliyor.Resmi tam boyutta aç
5

Talep edenlere giden e-posta varsayılan olarak kapalıdır

Yalnızca Professional

Posta gönderimi için bir onay kutusu yalnızca posta gönderen şablonlarda ve yalnızca posta kanalı açıksa görünür. Varsayılan olarak boştur, yani siz işaretlemeden bir toplu işlem dışarıya hiçbir şey yazmaz.

Kanal kapalıysa onay kutusunun yerini nedeni alır: ya e-posta gönderimi kapalıdır ya da seçilen ekiplerin posta kutuları talep eylemi postası göndermez. Bunu tıklamadan önce okursunuz, sonuçta sonradan değil.

İşaretlediğinizde sayıyı içeren kehribar rengi bir uyarı belirir: “This sends 20 e-mail(s) to customers.” Sayı önizlemeden gelir ve şablonun gerçekten uyduğu taleplerin sayısıdır.

Durumu değiştirmek ve atama yapmak hiçbir zaman müşterilere yazmaz. Atama bir e-posta gönderir, ama temsilciye. Toplu olarak şablon uygulamak, bir müşteri postasının oluştuğu tek yoldur.

Gönderim posta kanalına ve dolayısıyla Professional sürümüne bağlıdır. Kapalıysa hiçbir posta çıkmaz ve geçmiş de hiçbir postadan söz etmez; hiçbir zaman gerçekleşmemiş bir teslimatı ileri sürmez.

Posta onay kutusu işaretli ve müşteri postalarının sayısına ilişkin kehribar rengi uyarıyla “Apply template” penceresi.
Onay kutusu işaretlidir ve kehribar rengi uyarı posta sayısını belirtir. İşaret olmadan hiçbiri çıkmaz.Resmi tam boyutta aç
6

Her toplu değişiklik tek tek talebin geçmişinde görünür

Bir toplu işlemin yaptığı her değişiklik tek tek talebin geçmişinde görünür. Orada, eski ve yeni değeriyle, diğer her değişiklik gibi görünür.

Talep eden bu satırları da görür. Onun için bir durum değişikliği, tek tek mi yoksa toplu olarak mı tetiklendiğine bakılmaksızın aynı olaydır; onu gizlemek daha ölçülü değil, yalnızca daha kötü olurdu.

Toplu bir atama, yeni atanan kişiyle satırı yazar. “Open” üzerinde duran bir talep için durumla ikinci bir satır gelir, çünkü atanmış talep o zaman “Assigned” konumuna geçer.

Bunun üstüne, çalıştırmanın göndermesini taşıyan dahili bir satır gelir. O gönderme, aynı çalıştırmanın tüm taleplerini sonradan bulmanızı sağlar. Talep eden bu satırı görmez.

Her satır toplu işlemi tetikleyen kişiyi adlandırır.

Atlanan bir talep hiçbir girdi almaz, denemeye ilişkin bir girdi bile. Gerçekleşmemiş olan geçmişte görünmez.

Atama satırı ve altında toplu çalıştırmayı adlandıran dahili satırla bir talebin geçmişi.
En yeni satır en üsttedir. Süre ve masraf merkeziyle ilgili satırların altında durum, atama ve çalıştırmanın göndermesi durur. Kırmızı çerçeve, talep edenin görmediği dahili satırın üzerindedir.Resmi tam boyutta aç

Çoklu bildirimler ve toplu olaylar

İki durum birbirine benzer ve aynı değildir. Aynı kişi aynı şeyi iki kez bildiriyorsa bir bildirim kaybolmalıdır. Çok sayıda kişi bir arızayı bildiriyorsa hiçbiri kaybolmamalıdır. Her birinin kendi yolu vardır ve farkı yaratan, talep edendir.

1

Aynı kişiden gelen iki bildirimi birleştirme

Talep listesinde satırları işaretleyin ve “Multiple report” düğmesine tıklayın. Düğme, iki işaretli satırdan itibaren kullanılabilir olur.

Pencere önce sorar: “Which ticket stays?” En eski talep önceden seçilidir, böylece son tarih talep edenin ikinci denemesinden değil, ilk temasından itibaren işler. Başka birini seçebilirsiniz.

Altında yön iki numarayla birlikte durur: “#11 will be closed and moved into #10.” Böylece tıklamadan önce hangi talebin kalacağı bellidir.

Her şey birlikte gelir: ikinci bildirimin yorumları, ekleri ve açıklaması. Açıklama, özgün yazarı ve tarihiyle birlikte asıl talebin bir yorumu olur. Pencere sayıları önceden belirtir.

Kaydedilen süre kopyalanmaz, taşınır. Yoksa aynı emek iki talepte durur ve iki kez faturalanırdı.

İkinci bildirim silinmez. Kapatılır ve o andan sonra asıl talebe gönderme yapar, numarası geçerli kalır.

Talep eden ayrı bir e-posta almaz. O, asıl talebin üzerindedir ve her şeyi orada görür. Kapatılan bildirim, asıl talebi adlandıran ve onun okuyabileceği bir yorum taşır.

Geri alma yoktur. Bu yüzden “Merge” düğmesine tıklamadan önce her şey pencerede durur.

Sonrasında iki talebin geçmişi kimin neyi ne zaman birleştirdiğini kaydeder.

Üç işaretli satır ve üstünde “Multiple report” ile “Group into incident” düğmelerini taşıyan çubukla talep listesi.
Kırmızı çerçeveler iki düğmenin üzerindedir. Yan yana dururlar ve iki ayrı şey anlatırlar. 12 ile 14 arasındaki satırlarda süren toplu olayın işaretini de görebilirsiniz.Resmi tam boyutta aç
Kalacak talebin seçimi ve özetle “Multiple report for the same issue” penceresi.
Kırmızı çerçeve yönün üzerindedir. İki numarayı da adlandırır, böylece kimsenin hangi talebin kaybolacağını tahmin etmesi gerekmez.Resmi tam boyutta aç
İki talebe kadar aranmış talep listesi: asıl ve birleştirilmiş, kapanmış bildirim.
Arama iki başlıktan da bir sözcük taşır, böylece asıl ile bildirim yan yana durur. Kırmızı çerçeve birleştirilmiş bildirimin üzerindedir. Kapanmıştır ve yine listede durur, içine taşındığı talebe bir göndermeyle birlikte.Resmi tam boyutta aç
2

Eski talep numarasına verilen yanıtlar yine ulaşır

Yalnızca Professional

Başlamadan önce: Bunun için e-posta gelen kutusu gerekir. O olmadan yönlendirilecek bir e-posta yanıtı da olmaz.

Talep edenin posta kutusunda eski talep numarası vardır. İki bildirimin birleştirildiğinden haberi yoktur ve elindeki postayı yanıtlar.

O yanıt asıl talebin içine düşer. Sistem, kapatılan bildirimin taşıdığı göndermeyi izler.

Birleştirilmiş bir bildirimin hiçbir zaman silinmemesinin nedeni budur. O olmadan gönderme var olmazdı ve yanıt hiçbir yere ulaşmazdı.

Eski bildirimde yer alan kişi asıl talebe de yazabilir. Denetim, postada adı geçen talepte yapılır.

Asıl talebe göndermesi ve talep edenin orada okuduğu yorumla kapatılan bildirim.
Kırmızı çerçeveler sağdaki karttaki göndermenin ve yorumun üzerindedir. Bir e-posta yanıtı bu göndermeyi izler.Resmi tam boyutta aç
3

Farklı kişilerden gelen bildirimler birleştirilemez

Farklı kişilerin taleplerini seçerseniz pencere onları almaz. Siz tıklamadan önce geri çevrilen her satırı ve nedenini adlandırır.

Neden şöyle okunur: “Different requester — this is an incident, not a multiple report.” Ayrıca size bunun yerine nereye gitmeniz gerektiğini söyler.

Bu, işlevin tamamının en önemli korumasıdır. Otuz kişiden gelen otuz bildirimi birleştirseydiniz yirmi dokuzu talebini kaybeder ve bir daha haber almazdı.

Talep edenin kim olduğuna önce talepteki e-posta adresi karar verir. Yoksa “User” alanındaki yabancı bir ad karar verir ve aynı ad aynı kişi sayılır. O da yoksa talebi oluşturan hesap sayılır.

Korumanın telefon görüşmeleri için de geçerli olmasının nedeni budur. Bir temsilci iki çağrı kaydederse iki talebi de o oluşturmuştur. Farklı arayanlar yine farklı arayan kalır, çünkü adları alandadır.

Bir tarafta talep eden belirlenemiyorsa bu da geri çevrilir. Bilinmeyen, aynı kişiyle aynı şey değildir.

Aynı kutuda başka nedenler de görünür. Bir toplu olay birleştirilemez. Kapanmış bir asıl talep artık hiçbir şey almaz. Ve kendi bildirimleri olan bir bildirim birlikte gelmez, böylece zincir oluşmaz.

Penceredeki, talep numarası ve nedeniyle “Cannot be merged” kutusu.
Kırmızı çerçeve nedenin üzerindedir. 15 numaralı talep başka bir kişiye aittir, bu yüzden dışarıda kalır. Diğer iki talep yine de birleştirilir.Resmi tam boyutta aç
4

Bir arızaya ilişkin çok sayıda bildirimi tek bir toplu olay altında gruplama

Yalnızca Professional

Dosya sunucusu çöktüğünde yirmi kişi bunu bildirir. Bu bildirimlerin her biri kendi talep edeniyle kendi işidir. Burada birleştirmek yanlış olurdu, çünkü on dokuz kişi talebini kaybederdi.

Bildirimleri işaretleyin ve “Group into incident” düğmesine tıklayın. Pencere üç yol sunar: onları zaten açık bir toplu olaya eklemek, seçilen taleplerden birini toplu olay ilan etmek ya da kendi başlığıyla yeni bir toplu olay oluşturmak.

Ekibin zaten açık bir toplu olayı varsa o yol önceden seçilidir. Daha sık olan yoldur: arıza çoktan bilinmektedir, yalnızca yeni bildirimler gelmeye devam eder.

Bağlı her talep kendi talep edenini, kendi durumunu ve kendi son tarihini korur. Hiçbir şey kaybolmaz. Toplu olay yalnızca yanıtı toplar.

Bir toplu olayın tüm bildirimlerinin aynı ekibe ait olması gerekir. Bir arıza iki ekibi etkiliyorsa her biri kendi toplu olayını alır. Yoksa bir ekibin çözümü öbür ekibin kuyruğunu boşaltırdı.

Sonradan gelenleri tek talepte de ekleyebilirsiniz. Ekibin açık bir toplu olayı varsa üstte “Assign” ve “Not related” düğmeleriyle bir ipucu belirir. Sistem hiçbir zaman kendiliğinden bir şey eklemez: yanlış eklenmiş bir talep, kendisini ilgilendirmeyen bir çözüm alır ve bu arada kapatılırdı.

Toplu olay talebi kendisine kaç bildirimin bağlı olduğunu belirtir. Bağlı talepler ise toplu olaylarının numarasını taşır, hem listede hem sağdaki kartta.

“Resolve incident” toplu olayı kapatır ve tüm bildirimleri tek seferde yanıtlar. Çözüm metni zorunludur: işlevin bütün anlamı odur, çünkü etkilenen herkese gider.

Bağlı her talep metni açık bir yorum olarak alır, seçilen duruma getirilir ve talep edeni kendi e-postasını alır. Toplu posta yoktur, çünkü o, etkilenen herkesin adresini açığa çıkarırdı.

Sonrasındaki ileti kaç talebin kapatıldığını ve kaç talep edenin bilgilendirildiğini belirtir. İki sayı ayrı durur, çünkü ulaşılabilir adresi olmayan bir talep bir yorum ve bir durum alır, ama e-posta almaz.

Bu arada kendiniz yanıtlayıp kapattığınız bir talebe dokunulmaz. İkinci kez kapatılmaz ve yeniden yazılmaz.

Bir toplu olaya açık bildirimler asılı olduğu sürece o, olağan durum değişikliğiyle kapatılamaz. Yoksa yirmi kişi sessizce yanıtsız kalırdı.

Üç yol ve bağlı talep sayısıyla birlikte açık toplu olayı içeren “Group into incident” penceresi.
Kırmızı çerçeve açık toplu olayın üzerindedir, sağında ona zaten bağlı bildirimlerin sayısıyla. Yolların üstünde bu durumu birleştirmeden ayıran cümle durur: hiçbir şey kaybolmaz.Resmi tam boyutta aç
Tek bir talepte açık toplu olayı ve “Assign” ile “Not related” düğmelerini gösteren ipucu çubuğu.
Kırmızı çerçeve ipucu çubuğunun üzerindedir. O bir öneridir, bir eylem değil: onu tıklayıp kapatmak talepte hiçbir şeyi değiştirmez.Resmi tam boyutta aç
Bağlı bildirimlerin sayısı, “Resolve incident” düğmesi ve şerit onay kutusuyla toplu olay talebi.
Kırmızı çerçeveler çözen düğmenin, şerit onay kutusunun ve bağlı bildirimlerin sayısının üzerindedir.Resmi tam boyutta aç
Kapatma durumu ve girilmiş çözüm metniyle “Resolve incident” penceresi.
Kırmızı çerçeve alanın üstündeki notun üzerindedir. Bu tek metnin nereye gittiğini söyler: bağlı her talebe ve her talep edene.Resmi tam boyutta aç
Çözümden sonra etkilenen bir kişinin bildirimi: çözülmüş, çözüm metni açık bir yorum olarak eklenmiş.
Kırmızı çerçeve yanıtın üzerindedir. Yanıt bu tek talep edenin talebinde, onun numarası ve geçmişiyle birlikte durur. Aynı yanıt etkilenen diğer her kişinin talebinde de durur.Resmi tam boyutta aç
5

Şerit olarak ve otomatik yanıtta not olarak toplu olay

Yalnızca Professional

Pencere ve toplu olay talebi, ikisi de “Also show as a banner on the sign-in page” onay kutusunu taşır. Onunla herkes, bir talep daha yazmadan önce arızayı öğrenir.

Şerit, oturum açma sayfasında ve oturum açıldıktan sonra sistemin içinde durur. “Known incident” ifadesini ve toplu olayın başlığını adlandırır, yani o başlık müşteriler için bir metindir.

Birden çok duyuru etkinse alt alta dururlar. Cumartesi için duyurulmuş bakım bugünün arızasını itmez, tersi de olmaz.

Biri yine de yeni bir talep oluşturursa otomatik yanıt toplu olayı adlandırır. Bu, zaten bağlı bir talep için ve toplu olay açık ve duyurulmuş olduğu sürece o ekibin her yeni talebi için geçerlidir. Bunun için giden e-posta gerekir.

Toplu olay çözüldüğünde şerit kendiliğinden kaybolur. Kimsenin onu yeniden kapatmayı akılda tutması gerekmez.

“Maintenance and incident notices” sayfasında şu anda hangi toplu olayın şerit olarak çalıştığını görebilirsiniz. O sayfadaki anahtar planlı bakıma aittir ve toplu olaylar için geçerli değildir.

Onay kutusu işaretli toplu olay talebi ve bunun sonucunda altta beliren şerit.
Kırmızı çerçeve onay kutusunun üzerindedir. Hemen etkili olur: duyuru altta, sistemin her sayfasında boydan boya durur.Resmi tam boyutta aç
Logo ile oturum açma formu arasında çalışan toplu olay şeridiyle oturum açma sayfası.
Kırmızı çerçeve şeridin üzerindedir. Şerit oturum açmadan önce oradadır, böylece yalnızca talep yazması gerekip gerekmediğine bakmak isteyene de ulaşır.Resmi tam boyutta aç
Çözümden sonra toplu olay talebi: çözülmüş, çözüm metni yorum olarak eklenmiş.
Kırmızı çerçeve çözüm metninin üzerindedir. Bu kapanışla şerit de gitmiştir.Resmi tam boyutta aç

SLA, takvim ve yükseltmeler

Açık saatlerinize uyan son tarihler: bir politika ne kadar hızlı yanıtlamanız ve çözmeniz gerektiğini söyler, bir takvim saatin ne zaman işlediğini söyler. Bu bloktaki her şey Professional sürümünün parçasıdır.

1

İlk yanıt ve çözüm için son tarihli SLA politikaları

Yalnızca Professional

Başlamadan önce: Etkin bir politika olmadan sistem hiçbir şey ölçmez: son tarih yok, sütun yok, posta yok. Ve saatler bir talep OLUŞTURULURKEN oluşur: politikayı açmadan önce gelen hiçbir şeye geriye dönük son tarih verilmez. Bu bilinçlidir; yoksa ertesi sabah bin eski talep aşılmış olarak orada dururdu.

Son tarihleri “Settings → SLA” altında kurarsınız. Sayfanın kendisi üstte hiçbir politikanın etkin olmadığını size söyler. Bir politikanın üç parçası vardır: bir ad, koşullar ve hedefler. Yeni politikalar bilinçli olarak etkisiz oluşturulur, böylece bir şey yapmaya başlamadan önce kurulumlarını bitirebilirsiniz.

Koşullar şunlardır: “Team”, “Priority”, “Main category” ve “Subcategory”. Boş, “Any” demektir, yani “applies to everything”, “applies to nothing” değil. Birden çok politika uyarsa “Order” altındaki sayısı en küçük olan kazanır; dar politikanın üstte, genel olanın altında durmasının nedeni budur.

İki kategori alanı ekibe göre gruplanır, çünkü kategoriler bir ekibe aittir; ama size başka ekiplerinkiler dahil hepsi sunulur. Bu bilinçlidir: bir devretmede talep taşınır, kategori taşınmaz. Yardım masasının ağ ekibine devrettiği bir talep hâlâ yardım masasının sınıflandırmasını taşır ve bir politika tam olarak onu gösterebilir. Bir ana kategori seçtiğinizde alttaki alan yalnızca ona bağlı alt kategorileri sunar; bir talepte var olamayacak bir çift kaydederken geri çevrilir.

Her politikanın iki hedefi vardır. “Time to first response” bir temsilcinin ilk açık yanıtıyla biter; otomatik alındı bildirimi ve dahili bir not açıkça sayılmaz. “Time to resolution” talep, çözülmüş sayılan bir duruma ulaşır ulaşmaz biter (bunun hangisi olduğunu “Settings → General → Status” altında siz ayarlarsınız). İki hedefin de kendi dakikaları, kendi takvimi ve bir aşıma karşı kendi tepkisi vardır.

Talepte son tarihler sağda “Details” kartında durur, altlarında “Show deadline history”: her adımı kaydeden bir günlük — başladı, duraklatıldı, sürdürüldü, tutuldu, kaçırıldı — her biri bir nedenle ve kullanılan çalışma süresiyle. Onu yalnızca temsilciler ve yöneticiler görür; müşteriler için erişilemez.

Biri sonradan önceliği ya da ekibi değiştirirse saat o zaman uyan politikaya geçer: şimdiye kadar kullanılan çalışma süresi eski takvimle kapatılır, sonrasında yeni değerler geçerli olur. Artık hiçbir politika uymuyorsa saat hükümsüz biter; ne tutulmuş ne aşılmış sayılır.

Talep oluşturulduğunda hiçbir politika uymadıysa saat, bir değişiklikten sonra, örneğin daha yüksek bir öncelikle, bir politika ilk kez uyduğunda başlar. O andan itibaren sayar. İlk yanıt saati yalnızca henüz kimse yanıt vermemişse başlar.

Yeni saatler yalnızca bir talep yeniden açıldığında doğar. Diğer durum değişiklikleri yeni saat oluşturmaz.

Adı, sırası, etkinlik anahtarı, kırmızı çerçeveli dört koşulu Team, Priority, Main category ve Subcategory ve altında iki hedefiyle bir SLA politikası.
Politika her ekip için geçerlidir, ama yalnızca “High” önceliği için. Altında iki hedef: ilk yanıta 15 dakika, çözüme 240.Resmi tam boyutta aç
Bir talebin son tarihleri: “In time” rozetiyle “Time to first response”, altında kalan süresiyle “Time to resolution” ve açılmış son tarih geçmişi.
İlk yanıt zamanında geldi, çözüm hâlâ işliyor. Günlük her adımın nedenini adlandırır. Aşağıdan yukarıya doğru okunur: başladı, “ticket fields changed” ile yeniden hesaplandı ve sonunda ilk açık yanıtla tutuldu.Resmi tam boyutta aç
2

Ekip başına çalışma saatleri takvimi

Yalnızca Professional

Bir takvim saatin ne zaman işlediğini söyler. Bir adı, kendi saat dilimi ve gün başına istediğiniz kadar aralığı vardır; öğle molası yalnızca iki aralıklı bir gündür. Bir aralık gece yarısını aşabilir; o zaman yanında “ends next day” belirir.

Bir ekip için hangi takvimin geçerli olduğu ekipte ayarlanır (“Settings → Teams”). Bir politikanın tek tek hedefinde bunu geçersiz kılabilirsiniz: “From the team” ekibinkini alır ya da başka birini seçersiniz. Alışılmış durumu yaratan tam olarak budur: arızalar gece gündüz sayılır, geri kalan her şey yalnızca ofis saatlerinde.

Sayılan, saat göstergeleri arasındaki fark değil, aralığın içinde gerçekten geçen süredir. Yaz saati geçişinde bu fark yaratır: ekimde 7/24 bir gün 25 saattir, ilkbaharda 22.00'den 06.00'ya bir gece vardiyası sekiz yerine yedi saattir. 09.00 ile 17.00 arasındaki bir ofis aralığı hiç etkilenmez, çünkü AB'de geçiş geceleyin olur.

Açık saatleri olan bir takvim bulunamazsa hiçbir son tarih oluşturulmaz; tahmin edilmiş bir tarihtense hiç olmaması iyidir. Talepte bir tarih yerine bir not belirir.

Kırmızı çerçeveli Europe/Berlin saat dilimi, pazartesiden cumaya 09.00–17.00 aralıkları ve “Add opening hours” düğmesiyle “Helpdesk business hours” takvimi.
Beş gün, gün başına bir aralık. Saat dilimi sunucuya değil, takvime aittir; ikinci bir konum yalnızca ikinci bir takvim alır.Resmi tam boyutta aç
3

Resmî tatiller .ics içe aktarmasıyla ya da elle girilerek

Yalnızca Professional

Başlamadan önce: Hiçbir tatil verisi vermiyoruz. Resmî tatiller dile değil, KONUMA bağlıdır: 16 Alman eyaleti, 26 İsviçre kantonu, 50 ABD eyaleti ve her yıl yeniden. Verilmiş bir liste bir noktada kimse fark etmeden yanlış olurdu. Bölgenizin resmî .ics dosyasını alın; bu, yılda bir dakikalık iştir.

Her takvimin altında “Closed days” listesi durur. “Import holidays (.ics)” düğmesine tıklamak bir takvim dosyasını alır ve sonrasında dört sayı bildirir: kaç gün devralındı, kaçı değiştirildi, kaçı okunamadı ve kaçı zaten vardı. Tek tek günleri elle de girebilirsiniz.

Bir günün arkasındaki ↻ simgesi “repeats annually” demektir. Yalnızca sabit tarihler için doğrudur: 3 Ekim her yıl aynı tarihe düşer, Kutsal Cuma ve Pentikost Pazartesisi Paskalya'nın tarihine asılıdır ve yer değiştirir. Kayan tatiller bu yüzden listede yıl başına somut tarihleriyle durur; resimde “Good Friday” simgesiz.

Kapalı bir gün, ertesi güne uzanan bölüm dahil o günün tüm aralığını yutar. Ve bir takvim önümüzdeki on iki ay için hiç kapalı gün bilmiyorsa sayfa bunu açıkça söyler; yoksa sistem resmî tatillerin içinden sessizce sayar ve yanlış son tarihler üretir.

Kırmızı çerçeveli “Import holidays (.ics)” düğmesi ve altında aynı şekilde çerçeveli kapalı günler listesi.
Beş kapalı gün. Dördü “same date every year” için ↻ simgesini taşır, Kutsal Cuma taşımaz; o yer değiştirir.Resmi tam boyutta aç
Önümüzdeki on iki ay için hiç kapalı gün bilmediğine ilişkin kırmızı çerçeveli kehribar rengi notla “Around the clock” takvimi.
Not bir hata değil, bir uyarıdır: bu takvim her resmî tatilin içinden sayar. Bir nöbet takvimi için bu tam olarak doğrudur.Resmi tam boyutta aç
4

Talep eden beklenirken saat duraklar

Yalnızca Professional

Son tarihler üzerine en sık yapılan tartışma şudur: talep üç gündür müşterinin yanıtını beklemektedir ve saat yine de işlemeye devam etmektedir. Bu yüzden her hedefin bir “Pause while waiting for the requester” anahtarı vardır, tek tek, politikanın tamamı için değil.

Beklenip beklenmediğine durum karar verir: “Settings → General → Status” altında her durum, “waiting for the requester” sayılıp sayılmadığına ilişkin bir işaret taşır. Anahtar açıkken talep böyle bir durumda durduğu sürece son tarih dinlenir. Duvar saati işlemeye devam eder; bu yüzden liste kalan süre yerine “Paused” gösterir ve son tarih geçmişi “Paused” ile “Resumed” kayıtlarını zamanlarıyla birlikte taşır. Talep doğrudan böyle bir durumdan çözülürse bekleme süresi de sayılmaz.

İlk yanıt için anahtarı genellikle kapalı bırakırsınız: ne beklenirse beklensin ilk yanıtı borçlusunuzdur. Çözüm için genellikle açıktır. Resim tam olarak bu ayarı gösterir.

Bir politikanın kırmızı çerçeveli “Pause while waiting for the requester” anahtarlarıyla iki hedefi: birinci hedefte kapalı, ikincisinde açık.
Aynı anahtar, iki yanıt: ilk yanıtın saati kesintisiz işler, çözümünki sıra müşterideyken dinlenir.Resmi tam boyutta aç
5

Talep listesinde kalan süre, aşılmış son tarihler için süzgeçle birlikte

Yalnızca Professional

Bir politika etkin olur olmaz talep listesi “Deadline” sütununu alır. Sütun, bir sonraki açık son tarihin kalan süresini gösterir (“14h 53m”). Talepte artık hiçbir son tarih işlemediğinde orada hüküm durur: tutulmuş bir son tarih için “In time” rozeti, kaçırılmış olan için kırmızı “Breached”. Hiç saati olmayan bir talep yansız bir çizgi alır ve bu bilinçlidir: politikadan önceki bir talep bir başarısızlık değildir.

Hiçbir politika etkin değilse sütun tümüyle eksiktir; orada boş durmaz. Aynısı süzgeç için de geçerlidir: “Filter” altındaki “Breached only” kutusu yalnızca son tarihler varsa görünür.

Bir talebin iki saati vardır ama sütunun yalnızca bir yeri vardır; en acil AÇIK son tarihi gösterir. İlk yanıt kaçırıldıysa ve çözüm hâlâ işliyorsa sütun çözümün kalan süresini yanında kırmızı bir “!” ile gösterir. O işaret şunu söyler: bu talepte bir son tarih çoktan aşıldı. “Breached only” süzgeci onu tam olarak böyle bulur, çünkü çoktan bitmiş olsa bile aşılmış herhangi bir son tarihi sorar. İkisinden hangisine denk geldiği talebin kendisinde yazar.

Ona göre sıralama da yapabilirsiniz: aynı “Deadline” başlığının altında “Due soonest first” ve “Due latest first” seçenekli bir alan durur. İşleyen saati olmayan talepler her zaman en sona düşer; onlar en az acil olanlar değil, yalnızca konu dışıdırlar. Son tarihe göre sıralama, “Updated at” alanına göre sıralamanın önüne geçer: hiçbir liste aynı anda iki sıralamayı karşılayamaz.

“Breached only” kutusu işaretli, süzgeci kırmızı çerçeveli ve “Deadline” sütunu aynı şekilde çerçeveli talep listesi.
“Breached only” kutusu işaretliyken geriye tek bir talep kalır. 4 numaralı talepte ilk yanıt kaçırıldı. Sütun yine de işleyen bir kalan süre gösterir, çünkü bir sonraki AÇIK son tarihi gösterir ve burada o, çözümdür. Yanındaki kırmızı “!” aşımı adlandırır.Resmi tam boyutta aç
İlk yanıtta kırmızı “Breached” rozeti, çözümde işleyen bir kalan süresi ve altında son tarih geçmişi olan bir talep.
Aynı talep, iki saat, iki durum. Günlük nedeni taşır: 16 dakikalık kullanılmış çalışma süresinin ardından “due date passed”.Resmi tam boyutta aç
6

Aşımda: bilgilendir ya da talebi başka bir ekibe devret

Yalnızca Professional

Başlamadan önce: Devretme bilinçli olarak varsayılan değildir. Sorumluluğu taşır, atanan kişiyi siler ve durumu sıfırlar; şu anda birinin üzerinde çalıştığı bir talep sonrasında başka bir yerde yatar. Onu yalnızca tam olarak bu amaçlandığında seçin.

Hedef başına “When breached” altında bir aşımda ne olacağını ayarlarsınız: “Record only” yalnızca kayda geçirir, “Notify assignee and observers” atanan kişiye ve gözlemcilere bir posta gönderir (tüm ekibe değil), “Hand over to another team” talebi devreder. Devretme için bir hedef ekip seçmeniz gerekir; hedefi olmayan bir politika kaydederken geri çevrilir, çünkü yapılandırılmış görünür ve hiçbir şey yapmazdı.

Eylem saat başına tam olarak bir kez çalışır. O kilit olmadan sunucunun yeniden başlatılması aynı postayı yeniden gönderirdi. “already done” işareti gönderim başarısız olduğunda da konur; ulaşmamış bir posta, her dakika yenisini gönderen bir döngüden iyidir.

Aşımın kendisi denetim çalışmasına değil, vadesinin dolduğu ana tarihlenir; yoksa raporlama denetim hizmetinin ritmine asılı kalırdı. Ve kullanılan çalışma süresine göre ölçülür: duraklatılmış bir saat, vade çoktan geçmiş olsa da aşamaz.

Devir, durumu “Open” olarak sıfırlar. Bununla ilgili geçmiş satırları dahilidir; müşteri talepte yalnızca yeni durumu ve yeni ekibi görür.

Kırmızı çerçeveli “When breached: Hand over to another team” seçimi ve “Network” hedef ekibiyle etkin olmayan bir örnek politika.
Hedef ekibin altındaki cümle ne olacağını söyler: talep o ekibe taşınır, o anki atanan kişi silinir. “Active” anahtarı burada kapalıdır; etkin olmayan bir politika hiçbir şey yapmaz.Resmi tam boyutta aç
7

Raporlamada SLA ölçüleri

Yalnızca Professional

“Reports” altında dönemi seçer ve “Generate report” düğmesine basarsınız; o tıklama olmadan sayfa boş kalır. Rapor sonra hedef başına bir satırla “Service level agreements” bloğunu taşır: tutulan, aşılan, hâlâ işleyen, ulaşılan oran ve kullanılan ortalama süre.

Sayım talep başına değil, hedef başına yapılır; tablonun altında da bu yazar. İki hedefi olan bir talep bu yüzden iki kez, her satırda bir kez görünür.

Ulaşılan oran yalnızca kararı verilmiş saatleri sayar. İşleyenler paydaya ait değildir, yoksa yeni açılmış her SLA başlangıçta felaket gibi görünür ve kendiliğinden düzelirdi. Kararı verilmiş tek bir saat bile yoksa bir çizgi belirir, “0 %” değil.

Toplu olaylarla çalışıyorsanız ek bir “Achieved without group incidents” satırı vardır: yüz bağlı talebi olan tek bir toplu olay yoksa oranı iki yönde de çarpıtırdı. Bir toplu olaya bağlı her talebi dışarıda bırakır.

Temsilciler bu blokta yalnızca kendi ekiplerini görür. Professional olmadan blok yalnızca önceden kalma son tarih verisi varsa görünür; o zaman okunabilir kalır.

Met, Breached, Still running sütunları, kırmızı çerçeveli “Achieved” sütunu ve kullanılan ortalama süreyle “Service level agreements” rapor bloğu.
İlk yanıt için üç son tarih tutuldu, biri aşıldı, on tanesi hâlâ işliyor. Bu, %75 eder. Onun sağındaki iki sütun yalnızca toplu olaylar varsa görünür: bir toplu olaya bağlı her talebi dışarıda bırakırlar.Resmi tam boyutta aç

Talep başına zaman takibi

Temsilciler bir işin götürdüğü emeği kaydeder. Bu, bir kişinin işe geliş gidişini değil, talepteki çalışmayı anlatır; açıkça bir mesai takip sistemi değildir. Bu bloğun tamamı Professional sürümünün parçasıdır.

1

Bir şey kaydedilmeden önce açın

Yalnızca Professional

Zaman takibi fabrika ayarı olarak kapalıdır. Kapalıyken ne bir alan ne de bir sütun vardır. Rapordaki “Time spent” kartı o zaman yalnızca seçilen dönemde süre kaydedilmişse görünür.

Ölü bir alan hiç olmamasından kötü olurdu, bu yüzden özellik soluk durmak yerine tümüyle kaybolur.

Anahtar “Settings → General” altında “Time tracking per ticket” kartında durur ve adı “Enable time tracking” şeklindedir.

Sonrasında her ekip katılır. Birini dışarıda bırakmak için onu ekibin kendisinde, “Settings → Teams” altında “Team details” kutusunda kapatırsınız.

Dahili bir BT ekibi ve müşteriyle çalışan bir ekibi olan bir şirketin buna çoğu zaman yalnızca ikincisi için ihtiyacı olur.

Zaman takibini sonradan yeniden kapatırsanız var olan kayıtlar okunabilir ve dışa aktarılabilir kalır; onlar bir kolaylık değil, faturalama temelidir. Yeni bir şey kaydedilemez. Var olan kayıtlar da o zaman artık değiştirilemez ya da silinemez.

Ana anahtar, yuvarlama, hızlı düğmeler ve kronometreyle “Settings → General” altındaki “Time tracking per ticket” kartı.
Zaman takibinin her ayarı tek bir kartta. Kırmızı çerçeve ana anahtarın üzerindedir ve altında onu kapatmanın ne anlama geldiği yazar.Resmi tam boyutta aç
“Time tracking” anahtarı ve açıklayıcı cümlesiyle “Team details” kutusu.
Ekipte tek bir ekibi dışarıda bırakırsınız. Kırmızı çerçeve anahtarın üzerindedir; zaten var olan kayıtlar o zaman da görünür kalır.Resmi tam boyutta aç
2

Bir talepte emek kaydetme

Yalnızca Professional

Talep, adı “Time spent” olan bir kart taşır. “Log time” girişi açar.

Alanın yanında hızlı düğmeler durur: “30m” düğmesine bir tıklama otuz dakika kaydeder. Hangi düğmelerin görüneceği ayarlarda belirlenir.

“Duration” alanı serbest giriş de kabul eder: “90” doksan dakikadır, “1.5h” bir buçuk saattir ve “1h 30m” de öyledir. Birimsiz bir sayı her zaman dakikadır.

Sistemin tam olarak anlamadığı giriş geri çevrilir. “1h in the evening” bir saatlik bir kayda dönüşmez; bir hata iletisine dönüşür.

“What for (optional)” alanına sürenin ne için olduğunu yazarsınız. Metin dışa aktarmaya gider ve talep geçmişinde görünmez.

Aynı talepte birden çok temsilci süre kaydeder. Her kayıt gününü, notunu ve işi yapan kişinin adını taşır.

Süre bir saat noktasına değil, bir güne kaydedilir. Giriş alanında bunun için bugünle başlayan bir tarih alanı vardır; dünü doldurmak için orada önceki günü seçersiniz. Gelecekteki bir gün kabul edilmez. Bir saat noktası, girişin sahip olmadığı bir kesinliği ileri sürerdi.

“Time spent” kartının açık girişi: hızlı düğmeler, süre alanı, tarih, “Billable” anahtarı ve not alanı.
Kırmızı çerçeve hızlı düğmelerin üzerindedir. Yanlarında alan serbest giriş kabul eder. Yer tutucusu kabul ettiği biçimleri gösterir.Resmi tam boyutta aç
Bir talepte iki temsilciden üç kayıtla süre kayıtlarının listesi, her biri tarih, not ve adla.
Üç kayıt, iki temsilci, bir talep. Kırmızı çerçeve bir kaydın üzerindedir: üstte süre, gün ve ad, altta not.Resmi tam boyutta aç
3

Kronometre

Yalnızca Professional

Uzun oturumlar için talepte bir kronometre vardır: “Start timer” onu başlatır, “Pause” durdurur.

Kronometre hiçbir zaman kendiliğinden bir kayıt oluşturmaz. Geçen süreyi önerir ve süreyi adıyla gösteren “Log …” düğmesine basmadan hiçbir şey kaydedilmez. Kaydedilen, gerçekten işlemiş olan süredir.

O, zihinden hesap yapmanın yerini alır, bilginin değil. Onsuz da özellik eksiksizdir, çünkü asıl yol değeri yazmaktır.

Başka bir talebi açmak işleyen kronometreyi duraklatır ve yeni talep size onun hangi talebe bağlı olduğunu söyler. Başka bir talepte henüz kaydedilmemiş süre bekliyorsa ve kronometreyi burada başlatırsanız uygulama önce sorar. “Start timer” sorusu, öbür talepteki süre için “Log …”, “Discard” ve “Cancel” sunar. Geçen süre bir dakikayı bulduğunda görünür.

Gizlenmiş bir pencere mola değildir. Yalnızca başka bir yere tıklarsanız kronometre işlemeye devam eder.

Gece boyunca açık unutulan bir kronometreye karşı bir en uzun çalışma süresi vardır. Değer üst sınıra çekilir, hiçbir zaman atılmaz, ve temsilciye bildirilir.

Kronometre fabrika ayarı olarak kapalıdır. Onu ayarlarda “Stopwatch on the ticket” altında bulursunuz.

“Time spent” kartında işleyen kronometre, göstergesi, “Pause”, “Discard” ve onu kaydeden düğmeyle.
Kronometre işliyor. Kırmızı çerçeve göstergeyi devralan düğmenin üzerindedir; o zamana kadar hiçbir şey kaydedilmez.Resmi tam boyutta aç
4

Faturalanabilir ya da değil

Yalnızca Professional

Her kayıt bir “Billable” anahtarı taşır. Süre bir kez kaydedilir ve anahtar, onun faturaya girip girmeyeceğine karar verir.

Bu yüzden talep iki toplam gösterebilir: solda kaydedilenlerin tamamı, sağda faturalanabilir toplam. İkinci toplam yalnızca birincisinden farklıysa görünür.

İyi niyet çalışması için ayrı bir tür yoktur. İyi niyet, garanti işi ve dahili yeniden işleme her şirkette başka türlü adlandırılır ve sistem yalnızca paranın asılı olduğu tek ayrımı bilir.

İyi niyet çalışmasını şöyle kaydedersiniz: süreyi her zamanki gibi girin, “Billable” anahtarını kapatın ve gerekçeyi nota yazın.

Kayıt o zaman görünür biçimde “not billable” taşır. Dakikalar kaydedilen toplamda kalır, çünkü iş gerçekten yapıldı.

Süreyi hiç kaydetmeyen, sonradan bir müşteriden neden bu kadar az ücret alındığını açıklayan sayının tam olarak kendisini kaybeder.

Çalışmanızın çoğu faturalanabilir değilse varsayılanı “New entries are billable by default” anahtarıyla tersine çevirin.

Başlığında iki toplamı ve “not billable” işaretini taşıyan bir kaydı olan “Time spent” kartı.
İki toplam üstte yan yana durur. Kırmızı çerçeve işaretsiz kaydın üzerindedir: dakikaları solda sayılır, sağda sayılmaz.Resmi tam boyutta aç
5

Dakikası dakikasına ya da yukarı yuvarlanmış

Yalnızca Professional

Fabrika ayarı olarak her şey dakikası dakikasına faturalanır. Çeyrek saatle faturalayan iki değer ayarlar.

“Rounding increment (minutes)” adımdır. Her kayıt bir sonraki katına yukarı yuvarlanır.

“Minimum per entry (minutes)” tabandır. Her kayıt en az bu değerle faturalanır.

İkisi art arda çalışır: önce taban, sonra adım. Taban 20 ve adım 15 iken beş dakika otuz olur, çünkü sonuç ikisini de karşılamak zorundadır.

İki alanın altında kendi değerlerinizle bir örnek cümle durur. O, ileri sürülmüş değil, hesaplanmıştır.

Yalnızca faturalanan değer yuvarlanır ve yalnızca kayıt başına, hiçbir zaman toplam üzerinden. İki küçük kayıt bu yüzden iki kez yukarı yuvarlanır.

Kaydedilen süreye dokunulmaz. Yuvarlamayı sonradan değiştirmek hiçbir eski veriyi bozmaz, çünkü değer gösterilirken hesaplanır.

Kayıtta ikisini de görürsünüz: yuvarlamanın değeri değiştirdiği yerde sonuç yanında parantez içinde durur.

Hesaplanmış örnek cümlesi ve altındaki notla “Rounding increment” ve “Minimum per entry” alanları.
Kırmızı çerçeve, üstündeki değerlerden hesaplanan örnek cümlenin üzerindedir. Altındaki cümle yuvarlamanın neye dokunmadığını söyler.Resmi tam boyutta aç
Yanında parantez içinde faturalanan değeriyle beş dakikalık bir süre kaydı.
Kırmızı çerçeve, yuvarlamanın değiştirdiği kaydın üzerindedir. Solda kaydedilen, parantez içinde faturalanan durur.Resmi tam boyutta aç
6

Kapatmadan önce bir süre kaydı

Yalnızca Professional

Bir hizmet sağlayıcı çoğu zaman kaydedilmiş süre olmadan hiçbir talebin kapatılmasını istemez. Bunun için bir anahtar vardır.

Adı “Require a time entry before resolving or closing” şeklindedir ve fabrika ayarı olarak kapalıdır.

Yalnızca bir kişi durumu değiştirdiğinde ve yalnızca süre kaydedebilen kişiler için geçerlidir. Bir yanıt şablonu tek bir talepte durumu ayarladığında da geçerlidir. Kaydı olmayan bir temsilci bir ileti alır ve talep açık kalır.

Otomatik kapatma, birleştirme ve toplu işlemler hiçbir zaman engellenmez. Yoksa kimsenin artık kapatamayacağı talepler olurdu.

Bu, özelliğin tamamının en tehlikeli anahtarıdır. Onu ancak ekibiniz gerçekten her seferinde süre kaydettiğinde açın.

İstisnaları adlandıran cümlesiyle “Require a time entry before resolving or closing” anahtarı.
Kırmızı çerçeve anahtarın üzerindedir. Altındaki cümle hiçbir zaman engellenmeyen üç durumu adlandırır.Resmi tam boyutta aç
7

Talep listesindeki “Time” sütunu

Yalnızca Professional

Talep listesi, bir işte şimdiye kadar ne kadar kaydedildiğini gösteren bir “Time” sütunu alır.

Onu siz açmazsınız. Zaman takibi açılır açılmaz belirir. Onu yalnızca temsilciler ve yöneticiler görür. “Columns” ile listenizden kaldırabilirsiniz.

Dar pencerelerde ilk düşenlerden biridir. Liste o zaman, onlarsız bir talebin bulunamayacağı sütunları korur.

Bir “Time” sütunu ve kaydedilmiş süre taşıyan taleplerde değerlerle talep listesi.
Kırmızı çerçeve sütunun üzerindedir. Yalnızca kaydedilmiş süresi olan talepler bir değer taşır.Resmi tam boyutta aç
8

Rapor

Yalnızca Professional

Yalnızca tek bir talepte duran süre bir fatura temeli değildir. Bu yüzden rapor sayfası bir “Time spent” kartı taşır. Kartı yalnızca “Time tracking: see the report” iznine sahip kişiler görür.

Üstte dört sayı durur: kaydedilen, faturalanan, kayıtların sayısı ve hiç süre taşıyan taleplerin sayısı.

Bu son sayı, toplamdan sonra en önemlisidir. Beş yüz talebin üçünde kırk saat bir değerlendirme değildir; yalnızca kayıt tutan üç temsilcidir.

Onun altında dökümler gelir: talep edene göre, ekibe göre, kategoriye göre ve güne göre.

Bunun üstüne özel alan başına bir tablo gelir. Şirkete ya da masraf merkezine göre faturalamanın yolu budur: bir özel alan oluşturursunuz, onu talepte doldurursunuz ve rapor ona göre gruplar.

Sayfanın üstündeki dönem, işin yapıldığı gün için geçerlidir. Haziran tarihli bir talepteki temmuz işi bu yüzden temmuz raporunda durur.

Dışa aktarma düğmelerinin altındaki bir not ciddiye alınmayı hak eder: sayılar insanların yaptığı kayıtlardan ve sizin yuvarlama kurallarınızdan gelir. Bir çalışma temelidirler, denetlenmiş bir fatura değil.

“Time spent” kartı, dört sayısı ve altındaki tablolarla rapor sayfası.
Kart rapor sayfasında durur. Kırmızı çerçeve onu nerede bulacağınızı gösterir.Resmi tam boyutta aç
Kartın dört kutucuğu: kaydedilen, faturalanan, kayıtlar ve süresi olan talepler.
Kırmızı çerçeve süresi olan taleplerin sayısının üzerindedir. Solundaki toplamı doğru bir bakışa oturtur.Resmi tam boyutta aç
Talep edene, özel alana, ekibe ve kategoriye göre tablolar, her biri kaydedilen ve faturalanan süreyle.
Kırmızı çerçeve kategoriye göre dökümün üzerindedir. Her satır iki toplamı da adlandırır.Resmi tam boyutta aç
Masraf merkezi başına bir satırla “Cost centre” özel alanının tablosu.
Özel alan başına bir tablo. Kırmızı çerçeve masraf merkezine göre dökümün üzerindedir.Resmi tam boyutta aç
9

Muhasebe ve müşteri için dışa aktarma

Yalnızca Professional

Kartın altında üç düğme durur. Onlar sayfadaki toplamları değil, tek tek kayıtları teslim eder. Tam olarak süzgeçlerinize uyan kayıtları içerirler.

Bunlar üç dosya biçimi değil, iki alıcıdır. “Export entries (CSV)” ve “Export entries (Excel)” muhasebeye gider: ikisi de eksiksizdir ve hiçbir zaman kısaltılmaz.

“Export entries (PDF)” bir insan için belgedir. Faturaya ek olarak müşteriye gider. PDF'te not için bir sütun yoktur.

PDF 20.000 kayıtla sınırlanmıştır ve belge bunu kendisi söyler. Zaten kimse bundan daha çok satırlı bir faturayı okumaz.

Üç dosya da aynı kaynaktan kurulur: süzgeçler, yuvarlama, sütunlar ve sayılar bir kez vardır, böylece üçü birbirinden ayrılamaz.

Faturalanabilir olmayan bir kaydın faturalanabilir sütununda sıfır değil, boş bir hücre vardır. Bir sıfır, bir özet tabloda toplanırdı.

Zaman takibinin “Per-agent evaluation” ayarı kapalıysa “Agent” sütunu üç dosyanın hiçbirinde yer almaz. Lisansınız Basic sürümüne düşerse var olan kayıtlar okunabilir ve dışa aktarılabilir kalır.

Farkı adlandıran cümlelerle “Export entries (CSV)”, “(Excel)” ve “(PDF)” düğmeleri.
Kırmızı çerçeve üç düğmenin üzerindedir. Altındaki cümleler hangi dosyanın kime yönelik olduğunu söyler.Resmi tam boyutta aç
Oluşturulan PDF'in tek tek kayıtların tablosunu içeren bir sayfası. Toplamlar 1. sayfadadır.
Müşterinin aldığı belge budur. Her satır tarihi, talebi, temsilcisi, notu ve iki değeriyle bir kayıttır.Resmi tam boyutta aç
10

Müşteriler kaydedilen süreyi görmez

Yalnızca Professional

Bir müşteri süre kayıtlarını hiçbir zaman görmez, kendi talebinde bile.

Bu bir ayar değil, sunucudaki bir kilittir. Onu açan bir anahtar yoktur.

Nedeni kayıtların kendisindedir: notlar ekip için yazılır. Neyin ters gittiğini ve nedeni aramanın ne kadar sürdüğünü söylerler.

Bu türden diğer sistemler de aynısını yapar. Sürenin müşteriye ulaştığı yerde, ona bir belge olarak ulaşır.

PDF dışa aktarımı bunun içindir: faturayla birlikte çıkar, müşteri portalındaki talebe düşmez.

Bu konuda ayrıntı şu kartta: Muhasebe ve müşteri için dışa aktarma

Müşterinin gördüğü hâliyle aynı talep: açıklama, yorumlar ve durum, ama “Time spent” kartı yok.
Aynı talep, talep edenin gözünden. Süreyi taşıyan kart tümüyle eksiktir.Resmi tam boyutta aç
11

Temsilci başına döküm kapatılabilir

Yalnızca Professional

Rapor ek olarak kimin ne kadar kaydettiğini gösterebilir. Fabrika ayarı olarak göstermez.

Kişi başına süre başarı verisidir ve birçok şirkette çalışan temsilciliğinin bunda söz hakkı vardır.

Anahtarın adı “Per-agent evaluation” şeklindedir ve ayarlarda durur.

Kapalıyken sunucu sayıları teslim bile etmez. Tablo gizlenmiş değildir; yoktur.

Bu fark önemlidir. Yalnızca gösterimin bildiği bir kilit, kilit değildir.

Bu konuda ayrıntı şu kartta: Uygunluk geçmişi yok, kişi başına değerlendirme yok

Ekibe ve güne göre tablolarıyla, temsilci başına tablo olmadan rapor.
Fabrika ayarındaki rapor budur. Kategori ile gün arasında temsilci başına tablo yoktur.Resmi tam boyutta aç
Anahtar açıkken aynı yer: temsilci başına bir satırla bir “By agent” tablosu.
Anahtar açıldıktan sonra aynı yer. “By category” ile “By day” arasında artık temsilci başına bir tablo vardır.Resmi tam boyutta aç

Raporlama ve gösterge panelleri

Gösterge paneli bir ekibin nerede durduğunu gösterir. Rapor, kendinize sorduğunuz bir soruyu yanıtlar. İkisi de yalnızca okur; hiçbiri bir talebi değiştirmez. Kendi alanlarınız dışında bu bloğun tamamı Basic sürümünün parçasıdır.

1

Gösterge paneli: işlerin nerede durduğu

Üstte durum başına sayısıyla birer kutucuk vardır. Altlarında ekibin tamamı için üç sayı durur: “Total tickets”, “Tickets which are not Closed” ve “Avg. resolution time”.

Ortadaki sayı önemli olandır. Şu anda ne kadar işin açık olduğunu söyler. Çözülmüş talepler kapanana kadar buna dahil sayılır.

Hiçbir talep çözülmediği sürece “Avg. resolution time” boş kalır. Bir çizgi, bir sıfırdan daha dürüsttür.

“Top 3 longest open tickets” kartı en eski üç açık işi yaşlarıyla birlikte adlandırır. Onlar artık kimsenin sözünü etmediği işlerdir. “Top agents closed tickets” kartı her temsilcinin kapattığı talepleri sayar. Karttaki bir seçim kaç gün geriye baktığını belirler.

Onun altında üç grafik durur: “Tickets by status”, “Tickets by priority” ve “Tickets by category”.

Gösterge paneli şu anki durumu gösterir. Burada tüm gösterge paneli için bir dönem seçemezsiniz; rapor bunun içindir.

Üstte durum kutucukları ve altında üç anahtar sayısıyla Helpdesk ekibinin gösterge paneli.
Kırmızı çerçeve toplamın üzerindedir. Bu örnek dünyada ekibin 22 talebi var, 18'i kapanmamış.Resmi tam boyutta aç
Üç iş ve yaşlarıyla “Top 3 longest open tickets” kartı.
Bir girdiye tıklamak talebi açar.Resmi tam boyutta aç
“Tickets by status”, “Tickets by priority” ve “Tickets by category” grafikleri.
Kategoriler ekibin kendisine aittir. Başka bir ekip burada başkalarını gösterir.Resmi tam boyutta aç
2

Her ekibin kendi gösterge paneli vardır

Kenar çubuğu ekip başına bir girdi taşır. Adı “Dashboard” ve arkasından ekip adı gelir.

Her girdi yalnızca kendi ekibinin taleplerini gösterir. Sayılar, kategoriler ve en eski işler bu yüzden ekip başına farklıdır.

Gösterge paneli başına bir yetki yoktur. Temsilciler ait oldukları her ekibin gösterge panellerini görür, yöneticiler hepsini görür. Müşteriler bir ekibin gösterge panelini yalnızca ekibin “Can see their own tickets of this team in the dashboard and in reports” anahtarı açıksa görür.

Bir gösterge paneline hakkı olmayan girdiyi hiç görmez. Hâlâ görünen ama engellenmiş bir girdi yalnızca soru doğurur.

Kenar çubuğu girdisi “Dashboard · Helpdesk” vurgulanmış Helpdesk ekibinin gösterge paneli.
Kırmızı çerçeve kenar çubuğu girdisinin üzerindedir. Bu örnek dünyada Helpdesk 22 talep gösterir.Resmi tam boyutta aç
Başka sayılar ve başka kategorilerle Network ekibi için aynı gösterge paneli.
Aynı sayfa, başka bir ekip. Burada 6 talep var ve kategoriler “Wi-Fi” ile “Firewall”.Resmi tam boyutta aç
3

Raporu oluşturma ve süzme

“Reports” sayfası açtığınızda boştur. Yalnızca süzgeç kutusu oradadır.

Hesaplamayı yalnızca “Generate report” tıklaması başlatır. Bir an sürer, çünkü her bölüm aynı anda hesaplanır.

Bu bilinçlidir. Her tuş vuruşunda yeniden hesaplayan bir rapor, büyük bir veri kümesinde kullanılamaz olurdu.

Sonrasında üstte dört anahtar sayı ve altlarında grafikler durur.

Her grafik sayılarını adlandırır. Halkalar sayıyı ve payı yanlarındaki göstergeye yazar; sütunlar sayıyı sütunun üstüne yazar.

Soruyu üstteki süzgeç kutusunda sorarsınız. Dönemi “From” ve “To” alanlarıyla, ayrıca ekibi, durumu, temsilciyi, talep edeni, konumu, önceliği, ana ve alt kategoriyi ve talebin geldiği kanalı seçebilirsiniz.

Birden çok alan ayarlarsanız aynı anda geçerli olurlar. “Temmuz dönemi, Helpdesk ekibi, High önceliği” tek bir sorudur.

Dönem, talebin oluşturulduğu güne göredir.

Bir istisna vardır. Süre raporu, işin yapıldığı güne göredir. Haziran tarihli bir talepteki temmuz işi bu yüzden temmuz raporunda görünür.

Süzgeçteki her değişiklikten sonra yeniden “Generate report” düğmesine tıklamanız gerekir.

Bu sayfa diğer özelliklerin çözümlemelerini de taşır. Onlar yalnızca özellik açıksa ve seçilen dönemde bir şey olduysa görünür.

Ait oldukları yerde anlatılırlar: son tarihler “Raporlamada SLA ölçüleri” altında, değerlendirmeler “Değerlendirmelerin raporu” altında, dağıtım “Dağıtımın yaptıkları” altında ve emek “Süre raporu” altında.

Açıldıktan hemen sonra rapor sayfası: yalnızca süzgeç kutusu, sayı yok.
Kırmızı çerçeve “Generate report” üzerindedir. Biri ona tıklayana kadar sayfa boş kalır.Resmi tam boyutta aç
Dönem, ekip, durum, temsilci, kategoriler ve kanalla rapor sayfasının süzgeç kutusu.
Tüm alanlar aynı anda geçerlidir. Boş, “all” demektir.Resmi tam boyutta aç
Dört anahtar sayı ve altında ilk grafiklerle oluşturulmuş rapor.
Bu örnek dünyada 28 talep var. Her sütun sayısını üstünde taşır ve halkalar sayıyı ve payı yanlarında gösterir.Resmi tam boyutta aç
4

Kendi alanlarınıza göre süzme ve gruplama

Yalnızca Professional

Kendi alanlarınızı oluşturduysanız rapor onları tıpkı yerleşik olanlar gibi sunar. Bu, “Integer”, “Decimal”, “Date” ve “Yes / No” dahil her alan türü için geçerlidir.

Alanlarınızın her biri kutuda bir süzgeç ve raporda kendi grafiğini alır.

Bu, yalnızca sizin şirketinizin sorduğu soruları yanıtlar. “Hangi masraf merkezine kaç talep gidiyor?” onlardan biridir.

Grafik adları sizin alanlarınızın adlarıdır. Onlar çevrilmez, çünkü sizin kurulumunuzdan gelirler.

Kendi alanlarınızı nerede oluşturacağınız “Özel alanlar” altında anlatılır.

Özel alanlardan kurulmuş iki grafik: “Asset tag” ve “Cost centre”.
Bu örnek dünyanın “Asset tag” ve “Cost centre” alanları var. Sizin kurulumunuz burada kendi alanlarınızı gösterir.Resmi tam boyutta aç
5

Raporun hangi sütunları gösterdiği

“Settings → Report Settings” altında raporun hangi alanları sunacağına karar verirsiniz.

Sayfanın üç bölümü vardır: “Admin”, “Agent” ve “Customer”. Her bölüm kendi anahtarlarıyla aynı listeyi taşır.

Burada kapattığınız bir alan, o rol için süzgeçten ve dışa aktarmadan kaybolur. Buna CSV ve Excel dosyaları da dahildir.

Fabrika ayarı olarak yöneticiler ve temsilciler her şeyi görür. Müşteriler daha azını görür, çünkü onlara temsilci, konum ya da öncelik gerekmez.

Kendi alanlarınız aynı listede “Custom fields” altında görünür.

“Admin”, “Agent” ve “Customer” bölümleriyle “Report Settings” sayfası.
Kırmızı çerçeve “Customer” bölümünün üzerindedir. Her rolün kendi listesi vardır.Resmi tam boyutta aç
6

Müşteriler kendilerine ait bir rapor çeker

Bir müşteri bir temsilcinin açtığı raporun aynısını açabilir. Orada yalnızca kendi taleplerini görür.

Sınır süzgeçte değil, sistemdedir. Bir müşteri adresi elle yazsa da etrafından dolaşamaz.

Onu ekipte açarsınız. Anahtar “Settings → Teams” altında durur ve adı “Can see their own tickets of this team in the dashboard and in reports” şeklindedir.

Fabrika ayarı olarak kapalıdır. Kapalıyken bir müşteri ne gösterge panelini ne de raporları bulur.

Müşterinin hangi sütunları göreceği, rapor ayarlarının “Customer” bölümünden gelir.

Dosya çıktısı da ona açıktır. Bir müşteri kendi taleplerini CSV, Excel ya da PDF olarak indirebilir.

Gösterge panelini ve raporları bir müşteriye açan ekip anahtarı.
Anahtar “Customer permissions” kutusunda durur. Bu tek ekip için geçerlidir.Resmi tam boyutta aç
Bir müşteri hesabından rapor sayfası, daha az süzgeç ve daha küçük sayılarla.
Julia Becker'in hesabından aynı sayfa. Bu örnek dünyada o, 28 yerine 8 talep görür ve temsilci süzgeci yoktur.Resmi tam boyutta aç
7

CSV, Excel ya da PDF olarak dışa aktarma

Süzgeç kutusunun altında üç düğme durur: “CSV export”, “Excel export” ve “PDF export”.

Üçü de süzgeçleri tıkladığınız andaki hâliyle kullanır.

Excel dosyasında sayıları içeren “Key figures” sayfası vardır. Tek tek işleri içeren “Tickets” sayfası yalnızca “Include ticket table in export” işaretlendiğinde eklenir.

Sayılar ve grafikler her zaman dahildir. Tek tek taleplerin listesi yalnızca “Include ticket table in export” kutusunu işaretlediğinizde.

İşaretlediğinizde altında gerçek talep sayısı ve tahmini sayfa sayısı belirir.

Çok sayıda talepte ayrıca kırmızı bir uyarı belirir. Dışa aktarmanın bir süre alabileceğini söyler.

CSV ve Excel her satırı içerir. PDF 20.000 talepte durur ve bunu belgeye yazar.

Sınır, siz dışa aktarmadan önce sayfada belirir. Ancak bitmiş belgede öğrendiğiniz bir sınır çok geç gelir.

Üç dışa aktarma düğmesi ve altlarında talep tablosu onay kutusu.
Kırmızı çerçeve onay kutusunun üzerindedir. Yalnızca o işaretliyken talep sayısını taşıyan satır belirir. Bu örnek dünyada bu, 28 talep ve yaklaşık 4 sayfadır.Resmi tam boyutta aç
8

PDF sayıları grafiklerin yanına yazar

PDF, elden ele verilmek üzere düşünülmüştür. Ekranda duran grafiklerin aynısını içerir.

Her grafiğin altında, kendisinden kurulduğu sayı ve yüzde olarak pay durur.

Orada bulunmalarının nedeni budur. Bir sütuna bakılabilir, ama denetlenemez.

Ekranda fare imleci aynı sayıyı gösterir. Basılmış bir sayfada fare imleci yoktur.

Belge üstte dönemi ve oluşturulduğu günü adlandırır. Süzgeçte tarih yoksa adlandırılacak bir dönem de yoktur.

Grafikler ve altlarında sayılarıyla oluşturulan PDF'in bir sayfası.
Alıcının aldığı hâliyle belge. Her grafiğin altında sayı ve pay durur.Resmi tam boyutta aç

Memnuniyet anketleri (CSAT)

Bir talep kapandıktan sonra müşterilerinize nasıl geçtiğini sorarsınız. Bu bloğun tamamı Professional sürümünün parçasıdır.

1

Kapanıştan sonra anket

Yalnızca Professional

Başlamadan önce: İki şeyin yerinde olması gerekir, yoksa hiçbir şey olmaz. E-posta gönderiminin kurulmuş olması gerekir. Ve “Settings → Security” altında bu kurulumun genel adresinin doğru olması gerekir, çünkü postadaki bağlantı ondan kurulur. Orada yanlış bir adres kayıtlıysa sistem anketi yine de gönderir ve müşteriniz var olmayan bir sayfaya düşer.

Bir talep kapandığında talep eden, birden beşe kadar her yıldız değerlendirmesi için birer tane olmak üzere numaralı beş satır içeren bir e-posta alır. Her satır kendi bağlantısıdır ve tek tıklama yanıtın tamamıdır.

Posta hemen çıkmaz. Sistem kapanıştan sonra bir saat bekler ve o andan itibaren bir arka plan hizmeti vadesi gelen anketleri her on dakikada bir gönderir. Bir saat bilinçlidir: hemen yeniden açılan bir talep anket tetiklememelidir.

Talep başına tam olarak bir anket vardır. Bir talep sonradan yeniden açılıp yeniden kapatılsa da sistem ikinci kez sormaz.

Bağlantı müşteri hesabı gerektirmez ve 30 gün geçerlidir. O zamana kadar müşteriniz değerlendirmeyi değiştirebilir; yanlış yıldıza yapılan bir tıklama, kötüye kullanımdan daha sık görülür.

Yorum isteğe bağlıdır. Bir yıldıza tıklamak zaten bir değerlendirmedir; bir şey eklemek isteyen sayfada bunun için bir alan bulur ve “Update rating” ile onaylar.

Sayfa yalnızca talebin numarasını ve başlığını gösterir. Açıklama, yorumlar ve geçmiş orada değildir: bağlantı okuma hakkı değil, değerlendirme hakkıdır; iletilebilir ya da ortak bir posta kutusuna düşebilir.

Postadan yapılan tıklama, değerlendirmeyi ancak sayfa yüklendikten sonra yazar. Virüs tarayıcılarının ve önizleme getiricilerinin taleplerinizi değerlendirmemesinin nedeni budur: adresi getirirler, ama JavaScript çalıştırmazlar. Bir insan için bu yine de tek tıklamadır.

Geri gelen değerlendirme talepte durur, sorumlu ekibin temsilcileri ve yöneticileri onu orada görebilir. Müşteri onu orada hiçbir zaman görmez, kendisininkini bile.

Kapanan her talebe sorulmaz. Talep edenin adresi yoksa hiç posta çıkmaz. Talep eden talebi kendisi kapattıysa ya da adresi engelleme listesindeyse de anket gönderilmez. Birleştirilmiş çift bildirimler ve bir toplu olaya bağlı bildirimler de bunun dışında kalır. Bir toplu olayı çözmek bağlı her bildirimi tek tıklamayla kapatır ve bu istisna olmadan her bildiren, aynı iş için ankete girerdi. Harici kişiler de anketi yalnızca rıza verdikten sonra alır. “Anketi kimler alır” kartı kimin harici sayıldığını açıklar.

Her anket e-postası abonelikten çıkma bağlantısıyla biter. Bir değerlendirmeden sonra anket sayfası ayrıca “Stop receiving surveys” bağlantısını da gösterir. “Rıza ve abonelikten çıkma” kartı ikisini de açıklar.

Bu konuda ayrıntı şu kartta: Anketi kimler alır, Rıza ve abonelikten çıkma

Müşterinin posta kutusunda beş numaralı değerlendirme bağlantısı ve anket sayfasına bağlantıyla anket postası.
Anket böyle ulaşır. Beş satırın her biri kendi bağlantısıdır, altlarında yorum alanı olan sayfaya giden yol durur. Bağlantılardaki adres, “Security” altında kaydettiğiniz adrestir.Resmi tam boyutta aç
Beş yıldız, ayarlanmış değerlendirme, yorum ve teşekkür mesajıyla anket sayfası.
Beşinci yıldıza tıkladıktan sonra sayfa: değerlendirme kaydedilmiştir, yorum alanı açık kalır. Yalnızca talebin numarası ve başlığı gösterilir.Resmi tam boyutta aç
Beş yıldız ve müşterinin yorumuyla talepteki değerlendirme.
Talepte aynı sonuç. Kırmızı çerçeve değerlendirmenin üzerindedir; o, müşteri için değil, ekip için buradadır.Resmi tam boyutta aç
2

Açma ve sınırlama

Yalnızca Professional

Anketin kurulacağı tam olarak tek bir yer vardır: “Settings → General” altında, “Customer Satisfaction Score (CSAT)” kartında. Bu kart gönderim için üç denetimi açıklar. Aynı kartta yer alan “Own e-mail domains” alanı “Anketi kimler alır” kartında açıklanır.

“Send satisfaction surveys” gönderimi açar; fabrika ayarı olarak kapalıdır. Yalnızca siz açtıktan sonra kapanan talepler ankete girer; yoksa birikmiş işinizin tamamı tek seferde posta alırdı.

Yeniden kapatırsanız elinizdeki değerlendirmeler görünür kalır. Yalnızca yeni bir şey çıkmaz.

Anahtarların üstünde bağlantıların kurulduğu adresi görürsünüz. O, düzenlenmek için değil, denetlenmek için oradadır: onu bakımının yapıldığı tek yerde değiştirirsiniz ve yanındaki ipucu sizi oraya götürür.

Ortadaki anahtar, “Per-agent evaluation”, rapora aittir. Orada ne yaptığı ve fabrika ayarı olarak neden kapalı olduğu, rapora ilişkin kartta durur. Anket kapalıyken bile kullanılabilir kalır.

“At most one survey per requester within” aynı kişiye ne sıklıkla sorulacağını sınırlar. Fabrika ayarı 7 gündür: o pencere içinde birden çok talep bildiren biri yine de yalnızca bir kez sorulur.

0 ile kapanan her talepte sorarsınız. Dahili bir yardım masası için bu genellikle fazladır, çünkü aynı kişiler yeniden yeniden bildirir; çok sayıda farklı göndericisi olan bir müşteri masası sınıra pek ulaşmaz.

Anket bilinçli olarak yalındır. Ölçek bir ile beş yıldız arasında sabittir, bir saatlik gecikme ve 30 günlük geçerlilik de öyle. Aynı veritabanında iki farklı ölçek, raporun karşılaştırılamayacak şeylerin ortalamasını almasına yol açardı.

Bu konuda ayrıntı şu kartta: Değerlendirmeler üzerine rapor, Anketi kimler alır

İki anahtar ve sınır için sayı alanıyla “Customer Satisfaction Score (CSAT)” kartı.
Ayarın tamamı tek bir kartta. Kırmızı çerçeveler iki anahtarın ve sınır alanının üzerindedir; üstlerinde bağlantıların kurulduğu adres durur.Resmi tam boyutta aç
Adres alanı ve “Currently in use” satırıyla “Public address of this installation” kartı.
Adresin bakımı “Settings → Security” altında yapılır. Altındaki satır şu anda hangi adresin kullanıldığını ve nereden geldiğini söyler.Resmi tam boyutta aç
3

Anketi kimler alır

Yalnızca Professional

Başlamadan önce: 1.11.0 sürümüne güncellemeden sonra harici kişiler anketi yalnızca rıza verdikten sonra alır. Bu yüzden şirketinizin e-posta alan adlarını girin. Aksi halde çalışanlarınız da harici sayılır ve artık anket almaz.

Anket iki alıcı grubunu birbirinden ayırır. Şirketinizin çalışanları anketi önceden sorulmadan alır. Diğer herkes harici sayılır. Harici kişiler anketi yalnızca rıza verdikten sonra alır.

Çalışanlar istediği zaman abonelikten çıkabilir. Harici kişiler rızasını istediği zaman geri çekebilir. “Rıza ve abonelikten çıkma” kartı bunun nasıl olduğunu açıklar.

Kimin çalışan sayıldığına “Own e-mail domains” alanında siz karar verirsiniz. Alan, “Settings → General” altında “Customer Satisfaction Score (CSAT)” kartındadır. Alanı yalnızca yöneticiler görebilir ve değiştirebilir. Şirketinizin alan adlarını oraya virgülle ayırarak girin. Sonra “Save domains” düğmesine tıklayın.

Alan adı listedeyse adres çalışan sayılır. Bir kayıt alt alan adlarını da kapsar. Yani “example.com”, “it.example.com” için de geçerlidir ama “myexample.com” için geçerli değildir.

Kaydederken sistem listeyi düzenler. Büyük harfler küçük harfe dönüşür, baştaki “@” atılır ve çift kayıtlar kaybolur. Bir kayıt geçerli bir alan adı değilse, bu kayıtla birlikte “These entries are not valid domains:” iletisi görünür. Bu durumda hiçbir şey kaydedilmez.

Alan boşsa her adres harici sayılır. Fabrika ayarı budur.

Tek bir hesap için alan adı kuralını geçersiz kılabilirsiniz. Hesabı “User management” altında “Edit” ile açın. “Satisfaction survey” alanında “Automatic by domain”, “Employee” ya da “External” seçersiniz. Fabrika ayarı “Automatic by domain” değeridir. Yanındaki “Result: …” alan adı listesinin bu hesap için ne anlama geldiğini gösterir.

Hesaptaki seçim, o hesabın e-posta adresi için geçerlidir. Örneğin adresi başka bir alan adına sahip bir çalışan için işe yarar.

1.11.0 sürümüne güncellemeden sonra alan, Single sign-on sağlayıcılarınızın izin verilen alan adlarını içerir. Single sign-on kullanmıyorsanız alan boştur.

Anket açık olduğu ve alanı kimse kaydetmediği sürece kartta bir kutu görünür: “Since version 1.11.0, external people receive the survey only after giving consent. Enter your company's e-mail domains so that your employees keep receiving the survey.” Kutuyu yalnızca yöneticiler görür.

Yöneticiler aynı cümleyi her sayfanın üstünde bir şerit olarak da görür. Kutu gösterildiği sürece şerit, son 30 günde en az bir anket gönderilmediği anda görünür. “Open the survey settings” karta götürür. “Hide for 30 days” şeridi hesabınız için 30 gün gizler.

Yapılacak tek bir şey var: alan adlarını girin ve “Save domains” düğmesine tıklayın. Liste zaten doğruysa ya da boş kalacaksa da bu geçerlidir. Bundan sonra kutu ve şerit kaybolur.

Alanın altında bir satır, son 30 günde gönderilmeyen anketleri sayar, örneğin “Surveys not sent in the last 30 days: 2 without consent, 1 after unsubscribing.” Her talep bir kez sayılır. Engelleme listesi gibi diğer nedenler sayılmaz. Yanındaki “Show consents and unsubscribes” bağlantısı, “Rıza ve abonelikten çıkma” kartındaki listeyi açar. Satırı ve bağlantıyı yalnızca yöneticiler görür.

Kural yalnızca memnuniyet anketi için geçerlidir. Diğer tüm e-postalar eskisi gibi gider, örneğin temsilcilerin yanıtları.

Bu konuda ayrıntı şu kartta: Rıza ve abonelikten çıkma

“Customer Satisfaction Score (CSAT)” kartı: güncelleme kutusu, “Own e-mail domains” alanı, “Save domains” düğmesi ve sayım satırı.
Kırmızı çerçeveler “Own e-mail domains” alanının ve “Save domains” düğmesinin üzerindedir. En üstte, alan ilk kez kaydedilene kadar duran kutu görünür.Resmi tam boyutta aç
“Edit user” penceresi: “Satisfaction survey” alanı ve yanındaki “Result: …” satırı.
Kırmızı çerçeve “Satisfaction survey” alanının üzerindedir. Yanında alan adı listesinin bu hesap için ne anlama geldiğini görürsünüz.Resmi tam boyutta aç
5

Değerlendirmeler üzerine rapor

Yalnızca Professional

“Reports” altında memnuniyetin kendine ait bir bölümü vardır: “Customer satisfaction (CSAT)”. Diğer her şeyle aynı raporda görünür, ama süzgeçlerden yalnızca ikisini izler: dönem ve ekip. Tarih yoksa son 30 günü kapsar.

Üstte beş kutucuk durur. “Average score” yıldızların ortalamasıdır, “Satisfaction rate (4-5 stars)” hangi payın memnun olduğunu söyler, “Response rate” kaç kişinin yanıtladığıdır ve “Surveys sent” çıkan anketleri sayar. İki oranın da altında, küçük punto ile kuruldukları kesri bulursunuz.

“Closed without survey” beşinci kutucuktur. Hiç sorulmamış kapanmış talepleri sayar, altında kapanmış taleplerin toplam sayısıyla. O sayı olmadan bir oranı müşterilerinizin resmi sanardınız ve o oran göremediğiniz bir alt kümeye dayanırdı.

En önemli sayı ortalama değil, yanıt oranıdır. Az sayıda yanıta dayanan iyi bir puan müşterileriniz hakkında az şey söyler.

Onun altında dağılım gelir: beşten bire her yıldız sayısı için bir sütun kaç kez verildiğini gösterir, yanında sayısıyla. Sonra “Trend” gelir: birinin yanıtladığı her gün için tarih, o günün ortalaması sütun olarak ve yanıt sayısı. En son temsilci başına bir satırla “By agent” ve insanların gerçekten yazdıklarıyla “Latest comments” gelir. Birden çok ekibin değerlendirilmiş talebi olur olmaz onlara bir de “By team” dökümü katılır.

Temsilci başına dökümü kapatabilirsiniz. “Per-agent evaluation” fabrika ayarı olarak kapalıdır, çünkü kişi başına değerlendirmeler başarı verisidir; birçok şirkette çalışan temsilciliğinin bunda söz hakkı vardır ve bulut sağlayıcılarında bu değerlendirme çoğu zaman hiç kapatılamaz.

Anahtar yalnızca ekranda değil, sunucuda etkili olur: kapalıyken sunucu dökümü hiç teslim etmez.

Bir talepteki tek değerlendirme bundan etkilenmez ve ekip için görünür kalır. Anahtar, tek bir işte gösterileni değil, kişiler üzerinden değerlendirmeyi yönetir. CSAT bölümünün kendine ait bir dışa aktarımı yoktur. Temsilciler burada yalnızca “Agent Permissions” ayarı raporları görmeye izin veren ekipleri görür.

“Satisfaction” süzgeci raporu değerlendirmelere daraltır. “Rated only” değerlendirilmiş talepleri, “Not rated” değerlendirilmemiş olanları gösterir ve “Score from” ile “Score to” alanlarıyla bir ya da iki yıldızlı her talebe bakabilirsiniz. Süzgeç tablo için ve iki dışa aktarma için de geçerlidir.

Beş anahtar sayı ve yıldızların dağılımıyla raporun “Customer satisfaction (CSAT)” bölümü.
Bölümün beş kutucuğu. Kırmızı çerçeve “Closed without survey” üzerindedir; yanıt oranını doğru bir bakışa oturtan sayı odur.Resmi tam boyutta aç
Gün başına bir satır, sütun olarak ortalama ve yanıt sayısıyla “Trend” bölümü.
Zaman içindeki gidiş. Her gün için tarihi, sütun olarak ortalamayı ve yanında sayısını, sağda ise o gün kaç yanıt geldiğini görürsünüz. Örnekte iki yanıt da aynı gün geldi, bu yüzden tek satır var.Resmi tam boyutta aç
Temsilci başına bir satırla “By agent” dökümü ve en son yorumlar.
Temsilci başına döküm, yazıldıkları hâliyle yorumlarla birlikte. Raporun kapatabileceğiniz bölümü budur.Resmi tam boyutta aç
6

Tetikleyici olarak kötü bir değerlendirme

Yalnızca Professional

Bir değerlendirme bir kuralı tetikleyebilir. “Settings → Automation” altındaki kural düzenleyicisinde bunun için bir koşul vardır, “Satisfaction rating (CSAT)”, ve yanında “is at most”, “is at least”, “is” ya da “is not” seçersiniz. Üçüncü alan birden beşe yıldızları, yanlarında sayısıyla taşır.

Alışılmış durum “is at most 2” değeridir. Kuralın üstünde o zaman düzenleyicinin yazdığı cümleyi okursunuz: “When a ticket was rated 2 stars or fewer, then send an e-mail to the assignee.”

Bu kural zaman koşulu gerektirmez. Yeni bir kural “WHEN” bloğunda “Time without any activity” “longer than” 3 “days” koşuluyla gelir; blok boş kalsın diye onu kaldırın. Onu kurallar arasında istisna yapan da budur: diğerlerinin hepsi bir süredir bir şeyin olmamasını bekler, bu ise bir olayı bekler.

Eylem olarak bir kuralın zaten yapabildiği her şey elinizdedir: posta gönder, önceliği yükselt, talebi başka bir ekibe devret ya da hatırlatma koy.

Burada bir şey farklı işler. Kurallar normalde kapanmış taleplere dokunmaz, ama bir değerlendirme neredeyse her zaman kapanmış bir talebe ulaşır; bu yüzden bu koşulu taşıyan bir kural kapanmış taleplere de ulaşır. Diğer her kural yine ulaşmaz.

Koşul, değerlendirmesi olmayan bir talep için hiçbir zaman geçerli değildir ve buna “is not” de dahildir; yoksa “beş yıldız değil” koşulu değerlendirilmemiş birikmiş işinizin tamamına vururdu. Kaçının yanıtlamadığını bilmek istiyorsanız, o, rapordaki yanıt oranıdır.

Kural değerlendirme başına bir kez işlem yapar. Altında “Log” düğmesi, talep başına bir satırla “What this rule did” tablosunu açar, böylece ne zaman çalıştığını ve ne yaptığını görebilirsiniz.

“Satisfaction rating (CSAT) is at most 2” koşulu ve üstündeki cümleyle kural düzenleyicisi.
Düzenleyicideki koşul. Kırmızı çerçeveler koşulun ve üstündeki cümlenin üzerindedir ve o cümle her değişiklikle kendini yeniden yazar.Resmi tam boyutta aç
Kötü değerlendirilmiş talep için bir satırla “What this rule did” tablosu.
Kuralın günlüğü. Satır talebi, zamanı ve yapılan eylemi gösterir.Resmi tam boyutta aç

Bilgi bankası

Talepleri önleyen bölüm: bir kez yazılan, ekibiniz tarafından yeniden bulunan ve talep eden daha yazarken ona önerilen çözümler. Onay bekleyen girdilere ilişkin e-posta dışında bu bloktaki her şey Basic sürümünün parçasıdır.

1

Makaleler ve eklerle konu kutucukları

Bilgi bankasına sol çubuktaki “Knowledge Base” üzerinden ulaşırsınız. Genel bakış kutucuklardan oluşur, konu başına bir tane. Bir kutucuğun sağ üstündeki sayı yayımlanmış girdilerin sayısıdır; altında konunun adı ve açıklaması durur. Kutucuğa tıklamak girdilerin listesine götürür; her biri yazarı, değişiklik tarihi ve metninin ilk satırlarıyla.

Konuları burada değil, “Settings → Knowledge Base” altında oluşturursunuz (bkz. “Konu başına görünürlük” kartı). Tek bir konu olmadan genel bakış bir nottan başka bir şey göstermez; bir girdinin her zaman bir konuya ihtiyacı vardır.

Bir konu sayfasında “New entry” ile yazarsınız. Düzenleyici üç şey ister: “Title”, “Topic” ve “Content”. Bu, bir talepteki düzenleyicinin aynısıdır, aynı araç çubuğuyla: “Bold”, “Italic”, “Underline”, “Strikethrough”, “Text color”, “Highlight color”, “Bullet list”, “Numbered list”, “Quote”, “Link” ve “Clear formatting”. Bağlantı bir talepteki gibi yapılır: metni seçin, “Link” düğmesine tıklayın, adresi girin; web ve posta adreslerine izin verilir (http, https, mailto). Başlık ya da konu eksikken “Save” gri kalır ve metinsiz bir girdi geri çevrilir: yalnızca ekler bir girdi değildir.

Resimler metne panodan girer, tıpkı bir talepteki gibi: bir ekran görüntüsü alın, Ctrl+V ile düzenleyiciye yapıştırın. Metinde “[inline-image:1]” gibi bir işaretçi belirir; kaydederken sistem resmi yükler ve tam o yerde gösterir. Resim ayrıca aşağıda “Attachments” altında görünür; onu oradan yeniden silersiniz. PNG, JPEG ve GIF yapıştırılabilir.

Dosyaları ancak girdi kaydedildikten sonra eklersiniz: girdi sayfasının altında “Upload file” düğmesiyle “Attachments” kartı durur. İzin verilen dosya türleri ve boyut, bir talepteki gibidir (dosya başına 50 MB'a kadar). Bir dosyayı yükleyen onu yeniden kaldırabilir; yöneticiler her birini kaldırabilir.

Yöneticiler her zaman yazabilir, temsilciler ise ayarlardaki anahtar izin verdiği sürece (bkz. “Onay” kartı). Müşteriler yalnızca okur. Bir yönetici her girdiyi silebilir; bir temsilci yalnızca hiç yayımlanmamış kendi girdilerini silebilir.

Üç konu kutucuğu ve kırmızı çerçeveli “Knowledge Base” menü girdisiyle bilgi bankası genel bakış sayfası.
Giriş yolu: sol çubuktaki “Knowledge Base”. Her kutucuk bir konudur; sayı yayımlanmış girdileri, kehribar rengi rozet bekleyenleri adlandırır.Resmi tam boyutta aç
Title ve Topic alanları, düzenleyici araç çubuğu ve soluk “Save” düğmesiyle “New entry” düzenleyicisi.
Başlık, konu, içerik. Hiçbir konu seçilmediği sürece “Save” gri kalır; kırmızı çerçevede burada hâlâ eksik olan seçim.Resmi tam boyutta aç
Biçimlendirilmiş metin, yapıştırılmış bir yazıcı ekranı resmi, numaralı bir liste ve iki dosya taşıyan “Attachments” kartıyla bir bilgi bankası girdisi.
Bitmiş bir girdi: konusu, yazarı ve onayıyla başlık, altında yapıştırılmış resimli metin. Altta iki dosya durur: indirilecek hızlı kılavuz ve yapıştırılmış resim.Resmi tam boyutta aç
3

Konu başına görünürlük: yalnızca dahili ya da müşterilere açık

Başlamadan önce: Görünürlük tek tek girdiye değil, KONUYA asılıdır. Müşterilere açık bir konudaki dahili bir not, yayımlandığı anda müşteriler tarafından okunabilir; konularınızı buna göre planlayın ve gerekiyorsa bir girdiyi “Edit” üzerinden başka bir konuya taşıyın.

Konuların bakımını “Settings → Knowledge Base” altında “Topics” kartında yaparsınız. Her satır bir ad, bir açıklama, kutucukların sırası için bir sıra numarası, “Visible to customers” anahtarı ve kaydetme ile silme için iki düğme taşır; kartın tamamını değil, satır başına kaydedersiniz.

Anahtar kapalıyken konuyu, girdilerini ve eklerini yalnızca temsilciler ve yöneticiler görür; bir müşteri kutucuğu bile hiç almaz ve girdileri arama yoluyla da bulmaz. Açıkken müşteriler konuyu ve içindeki yayımlanmış girdileri görür; taslaklar zaten görünmez kalır.

Yeni bir konuyu alttaki kesik çizgili satırda oluşturursunuz: bir ad girin, görünürlüğü seçin, “Add topic”. Bir konu yalnızca boşken silinebilir; yoksa girdilerini görmeden onlarla birlikte silmiş olurdunuz.

Üç konulu “Topics” kartı; “Visible to customers” anahtarı birinci konuda açık, “Internal runbooks” konusunda kapalı.
Fark iki kırmızı çerçevededir: “Printing” müşterilere açılmıştır, “Internal runbooks” açılmamıştır. Sağdaki mavi düğmeyle satır başına kaydedersiniz.Resmi tam boyutta aç
4

Talep oluşturulurken önerilen çözümler

“Create new ticket” formunun “Title” alanında üç karakter durur durmaz sistem arka planda arar ve “Possible solutions from the knowledge base” kutusunu gösterir: başlığa uyan en çok beş girdi. Yanıtını orada bulan talep oluşturmaz; bütün amaç budur.

Yalnızca BAŞLIK aranır, açıklama aranmaz. Aramadakiyle aynı kural geçerlidir: bir öneri, başlığın sözcüklerinin en az yarısını içermelidir; başlık ne kadar kesinse öneriler o kadar az ve o kadar uyumlu olur. Bir öneriye tıklamak onu yeni bir sekmede açar, böylece yarısı doldurulmuş form kaybolmaz; alttaki “Open knowledge base” tam genel bakışa götürür.

Görünürlük burada da geçerlidir: bir müşteriye yalnızca müşterilere açık konuların yayımlanmış girdileri önerilir. Temsilci olarak ayrıca dahili konuları ve hâlâ onayını bekleyen girdileri görürsünüz.

“Possible solutions from the knowledge base” kutusu ve altındaki önerilerle yeni talep formunun “Title” alanı.
Yalnızca başlık yazıldı; alttaki kutu kendiliğinden belirir. Üstte başlığa en iyi uyan girdiler durur.Resmi tam boyutta aç
5

Çözülmüş bir talebi girdiye dönüştürme

Başlamadan önce: HER ŞEY devralınır: açıklama ve her yorum, dahili olanlar dahil. Metin bir bağlantı değil, bir kopyadır; kaydetmeden önce onu okuyup adları, telefon numaralarını, e-posta adreslerini ve sipariş numaralarını kaldırın. Sonrasında konuyu görebilen herkes onu okuyabilir.

Her talebin sağ üstünde “Add to knowledge base” durur. Düğme yeni bir girdi için düzenleyiciyi açar, talebin başlığı ve tüm gidişatıyla önceden doldurulmuş olarak: ilk paragraf açıklama, altında alıntı olarak her yorum.

Bu tek başına size bir şey kazandırmaz; o, ham malzemedir. Amaç, onu bir kılavuza dönüştürmenizdir: bir dahaki sefere yardımcı olacak kadarına indirin ve tek bir işe benziyorsa başlığı yeniden yazın (“Printer on 2nd floor pulls two sheets” başlığı “Clearing a paper jam” olur).

Hiçbir konu önceden seçili değildir, onu siz seçersiniz. Girdi diğerleri gibi kaydedilir: yönetici olarak hemen yayımlanır, temsilci olarak onaya gönderilir. Sonrasında girdide dahili gönderme “Source: Ticket #1” kalır; o, işe geri atlamadır ve müşterilere görünmez.

Sağ üstte kırmızı çerçeveli “Add to knowledge base” düğmesiyle bir talep.
Düğme her talebin sağ üstünde durur, talep hangi durumda olursa olsun. Çözülmüş iş için düşünülmüştür.Resmi tam boyutta aç
Talebin başlığı ve gidişatıyla önceden doldurulmuş “New entry” düzenleyicisi, üstünde kaynak talebe ilişkin kırmızı çerçeveli uyarı.
Kırmızı çerçevedeki uyarı önemli olanı söyler. Altındaki metinde satın alma sipariş numarasını taşıyan dahili not durur; kaydetmeden önce gitmesi gereken tam olarak odur.Resmi tam boyutta aç
6

Onay: bir temsilcinin girdileri yöneticiyi bekler

Temsilcilerin hiç yazıp yazamayacağına “Settings → Knowledge Base” altındaki “Agents can create entries” anahtarı karar verir. Varsayılan olarak açıktır. Kapalıyken sert bir sınırdır: “New entry” düğmesi ve talepteki “Add to knowledge base” düğmesi kaybolur ve düzenleyiciyi doğrudan çağırmak da geri çevrilir.

Tam olarak iki durum vardır: “Awaiting review” ve “Published”; kimse görmeden sessizce üzerinde çalışabileceğiniz bir taslak yoktur. Durumu kimin yazdığı belirler: bir yönetici hemen yayımlar. Bir temsilci “Awaiting review” olarak işaretli bir girdi üretir; o, temsilcilere ve yöneticilere görünür, müşterilere görünmez. Konu kutucuğunda bunun için kehribar rengi “1 awaiting review” rozeti belirir.

Yöneticiler ayrıca bir girdi onaya çıkar çıkmaz bir e-posta alır. Bu posta Professional sürümünün parçasıdır. Bu bir ek, bir koşul değildir: giden posta kurulmamışsa bekleyen bir onay yine rozetten bulunur. Onayı girdinin sayfasında “Approve & publish” ile verirsiniz; sonrasında orada onu kimin onayladığı yazar.

Bir temsilci yayımlanmış bir girdiyi sonradan değiştirirse girdi yeniden onaya döner; değişiklik ancak bir sonraki “Approve & publish” işleminden sonra müşterilere yeniden görünür olur. Zaten beklemekte olan ve bir kez daha kaydeden biri ikinci bir e-posta tetiklemez. Bir temsilci bir ek eklediğinde ya da kaldırdığında da aynısı geçerlidir.

Kırmızı çerçeveli “Agents can create entries” anahtarıyla bilgi bankası ayarları sayfası.
Anahtar “Settings → Knowledge Base” sayfasının en üstünde durur. Yanındaki cümle ona neyin bağlı olduğunu söyler: temsilcilerin girdileri onay bekler.Resmi tam boyutta aç
Kırmızı çerçeveli “Approve & publish” düğmesiyle “Awaiting review” olarak işaretli bir girdi.
Girdi temsilci Marco Rossi'den gelir ve beklemektedir. “Approve & publish” üzerine bir tıklama onu, konuyu görebilen herkese görünür kılar.Resmi tam boyutta aç
7

Bilgi bankasının değişiklik geçmişi

“Settings → Knowledge Base” altında “History” kartı en altta durur. Son 200 olayı, en yenisi üstte olacak şekilde listeler: ne oldu, hangi girdi ya da konu etkilendi, kim yaptı ve ne zaman.

Yedi olay kaydedilir: girdi oluşturuldu, güncellendi, onaylandı ve silindi, ayrıca konu oluşturuldu, güncellendi ve silindi. Silinen bir girdi bu yüzden iz bırakmadan yok olmaz; girdi gitmiş olsa da satır kalır.

Aynı anda iki satır bir hata değildir: bir yönetici bir girdi oluşturduğunda orada “Entry created” ve hemen üstünde “Entry approved” durur; onlar onay yolundan geçmeden yayımlar. Bir temsilci için önce yalnızca “Entry created” görünür; onay sonradan ve yöneticinin adıyla gelir.

Geçmişi yalnızca bilgi bankası ayarları sayfasını açabilen görür, yani varsayılan olarak yöneticiler. O, girdi başına değil, bilgi bankasının tamamı için tek bir geçmiştir.

Her biri bir ad ve bir zamanla “Entry created”, “Entry approved” ve “Topic created” gibi satırları içeren “History” kartı.
En üstte temsilcinin hâlâ onay bekleyen girdisi; onun henüz bir “Entry approved” satırı yok. Altında yöneticinin girdileri, her biri iki satırıyla.Resmi tam boyutta aç

Yedekleme ve geri yükleme

Yedeklemelerin kendine ait bir uygulaması vardır. Sistemle birlikte gelir ve kurulum onu ayarlar, yani satın alınacak ve yapılandırılacak bir şey yoktur. Bu blok neyi sakladığını, ne zaman çalıştığını ve önemli anda her şeyi nasıl geri alacağınızı gösterir. Bu bloğun tamamı Basic sürümünün parçasıdır.

1

Yedekleme ve geri yükleme uygulaması

Uygulamanın adı “Ticket System Backup & Restore” şeklindedir. Talep sisteminin yanında durur ve masaüstünde kendi kısayolu vardır.

Windows için bir sürümü ve Linux için bir sürümü vardır. Aynı uygulamadır, yalnızca her işletim sistemi için ayrı derlenmiştir.

Altı sekmesi vardır. “Restore” elinizdeki yedekleri listeler, “Create Backup” yenisini yapar, “Schedule” zamanlamayı yürütür, “Encryption” kurtarma anahtarını gösterir, “Settings” yolları ve “Log” kaydı gösterir.

Ayarlar zaten doldurulmuştur. Uygulama ilk açılışında talep sisteminin nerede olduğunu kendisi bulur.

Yedeklerin klasörü “Backup directory” altındadır. Onu değiştirebilirsiniz, örneğin başka bir sürücüye.

Windows'ta uygulama başlarken yönetici hakları ister. Ayarları bilgisayarın her yöneticisi için geçerlidir ve “%ProgramData%\SMITEY\backup-app” içinde durur.

Her biri zamanı, boyutu, türü ve şifrelemesiyle beş yedeği gösteren “Restore” sekmesi.
Kırmızı çerçeve “Encryption” sütunundadır. Yeni yedekler “.smbk” ile biter ve “Encrypted” olarak görünür. ZIP biçimindeki eski yedekler “Not encrypted” gösterir. “Type” sütunu bir yedeğin zamanlamadan mı geldiğini, elle mi yapıldığını yoksa bir güncellemeden önce mi alındığını söyler.Resmi tam boyutta aç
Yedeklerin klasörü ve veritabanı bilgileriyle “Settings” sekmesi.
Kırmızı çerçeve PostgreSQL kapsayıcısının adının üzerindedir. Daha aşağıda birlikte saklanan birimler var.Resmi tam boyutta aç
2

Zamanlama kurulum anından itibaren çalışır

Başlamadan önce: Windows'ta uygulama her zaman yönetici haklarıyla başlar ve zamanlamayı bu haklarla kaydeder. Windows görevin oturum açmış bir kullanıcı olmadan çalışmasına izin vermezse görev bir oturuma bağlı kalır ve uygulama bunu size söyler.

Kurulum günlük yedeklemeyi kendisi ayarlar. Talep sisteminin saat diliminde 23.00'te çalışır.

Zamanlama işletim sisteminde durur. Windows'ta bu Görev Zamanlayıcı, Linux'ta cron hizmetidir. Yani yalnızca yedeklemeler için çalışan fazladan bir hizmet yoktur.

Yedeklemenin oturum açmış birine ihtiyacı yoktur. Kimsenin hiç oturum açmadığı bir sunucuda da çalışır.

Düğmelerin altındaki satır, görevin işletim sisteminde gerçekten var olup olmadığını söyler. İşaretli bir kutu yalnızca neyin kaydedildiğini söyler.

Yedekler beş kademede saklanır: 14 gün, 4 hafta, 12 ay, 4 çeyrek ve 5 yıl. Bir yedek, o kademelerden birinde kendi döneminin en yenisi olduğu sürece kalır.

Sayılan takvim günleridir, dosyalar değil. Bir gündeki iki yedek bir gündür.

Elle oluşturduğunuz yedekler hiçbir zaman kendiliğinden silinmez. “Keep manual” alanındaki 0 bunu anlatır.

Zamanlamayı değiştirirseniz değişikliğiniz bir güncellemeden sonra da kalır. Kurulum onu yalnızca siz hiç zamanlama ayarlamadıysanız ayarlar. Yedeklemeyi kapattıysanız kapalı kalır. “Remove all scheduled tasks” da kalıcıdır: bir güncelleme sonrasında zamanlamayı yeniden kurmaz.

“Daily” işaretli ve saati 23.00'e ayarlanmış “Schedule” sekmesi.
Kırmızı çerçeveler “Daily” ve saatin üzerindedir. Üstteki cümle iki yolu da adlandırır: Görev Zamanlayıcı ve cron.Resmi tam boyutta aç
Düğmelerin altındaki “Registered with the operating system: yes (Daily)” satırı.
Bu satır her açılışta yeniden denetlenir. “NO” diyorsa hiçbir şey kendiliğinden çalışmaz; o zaman yönetici olarak “Apply schedule” kullanın.Resmi tam boyutta aç
Altı saklama alanı: 14, 4, 12, 4, 5 ve 0.
Kırmızı çerçeve kademelerin üzerindedir. “Keep manual (0 = keep all)” elle yapılan yedeklerin saklandığı anlamına gelir.Resmi tam boyutta aç
“Apply schedule” sonrasında “Schedule” sekmesi; altında “02:00 (America/New_York)” ve “Registered with the operating system: yes (Daily)” yazıyor.
Kırmızı çerçeveler “Apply schedule” ve altındaki satırlar üzerindedir. Parantez içinde talep sisteminin saat dilimi yazar. Saat bu dilimde geçerlidir, bilgisayarın saat diliminde değil.Resmi tam boyutta aç
3

Bir yedek neleri içerir

Bir yedek, sisteminizin durumunu oluşturan her şeyi içerir. Bu, veritabanı, dosya ekleri, arşiv ve anahtarlardır. Yalnızca SMITEY’nin dışındaki bir veritabanı onda yer almaz.

Anahtarlar gözden kaçması kolay olan bölümdür. Onlar saklanan erişim bilgilerini, örneğin posta hesabınızınkileri, çözer. Onlarsız bir geri yükleme ölü erişim bilgileriyle geri gelirdi.

Her yeni yedek, “.smbk” ile biten tek bir şifreli dosyadır. Birim başına bir dosya, içeriğin bir listesi ve dahilse veritabanını bir metin dosyası olarak taşır.

Bu sırada sistem çalışmaya devam eder. Temsilcileriniz bir yedeklemeyi hiç fark etmez.

“Estimate size” veritabanının ne kadar büyük olduğunu önceden söyler. Eklerin bulunduğu birimler bunun üzerine eklenir. Yedek sıkıştırılmaz.

Hiçbir zaman hiçbir şeyin üzerine yazılmaz. Her yedek kendi dosyasıdır ve eskileri yalnızca temizlik kaldırır.

Yedekleri yalnızca yöneticiler okuyabilir. Aynısı kurulum klasöründeki yapılandırma dosyası ve ilk oturum açma bilgilerini içeren dosya için de geçerlidir. Kurulum programı ve her güncelleme bu yetkileri kendisi ayarlar.

Veritabanınız SMITEY kapsayıcısında değil, kendi sunucusunda çalışıyorsa uygulama onu yedekleyemez. O zaman onu kendi araçlarınızla yedekleyin. Bu durumda yedek yalnızca ekleri, arşivleri ve anahtarları, her zamanki gibi şifreli olarak içerir. Bir güncelleme böyle bir veritabanını kendiliğinden algılar ve uygulamayı ona göre ayarlar. O zamana kadar böyle bir kurulumda günlük yedekleme, önce elle ayarlamadıkça başarısız olur. Komut satırında bunu “config --database external” ile elle de yapabilirsiniz. “config --database bundled” ile geri dönersiniz.

Bu konuda ayrıntı şu kartta: Şifreleme ve kurtarma anahtarı

“Estimate size” ve “Create backup now” düğmeleriyle “Create Backup” sekmesi.
Kırmızı çerçeve iki düğmenin üzerindedir. Üstteki cümle nelerin dahil olduğunu listeler.Resmi tam boyutta aç
Altta oluşturulan dosyanın tam yoluyla ileti.
Oluşturulduktan sonra dosya adı pencerenin altında belirir. Saat, adın bir parçasıdır.Resmi tam boyutta aç
4

Şifreleme ve kurtarma anahtarı

Başlamadan önce: Kurtarma anahtarını sunucunun dışında saklayın. O olmadan, sunucu kaybedildiğinde hiçbir yedek açılamaz. Kimse onu sizin için geri getiremez.

Her yeni yedek şifrelenir. Bu, zamanlamadan gelen yedekler, elle yapılan yedekler ve güncellemeden önceki yedekler için geçerlidir. Hiçbir şeyi açmanız gerekmez.

Yedekler AES-256 ile şifrelenir. Kurulum anahtarı kendiliğinden oluşturur. Mevcut bir kurulumda anahtar, şifrelemeli bir sürüme yapılan ilk güncellemeyle oluşturulur. Anahtar sunucuda korumalı olarak saklanır. Yalnızca yöneticiler onu okuyabilir.

Bu, sunucunun dışındaki kopyaları korur. Bir yedeği ağ sürücüsünde, USB belleğinde veya çevrim içi depolamada bulan kişi, anahtar olmadan onu okuyamaz. Sunucunun kendisini denetleyen kişi anahtara da sahiptir.

Kurtarma anahtarı, aynı anahtarın not edebileceğiniz biçimidir. “SMBK-” ile başlar. Onu “Encryption” sekmesinde ve kurulum klasöründeki “SMITEY-credentials.txt” dosyasında bulursunuz. Bu dosyayı sildiyseniz anahtarı yine de “Encryption” sekmesinde bulursunuz.

“Copy” anahtarı panoya koyar. “Save to file...” onu anahtar kimliği ve tarihle birlikte bir metin dosyasına kaydeder. Dosyayı örneğin bir parola yöneticisinde veya kasadaki bir kâğıtta saklayın.

Anahtarın saklandığını onaylayana kadar uygulama üstte sarı bir çubuk gösterir. Onaylamak için “I stored the key outside this server” düğmesine tıklayın ve soruyu “Yes” ile yanıtlayın. Çubuk bunun üzerine kaybolur. Sekme ardından onayladığınız zamanı gösterir.

Anahtar kimliği, bir yedeğin hangi sunucuya ait olduğunu söyler. Bir yedek bu sunucuya ait değilse uygulama onun anahtar kimliğini belirtir. Ardından uygun kurtarma anahtarını ister.

Uygulama anahtarı okuyamazsa yedek almaz. Şifresiz bir yedek de almaz. Bu durumda “Encryption” sekmesi anahtarın okunamadığını söyler. Anahtar dosyası hiç yoksa bir sonraki yedek yeni bir anahtar oluşturur. Yeni anahtarın da saklanması gerektiğinden sarı çubuk yeniden görünür. Eski yedekler yine yalnızca eski kurtarma anahtarıyla açılabilir.

ZIP biçimindeki eski yedekler şifreli değildir. Onları yine de geri yükleyebilirsiniz. Sekme kaç tane olduğunu gösterir. Temizlik, onları diğer tüm yedeklerle aynı kurallara göre kaldırır.

Masaüstü olmayan bir sunucuda “key --show” aynı bilgiyi komut satırında gösterir.

Bu konuda ayrıntı şu kartta: Her şeyi geri almak, Masaüstü olmayan bir sunucuda

Kurtarma anahtarı, anahtar kimliği ve üç düğmeyle “Encryption” sekmesi. Sarı bildirim çubuğu en üsttedir.
Kırmızı çerçeveler bildirim çubuğunda, anahtarda ve anahtar kimliğinde ve “I stored the key outside this server” düğmesindedir. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
Onaydan sonra aynı sekme, bildirim çubuğu olmadan.
Üstteki çerçeve onay zamanındadır. Alttaki, kaç yedeğin hâlâ şifreli olmadığını gösterir.Resmi tam boyutta aç
5

Her şeyi geri alma

Başlamadan önce: Bir geri yükleme bugünkü durumun üzerine yazar. Seçilen yedekten bu yana oluşan her şey sonrasında gitmiştir.

“Restore” sekmesinde geri istediğiniz yedeği seçersiniz. Sonra “Restore” düğmesine tıklarsınız.

Uygulama önce sorar. Ne olacağını söyler: bugünkü durumun üzerine yazılır ve uygulama kapsayıcıları yeniden başlatır. Bugünkü durumda anonimleştirilmiş kişiler varsa ikinci bir soru gelir. Bu soru sayılarını belirtir ve geri yüklemeden sonra yeniden anonimleştirilip anonimleştirilmeyeceklerini sorar. “Yes” önceden seçilidir. “No” ile yedek bu adım olmadan geri yüklenir. Bunun yerine pencereyi kapatırsanız hiçbir şey geri yüklenmez.

“Wipe target volumes before restore” işareti birimleri önce boşaltır. Böylece yedek alındığında var olmayan hiçbir dosya geride kalmaz.

Adımlar “Log” sekmesinde görünür. Orada uygulamanın ne yaptığını tek tek görürsünüz. İkinci soruya “Yes” yanıtını verdiyseniz sondaki bir satır, talep sisteminin sonraki gece kaç anonimleştirmeyi yeniden uygulayacağını söyler. Bunlar aktarılamazsa günlük bunun yerine bir uyarı gösterir. Uyarılar olduysa pencerenin altındaki durum satırı sayılarını belirtir.

Yedek veritabanını içeriyorsa eksiksiz durum geri gelir. Talepler, yorumlar, geçmiş, dosya ekleri, kaydedilen süre ve bilgi bankası, yedek anındaki hâlleriyle yeniden oradadır.

Sonrasında sistem yeniden kullanılabilir. Küçük bir kurulumda bu, bir dakikadan az sürer.

Yedek veritabanını içeriyorsa veritabanı ya tamamen geri gelir ya da hiç gelmez. Birimler onun ardından gelir. Bir birim başarısız olursa veritabanı zaten geri gelmiştir ama dosyalar eksik olabilir; hangi adımın başarısız olduğunu “Log” sekmesi gösterir. Uygulama, geri yükleme başarısız olsa bile her durumda kapsayıcıları sonrasında yeniden başlatır.

Eski bir sürümden alınmış bir yedek daha yeni bir sürüme geri yüklenebilir. Sistem bir sonraki başlangıcında veritabanını kendi sürümüne yükseltir.

Memnuniyet anketine ait rızalar ve abonelikten çıkmalar sorulmadan aktarılır. İkinci soruyu “No” ile yanıtlasanız da bu geçerlidir. Uygulama bunları geri yüklemeden önce çalışan kurulumdan okur. Sonra “Log” sekmesindeki bir satır sayıyı verir, örneğin “12 consent and unsubscribe record(s) were carried over.” Talep sistemi bunları ilk başlatmada devralır. Yedeklemeden sonra yapılan bir rıza ya da abonelikten çıkma bu yüzden geçerli kalır. Aktarım başarısız olursa günlük bir uyarı gösterir. Geri yükleme yine de başarılı sayılır.

Uygulama şifreli bir yedeği önce baştan sona denetler. Bu sırada durum satırında “Checking the encrypted backup before anything is changed...” yazar. Kapsayıcıları ancak bundan sonra durdurur. Dosya hasarlıysa veya değiştirilmişse durur ve “The backup file is damaged. Nothing was changed.” bildirir.

Yedek başka bir sunucudan geliyorsa uygulama o sunucunun kurtarma anahtarını ister. Bu, sorulardan sonra olur. “Recovery key needed” penceresi yedeğin anahtar kimliğini belirtir. Bu sunucunun anahtarı eksikse aynı pencere görünür.

Yazım hatası, bir şey değişmeden önce fark edilir. Durum satırı bunun üzerine “The recovery key has a typing error. Check each character.” bildirir. Ardından pencere yeniden sorar. Anahtar başka bir yedeğe aitse durum satırı “This recovery key does not belong to this backup.” bildirir. “Cancel” ile uygulama durur ve “Restore cancelled. Nothing was changed.” bildirir.

Uygulama girdiğiniz anahtarı benimsemez. Kendi anahtarını korur. Yeni yedekler yine bu sunucunun anahtarıyla yapılır. Yeni bir sunucuda geri yüklüyorsanız o sunucunun kurtarma anahtarını da saklayın.

Veritabanı içermeyen bir yedek yalnızca ekleri, arşivleri ve anahtarları geri yükler. Mevcut anahtarlar korunur. Veritabanı olduğu gibi kalır. Uygulama bunu geri yüklemeden önce söyler ve sorar. “No” ile hiçbir şey değişmez.

Kurulum kendi veritabanını kullanacak şekilde ayarlanmışsa uygulama, yedek bir veritabanı içerse bile veritabanı bölümünü atlar. Bu örneğin daha eski bir yedek için geçerlidir. Uygulama önce sorar. “No” ile hiçbir şey değişmez.

Listede seçilmiş bir yedek, altında işaret ve “Restore” düğmesiyle.
Kırmızı çerçeveler işaretin ve “Restore” düğmesinin üzerindedir. Seçilmiş bir satır olmadan düğme kapalı kalır.Resmi tam boyutta aç
Geri yüklemeden önce “Yes” ve “No” düğmeleriyle onay.
Soru iki sonucu da adlandırır: bugünkü durumun üzerine yazılır ve kapsayıcılar yeniden başlatılır.Resmi tam boyutta aç
Geri yüklemeden sonra kayıt, altta “Restore complete.” iletisiyle.
Her adım zamanıyla birlikte oradadır. Sonunda uygulama “Restore complete.” bildirir.Resmi tam boyutta aç
“Yes” ve “No” düğmeleriyle ikinci soru “6 person(s) were anonymized in the current system.”
Kırmızı çerçeveler soru ve “Yes” üzerindedir. “Yes” önceden seçilidir. Sayı, bugünkü durumda anonimleştirilmiş kişileri sayar.Resmi tam boyutta aç
Geri yüklemeden sonra durum satırı: “1 warning(s) while carrying over anonymizations and survey consents. See the Log tab.”
Kırmızı çerçeve durum satırı üzerindedir. Bu satır yalnızca uyarıların sayısını verir. Tam olarak ne olduğu “Log” sekmesindedir.Resmi tam boyutta aç
Yedeğin anahtar kimliğiyle kurtarma anahtarı isteği, bir giriş alanı ve “OK” ile “Cancel” düğmeleri.
Kırmızı çerçeveler anahtar kimliğinin bulunduğu soruda ve giriş alanındadır. Anahtarı yazarken tireler, boşluklar ve büyük veya küçük harf fark etmez. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
6

Masaüstü olmayan bir sunucuda

Bir sunucunun çoğu zaman masaüstü yoktur. Bu yüzden aynı uygulama komut olarak da çalışır.

Günlük kullanımda beş komut yeter: “backup” kaydeder, “list” elinizdeki yedekleri gösterir, “restore” birini geri getirir, “schedule” zamanlamayı ayarlar ve “config” ayarları gösterir. Anahtar için buna “key” ve “decrypt” eklenir.

Arkalarında penceredeki uygulamanın aynısı vardır. Başka bir şey yapan ikinci bir yol yoktur.

Uygulama “/opt/smitey/Backup” içinde durur. Onu “sudo” ile çağırır ve komutu eklersiniz. Kapsayıcılar “root” olarak çalışır, bu yüzden yedeklemenin de o haklara ihtiyacı vardır.

Aşağıdaki altı kutuyu kopyalayabilirsiniz. Günlük kullanımda gerçekten gerekeni kapsarlar.

Bir geri yükleme burada da sorar. Yalnızca “--yes” eklediğinizde çalışır. O zaman bugünkü durumun anonimleştirmelerini de aktarır, penceredeki “Yes” gibi. “--no-reapply” ile bu adım olmadan çalışır.

Bütün bunları okuyup öğrenebileceğiniz bir dosya sunucuda vardır. Adı “BACKUP-RESTORE.txt” şeklindedir ve “/opt/smitey” içinde durur. Zamanlamayı, her komutu ve geri dönüş yolunu kendi hızınızda bir kez daha anlatır. Almanca ve İngilizce olarak vardır: kurulum sırasında Almancayı seçtiyseniz Almanca olanı, aksi hâlde İngilizce olanı alırsınız. İki dosya da ayrıca “/opt/smitey/docs” altında durur.

“key --show” kurtarma anahtarını, anahtar kimliğini ve şifresiz yedeklerin sayısını gösterir. Anahtar sunucunun dışında saklandıktan sonra bunu “key --confirm-stored” ile onaylarsınız.

Başka bir sunucudan gelen bir yedeği “--key-file” ile geri yüklersiniz. Belirttiğiniz dosya kurtarma anahtarını içerir. “Save to file...” ile oluşan dosya da bunun için çalışır. Dosya yerine “SMITEY_BACKUP_KEY” ortam değişkenini de kullanabilirsiniz. “sudo” ile bunu doğrudan programın önüne yazarsınız, yani “sudo SMITEY_BACKUP_KEY=<anahtar> /opt/smitey/Backup/TicketSystemBackup restore …”. Anahtar bu durumda kabuk geçmişine girer. Anahtar uyuşmazsa hiçbir şey değişmez.

“decrypt” bir yedeğin içeriğini şifresiz dosyalar olarak boş bir klasöre yazar. Bu dosyalar şifreli değildir. Parolalar ve kişisel veriler içerirler. İşiniz biter bitmez onları silin.

Elinizdeki yedekleri göster

sudo /opt/smitey/Backup/TicketSystemBackup list

Her satır zamanı, nedeni, boyutu ve dosya adını taşır. Penceredeki listenin aynısıdır.

Zamanlamayı göster

sudo /opt/smitey/Backup/TicketSystemBackup schedule --show

İlk satır ayarlanmış saati saat dilimiyle birlikte adlandırır. Sonuncusu, görevin işletim sisteminde gerçekten var olup olmadığını söyler. “NO” diyorsa hiçbir şey kendiliğinden çalışmaz.

Zamanlamayı değiştir

sudo /opt/smitey/Backup/TicketSystemBackup schedule --daily 23:00 --keep 14

Saat, talep sisteminin saat diliminde geçerlidir. “--keep” kaç günlük yedeğin saklanacağını söyler. “schedule --off” günlük yedeklemeyi kapatır.

Şimdi bir yedek oluştur

sudo /opt/smitey/Backup/TicketSystemBackup backup

Bu yedek “Manual” sayılır. Elle yapılan yedekler hiçbir zaman kendiliğinden silinmez.

Kurtarma anahtarını gösterme

sudo /opt/smitey/Backup/TicketSystemBackup key --show

Son satır, anahtarın saklandığını onaylayıp onaylamadığınızı söyler. Komut anahtar oluşturmaz.

Başka bir sunucudan gelen yedeği geri yükleme

sudo /opt/smitey/Backup/TicketSystemBackup restore <file>.smbk --yes --key-file /root/recovery-key.txt

<file> yerine yedeğin adını veya yolunu yazın. “/root/recovery-key.txt” dosyasını önceden oluşturursunuz. Kurtarma anahtarını içerir. “Save to file...” ile oluşan dosya da olur.

Bir Linux sunucuda komut satırı: “list” komutundan gelen liste ve altında “key --show” çıktısı.
Üstte “list” yedekleri gösterir. ZIP biçimindeki eski yedeklerde “(Not encrypted)” notu vardır. Altında “key --show” kurtarma anahtarını, anahtar kimliğini ve şifresiz yedeklerin sayısını verir. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
7

Yedekler aynı makinede durur

Başlamadan önce: Sistemin yanındaki bir yedek sizi bir disk arızasından korumaz. Dosyaları düzenli olarak başka bir yere kopyalayın.

Yedekler, ayarladığınız klasördeki dosyalardır. O klasör talep sistemiyle aynı makinededir.

Sık görülen durumlar için bu iyi çalışır. Yanlışlıkla silinmiş veriler, ters giden bir güncelleme ya da verideki bir hata kapsanır.

Diskin arızalanmasına karşı yardımcı olmaz. Disk gittiyse yedekler de onunla gitmiştir.

Bu yüzden dosyaları başka bir yere kopyalayın. Bir ağ sürücüsü, ikinci bir sunucu ya da ağdaki bir depolama yeter.

Kopyalanmış bir dosya herhangi bir sunucuya geri yüklenebilir. Başka bir sunucuda bunun için kurtarma anahtarına ihtiyacınız vardır. “Import backup file…” ile dosyayı listeye geri getirirsiniz.

Kopyalar şifrelidir. Kurtarma anahtarı olmadan kimse onları okuyamaz. Bu yüzden anahtarı kopyaların yanında saklamayın. “.zip” ile biten eski yedekler şifreli değildir.

“Backup directory” alanıyla “Settings” sekmesi.
“Backup directory” alanı dosyaların nerede olduğunu söyler. Düzenli olarak başka bir yere kopyalamanız gereken klasör odur.Resmi tam boyutta aç
8

Her güncellemeden önce sistem kendiliğinden kaydeder

Bir güncelleme öncesinde kendine ait bir yedek alır. Bu, zamanlamanızdan bağımsız ve siz bir şey işaretlemeden olur.

Her zamanki gibi aynı şeyleri kaydeder: veritabanını, ekleri, arşivleri ve anahtarları. Veritabanı SMITEY’nin dışında çalışıyorsa güncelleme yalnızca ekleri, arşivleri ve anahtarları yedekler.

Bu yedeği “Ticket System Backup & Restore” uygulaması alır. Diğerleri gibi şifrelidir ve aynı klasörde durur. Listede türü “Update” olarak görünür. Bu yedeklerin en yeni üçü saklanır. Uygulama eskilerini kendiliğinden siler.

Güncellemeden önceki uyarı bunu size söyler. Önce kendiniz kaydetmeyi akılda tutmanız gerekmez.

Bu yedekleme başarısız olursa güncelleme hiçbir şey değiştirilmeden önce durur. SMITEY dışındaki bir veritabanı güncellemeyi engellemez. Güncelleme bu durumda uygulamayı, günlük yedeğin de veritabanını dışarıda bırakacağı şekilde ayarlar. Bu veritabanını kendi araçlarınızla yedekleyin.

Bu konuda ayrıntı şu kartta: Düğmeye basarak güncelleme

Yedeğe ilişkin notuyla güncellemeden önceki onay.
“A full backup is taken automatically beforehand” cümlesi sorunun bir parçasıdır. Yedek, hiçbir şey değiştirilmeden önce çalışır.Resmi tam boyutta aç

Önemli komutlar (Linux)

Kopyalanmaya hazır. Her şey sudo ile – kurulum programı ve kapsayıcılar root gerektirir.

Ön koşulu kurun

sudo apt install -y unzip

unzip olmadan kurulum programı paketi açamaz.

Talep sistemini kurun

curl -fsSL https://files.smitey.eu/download/get-smitey.sh | sudo bash

Paketi indirir ve soruların içinden size yol gösterir. Yeniden çalıştırmak güvenlidir: yapılandırma ve veriler korunur.

HTTPS'i denetleyin

sudo /opt/smitey/smitey-install check-https

Her HTTPS seçeneği için. Genel bir alan adıyla komut, sertifikanın orada olup olmadığını söyler. Sertifika yoksa günlükteki nedeni verir. Sertifika kurulumdan dakikalar sonra da gelebilir. Kendi ağınızda bağlantıyı uygun kök sertifikayla denetler.

İlk oturum açma bilgilerine bakın

sudo cat /opt/smitey/SMITEY-credentials.txt

İlk oturum açmadan sonra parolayı değiştirin ve dosyayı silin.

Kapsayıcılar çalışıyor mu?

sudo podman ps

Sistemin her bölümünü durumuyla birlikte gösterir.

Günlüğü izleyin

sudo podman logs -f container-backend-1

Arka ucun neler bildirdiğini canlı gösterir. Ctrl+C ile durdurun.

Gözetmeni denetleyin

systemctl status smitey-supervisor

Bu hizmet sistemi çalışır durumda tutar ve uygulamanın içinden tetiklediğiniz güncellemeleri uygular.

Destek paketi oluşturun

sudo bash /opt/smitey/install.sh --support-bundle

Günlükleri ve sistem durumunu tek bir zip dosyasında toplar. Parolalar ve anahtarlar kaldırılır.

Genel adresi değiştirin

sudo bash /opt/smitey/install.sh --reconfigure

Yeni bir alan adı ayarlar ve yeniden başlatır, böylece sertifika yeni ad için istenir.

SMITEY'e nasıl erişildiğini değiştir

sudo bash /opt/smitey/install.sh --change-access

Beş seçenek arasında geçiş yapar, örneğin HTTP'den HTTPS'e. Yalnızca Enter mevcut seçeneği korur. Verileriniz yerinde kalır.

Kaldırın

sudo bash /opt/smitey/install.sh --uninstall

Veriler ve Podman hakkında ayrı ayrı sorar – hiçbir şey sorulmadan silinmez.

Yedeklemeleri /opt/smitey/Backup/TicketSystemBackup yürütür (list, backup, restore); günlük yedekleme kendiliğinden çalışır. Ayrıntılar /opt/smitey/docs/en/BACKUP-RESTORE.txt içindedir.

Özellik karşılaştırmasına dönResimler 1.3.1 sürümünden alınmıştır.