Yedekleme ve geri yükleme

Yedeklemelerin kendine ait bir uygulaması vardır. Sistemle birlikte gelir ve kurulum onu ayarlar, yani satın alınacak ve yapılandırılacak bir şey yoktur. Bu blok neyi sakladığını, ne zaman çalıştığını ve önemli anda her şeyi nasıl geri alacağınızı gösterir. Bu bloğun tamamı Basic sürümünün parçasıdır.

1

Yedekleme ve geri yükleme uygulaması

Uygulamanın adı “Ticket System Backup & Restore” şeklindedir. Talep sisteminin yanında durur ve masaüstünde kendi kısayolu vardır.

Windows için bir sürümü ve Linux için bir sürümü vardır. Aynı uygulamadır, yalnızca her işletim sistemi için ayrı derlenmiştir.

Altı sekmesi vardır. “Restore” elinizdeki yedekleri listeler, “Create Backup” yenisini yapar, “Schedule” zamanlamayı yürütür, “Encryption” kurtarma anahtarını gösterir, “Settings” yolları ve “Log” kaydı gösterir.

Ayarlar zaten doldurulmuştur. Uygulama ilk açılışında talep sisteminin nerede olduğunu kendisi bulur.

Yedeklerin klasörü “Backup directory” altındadır. Onu değiştirebilirsiniz, örneğin başka bir sürücüye.

Windows'ta uygulama başlarken yönetici hakları ister. Ayarları bilgisayarın her yöneticisi için geçerlidir ve “%ProgramData%\SMITEY\backup-app” içinde durur.

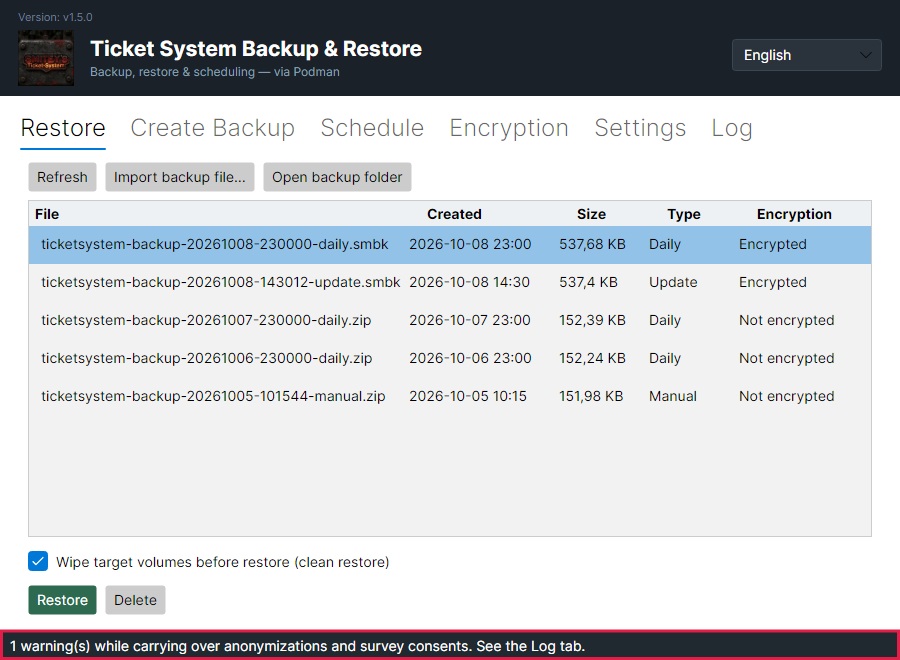
Her biri zamanı, boyutu, türü ve şifrelemesiyle beş yedeği gösteren “Restore” sekmesi.
Kırmızı çerçeve “Encryption” sütunundadır. Yeni yedekler “.smbk” ile biter ve “Encrypted” olarak görünür. ZIP biçimindeki eski yedekler “Not encrypted” gösterir. “Type” sütunu bir yedeğin zamanlamadan mı geldiğini, elle mi yapıldığını yoksa bir güncellemeden önce mi alındığını söyler.Resmi tam boyutta aç
Yedeklerin klasörü ve veritabanı bilgileriyle “Settings” sekmesi.
Kırmızı çerçeve PostgreSQL kapsayıcısının adının üzerindedir. Daha aşağıda birlikte saklanan birimler var.Resmi tam boyutta aç
2

Zamanlama kurulum anından itibaren çalışır

Başlamadan önce: Windows'ta uygulama her zaman yönetici haklarıyla başlar ve zamanlamayı bu haklarla kaydeder. Windows görevin oturum açmış bir kullanıcı olmadan çalışmasına izin vermezse görev bir oturuma bağlı kalır ve uygulama bunu size söyler.

Kurulum günlük yedeklemeyi kendisi ayarlar. Talep sisteminin saat diliminde 23.00'te çalışır.

Zamanlama işletim sisteminde durur. Windows'ta bu Görev Zamanlayıcı, Linux'ta cron hizmetidir. Yani yalnızca yedeklemeler için çalışan fazladan bir hizmet yoktur.

Yedeklemenin oturum açmış birine ihtiyacı yoktur. Kimsenin hiç oturum açmadığı bir sunucuda da çalışır.

Düğmelerin altındaki satır, görevin işletim sisteminde gerçekten var olup olmadığını söyler. İşaretli bir kutu yalnızca neyin kaydedildiğini söyler.

Yedekler beş kademede saklanır: 14 gün, 4 hafta, 12 ay, 4 çeyrek ve 5 yıl. Bir yedek, o kademelerden birinde kendi döneminin en yenisi olduğu sürece kalır.

Sayılan takvim günleridir, dosyalar değil. Bir gündeki iki yedek bir gündür.

Elle oluşturduğunuz yedekler hiçbir zaman kendiliğinden silinmez. “Keep manual” alanındaki 0 bunu anlatır.

Zamanlamayı değiştirirseniz değişikliğiniz bir güncellemeden sonra da kalır. Kurulum onu yalnızca siz hiç zamanlama ayarlamadıysanız ayarlar. Yedeklemeyi kapattıysanız kapalı kalır. “Remove all scheduled tasks” da kalıcıdır: bir güncelleme sonrasında zamanlamayı yeniden kurmaz.

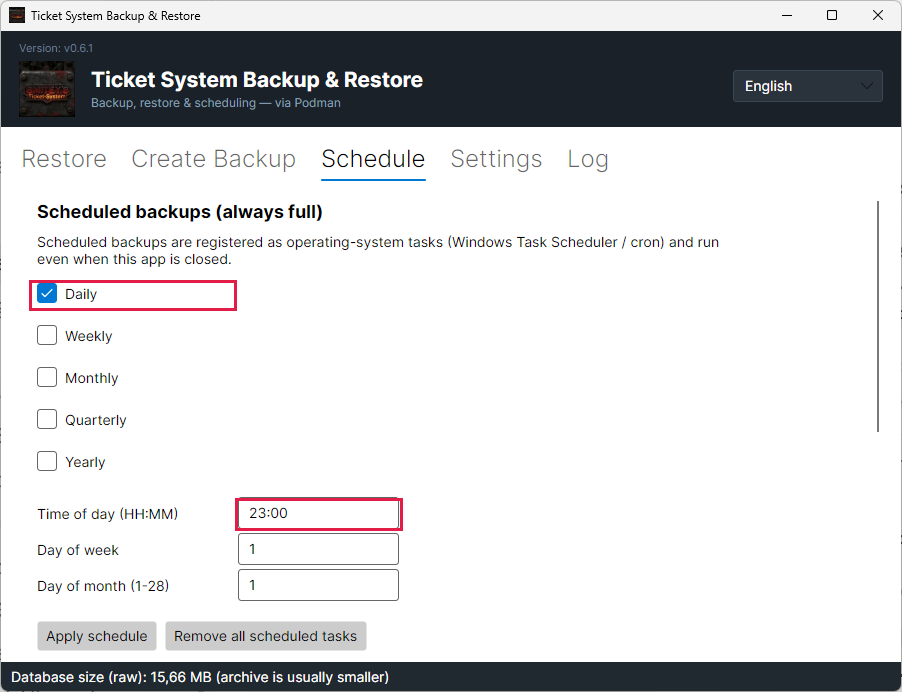
“Daily” işaretli ve saati 23.00'e ayarlanmış “Schedule” sekmesi.
Kırmızı çerçeveler “Daily” ve saatin üzerindedir. Üstteki cümle iki yolu da adlandırır: Görev Zamanlayıcı ve cron.Resmi tam boyutta aç
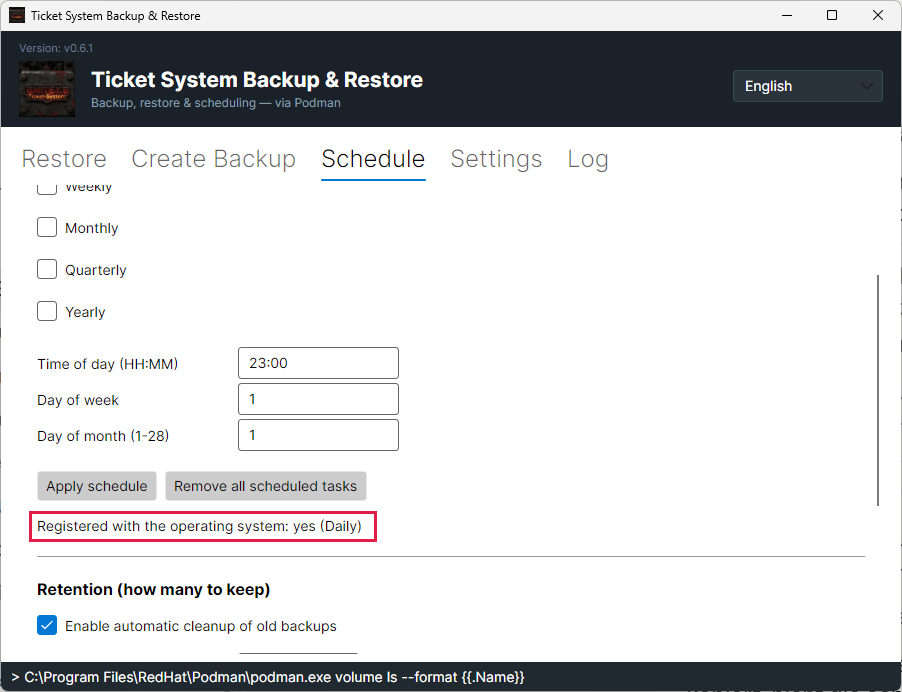
Düğmelerin altındaki “Registered with the operating system: yes (Daily)” satırı.
Bu satır her açılışta yeniden denetlenir. “NO” diyorsa hiçbir şey kendiliğinden çalışmaz; o zaman yönetici olarak “Apply schedule” kullanın.Resmi tam boyutta aç
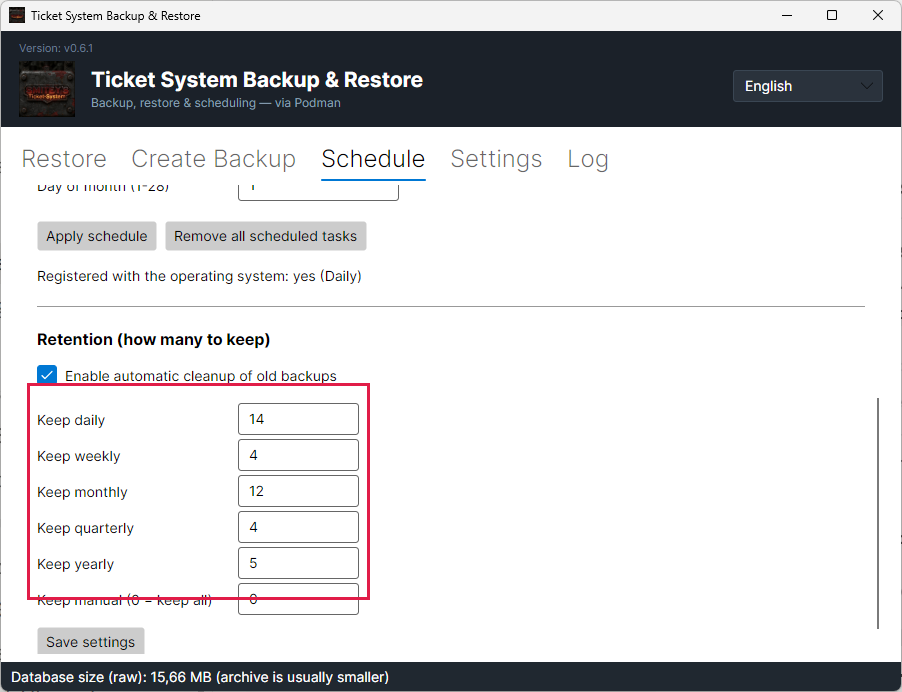
Altı saklama alanı: 14, 4, 12, 4, 5 ve 0.
Kırmızı çerçeve kademelerin üzerindedir. “Keep manual (0 = keep all)” elle yapılan yedeklerin saklandığı anlamına gelir.Resmi tam boyutta aç
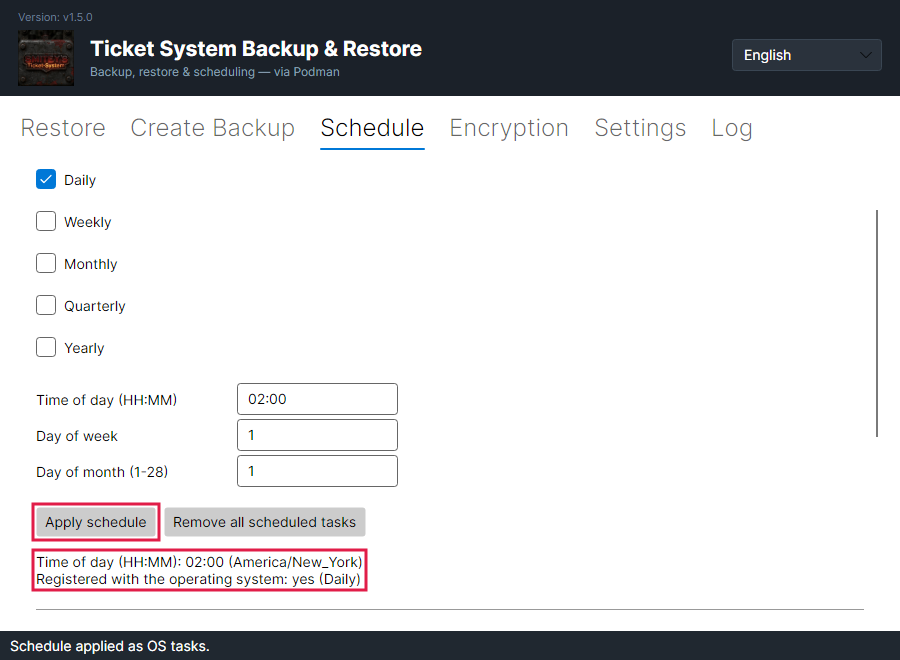
“Apply schedule” sonrasında “Schedule” sekmesi; altında “02:00 (America/New_York)” ve “Registered with the operating system: yes (Daily)” yazıyor.
Kırmızı çerçeveler “Apply schedule” ve altındaki satırlar üzerindedir. Parantez içinde talep sisteminin saat dilimi yazar. Saat bu dilimde geçerlidir, bilgisayarın saat diliminde değil.Resmi tam boyutta aç
3

Bir yedek neleri içerir

Bir yedek, sisteminizin durumunu oluşturan her şeyi içerir. Bu, veritabanı, dosya ekleri, arşiv ve anahtarlardır. Yalnızca SMITEY’nin dışındaki bir veritabanı onda yer almaz.

Anahtarlar gözden kaçması kolay olan bölümdür. Onlar saklanan erişim bilgilerini, örneğin posta hesabınızınkileri, çözer. Onlarsız bir geri yükleme ölü erişim bilgileriyle geri gelirdi.

Her yeni yedek, “.smbk” ile biten tek bir şifreli dosyadır. Birim başına bir dosya, içeriğin bir listesi ve dahilse veritabanını bir metin dosyası olarak taşır.

Bu sırada sistem çalışmaya devam eder. Temsilcileriniz bir yedeklemeyi hiç fark etmez.

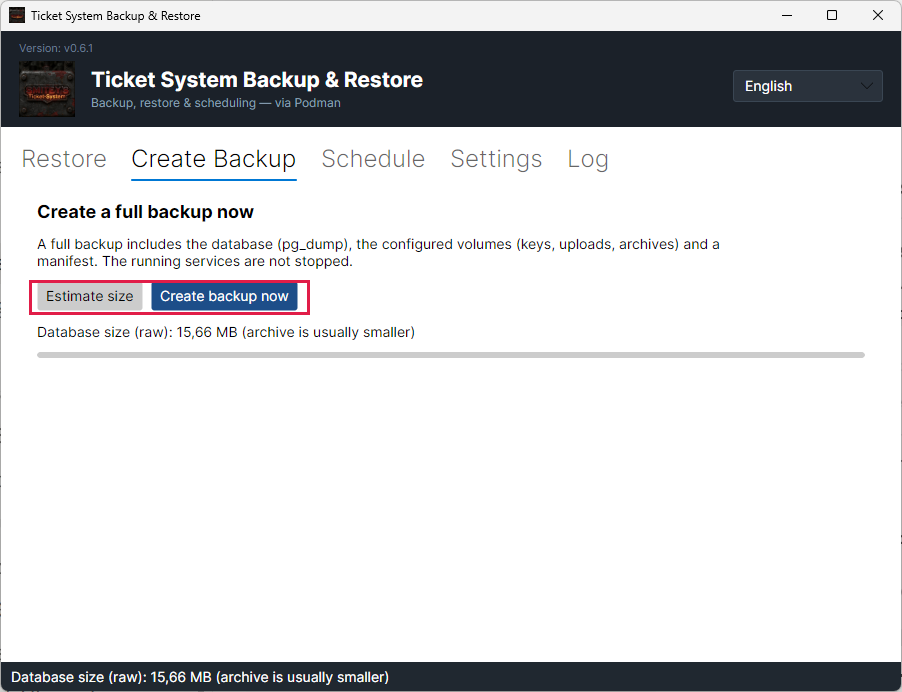
“Estimate size” veritabanının ne kadar büyük olduğunu önceden söyler. Eklerin bulunduğu birimler bunun üzerine eklenir. Yedek sıkıştırılmaz.

Hiçbir zaman hiçbir şeyin üzerine yazılmaz. Her yedek kendi dosyasıdır ve eskileri yalnızca temizlik kaldırır.

Yedekleri yalnızca yöneticiler okuyabilir. Aynısı kurulum klasöründeki yapılandırma dosyası ve ilk oturum açma bilgilerini içeren dosya için de geçerlidir. Kurulum programı ve her güncelleme bu yetkileri kendisi ayarlar.

Veritabanınız SMITEY kapsayıcısında değil, kendi sunucusunda çalışıyorsa uygulama onu yedekleyemez. O zaman onu kendi araçlarınızla yedekleyin. Bu durumda yedek yalnızca ekleri, arşivleri ve anahtarları, her zamanki gibi şifreli olarak içerir. Bir güncelleme böyle bir veritabanını kendiliğinden algılar ve uygulamayı ona göre ayarlar. O zamana kadar böyle bir kurulumda günlük yedekleme, önce elle ayarlamadıkça başarısız olur. Komut satırında bunu “config --database external” ile elle de yapabilirsiniz. “config --database bundled” ile geri dönersiniz.

Bu konuda ayrıntı şu kartta: Şifreleme ve kurtarma anahtarı

“Estimate size” ve “Create backup now” düğmeleriyle “Create Backup” sekmesi.
Kırmızı çerçeve iki düğmenin üzerindedir. Üstteki cümle nelerin dahil olduğunu listeler.Resmi tam boyutta aç
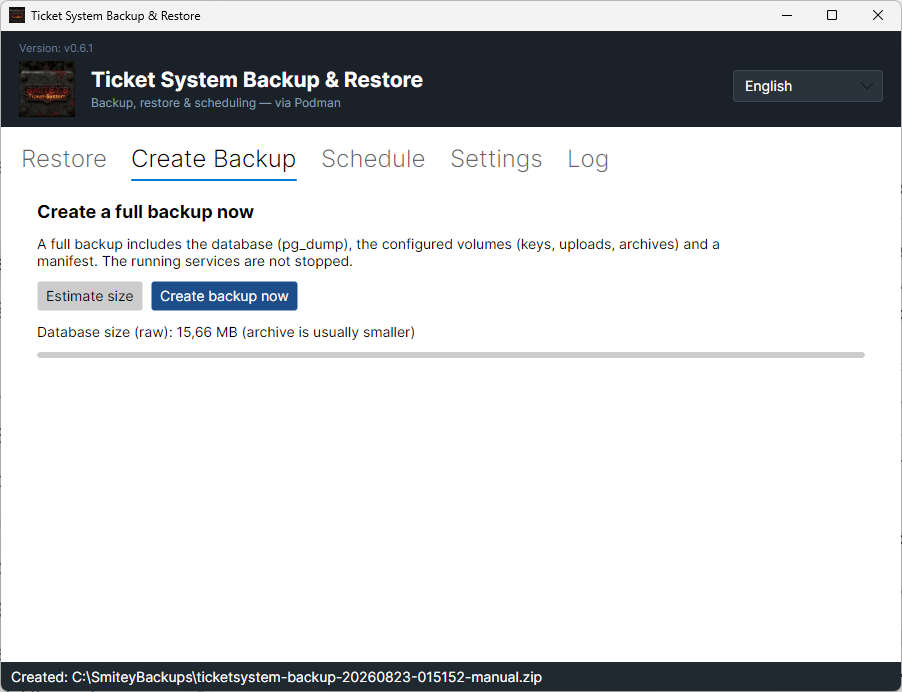
Altta oluşturulan dosyanın tam yoluyla ileti.
Oluşturulduktan sonra dosya adı pencerenin altında belirir. Saat, adın bir parçasıdır.Resmi tam boyutta aç
4

Şifreleme ve kurtarma anahtarı

Başlamadan önce: Kurtarma anahtarını sunucunun dışında saklayın. O olmadan, sunucu kaybedildiğinde hiçbir yedek açılamaz. Kimse onu sizin için geri getiremez.

Her yeni yedek şifrelenir. Bu, zamanlamadan gelen yedekler, elle yapılan yedekler ve güncellemeden önceki yedekler için geçerlidir. Hiçbir şeyi açmanız gerekmez.

Yedekler AES-256 ile şifrelenir. Kurulum anahtarı kendiliğinden oluşturur. Mevcut bir kurulumda anahtar, şifrelemeli bir sürüme yapılan ilk güncellemeyle oluşturulur. Anahtar sunucuda korumalı olarak saklanır. Yalnızca yöneticiler onu okuyabilir.

Bu, sunucunun dışındaki kopyaları korur. Bir yedeği ağ sürücüsünde, USB belleğinde veya çevrim içi depolamada bulan kişi, anahtar olmadan onu okuyamaz. Sunucunun kendisini denetleyen kişi anahtara da sahiptir.

Kurtarma anahtarı, aynı anahtarın not edebileceğiniz biçimidir. “SMBK-” ile başlar. Onu “Encryption” sekmesinde ve kurulum klasöründeki “SMITEY-credentials.txt” dosyasında bulursunuz. Bu dosyayı sildiyseniz anahtarı yine de “Encryption” sekmesinde bulursunuz.

“Copy” anahtarı panoya koyar. “Save to file...” onu anahtar kimliği ve tarihle birlikte bir metin dosyasına kaydeder. Dosyayı örneğin bir parola yöneticisinde veya kasadaki bir kâğıtta saklayın.

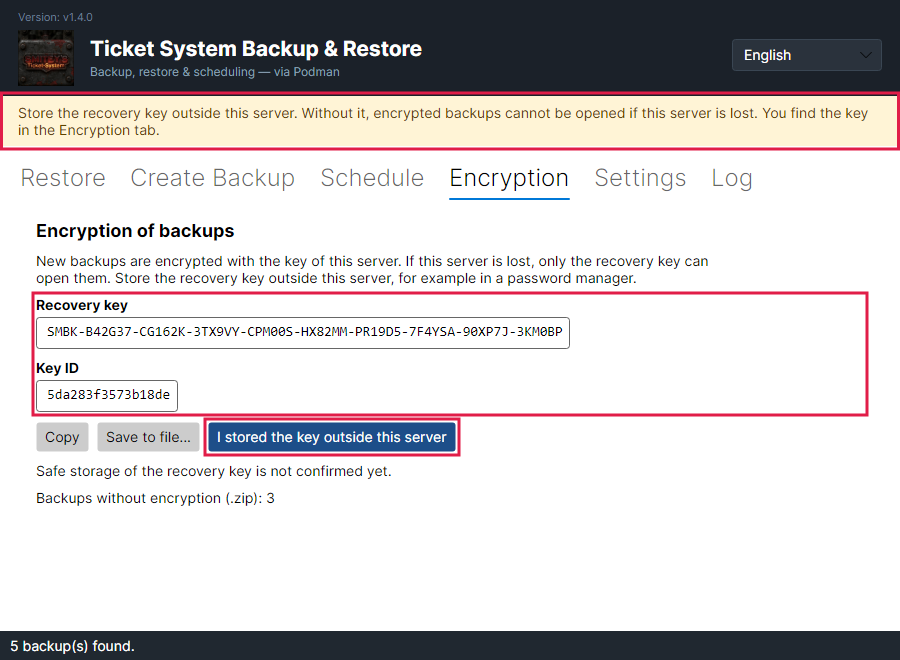
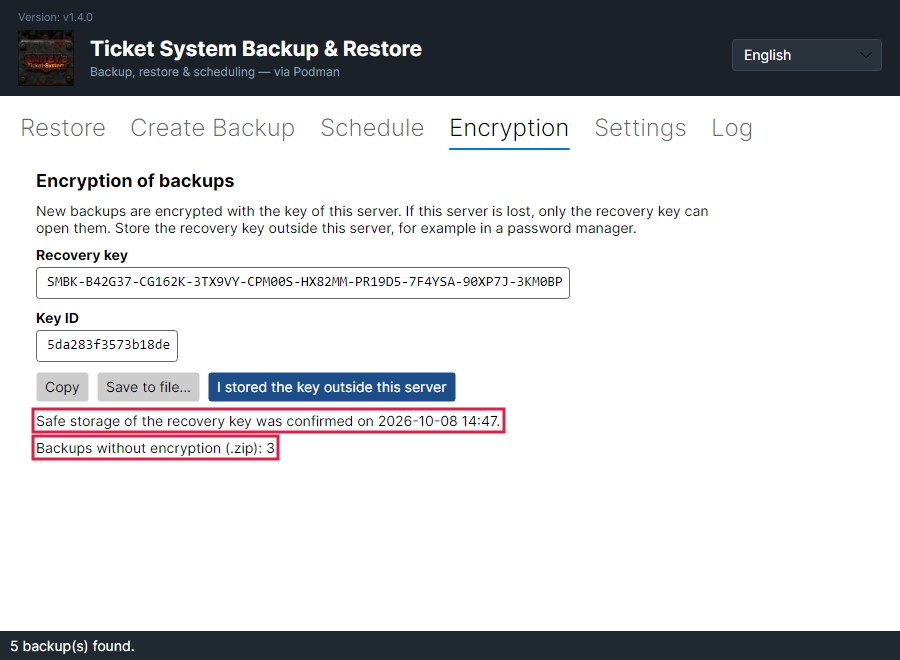
Anahtarın saklandığını onaylayana kadar uygulama üstte sarı bir çubuk gösterir. Onaylamak için “I stored the key outside this server” düğmesine tıklayın ve soruyu “Yes” ile yanıtlayın. Çubuk bunun üzerine kaybolur. Sekme ardından onayladığınız zamanı gösterir.

Anahtar kimliği, bir yedeğin hangi sunucuya ait olduğunu söyler. Bir yedek bu sunucuya ait değilse uygulama onun anahtar kimliğini belirtir. Ardından uygun kurtarma anahtarını ister.

Uygulama anahtarı okuyamazsa yedek almaz. Şifresiz bir yedek de almaz. Bu durumda “Encryption” sekmesi anahtarın okunamadığını söyler. Anahtar dosyası hiç yoksa bir sonraki yedek yeni bir anahtar oluşturur. Yeni anahtarın da saklanması gerektiğinden sarı çubuk yeniden görünür. Eski yedekler yine yalnızca eski kurtarma anahtarıyla açılabilir.

ZIP biçimindeki eski yedekler şifreli değildir. Onları yine de geri yükleyebilirsiniz. Sekme kaç tane olduğunu gösterir. Temizlik, onları diğer tüm yedeklerle aynı kurallara göre kaldırır.

Masaüstü olmayan bir sunucuda “key --show” aynı bilgiyi komut satırında gösterir.

Bu konuda ayrıntı şu kartta: Her şeyi geri almak, Masaüstü olmayan bir sunucuda

Kurtarma anahtarı, anahtar kimliği ve üç düğmeyle “Encryption” sekmesi. Sarı bildirim çubuğu en üsttedir.
Kırmızı çerçeveler bildirim çubuğunda, anahtarda ve anahtar kimliğinde ve “I stored the key outside this server” düğmesindedir. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
Onaydan sonra aynı sekme, bildirim çubuğu olmadan.
Üstteki çerçeve onay zamanındadır. Alttaki, kaç yedeğin hâlâ şifreli olmadığını gösterir.Resmi tam boyutta aç
5

Her şeyi geri alma

Başlamadan önce: Bir geri yükleme bugünkü durumun üzerine yazar. Seçilen yedekten bu yana oluşan her şey sonrasında gitmiştir.

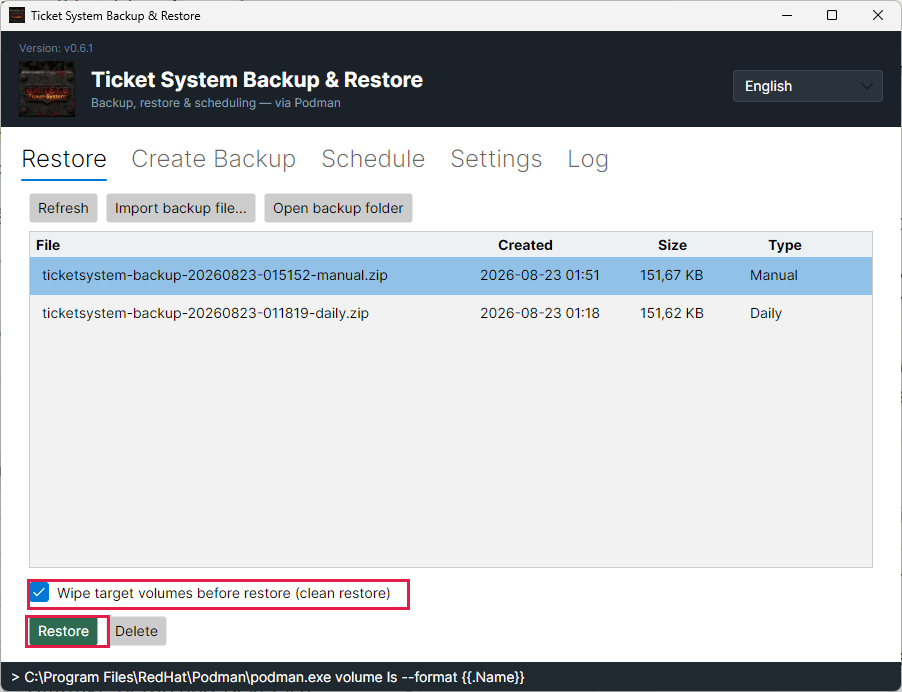
“Restore” sekmesinde geri istediğiniz yedeği seçersiniz. Sonra “Restore” düğmesine tıklarsınız.

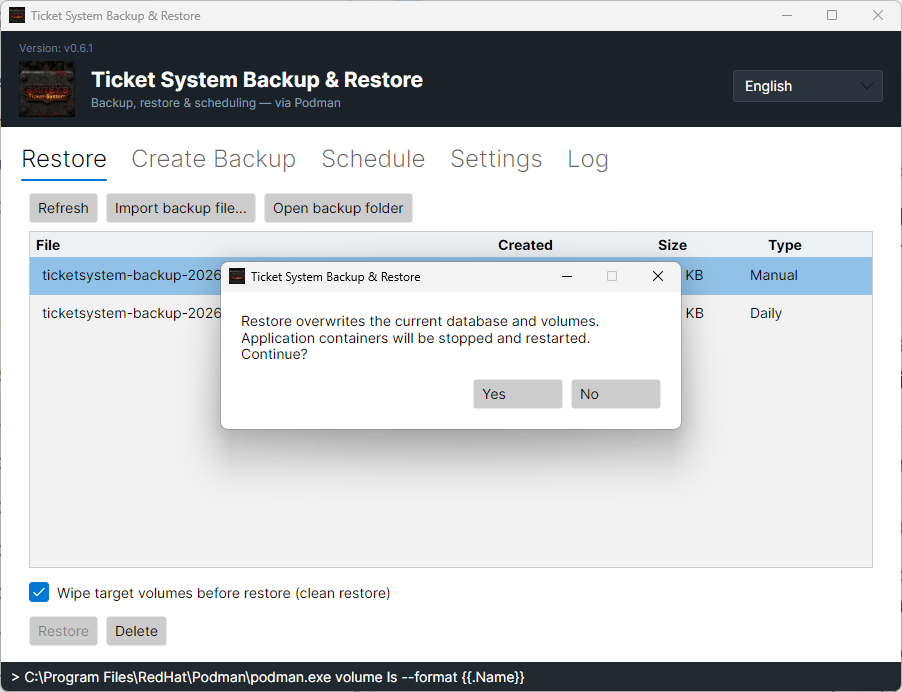
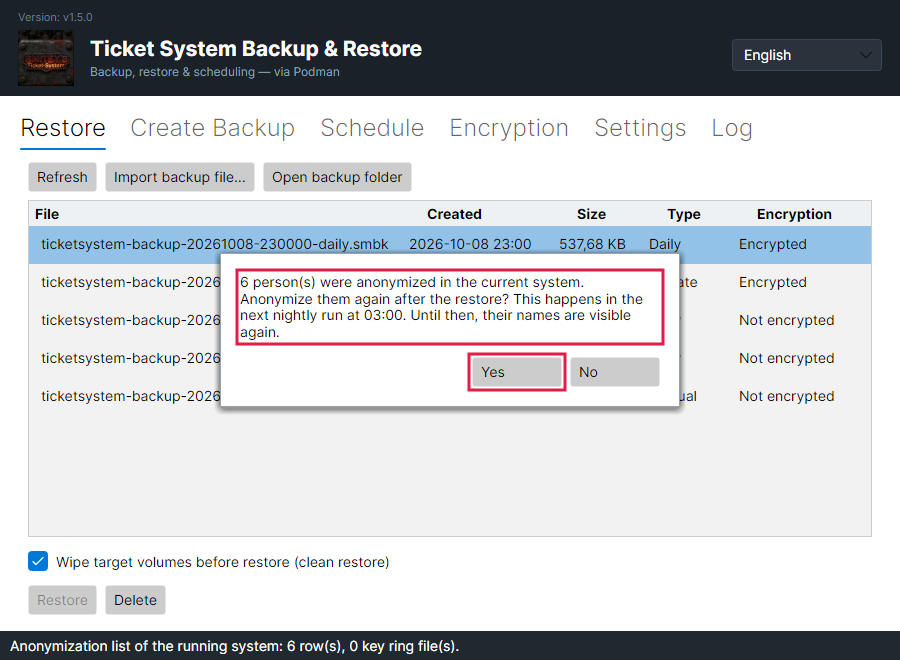
Uygulama önce sorar. Ne olacağını söyler: bugünkü durumun üzerine yazılır ve uygulama kapsayıcıları yeniden başlatır. Bugünkü durumda anonimleştirilmiş kişiler varsa ikinci bir soru gelir. Bu soru sayılarını belirtir ve geri yüklemeden sonra yeniden anonimleştirilip anonimleştirilmeyeceklerini sorar. “Yes” önceden seçilidir. “No” ile yedek bu adım olmadan geri yüklenir. Bunun yerine pencereyi kapatırsanız hiçbir şey geri yüklenmez.

“Wipe target volumes before restore” işareti birimleri önce boşaltır. Böylece yedek alındığında var olmayan hiçbir dosya geride kalmaz.

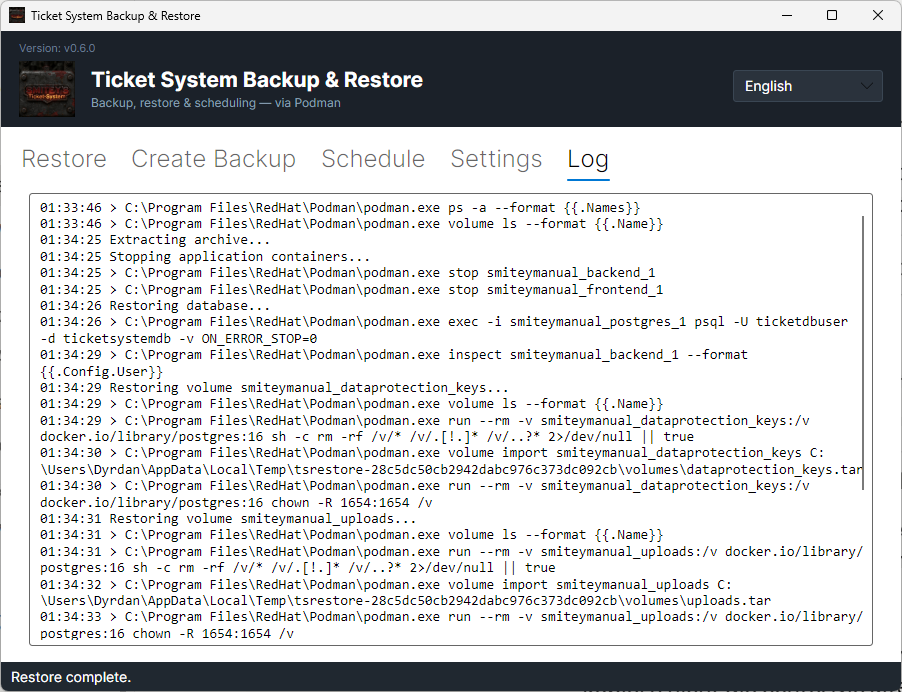
Adımlar “Log” sekmesinde görünür. Orada uygulamanın ne yaptığını tek tek görürsünüz. İkinci soruya “Yes” yanıtını verdiyseniz sondaki bir satır, talep sisteminin sonraki gece kaç anonimleştirmeyi yeniden uygulayacağını söyler. Bunlar aktarılamazsa günlük bunun yerine bir uyarı gösterir. Uyarılar olduysa pencerenin altındaki durum satırı sayılarını belirtir.

Yedek veritabanını içeriyorsa eksiksiz durum geri gelir. Talepler, yorumlar, geçmiş, dosya ekleri, kaydedilen süre ve bilgi bankası, yedek anındaki hâlleriyle yeniden oradadır.

Sonrasında sistem yeniden kullanılabilir. Küçük bir kurulumda bu, bir dakikadan az sürer.

Yedek veritabanını içeriyorsa veritabanı ya tamamen geri gelir ya da hiç gelmez. Birimler onun ardından gelir. Bir birim başarısız olursa veritabanı zaten geri gelmiştir ama dosyalar eksik olabilir; hangi adımın başarısız olduğunu “Log” sekmesi gösterir. Uygulama, geri yükleme başarısız olsa bile her durumda kapsayıcıları sonrasında yeniden başlatır.

Eski bir sürümden alınmış bir yedek daha yeni bir sürüme geri yüklenebilir. Sistem bir sonraki başlangıcında veritabanını kendi sürümüne yükseltir.

Memnuniyet anketine ait rızalar ve abonelikten çıkmalar sorulmadan aktarılır. İkinci soruyu “No” ile yanıtlasanız da bu geçerlidir. Uygulama bunları geri yüklemeden önce çalışan kurulumdan okur. Sonra “Log” sekmesindeki bir satır sayıyı verir, örneğin “12 consent and unsubscribe record(s) were carried over.” Talep sistemi bunları ilk başlatmada devralır. Yedeklemeden sonra yapılan bir rıza ya da abonelikten çıkma bu yüzden geçerli kalır. Aktarım başarısız olursa günlük bir uyarı gösterir. Geri yükleme yine de başarılı sayılır.

Uygulama şifreli bir yedeği önce baştan sona denetler. Bu sırada durum satırında “Checking the encrypted backup before anything is changed...” yazar. Kapsayıcıları ancak bundan sonra durdurur. Dosya hasarlıysa veya değiştirilmişse durur ve “The backup file is damaged. Nothing was changed.” bildirir.

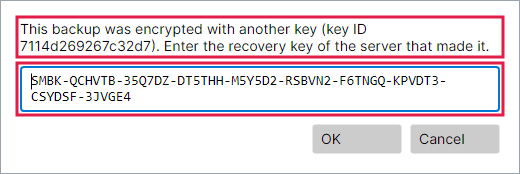
Yedek başka bir sunucudan geliyorsa uygulama o sunucunun kurtarma anahtarını ister. Bu, sorulardan sonra olur. “Recovery key needed” penceresi yedeğin anahtar kimliğini belirtir. Bu sunucunun anahtarı eksikse aynı pencere görünür.

Yazım hatası, bir şey değişmeden önce fark edilir. Durum satırı bunun üzerine “The recovery key has a typing error. Check each character.” bildirir. Ardından pencere yeniden sorar. Anahtar başka bir yedeğe aitse durum satırı “This recovery key does not belong to this backup.” bildirir. “Cancel” ile uygulama durur ve “Restore cancelled. Nothing was changed.” bildirir.

Uygulama girdiğiniz anahtarı benimsemez. Kendi anahtarını korur. Yeni yedekler yine bu sunucunun anahtarıyla yapılır. Yeni bir sunucuda geri yüklüyorsanız o sunucunun kurtarma anahtarını da saklayın.

Veritabanı içermeyen bir yedek yalnızca ekleri, arşivleri ve anahtarları geri yükler. Mevcut anahtarlar korunur. Veritabanı olduğu gibi kalır. Uygulama bunu geri yüklemeden önce söyler ve sorar. “No” ile hiçbir şey değişmez.

Kurulum kendi veritabanını kullanacak şekilde ayarlanmışsa uygulama, yedek bir veritabanı içerse bile veritabanı bölümünü atlar. Bu örneğin daha eski bir yedek için geçerlidir. Uygulama önce sorar. “No” ile hiçbir şey değişmez.
Listede seçilmiş bir yedek, altında işaret ve “Restore” düğmesiyle.
Kırmızı çerçeveler işaretin ve “Restore” düğmesinin üzerindedir. Seçilmiş bir satır olmadan düğme kapalı kalır.Resmi tam boyutta aç
Geri yüklemeden önce “Yes” ve “No” düğmeleriyle onay.
Soru iki sonucu da adlandırır: bugünkü durumun üzerine yazılır ve kapsayıcılar yeniden başlatılır.Resmi tam boyutta aç
Geri yüklemeden sonra kayıt, altta “Restore complete.” iletisiyle.
Her adım zamanıyla birlikte oradadır. Sonunda uygulama “Restore complete.” bildirir.Resmi tam boyutta aç
“Yes” ve “No” düğmeleriyle ikinci soru “6 person(s) were anonymized in the current system.”
Kırmızı çerçeveler soru ve “Yes” üzerindedir. “Yes” önceden seçilidir. Sayı, bugünkü durumda anonimleştirilmiş kişileri sayar.Resmi tam boyutta aç
Geri yüklemeden sonra durum satırı: “1 warning(s) while carrying over anonymizations and survey consents. See the Log tab.”
Kırmızı çerçeve durum satırı üzerindedir. Bu satır yalnızca uyarıların sayısını verir. Tam olarak ne olduğu “Log” sekmesindedir.Resmi tam boyutta aç
Yedeğin anahtar kimliğiyle kurtarma anahtarı isteği, bir giriş alanı ve “OK” ile “Cancel” düğmeleri.
Kırmızı çerçeveler anahtar kimliğinin bulunduğu soruda ve giriş alanındadır. Anahtarı yazarken tireler, boşluklar ve büyük veya küçük harf fark etmez. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
6

Masaüstü olmayan bir sunucuda

Bir sunucunun çoğu zaman masaüstü yoktur. Bu yüzden aynı uygulama komut olarak da çalışır.

Günlük kullanımda beş komut yeter: “backup” kaydeder, “list” elinizdeki yedekleri gösterir, “restore” birini geri getirir, “schedule” zamanlamayı ayarlar ve “config” ayarları gösterir. Anahtar için buna “key” ve “decrypt” eklenir.

Arkalarında penceredeki uygulamanın aynısı vardır. Başka bir şey yapan ikinci bir yol yoktur.

Uygulama “/opt/smitey/Backup” içinde durur. Onu “sudo” ile çağırır ve komutu eklersiniz. Kapsayıcılar “root” olarak çalışır, bu yüzden yedeklemenin de o haklara ihtiyacı vardır.

Aşağıdaki altı kutuyu kopyalayabilirsiniz. Günlük kullanımda gerçekten gerekeni kapsarlar.

Bir geri yükleme burada da sorar. Yalnızca “--yes” eklediğinizde çalışır. O zaman bugünkü durumun anonimleştirmelerini de aktarır, penceredeki “Yes” gibi. “--no-reapply” ile bu adım olmadan çalışır.

Bütün bunları okuyup öğrenebileceğiniz bir dosya sunucuda vardır. Adı “BACKUP-RESTORE.txt” şeklindedir ve “/opt/smitey” içinde durur. Zamanlamayı, her komutu ve geri dönüş yolunu kendi hızınızda bir kez daha anlatır. Almanca ve İngilizce olarak vardır: kurulum sırasında Almancayı seçtiyseniz Almanca olanı, aksi hâlde İngilizce olanı alırsınız. İki dosya da ayrıca “/opt/smitey/docs” altında durur.

“key --show” kurtarma anahtarını, anahtar kimliğini ve şifresiz yedeklerin sayısını gösterir. Anahtar sunucunun dışında saklandıktan sonra bunu “key --confirm-stored” ile onaylarsınız.

Başka bir sunucudan gelen bir yedeği “--key-file” ile geri yüklersiniz. Belirttiğiniz dosya kurtarma anahtarını içerir. “Save to file...” ile oluşan dosya da bunun için çalışır. Dosya yerine “SMITEY_BACKUP_KEY” ortam değişkenini de kullanabilirsiniz. “sudo” ile bunu doğrudan programın önüne yazarsınız, yani “sudo SMITEY_BACKUP_KEY=<anahtar> /opt/smitey/Backup/TicketSystemBackup restore …”. Anahtar bu durumda kabuk geçmişine girer. Anahtar uyuşmazsa hiçbir şey değişmez.

“decrypt” bir yedeğin içeriğini şifresiz dosyalar olarak boş bir klasöre yazar. Bu dosyalar şifreli değildir. Parolalar ve kişisel veriler içerirler. İşiniz biter bitmez onları silin.

Elinizdeki yedekleri göster

sudo /opt/smitey/Backup/TicketSystemBackup list

Her satır zamanı, nedeni, boyutu ve dosya adını taşır. Penceredeki listenin aynısıdır.

Zamanlamayı göster

sudo /opt/smitey/Backup/TicketSystemBackup schedule --show

İlk satır ayarlanmış saati saat dilimiyle birlikte adlandırır. Sonuncusu, görevin işletim sisteminde gerçekten var olup olmadığını söyler. “NO” diyorsa hiçbir şey kendiliğinden çalışmaz.

Zamanlamayı değiştir

sudo /opt/smitey/Backup/TicketSystemBackup schedule --daily 23:00 --keep 14

Saat, talep sisteminin saat diliminde geçerlidir. “--keep” kaç günlük yedeğin saklanacağını söyler. “schedule --off” günlük yedeklemeyi kapatır.

Şimdi bir yedek oluştur

sudo /opt/smitey/Backup/TicketSystemBackup backup

Bu yedek “Manual” sayılır. Elle yapılan yedekler hiçbir zaman kendiliğinden silinmez.

Kurtarma anahtarını gösterme

sudo /opt/smitey/Backup/TicketSystemBackup key --show

Son satır, anahtarın saklandığını onaylayıp onaylamadığınızı söyler. Komut anahtar oluşturmaz.

Başka bir sunucudan gelen yedeği geri yükleme

sudo /opt/smitey/Backup/TicketSystemBackup restore <file>.smbk --yes --key-file /root/recovery-key.txt

<file> yerine yedeğin adını veya yolunu yazın. “/root/recovery-key.txt” dosyasını önceden oluşturursunuz. Kurtarma anahtarını içerir. “Save to file...” ile oluşan dosya da olur.

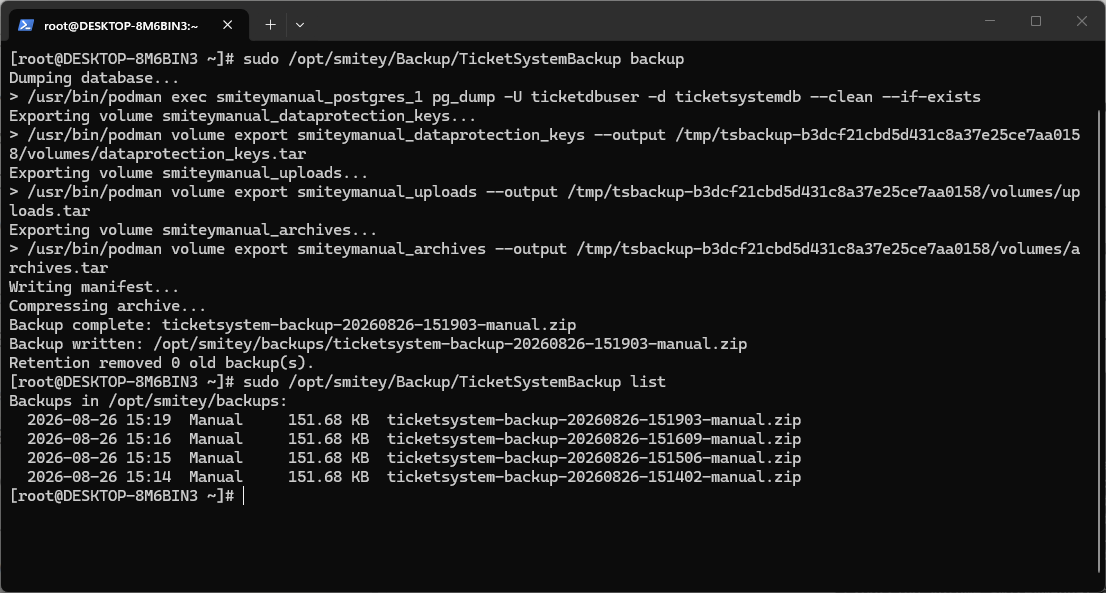
Bir Linux sunucuda komut satırı: “list” komutundan gelen liste ve altında “key --show” çıktısı.
Üstte “list” yedekleri gösterir. ZIP biçimindeki eski yedeklerde “(Not encrypted)” notu vardır. Altında “key --show” kurtarma anahtarını, anahtar kimliğini ve şifresiz yedeklerin sayısını verir. Resimdeki anahtar bir test ortamından gelir.Resmi tam boyutta aç
7

Yedekler aynı makinede durur

Başlamadan önce: Sistemin yanındaki bir yedek sizi bir disk arızasından korumaz. Dosyaları düzenli olarak başka bir yere kopyalayın.

Yedekler, ayarladığınız klasördeki dosyalardır. O klasör talep sistemiyle aynı makinededir.

Sık görülen durumlar için bu iyi çalışır. Yanlışlıkla silinmiş veriler, ters giden bir güncelleme ya da verideki bir hata kapsanır.

Diskin arızalanmasına karşı yardımcı olmaz. Disk gittiyse yedekler de onunla gitmiştir.

Bu yüzden dosyaları başka bir yere kopyalayın. Bir ağ sürücüsü, ikinci bir sunucu ya da ağdaki bir depolama yeter.

Kopyalanmış bir dosya herhangi bir sunucuya geri yüklenebilir. Başka bir sunucuda bunun için kurtarma anahtarına ihtiyacınız vardır. “Import backup file…” ile dosyayı listeye geri getirirsiniz.

Kopyalar şifrelidir. Kurtarma anahtarı olmadan kimse onları okuyamaz. Bu yüzden anahtarı kopyaların yanında saklamayın. “.zip” ile biten eski yedekler şifreli değildir.

“Backup directory” alanıyla “Settings” sekmesi.
“Backup directory” alanı dosyaların nerede olduğunu söyler. Düzenli olarak başka bir yere kopyalamanız gereken klasör odur.Resmi tam boyutta aç
8

Her güncellemeden önce sistem kendiliğinden kaydeder

Bir güncelleme öncesinde kendine ait bir yedek alır. Bu, zamanlamanızdan bağımsız ve siz bir şey işaretlemeden olur.

Her zamanki gibi aynı şeyleri kaydeder: veritabanını, ekleri, arşivleri ve anahtarları. Veritabanı SMITEY’nin dışında çalışıyorsa güncelleme yalnızca ekleri, arşivleri ve anahtarları yedekler.

Bu yedeği “Ticket System Backup & Restore” uygulaması alır. Diğerleri gibi şifrelidir ve aynı klasörde durur. Listede türü “Update” olarak görünür. Bu yedeklerin en yeni üçü saklanır. Uygulama eskilerini kendiliğinden siler.

Güncellemeden önceki uyarı bunu size söyler. Önce kendiniz kaydetmeyi akılda tutmanız gerekmez.

Bu yedekleme başarısız olursa güncelleme hiçbir şey değiştirilmeden önce durur. SMITEY dışındaki bir veritabanı güncellemeyi engellemez. Güncelleme bu durumda uygulamayı, günlük yedeğin de veritabanını dışarıda bırakacağı şekilde ayarlar. Bu veritabanını kendi araçlarınızla yedekleyin.

Bu konuda ayrıntı şu kartta: Düğmeye basarak güncelleme

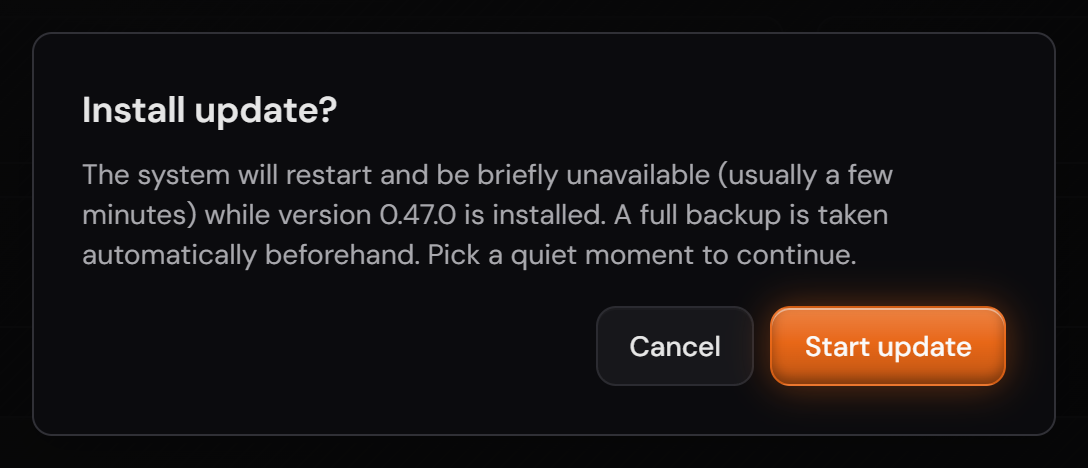
Yedeğe ilişkin notuyla güncellemeden önceki onay.
“A full backup is taken automatically beforehand” cümlesi sorunun bir parçasıdır. Yedek, hiçbir şey değiştirilmeden önce çalışır.Resmi tam boyutta aç

Ekran görüntüleri 1.3.1 sürümünden. Gösterilen ekranlarda 1.13.3 sürümüne kadar hiçbir şey değişmedi. Yalnızca kenar çubuğunun altındaki sürüm numarası farklı görünüyor.