Säkerhetskopiering och återställning

Säkerhetskopior har en egen applikation. Den följer med systemet och installationen sätter upp den, så det finns inget att köpa och inget att konfigurera. Det här blocket visar vad den sparar, när den körs och hur du får tillbaka allt när det gäller. Hela det här blocket ingår i Basic.

1

Applikationen för säkerhetskopiering och återställning

Applikationen heter ”Ticket System Backup & Restore”. Den sitter bredvid ärendesystemet och har en egen genväg på skrivbordet.

Det finns en version för Windows och en för Linux. Det är samma applikation, bara byggd för respektive operativsystem.

Den har sex flikar. ”Restore” listar säkerhetskopiorna du har, ”Create Backup” gör en ny, ”Schedule” sköter tidsstyrningen, ”Encryption” visar återställningsnyckeln, ”Settings” visar sökvägarna och ”Log” protokollet.

Inställningarna är redan ifyllda. Vid sin första start räknar applikationen själv ut var ärendesystemet ligger.

Mappen för säkerhetskopiorna står under ”Backup directory”. Du kan ändra den, till exempel till en annan enhet.

På Windows begär applikationen administratörsrättigheter när den startar. Dess inställningar gäller för varje administratör på datorn och ligger i ”%ProgramData%\SMITEY\backup-app”.

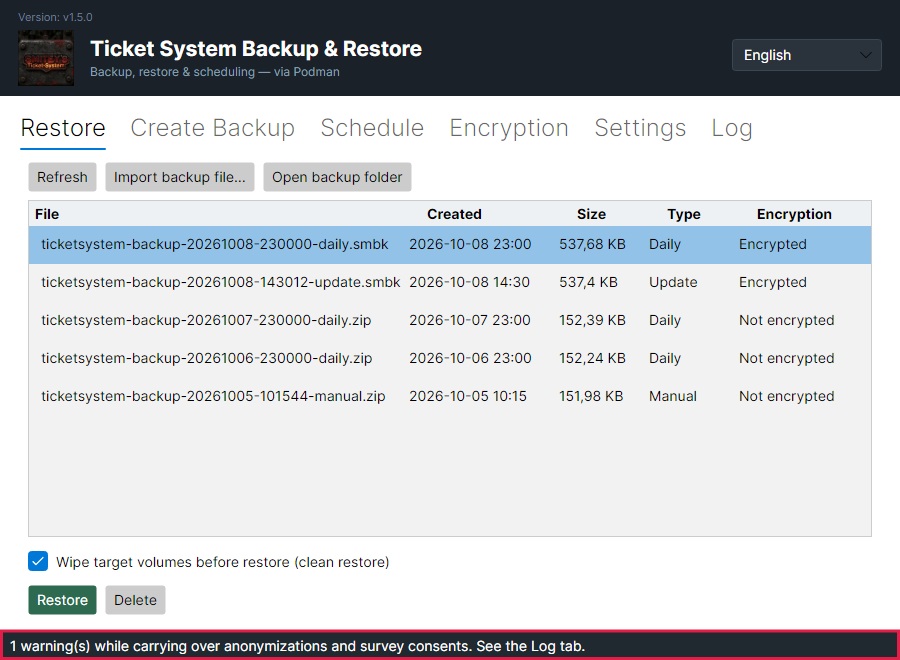
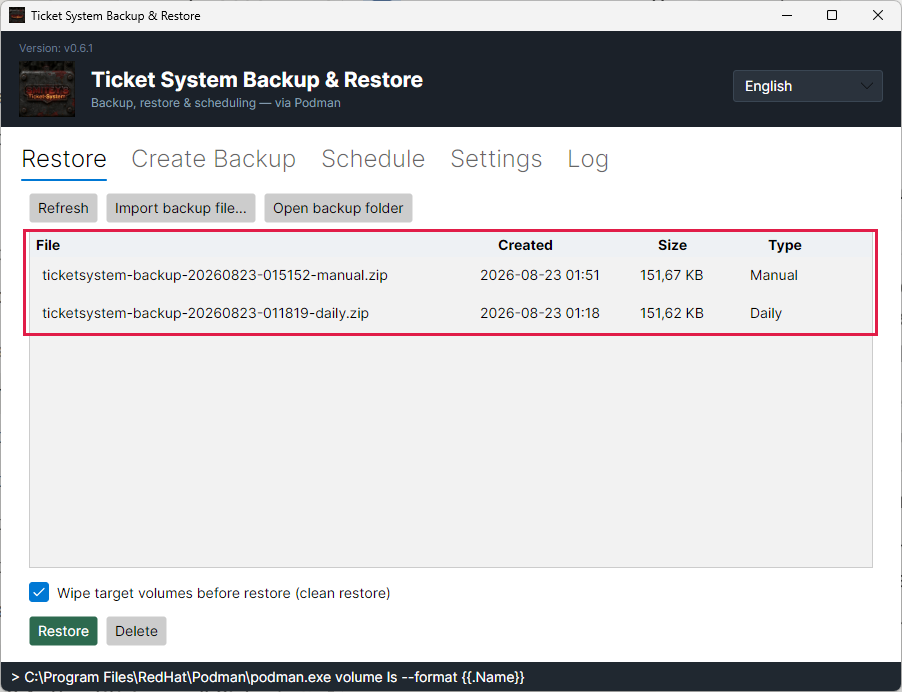
Fliken ”Restore” med fem säkerhetskopior, var och en med tid, storlek, typ och kryptering.
Den röda ramen sitter på kolumnen ”Encryption”. Nya säkerhetskopior slutar på ”.smbk” och är ”Encrypted”. Äldre säkerhetskopior i ZIP-format visar ”Not encrypted”. Kolumnen ”Type” säger om en säkerhetskopia kom från tidsstyrningen, gjordes för hand eller togs före en uppdatering.Öppna bilden i full storlek
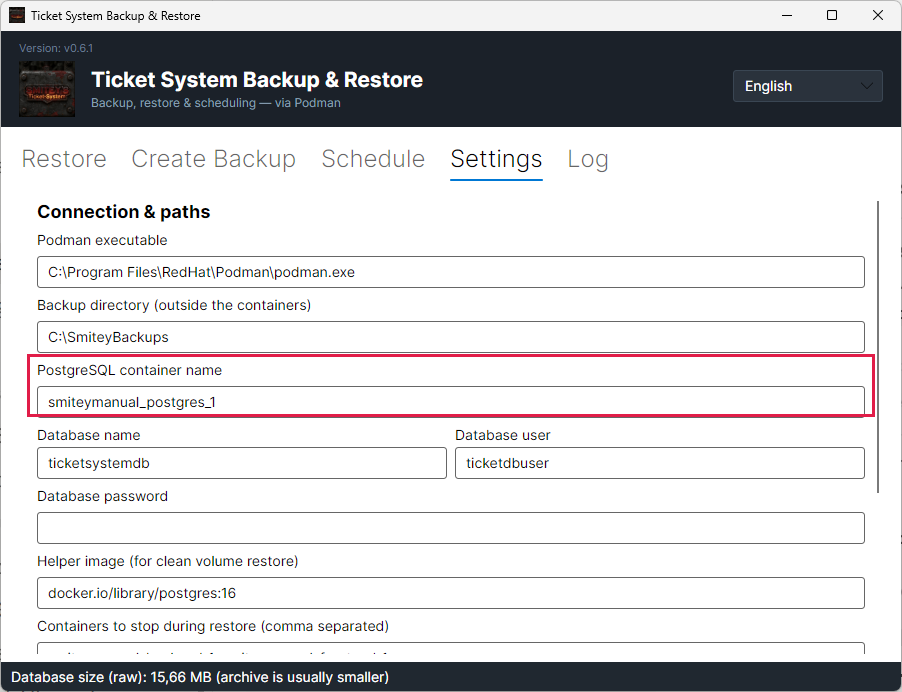
Fliken ”Settings” med mappen för säkerhetskopiorna och uppgifterna om databasen.
Den röda ramen sitter på namnet på PostgreSQL-containern. Längre ner står volymerna som också sparas.Öppna bilden i full storlek
2

Tidsstyrningen körs från installationsögonblicket

Innan du börjar: På Windows startar applikationen alltid med administratörsrättigheter och registrerar tidsstyrningen med de rättigheterna. Låter Windows inte uppgiften köras utan en inloggad användare förblir den bunden till en inloggning, och applikationen säger till om det.

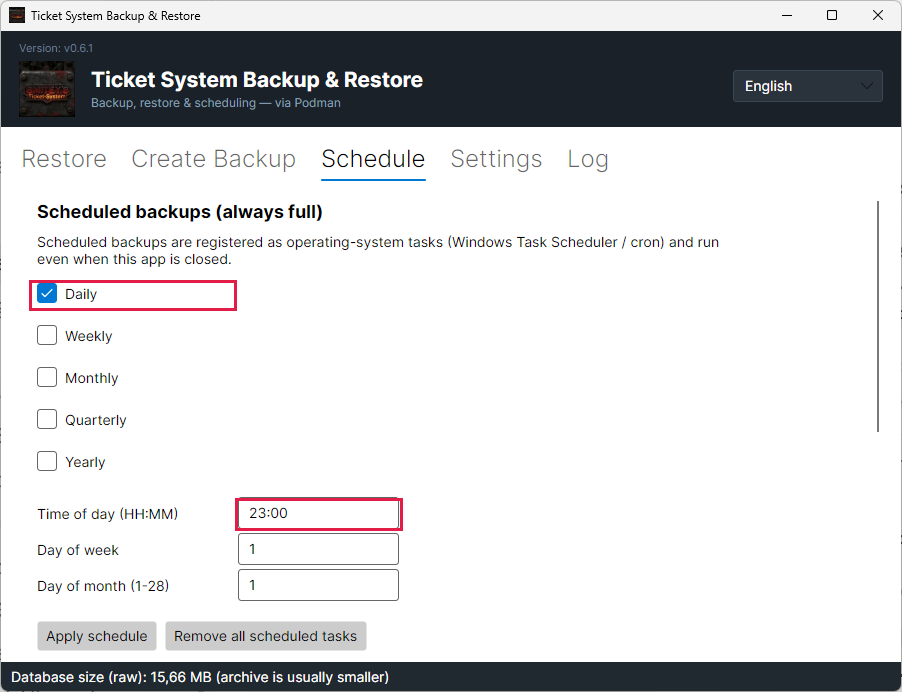
Installationen sätter upp den dagliga säkerhetskopian själv. Den körs klockan 23:00 i ärendesystemets tidszon.

Tidsstyrningen ligger i operativsystemet. På Windows är det Task Scheduler, på Linux cron-tjänsten. Så finns ingen extra tjänst som körs bara för säkerhetskopior.

Säkerhetskopian kräver ingen inloggad. På en server där ingen någonsin loggar in körs den ändå.

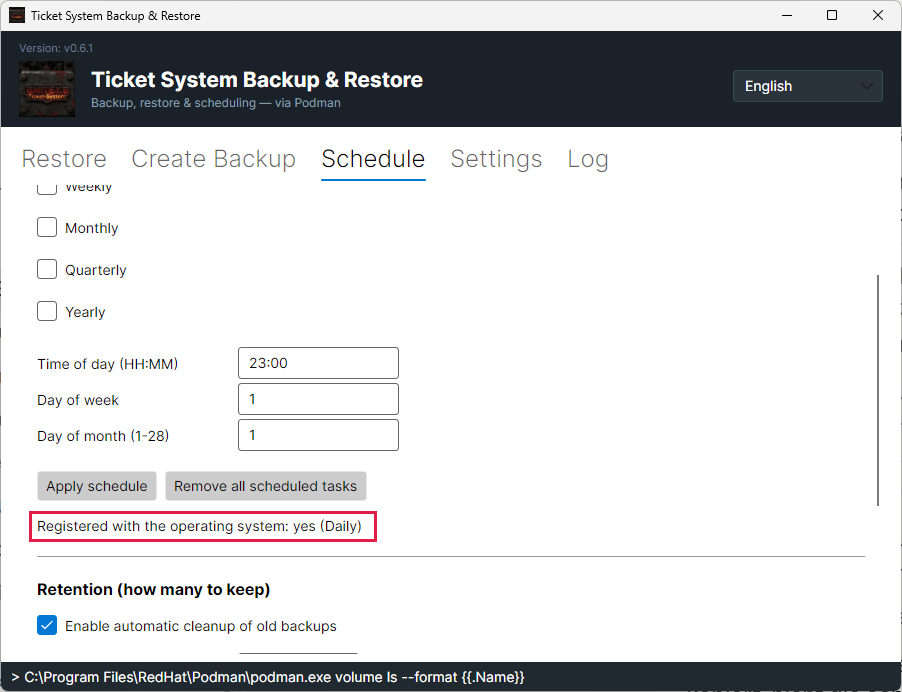
Raden under knapparna talar om ifall uppgiften verkligen finns i operativsystemet. En ibockad ruta säger bara vad som sparades.

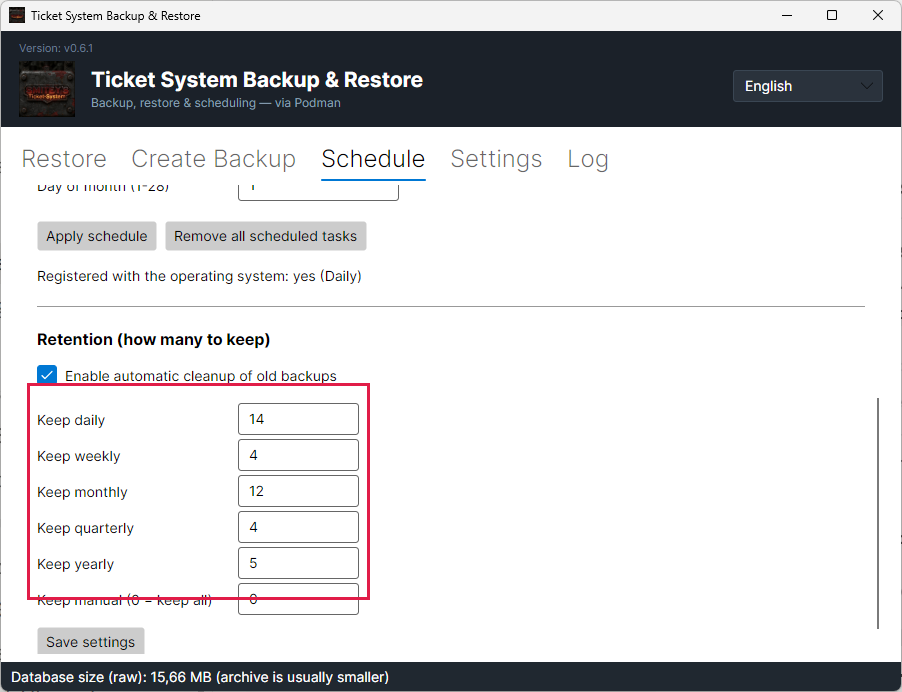
Säkerhetskopior behålls i fem nivåer: 14 dagar, 4 veckor, 12 månader, 4 kvartal och 5 år. En säkerhetskopia står kvar så länge den är den nyaste i sin period på en av de nivåerna.

Det som räknas är kalenderdagar, inte filer. Två säkerhetskopior på en dag är en dag.

Säkerhetskopior du skapar för hand raderas aldrig automatiskt. Det är vad nollan vid ”Keep manual” betyder.

Ändrar du tidsstyrningen överlever din ändring en uppdatering. Installationen sätter den bara om du aldrig har satt en tidsstyrning. Har du stängt av säkerhetskopieringen förblir den av. Även ”Remove all scheduled tasks” består: en uppdatering sätter inte upp tidsstyrningen igen efteråt.

Fliken ”Schedule” med ”Daily” ibockat och tiden satt till 23:00.
De röda ramarna sitter på ”Daily” och på tiden. Meningen ovanför namnger båda vägarna: Task Scheduler och cron.Öppna bilden i full storlek
Raden ”Registered with the operating system: yes (Daily)” under knapparna.
Den raden kontrolleras på nytt vid varje start. Står det ”NO” körs ingenting av sig självt — använd då ”Apply schedule” som administratör.Öppna bilden i full storlek
De sex behållningsfälten: 14, 4, 12, 4, 5 och 0.
Den röda ramen sitter på nivåerna. ”Keep manual (0 = keep all)” betyder att säkerhetskopior gjorda för hand behålls.Öppna bilden i full storlek
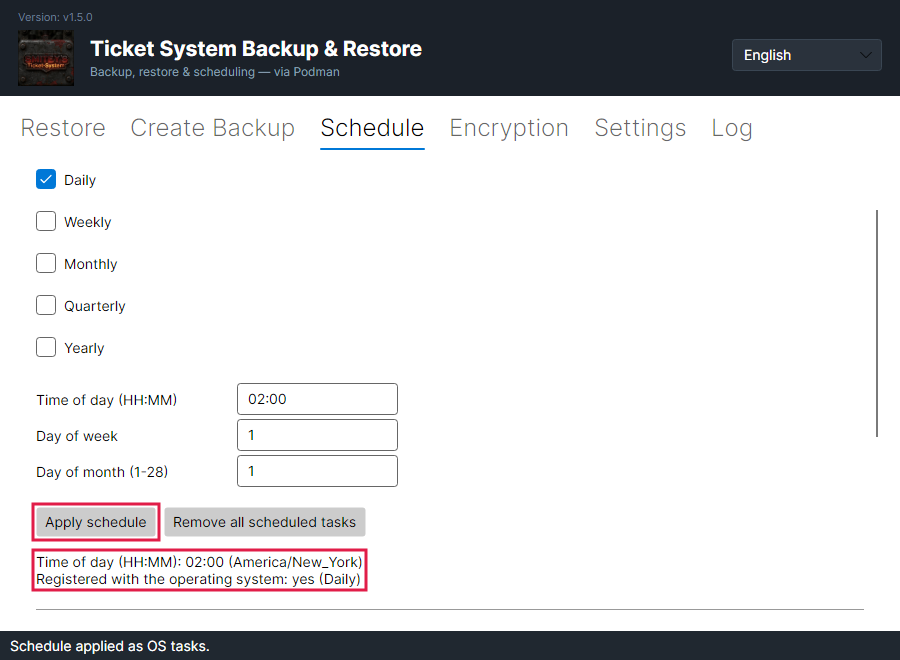
Fliken ”Schedule” efter ”Apply schedule”, med ”02:00 (America/New_York)” och ”Registered with the operating system: yes (Daily)” under.
De röda ramarna ligger på ”Apply schedule” och på raderna under. Inom parentes står ärendesystemets tidszon. Tiden gäller i den zonen och inte i datorns tidszon.Öppna bilden i full storlek
3

Vad en säkerhetskopia innehåller

En säkerhetskopia innehåller allt som utgör ditt systems tillstånd. Det är databasen, bilagorna, arkivet och nycklarna. Bara en databas utanför SMITEY saknas i den.

Nycklarna är delen som är lätt att missa. De dekrypterar lagrade inloggningsuppgifter, till exempel dem till ditt e-postkonto. Utan dem skulle en återställning komma tillbaka med döda inloggningsuppgifter.

Varje ny säkerhetskopia är en enda krypterad fil som slutar på ”.smbk”. Den innehåller en fil per volym, en lista över innehållet och databasen som textfil om den ingår.

Systemet fortsätter köra medan det sker. Dina agenter märker inte av en säkerhetskopiering alls.

”Estimate size” talar om i förväg hur stor databasen är. Volymerna med bilagorna kommer till. Säkerhetskopian komprimeras inte.

Ingenting skrivs någonsin över. Varje säkerhetskopia är en egen fil, och bara rensningen tar bort gamla.

Bara administratörer kan läsa säkerhetskopiorna. Detsamma gäller konfigurationsfilen och filen med uppgifterna för den första inloggningen i installationsmappen. Installationsprogrammet och varje uppdatering sätter dessa behörigheter själva.

Om din databas körs på en egen server och inte i SMITEY-containern kan applikationen inte säkerhetskopiera den. Säkerhetskopiera den då med dina egna verktyg. Säkerhetskopian innehåller i så fall bara bilagorna, arkiven och nycklarna, krypterade som vanligt. En uppdatering upptäcker en sådan databas själv och ställer om applikationen. Tills dess misslyckas den dagliga säkerhetskopieringen på en sådan installation, om du inte ställer om den för hand först. På kommandoraden kan du också göra detta för hand med ”config --database external”. Med ”config --database bundled” ställer du tillbaka den.

Mer om detta i kortet: Kryptering och återställningsnyckel

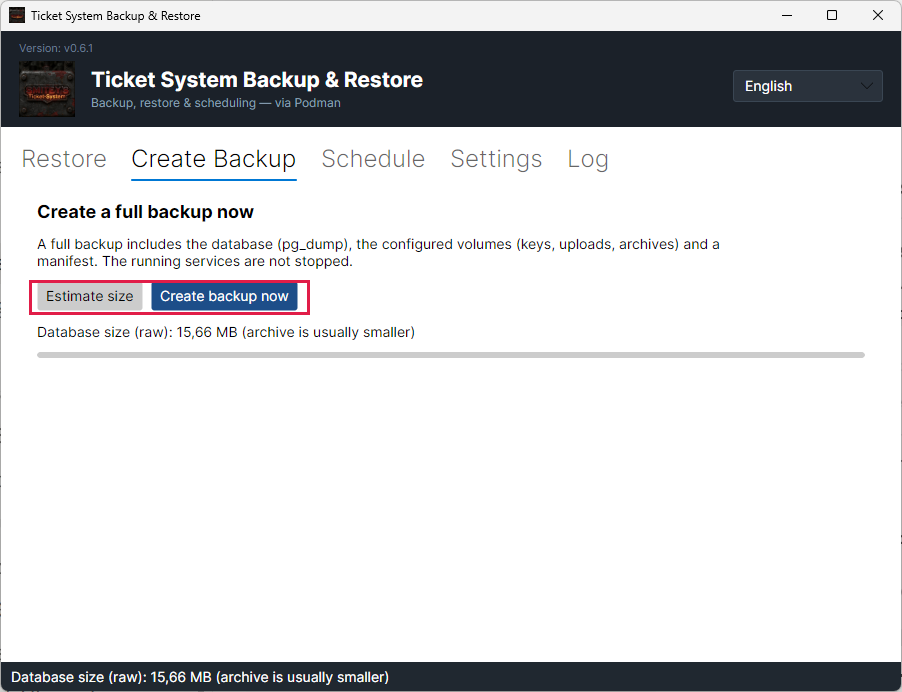
Fliken ”Create Backup” med knapparna ”Estimate size” och ”Create backup now”.
Den röda ramen sitter på båda knapparna. Meningen ovanför listar vad som ingår.Öppna bilden i full storlek
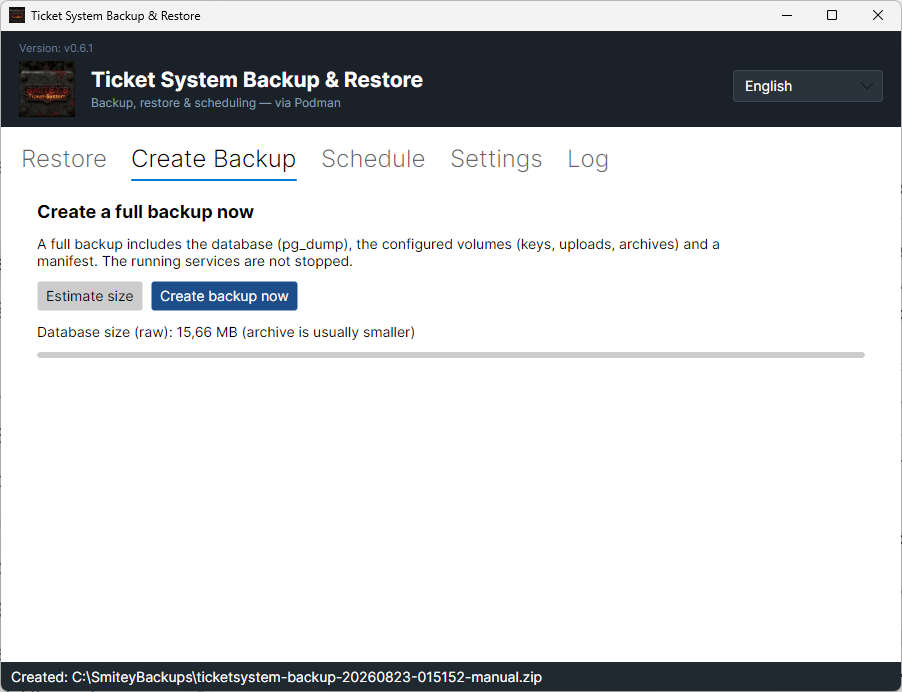
Meddelandet längst ned med den fullständiga sökvägen till filen som skapades.
När den är gjord visas filnamnet längst ned i fönstret. Tiden är en del av namnet.Öppna bilden i full storlek
4

Kryptering och återställningsnyckel

Innan du börjar: Förvara återställningsnyckeln utanför servern. Utan den kan ingen säkerhetskopia öppnas när servern är förlorad. Ingen kan återskapa den åt dig.

Varje ny säkerhetskopia är krypterad. Det gäller säkerhetskopior från tidsstyrningen, gjorda för hand och tagna före en uppdatering. Du behöver inte slå på något.

Säkerhetskopiorna krypteras med AES-256. Installationen skapar nyckeln själv. På en befintlig installation skapas den vid den första uppdateringen till en version med kryptering. Den lagras skyddad på servern. Bara administratörer kan läsa den.

Det skyddar kopior utanför servern. Den som hittar en säkerhetskopia på en nätverksenhet, ett USB-minne eller i en onlinelagring kan inte läsa den utan nyckeln. Den som kontrollerar själva servern har också nyckeln.

Återställningsnyckeln är samma nyckel i en form som du kan skriva ner. Den börjar med ”SMBK-”. Du hittar den på fliken ”Encryption” och i filen ”SMITEY-credentials.txt” i installationsmappen. Om du har raderat den filen hittar du ändå nyckeln på fliken ”Encryption”.

”Copy” lägger nyckeln i urklipp. ”Save to file...” sparar den med nyckel-ID och datum i en textfil. Förvara den till exempel i en lösenordshanterare eller på papper i ett kassaskåp.

Tills du bekräftar att nyckeln är förvarad visar applikationen ett gult fält högst upp. För att bekräfta klickar du på ”I stored the key outside this server” och svarar på frågan med ”Yes”. Fältet försvinner då. Fliken visar sedan när du bekräftade.

Nyckel-ID:t talar om vilken server en säkerhetskopia hör till. Hör en säkerhetskopia inte till den här servern anger applikationen dess nyckel-ID. Sedan ber den om den matchande återställningsnyckeln.

Kan applikationen inte läsa nyckeln gör den ingen säkerhetskopia. Den gör inte heller en okrypterad. I så fall säger fliken ”Encryption” att nyckeln inte kan läsas. Saknas nyckelfilen helt skapar nästa säkerhetskopia en ny nyckel. Det gula fältet visas då igen, eftersom den nya nyckeln också måste förvaras. Äldre säkerhetskopior kan fortfarande bara öppnas med den gamla återställningsnyckeln.

Äldre säkerhetskopior i ZIP-format är inte krypterade. Du kan fortfarande återställa dem. Fliken visar hur många det finns. Rensningen tar bort dem enligt samma regler som alla andra säkerhetskopior.

På en server utan skrivbord visar ”key --show” samma sak på kommandoraden.

Mer om detta i kortet: Få tillbaka allt, På en server utan skrivbord

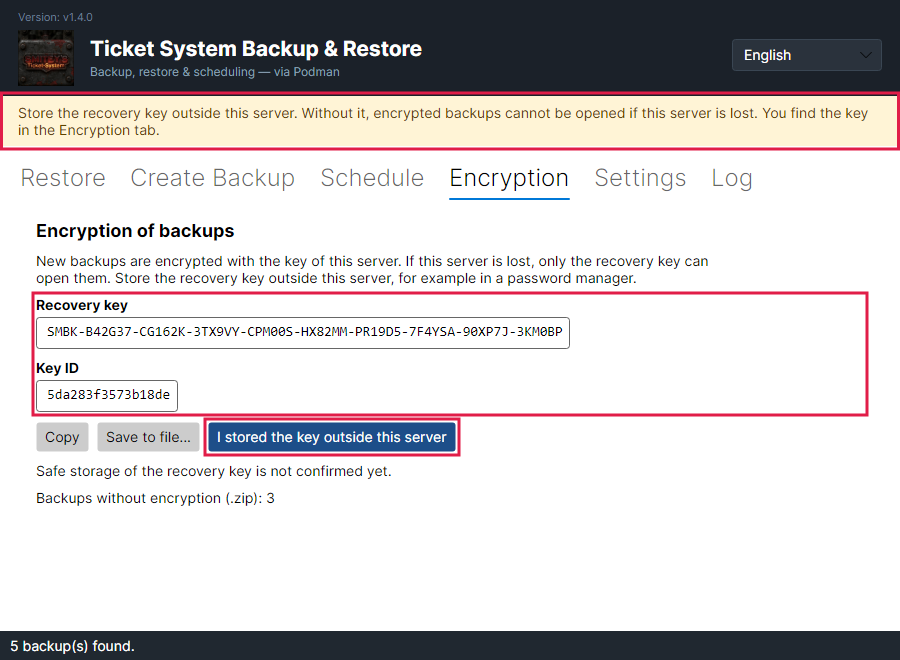
Fliken ”Encryption” med återställningsnyckeln, nyckel-ID:t och tre knappar. Det gula meddelandefältet sitter överst.
De röda ramarna sitter på meddelandefältet, på nyckeln och nyckel-ID:t och på ”I stored the key outside this server”. Nyckeln på bilden kommer från en testmiljö.Öppna bilden i full storlek
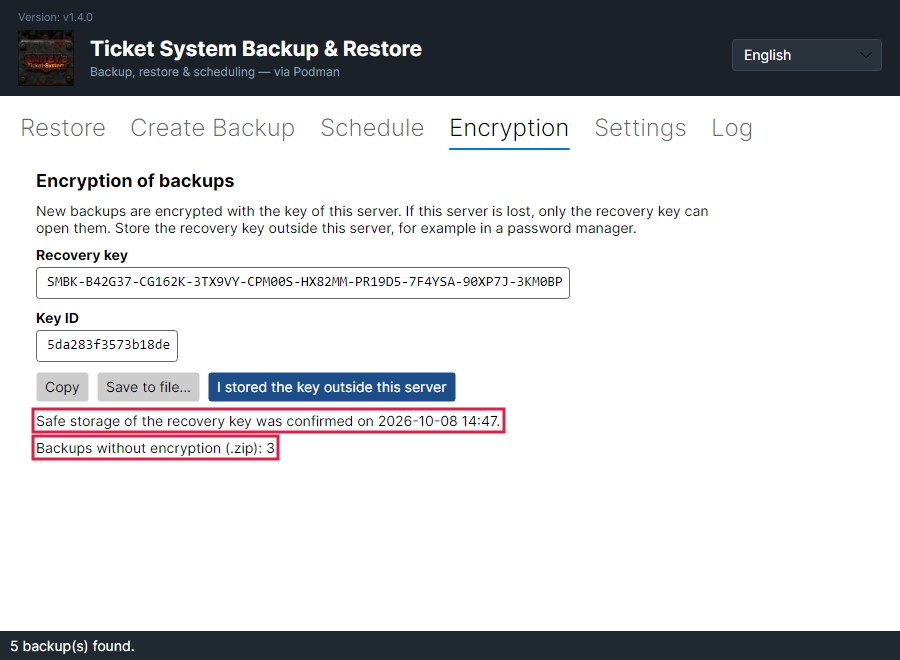
Samma flik efter bekräftelsen, utan meddelandefältet.
Den övre ramen sitter på tidpunkten för bekräftelsen. Den nedre visar hur många säkerhetskopior som fortfarande inte är krypterade.Öppna bilden i full storlek
5

Få tillbaka allt

Innan du börjar: En återställning skriver över dagens tillstånd. Allt som skapats sedan den valda säkerhetskopian är borta efteråt.

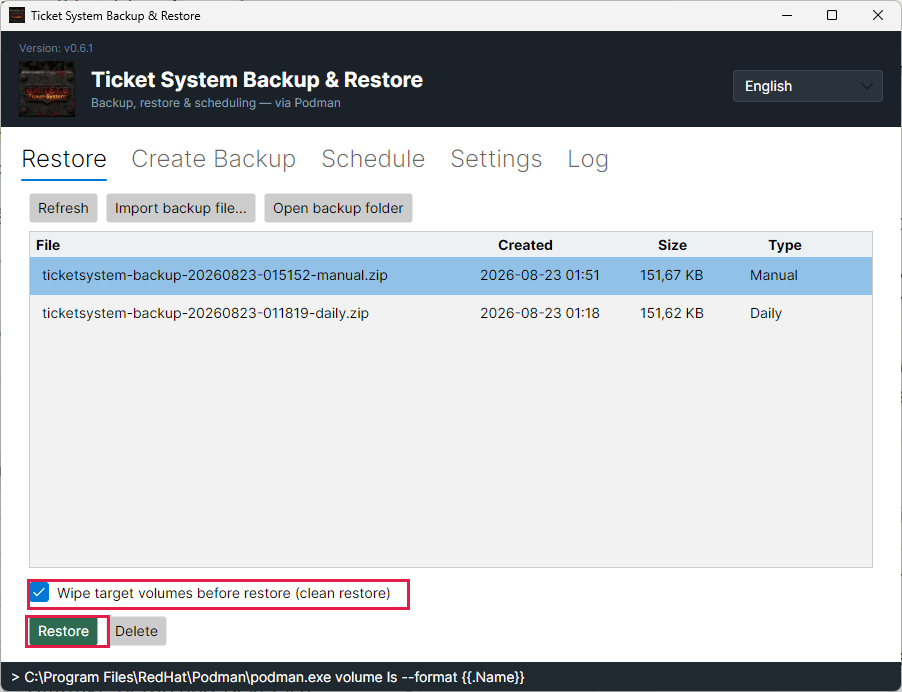
I fliken ”Restore” väljer du säkerhetskopian du vill ha tillbaka. Sedan klickar du på ”Restore”.

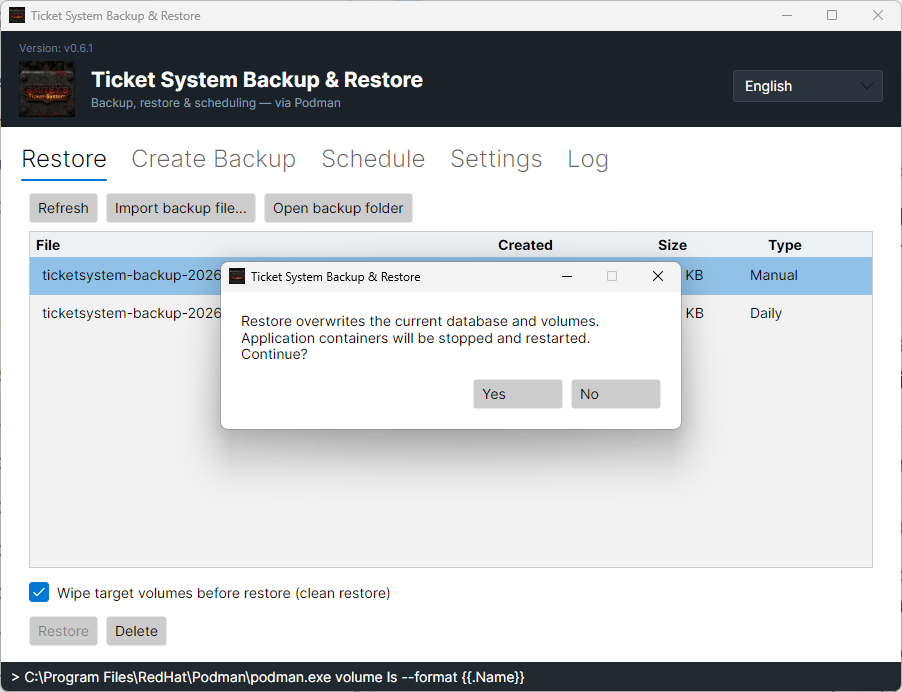
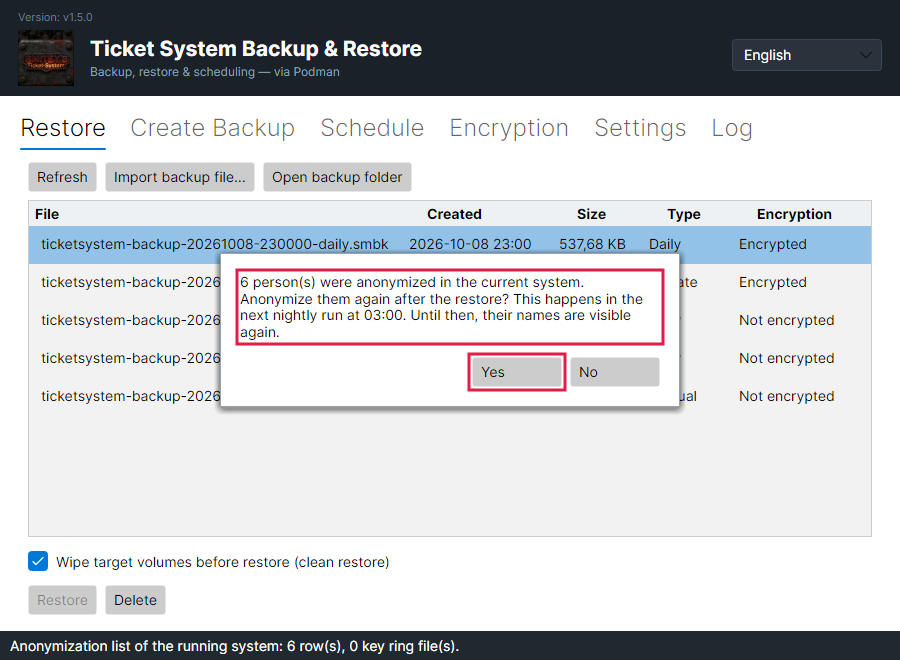
Applikationen frågar först. Den säger vad som kommer att hända: dagens tillstånd skrivs över, och applikationen startar om containrarna. Finns det anonymiserade personer i dagens tillstånd följer en andra fråga. Den anger antalet och frågar om de ska anonymiseras igen efter återställningen. ”Yes” är förvalt. Med ”No” återställs säkerhetskopian utan detta steg. Stänger du fönstret i stället återställs ingenting.

Bocken ”Wipe target volumes before restore” tömmer volymerna först. Så blir ingen fil kvar som inte fanns när säkerhetskopian gjordes.

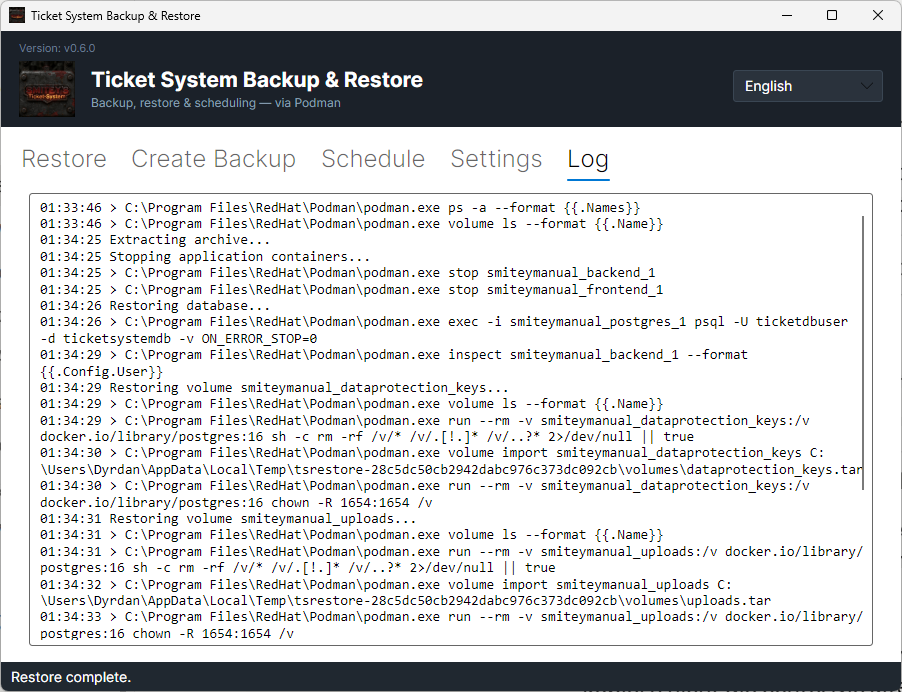
Stegen visas i fliken ”Log”. Där ser du ett i taget vad applikationen gjorde. Har du svarat ”Yes” på den andra frågan, anger en rad i slutet hur många anonymiseringar ärendesystemet tillämpar igen följande natt. Kan de inte föras över visar loggen i stället en varning. Fanns det varningar anger statusraden längst ned i fönstret hur många.

Innehåller säkerhetskopian databasen kommer det fullständiga tillståndet tillbaka. Ärenden, kommentarer, historik, bilagor, registrerad tid och kunskapsbasen finns alla där igen som de var vid säkerhetskopieringen.

Därefter är systemet användbart igen. På en liten installation tar det mindre än en minut.

Innehåller säkerhetskopian databasen kommer den tillbaka helt eller inte alls. Volymerna följer efter den. Misslyckas en volym är databasen redan tillbaka, men filer kan saknas; fliken ”Log” visar vilket steg som misslyckades. I alla fall startar applikationen containrarna igen efteråt, även om återställningen misslyckades.

En säkerhetskopia från en äldre version kan återställas i en nyare. Vid nästa start för systemet upp databasen till sin egen version.

Samtycken och avregistreringar för nöjdhetsenkäten förs över utan fråga. Det gäller också om du svarar ”No” på den andra frågan. Programmet läser dem från den körande installationen före återställningen. Efteråt anger en rad på fliken ”Log” antalet, till exempel ”12 consent and unsubscribe record(s) were carried over.” Ärendesystemet tar över dem vid sin första start. Ett samtycke eller en avregistrering som gjordes efter säkerhetskopian förblir därför giltigt. Om överföringen misslyckas visar loggen en varning. Återställningen räknas ändå som lyckad.

Applikationen kontrollerar först en krypterad säkerhetskopia fullständigt. Under tiden står det på statusraden ”Checking the encrypted backup before anything is changed...”. Först därefter stoppar den containrarna. Är filen skadad eller har ändrats stoppar den och meddelar ”The backup file is damaged. Nothing was changed.”

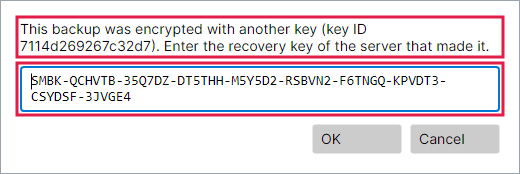
Kommer säkerhetskopian från en annan server frågar applikationen efter den serverns återställningsnyckel. Det sker efter frågorna. Fönstret ”Recovery key needed” anger säkerhetskopians nyckel-ID. Samma fönster visas om den här serverns nyckel saknas.

Ett skrivfel märks innan något ändras. Statusraden meddelar då ”The recovery key has a typing error. Check each character.” Därefter frågar fönstret igen. Hör nyckeln till en annan säkerhetskopia meddelar statusraden ”This recovery key does not belong to this backup.” Med ”Cancel” stoppar applikationen och meddelar ”Restore cancelled. Nothing was changed.”

Applikationen övertar inte nyckeln du angav. Den behåller sin egen. Nya säkerhetskopior görs fortfarande med den här serverns nyckel. Återställer du på en ny server, förvara även den serverns återställningsnyckel.

En säkerhetskopia utan databas återställer bara bilagorna, arkiven och nycklarna. Befintliga nycklar behålls. Databasen förblir som den är. Applikationen säger det före återställningen och frågar. Med ”No” ändras ingenting.

Om installationen är inställd på en egen databas hoppar applikationen över databasdelen även när säkerhetskopian innehåller en databas. Det gäller till exempel en äldre säkerhetskopia. Applikationen frågar först. Med ”No” ändras ingenting.
En vald säkerhetskopia i listan, med bocken och knappen ”Restore” under.
De röda ramarna sitter på bocken och på ”Restore”. Utan en vald rad förblir knappen avstängd.Öppna bilden i full storlek
Bekräftelsen före återställningen med knapparna ”Yes” och ”No”.
Frågan namnger båda följderna: dagens tillstånd skrivs över, och containrarna startas om.Öppna bilden i full storlek
Protokollet efter återställningen, med meddelandet ”Restore complete.” längst ned.
Varje steg står där med sin tid. Till sist rapporterar applikationen ”Restore complete.”Öppna bilden i full storlek
Den andra frågan ”6 person(s) were anonymized in the current system.” med knapparna ”Yes” och ”No”.
De röda ramarna ligger på frågan och på ”Yes”. ”Yes” är förvalt. Talet räknar de personer som är anonymiserade i dagens tillstånd.Öppna bilden i full storlek
Statusraden efter återställningen: ”1 warning(s) while carrying over anonymizations and survey consents. See the Log tab.”
Den röda ramen ligger på statusraden. Den anger bara antalet varningar. Vad som hände exakt står på fliken ”Log”.Öppna bilden i full storlek
Frågan efter återställningsnyckeln med säkerhetskopians nyckel-ID, ett inmatningsfält och knapparna ”OK” och ”Cancel”.
De röda ramarna sitter på frågan med nyckel-ID:t och på inmatningsfältet. Bindestreck, mellanslag och stora eller små bokstäver spelar ingen roll när du skriver nyckeln. Nyckeln på bilden kommer från en testmiljö.Öppna bilden i full storlek
6

På en server utan skrivbord

En server har ofta inget skrivbord. Därför fungerar samma applikation också som ett kommando.

Fem kommandon är vad du behöver i det dagliga: ”backup” sparar, ”list” visar säkerhetskopiorna du har, ”restore” tar tillbaka en, ”schedule” ställer in tidsstyrningen och ”config” visar inställningarna. För nyckeln kommer ”key” och ”decrypt” till.

Bakom dem ligger samma applikation som i fönstret. Det finns ingen andra väg som gör något annat.

Applikationen ligger i ”/opt/smitey/Backup”. Du anropar den med ”sudo” och lägger till kommandot. Containrarna körs som ”root”, så säkerhetskopieringen behöver de rättigheterna också.

Du kan kopiera de sex rutorna nedan. De täcker det som verkligen behövs i det dagliga arbetet.

En återställning frågar även här. Den körs bara när du lägger till ”--yes”. Den för då också över anonymiseringarna från dagens tillstånd, precis som ”Yes” i fönstret. Med ”--no-reapply” körs den utan detta steg.

Det finns en fil på servern att läsa på om allt det här. Den heter ”BACKUP-RESTORE.txt” och ligger i ”/opt/smitey”. Den går igenom tidsstyrningen, varje kommando och vägen tillbaka en gång till, i din egen takt. Den finns på tyska och på engelska: valde du tyska under installationen får du den tyska, annars den engelska. Båda versionerna ligger också under ”/opt/smitey/docs”.

”key --show” visar återställningsnyckeln, nyckel-ID:t och antalet okrypterade säkerhetskopior. När nyckeln är förvarad utanför servern bekräftar du det med ”key --confirm-stored”.

Du återställer en säkerhetskopia från en annan server med ”--key-file”. Filen du anger innehåller återställningsnyckeln. Filen från ”Save to file...” fungerar också. I stället för filen kan du använda miljövariabeln ”SMITEY_BACKUP_KEY”. Med ”sudo” sätter du den direkt före programmet, alltså ”sudo SMITEY_BACKUP_KEY=<nyckel> /opt/smitey/Backup/TicketSystemBackup restore …”. Nyckeln hamnar då i shellhistoriken. Passar nyckeln inte ändras ingenting.

”decrypt” skriver innehållet i en säkerhetskopia som okrypterade filer i en tom mapp. Dessa filer är inte krypterade. De innehåller lösenord och personuppgifter. Radera dem så snart du är klar.

Visa säkerhetskopiorna du har

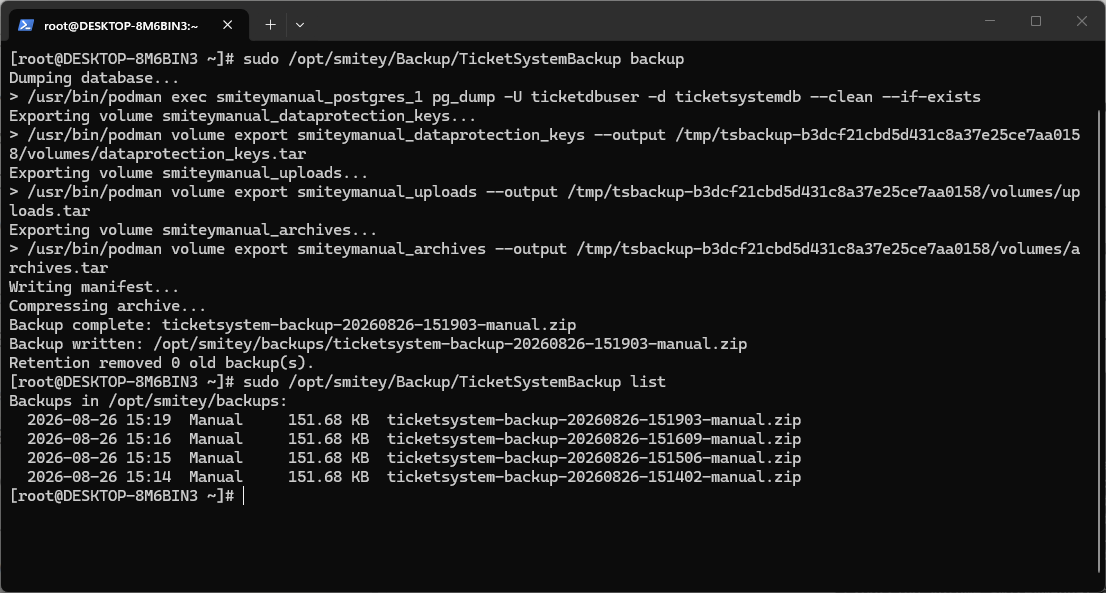
sudo /opt/smitey/Backup/TicketSystemBackup list

Varje rad bär tiden, skälet, storleken och filnamnet. Det är samma lista som i fönstret.

Visa tidsstyrningen

sudo /opt/smitey/Backup/TicketSystemBackup schedule --show

Den första raden namnger tiden som är satt, med dess tidszon. Den sista säger om uppgiften verkligen finns i operativsystemet. Står det ”NO” körs ingenting av sig självt.

Ändra tidsstyrningen

sudo /opt/smitey/Backup/TicketSystemBackup schedule --daily 23:00 --keep 14

Tiden gäller i ärendesystemets tidszon. ”--keep” säger hur många dagliga säkerhetskopior som behålls. ”schedule --off” stänger av den dagliga säkerhetskopian.

Skapa en säkerhetskopia nu

sudo /opt/smitey/Backup/TicketSystemBackup backup

Den här säkerhetskopian räknas som ”Manual”. Säkerhetskopior gjorda för hand raderas aldrig automatiskt.

Visa återställningsnyckeln

sudo /opt/smitey/Backup/TicketSystemBackup key --show

Sista raden säger om du redan har bekräftat att nyckeln är förvarad. Kommandot skapar ingen nyckel.

Återställ en säkerhetskopia från en annan server

sudo /opt/smitey/Backup/TicketSystemBackup restore <file>.smbk --yes --key-file /root/recovery-key.txt

Ersätt <file> med säkerhetskopians namn eller sökväg. Du skapar filen ”/root/recovery-key.txt” i förväg. Den innehåller återställningsnyckeln. Filen från ”Save to file...” fungerar också.

En kommandorad på en Linux-server med listan från ”list” och utdata från ”key --show” under.
Överst visar ”list” säkerhetskopiorna. Äldre säkerhetskopior i ZIP-format har anteckningen ”(Not encrypted)”. Under det ger ”key --show” återställningsnyckeln, nyckel-ID:t och antalet okrypterade säkerhetskopior. Nyckeln på bilden kommer från en testmiljö.Öppna bilden i full storlek
7

Säkerhetskopiorna ligger på samma maskin

Innan du börjar: En säkerhetskopia bredvid systemet skyddar dig inte mot ett diskhaveri. Kopiera filerna till en annan plats regelbundet.

Säkerhetskopiorna är filer i mappen du ställt in. Den mappen ligger på samma maskin som ärendesystemet.

För de vanliga fallen fungerar det bra. Data som raderats av misstag, en uppdatering som gick fel eller ett fel i data täcks alla.

Det hjälper inte mot att disken går sönder. Är disken borta är säkerhetskopiorna borta med den.

Kopiera därför filerna någon annanstans. En nätverksenhet, en andra server eller lagring i nätverket räcker.

En kopierad fil kan läsas in igen på vilken server som helst. På en annan server behöver du återställningsnyckeln för det. Med ”Import backup file…” tar du tillbaka filen i listan.

Kopiorna är krypterade. Ingen kan läsa dem utan återställningsnyckeln. Förvara därför inte nyckeln bredvid kopiorna. Äldre säkerhetskopior som slutar på ”.zip” är inte krypterade.

Fliken ”Settings” med fältet ”Backup directory”.
Fältet ”Backup directory” säger var filerna ligger. Det är mappen du regelbundet bör kopiera någon annanstans.Öppna bilden i full storlek
8

Före varje uppdatering sparar systemet av sig självt

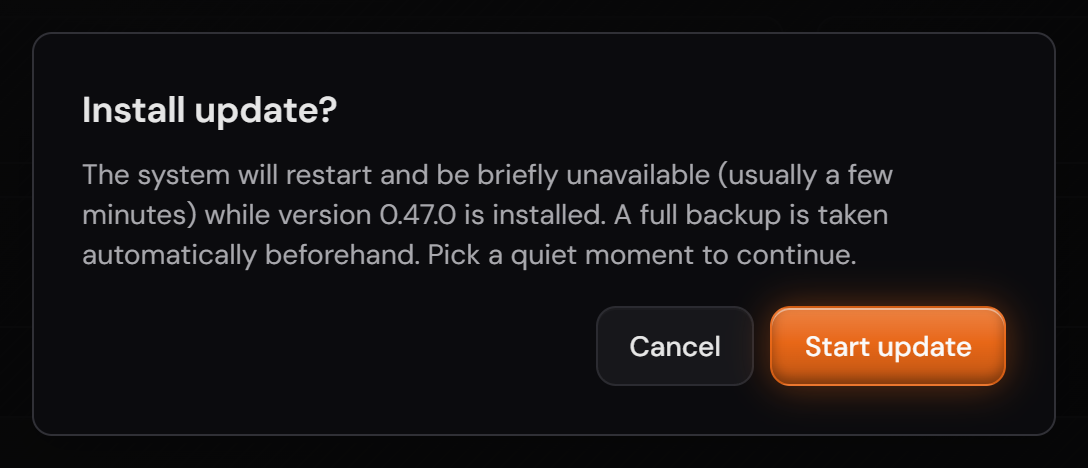
En uppdatering tar en egen säkerhetskopia i förväg. Det sker oberoende av din tidsstyrning och utan att du bockar i något.

Den sparar samma som alltid: databasen, bilagorna, arkiven och nycklarna. Om databasen körs utanför SMITEY säkerhetskopierar uppdateringen bara bilagor, arkiv och nycklar.

Den här säkerhetskopian görs av applikationen ”Ticket System Backup & Restore”. Den är krypterad som alla andra och ligger i samma mapp. I listan är dess typ ”Update”. De tre nyaste av dessa säkerhetskopior behålls. Applikationen raderar äldre själv.

Noteringen före uppdateringen talar om det. Du behöver inte komma ihåg att spara först själv.

Misslyckas den här säkerhetskopian stoppar uppdateringen innan något ersätts. En databas utanför SMITEY håller inte upp uppdateringen. Uppdateringen ställer då om applikationen så att den dagliga säkerhetskopian också utelämnar databasen. Säkerhetskopiera den här databasen med dina egna verktyg.

Mer om detta i kortet: En uppdatering med ett knapptryck

Bekräftelsen före uppdateringen med noteringen om säkerhetskopian.
Meningen ”A full backup is taken automatically beforehand” är en del av frågan. Säkerhetskopieringen körs innan något byts ut.Öppna bilden i full storlek

Skärmbilderna är från version 1.3.1. Ingenting på de visade skärmarna har ändrats fram till version 1.13.3. Det enda som ser annorlunda ut är versionsnumret längst ned i sidopanelen.