Varmuuskopiointi ja palautus

Varmuuskopioinnilla on oma sovelluksensa. Se tulee järjestelmän mukana ja asennus määrittää sen, joten ostettavaa ei ole eikä määritettävää. Tämä osio näyttää, mitä se tallentaa, milloin se ajaa ja miten saat kaiken takaisin, kun sillä on väliä. Koko tämä osio kuuluu Basiciin.

1

Varmuuskopioinnin ja palautuksen sovellus

Sovellus on nimeltään ”Ticket System Backup & Restore”. Se on tikettijärjestelmän vieressä ja sillä on oma kuvakkeensa työpöydällä.

Siitä on versio Windowsille ja yksi Linuxille. Kyse on samasta sovelluksesta, vain kummallekin käyttöjärjestelmälle käännettynä.

Siinä on kuusi välilehteä. ”Restore” listaa olemassa olevat varmuuskopiot, ”Create Backup” tekee uuden, ”Schedule” hoitaa ajoituksen, ”Encryption” näyttää palautusavaimen, ”Settings” näyttää polut ja ”Log” lokin.

Asetukset ovat valmiiksi täytettyinä. Ensimmäisellä käynnistyksellä sovellus päättelee itse, missä tikettijärjestelmä on.

Varmuuskopioiden kansio on kohdassa ”Backup directory”. Voit muuttaa sen, esimerkiksi toiselle levylle.

Windowsissa sovellus pyytää käynnistyessään ylläpitäjän oikeuksia. Sen asetukset koskevat jokaista tietokoneen ylläpitäjää ja ovat kohdassa ”%ProgramData%\SMITEY\backup-app”.

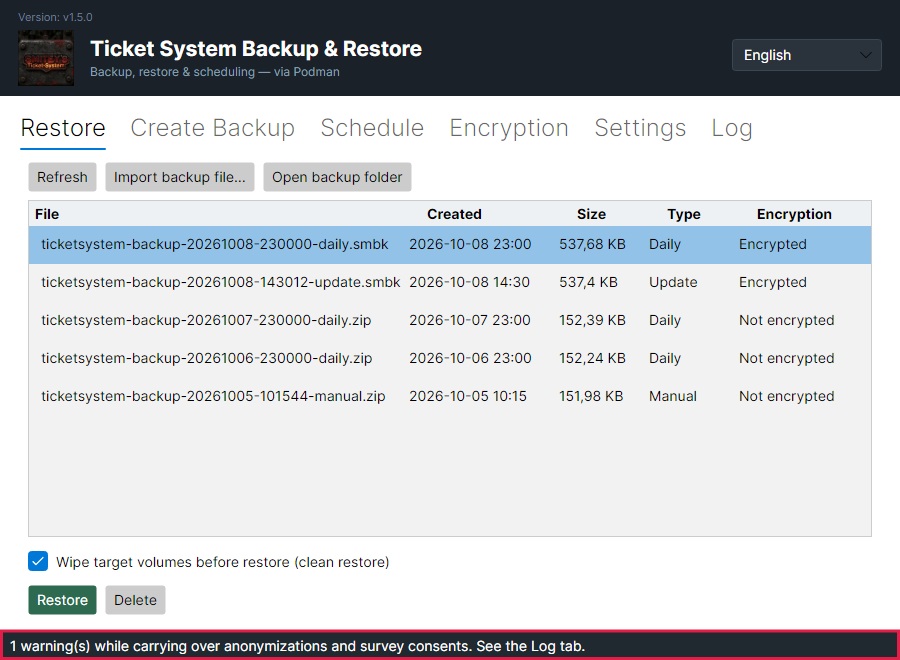
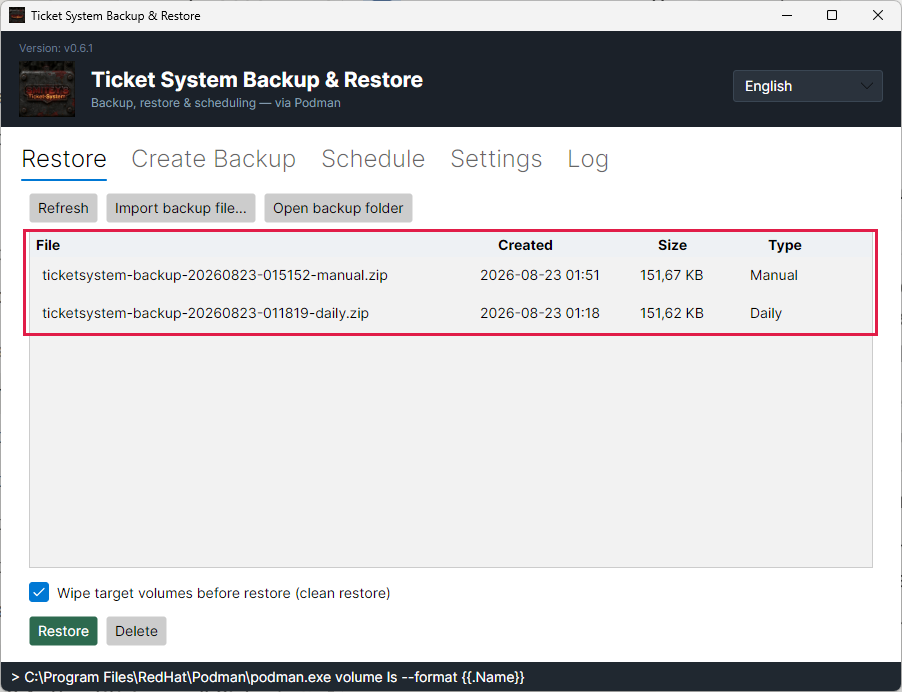
Välilehti ”Restore” viiden varmuuskopion kanssa, kussakin aika, koko, tyyppi ja salaus.
Punainen kehys on sarakkeen ”Encryption” ympärillä. Uudet varmuuskopiot päättyvät tunnukseen ”.smbk” ja ovat tilassa ”Encrypted”. Vanhemmat ZIP-muotoiset varmuuskopiot näyttävät tilan ”Not encrypted”. Sarake ”Type” kertoo, tuliko varmuuskopio aikataulusta, tehtiinkö se käsin vai otettiinko se ennen päivitystä.Avaa kuva täysikokoisena
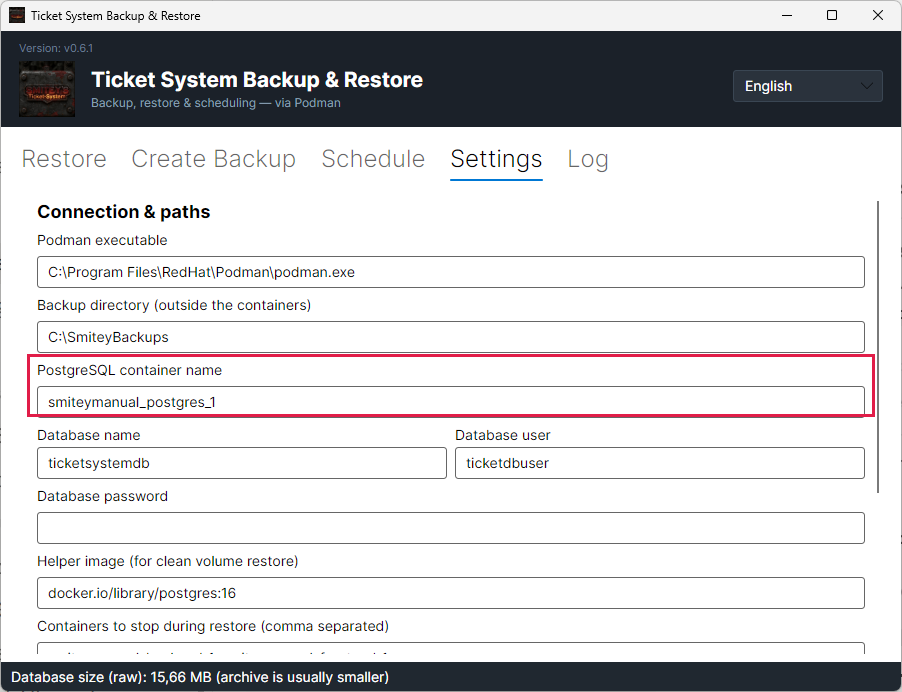
Välilehti ”Settings”, jossa ovat varmuuskopioiden kansio ja tietokannan tiedot.
Punainen kehys on PostgreSQL-kontin nimen ympärillä. Alempana ovat taltiot, jotka tallennetaan mukana.Avaa kuva täysikokoisena
2

Aikataulu on käynnissä asennushetkestä alkaen

Ennen kuin aloitat: Windowsissa sovellus käynnistyy aina ylläpitäjän oikeuksin ja rekisteröi aikataulun näillä oikeuksilla. Jos Windows ei anna tehtävän ajaa ilman kirjautunutta käyttäjää, se jää sidotuksi kirjautumiseen, ja sovellus kertoo sinulle siitä.

Asennus määrittää päivittäisen varmuuskopion itse. Se ajetaan klo 23:00 tikettijärjestelmän aikavyöhykkeellä.

Aikataulu asuu käyttöjärjestelmässä. Windowsissa se on Task Scheduler, Linuxissa cron-palvelu. Pelkkiä varmuuskopioita varten ei siis pyöri ylimääräistä palvelua.

Varmuuskopiointi ei tarvitse ketään kirjautuneena. Palvelimella, jolle kukaan ei koskaan kirjaudu, se ajaa silti.

Painikkeiden alla oleva rivi kertoo, onko tehtävä todella olemassa käyttöjärjestelmässä. Rastitettu ruutu kertoo vain, mitä on tallennettu.

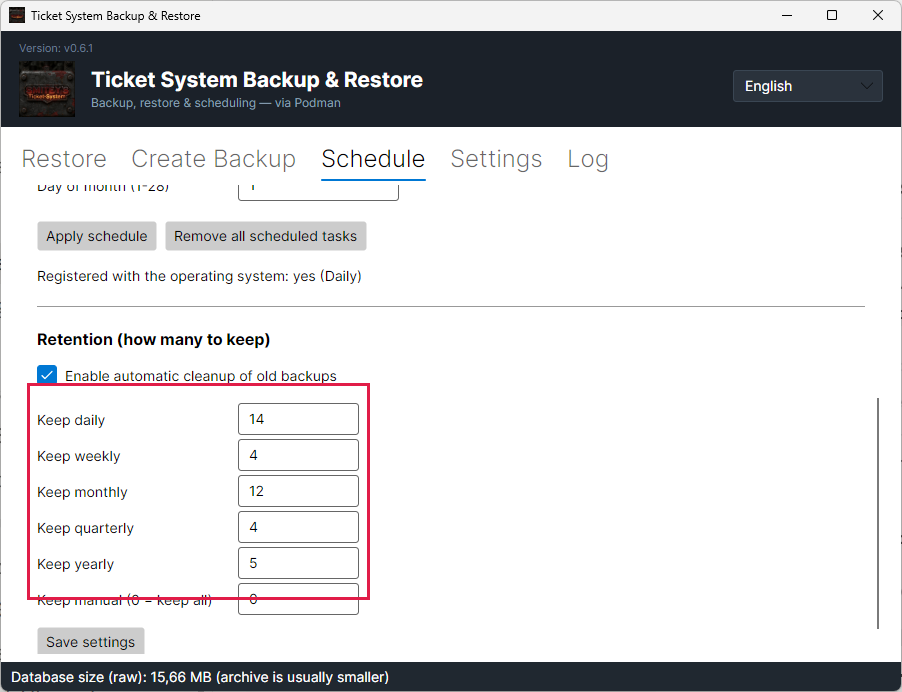
Varmuuskopioita säilytetään viidessä portaassa: 14 päivää, 4 viikkoa, 12 kuukautta, 4 vuosineljännestä ja 5 vuotta. Varmuuskopio säilyy niin kauan kuin se on jaksonsa uusin jossakin näistä portaista.

Laskettavia ovat kalenteripäivät, eivät tiedostot. Kaksi varmuuskopiota yhtenä päivänä on yksi päivä.

Käsin luotuja varmuuskopioita ei koskaan poisteta automaattisesti. Sitä 0 kohdassa ”Keep manual” tarkoittaa.

Jos muutat aikataulua, muutoksesi säilyy päivityksen yli. Asennus asettaa sen vain, jos et ole koskaan asettanut aikataulua. Jos kytkit varmuuskopioinnin pois, se pysyy pois päältä. Myös ”Remove all scheduled tasks” on pysyvä: päivitys ei aseta aikataulua uudelleen sen jälkeen.

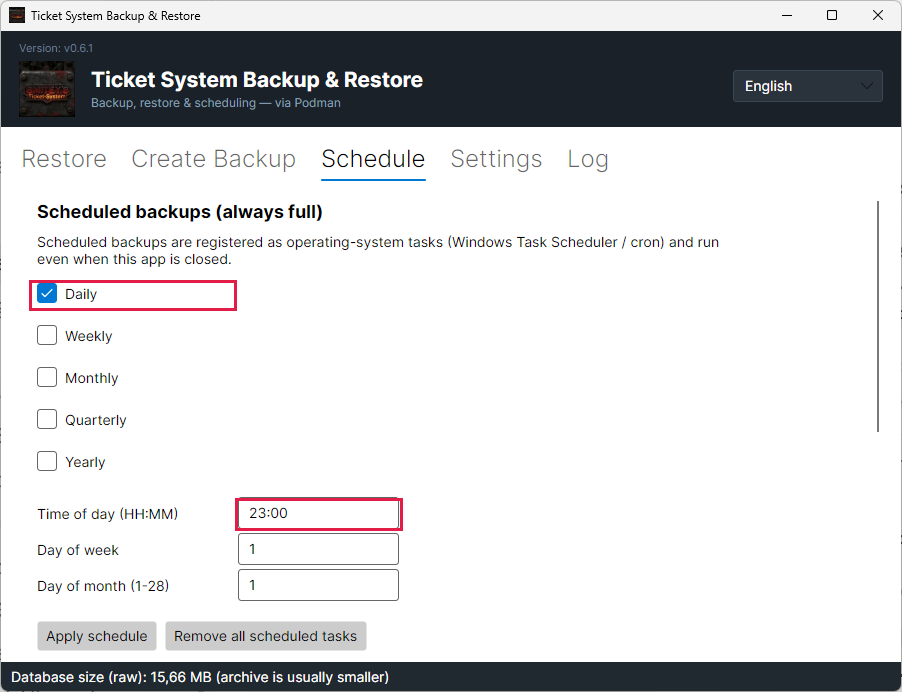
Välilehti ”Schedule”, jossa ”Daily” on rastitettu ja ajaksi asetettu 23:00.
Punaiset kehykset ovat kohdassa ”Daily” ja ajassa. Yläpuolen lause nimeää molemmat tavat: Task Scheduler ja cron.Avaa kuva täysikokoisena
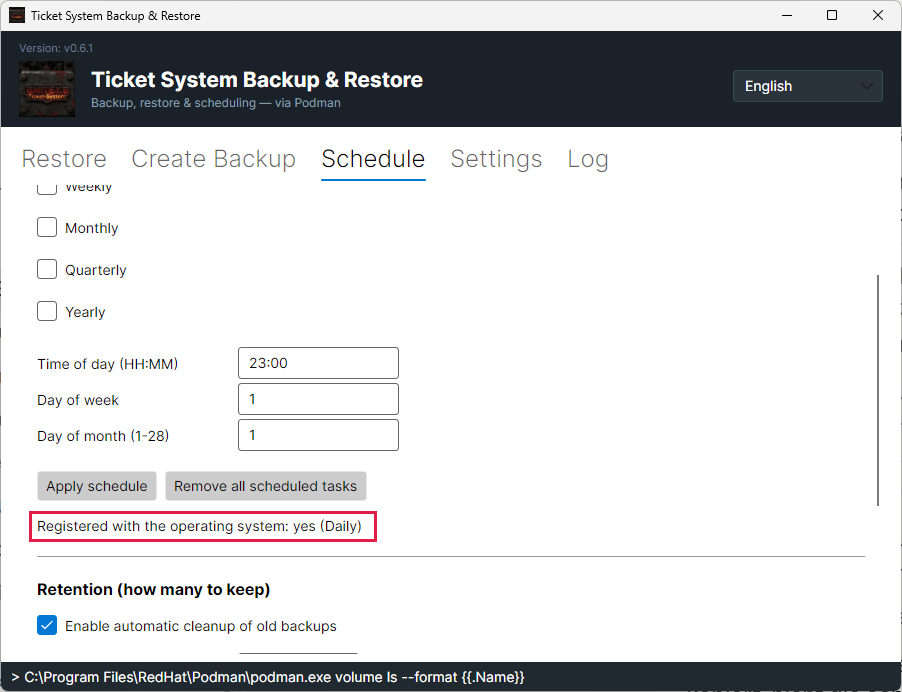
Rivi ”Registered with the operating system: yes (Daily)” painikkeiden alla.
Tämä rivi tarkistetaan uudelleen jokaisella käynnistyksellä. Jos siinä lukee ”NO”, mikään ei aja itsestään — käytä silloin painiketta ”Apply schedule” ylläpitäjänä.Avaa kuva täysikokoisena
Kuusi säilytyskenttää: 14, 4, 12, 4, 5 ja 0.
Punainen kehys on portaiden ympärillä. ”Keep manual (0 = keep all)” tarkoittaa, että käsin tehdyt varmuuskopiot säilytetään.Avaa kuva täysikokoisena
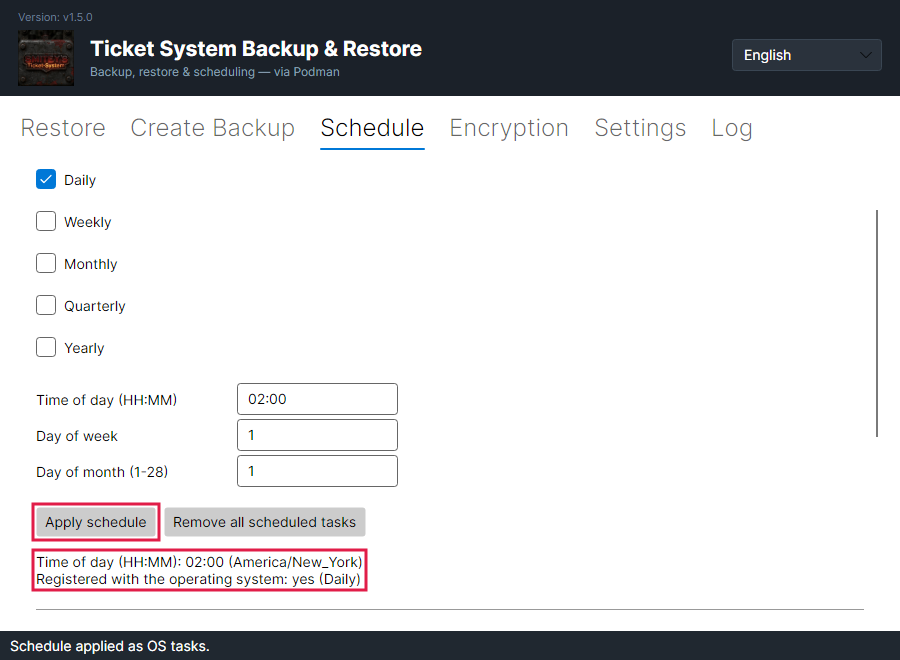
Välilehti ”Schedule” kohdan ”Apply schedule” jälkeen, alla ”02:00 (America/New_York)” ja ”Registered with the operating system: yes (Daily)”.
Punaiset kehykset ovat kohdassa ”Apply schedule” ja sen alla olevilla riveillä. Suluissa on tikettijärjestelmän aikavyöhyke. Kellonaika on voimassa tällä vyöhykkeellä eikä tietokoneen aikavyöhykkeellä.Avaa kuva täysikokoisena
3

Mitä varmuuskopio sisältää

Varmuuskopio sisältää kaiken, mikä muodostaa järjestelmäsi tilan. Se on tietokanta, liitetiedostot, arkisto ja avaimet. Vain SMITEYn ulkopuolinen tietokanta puuttuu siitä.

Avaimet ovat se osa, joka jää helposti huomaamatta. Ne purkavat tallennetut tunnistetiedot, esimerkiksi postitilisi. Ilman niitä palautus palaisi kuolleilla tunnuksilla.

Jokainen uusi varmuuskopio on yksi salattu tiedosto, jonka pääte on ”.smbk”. Siinä on yksi tiedosto taltiota kohden, luettelo sen sisällöstä ja tietokanta tekstitiedostona, jos se kuuluu mukaan.

Järjestelmä käy tämän aikana. Agenttisi eivät huomaa varmuuskopiointia lainkaan.

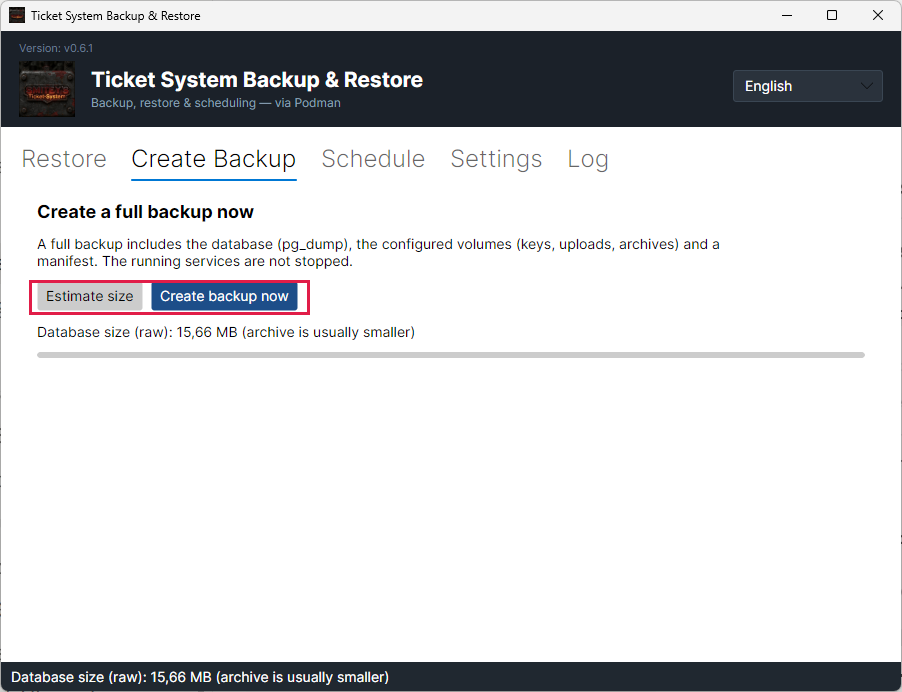
”Estimate size” kertoo etukäteen, kuinka suuri tietokanta on. Liitteet sisältävät taltiot tulevat sen päälle. Varmuuskopiota ei pakata.

Mitään ei koskaan korvata. Jokainen varmuuskopio on oma tiedostonsa, ja vain siivous poistaa vanhoja.

Vain ylläpitäjät voivat lukea varmuuskopioita. Sama koskee asetustiedostoa ja ensimmäisen kirjautumisen tiedostoa asennuskansiossa. Asennusohjelma ja jokainen päivitys asettavat nämä oikeudet itse.

Jos tietokantasi toimii omalla palvelimellaan eikä SMITEYn kontissa, sovellus ei voi varmuuskopioida sitä. Varmuuskopioi se silloin omilla työkaluillasi. Tässä tapauksessa varmuuskopiossa on vain liitteet, arkistot ja avaimet, salattuina tavalliseen tapaan. Päivitys tunnistaa tällaisen tietokannan itse ja vaihtaa sovelluksen asetuksen. Siihen asti päivittäinen varmuuskopio epäonnistuu tällaisessa asennuksessa, ellet vaihda asetusta ensin käsin. Komentorivillä voit tehdä sen myös käsin komennolla ”config --database external”. Komennolla ”config --database bundled” vaihdat takaisin.

Lisää tästä kortissa: Salaus ja palautusavain

Välilehti ”Create Backup” painikkeineen ”Estimate size” ja ”Create backup now”.
Punainen kehys on molempien painikkeiden ympärillä. Yläpuolen lause luettelee, mitä on mukana.Avaa kuva täysikokoisena
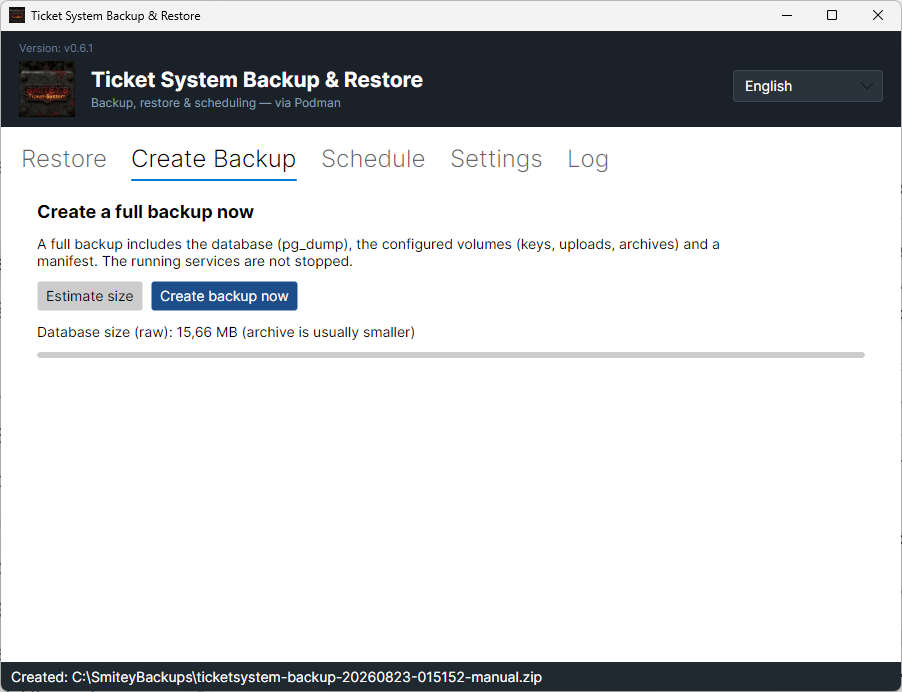
Alalaidan viesti, jossa on luodun tiedoston koko polku.
Tiedoston nimi ilmestyy tekemisen jälkeen ikkunan alalaitaan. Aika on osa nimeä.Avaa kuva täysikokoisena
4

Salaus ja palautusavain

Ennen kuin aloitat: Säilytä palautusavainta palvelimen ulkopuolella. Ilman sitä mitään varmuuskopiota ei voi avata, kun palvelin on menetetty. Kukaan ei voi palauttaa sitä puolestasi.

Jokainen uusi varmuuskopio on salattu. Tämä koskee aikataulun varmuuskopioita, käsin tehtyjä varmuuskopioita ja ennen päivitystä otettuja varmuuskopioita. Mitään ei tarvitse ottaa käyttöön.

Varmuuskopiot salataan AES-256:lla. Asennus luo avaimen itse. Olemassa olevassa asennuksessa se luodaan ensimmäisessä päivityksessä salausta tukevaan versioon. Se tallennetaan suojattuna palvelimelle. Vain pääkäyttäjät voivat lukea sen.

Tämä suojaa palvelimen ulkopuolisia kopioita. Se, joka löytää varmuuskopion verkkoasemalta, USB-tikulta tai verkkotallennustilasta, ei voi lukea sitä ilman avainta. Se, joka hallitsee itse palvelinta, saa myös avaimen.

Palautusavain on sama avain muodossa, jonka voit kirjoittaa muistiin. Se alkaa merkeillä ”SMBK-”. Löydät sen välilehdeltä ”Encryption” ja asennuskansion tiedostosta ”SMITEY-credentials.txt”. Jos poistit sen tiedoston, löydät avaimen silti välilehdeltä ”Encryption”.

”Copy” siirtää avaimen leikepöydälle. ”Save to file...” tallentaa sen avaimen tunnisteen ja päivämäärän kanssa tekstitiedostoon. Säilytä sitä esimerkiksi salasanahallinnassa tai paperilla kassakaapissa.

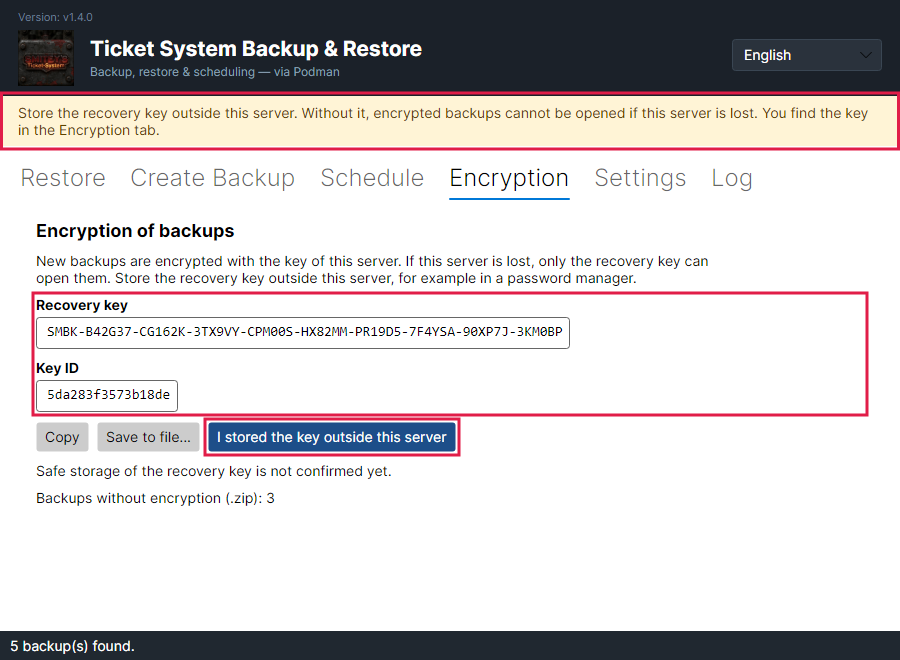
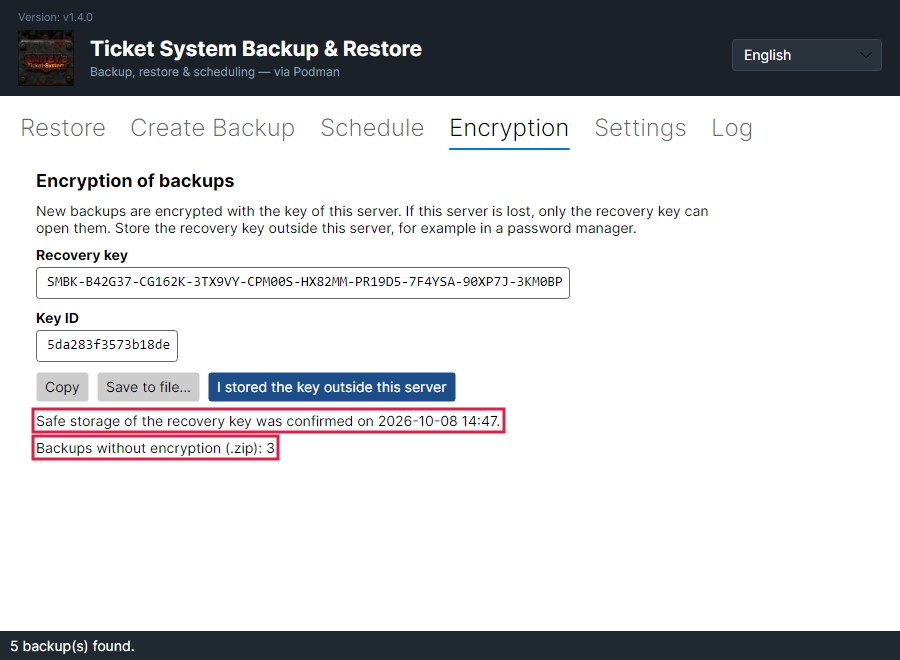
Kunnes vahvistat, että avain on tallessa, sovellus näyttää ylhäällä keltaisen palkin. Vahvistat napsauttamalla ”I stored the key outside this server” ja vastaamalla kysymykseen ”Yes”. Palkki katoaa sitten. Sen jälkeen välilehti näyttää, milloin vahvistit.

Avaimen tunniste kertoo, mille palvelimelle varmuuskopio kuuluu. Jos varmuuskopio ei kuulu tälle palvelimelle, sovellus nimeää sen avaimen tunnisteen. Sitten se pyytää sopivaa palautusavainta.

Jos sovellus ei voi lukea avainta, se ei tee varmuuskopiota. Se ei tee myöskään salaamatonta. Tällöin välilehti ”Encryption” kertoo, ettei avainta voi lukea. Jos avaintiedosto puuttuu kokonaan, seuraava varmuuskopio luo uuden avaimen. Keltainen palkki tulee silloin uudelleen näkyviin, koska uusikin avain täytyy tallentaa. Vanhempia varmuuskopioita voi edelleen avata vain vanhalla palautusavaimella.

Vanhemmat ZIP-muotoiset varmuuskopiot eivät ole salattuja. Voit silti palauttaa ne. Välilehti näyttää, kuinka monta niitä on. Siivous poistaa ne samoilla säännöillä kuin minkä tahansa muun varmuuskopion.

Palvelimella, jossa ei ole työpöytää, ”key --show” näyttää saman komentorivillä.

Lisää tästä kortissa: Näin saat kaiken takaisin, Palvelimella, jossa ei ole työpöytää

Välilehti ”Encryption” palautusavaimen, avaimen tunnisteen ja kolmen painikkeen kanssa. Keltainen ilmoituspalkki on ylhäällä.
Punaiset kehykset ovat ilmoituspalkin, avaimen ja avaimen tunnisteen sekä kohdan ”I stored the key outside this server” ympärillä. Kuvan avain on peräisin testiympäristöstä.Avaa kuva täysikokoisena
Sama välilehti vahvistuksen jälkeen, ilman ilmoituspalkkia.
Ylempi kehys on vahvistuksen ajan ympärillä. Alempi näyttää, kuinka monta varmuuskopiota ei vielä ole salattu.Avaa kuva täysikokoisena
5

Kaiken saaminen takaisin

Ennen kuin aloitat: Palautus korvaa tämänhetkisen tilan. Kaikki valitun varmuuskopion jälkeen syntynyt on sen jälkeen poissa.

Välilehdellä ”Restore” valitset varmuuskopion, jonka haluat takaisin. Sitten klikkaat ”Restore”.

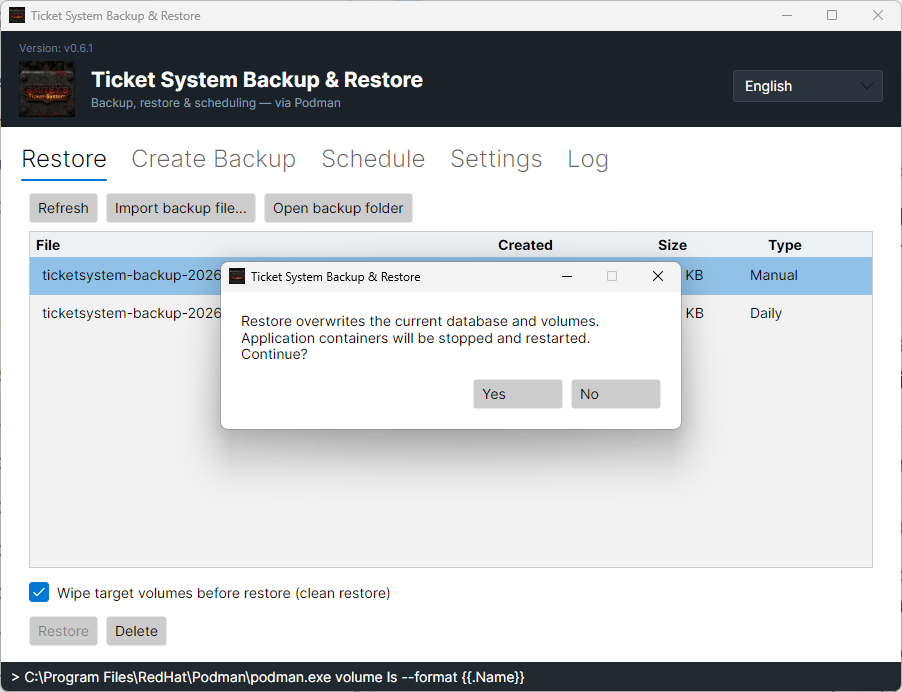
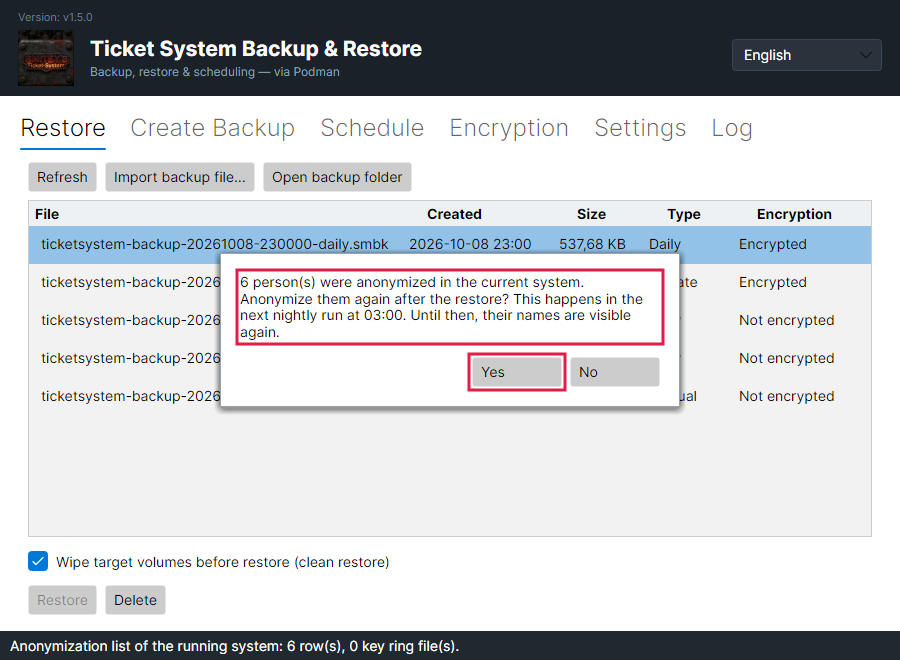
Sovellus kysyy ensin. Se kertoo, mitä tapahtuu: tämänhetkinen tila korvataan, ja sovellus käynnistää kontit uudelleen. Jos tämänhetkisessä tilassa on anonymisoituja henkilöitä, seuraa toinen kysymys. Se kertoo heidän määränsä ja kysyy, anonymisoidaanko heidät uudelleen palautuksen jälkeen. ”Yes” on valmiiksi valittuna. Valinnalla ”No” varmuuskopio palautetaan ilman tätä vaihetta. Jos suljet ikkunan sen sijaan, mitään ei palauteta.

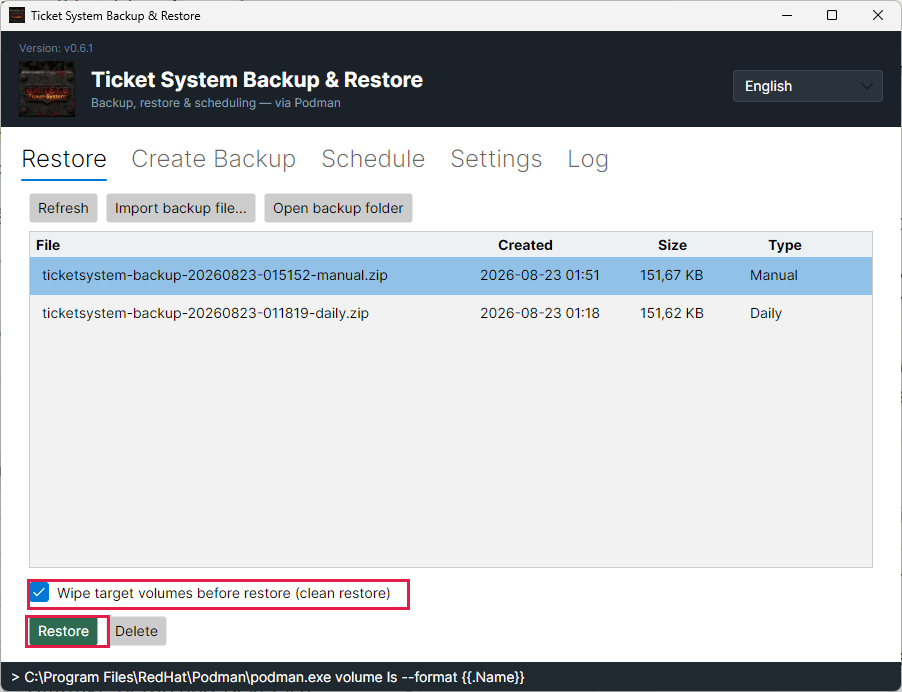
Rasti ”Wipe target volumes before restore” tyhjentää taltiot ensin. Näin jäljelle ei jää yhtään tiedostoa, jota ei ollut varmuuskopion tekohetkellä.

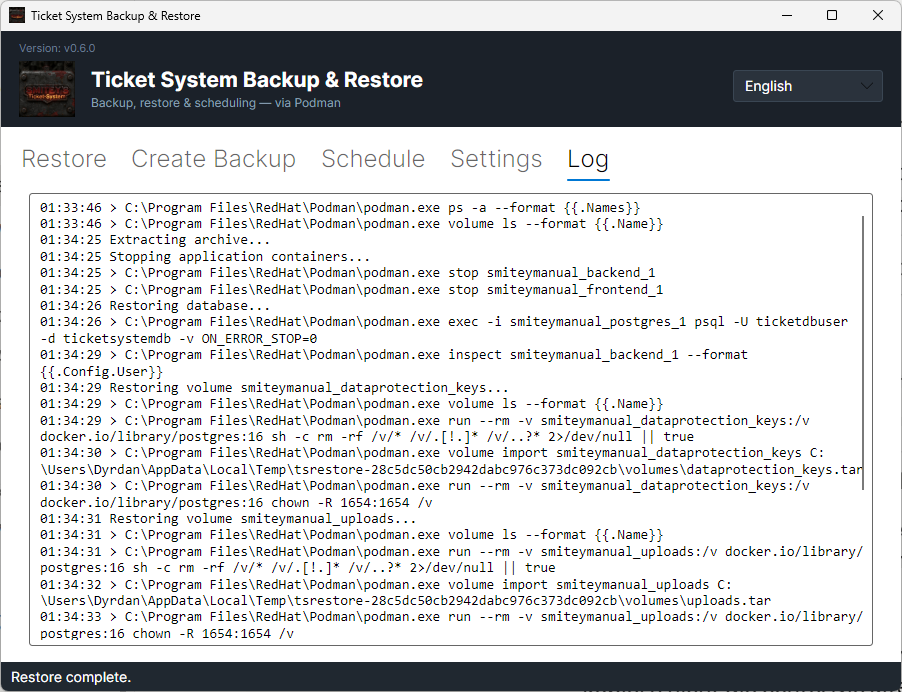
Vaiheet näkyvät välilehdellä ”Log”. Siellä näet yksi kerrallaan, mitä sovellus teki. Jos vastasit toiseen kysymykseen ”Yes”, rivi lopussa kertoo, montako anonymisointia tikettijärjestelmä tekee uudelleen seuraavana yönä. Jos niitä ei voi siirtää, loki näyttää sen sijaan varoituksen. Jos varoituksia oli, ikkunan alareunan tilarivi kertoo niiden määrän.

Jos varmuuskopio sisältää tietokannan, koko tila palaa. Tiketit, kommentit, historia, liitetiedostot, kirjattu aika ja tietopankki ovat kaikki taas siinä, missä ne olivat varmuuskopion tekohetkellä.

Sen jälkeen järjestelmä on taas käytettävissä. Pienessä asennuksessa tämä kestää alle minuutin.

Jos varmuuskopio sisältää tietokannan, se palautuu kokonaan tai ei lainkaan. Taltiot seuraavat sen jälkeen. Jos taltio epäonnistuu, tietokanta on jo palautettu, mutta tiedostoja voi puuttua; välilehti ”Log” näyttää, mikä vaihe epäonnistui. Joka tapauksessa sovellus käynnistää kontit sen jälkeen uudelleen, vaikka palautus olisi epäonnistunut.

Vanhemman version varmuuskopion voi palauttaa uudempaan versioon. Seuraavalla käynnistyksellään järjestelmä päivittää tietokannan omaan versioonsa.

Tyytyväisyyskyselyn suostumukset ja tilauksen peruutukset siirretään kysymättä. Tämä pätee myös, jos vastaat toiseen kysymykseen ”No”. Sovellus lukee ne käynnissä olevasta asennuksesta ennen palautusta. Sen jälkeen välilehdellä ”Log” oleva rivi kertoo määrän, esimerkiksi ”12 consent and unsubscribe record(s) were carried over.” Tikettijärjestelmä ottaa ne haltuunsa ensimmäisessä käynnistyksessään. Varmuuskopion jälkeen tehty suostumus tai tilauksen peruutus pysyy siksi voimassa. Jos siirto epäonnistuu, loki näyttää varoituksen. Palautus lasketaan silti onnistuneeksi.

Sovellus tarkistaa ensin salatun varmuuskopion kokonaan. Sillä aikaa tilarivi kertoo ”Checking the encrypted backup before anything is changed...”. Vasta sitten se pysäyttää kontit. Jos tiedosto on vaurioitunut tai sitä on muutettu, se pysähtyy ja ilmoittaa ”The backup file is damaged. Nothing was changed.”

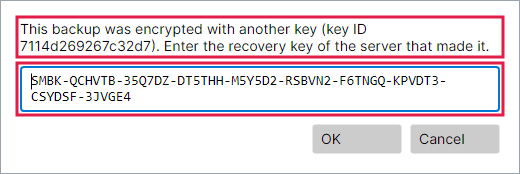
Jos varmuuskopio tulee toiselta palvelimelta, sovellus kysyy sen palvelimen palautusavainta. Tämä tapahtuu kysymysten jälkeen. Ikkuna ”Recovery key needed” nimeää varmuuskopion avaimen tunnisteen. Sama ikkuna tulee näkyviin, jos tämän palvelimen avain puuttuu.

Kirjoitusvirhe huomataan, ennen kuin mitään on muutettu. Tilarivi ilmoittaa silloin ”The recovery key has a typing error. Check each character.” Sen jälkeen ikkuna kysyy uudelleen. Jos avain kuuluu toiselle varmuuskopiolle, tilarivi ilmoittaa ”This recovery key does not belong to this backup.” Painikkeella ”Cancel” sovellus pysähtyy ja ilmoittaa ”Restore cancelled. Nothing was changed.”

Sovellus ei ota käyttöön antamaasi avainta. Se pitää oman avaimensa. Uudet varmuuskopiot tehdään edelleen tämän palvelimen avaimella. Jos palautat uudelle palvelimelle, tallenna myös sen palvelimen palautusavain.

Ilman tietokantaa oleva varmuuskopio palauttaa vain liitteet, arkistot ja avaimet. Olemassa olevat avaimet säilyvät. Tietokanta jää ennalleen. Sovellus kertoo tämän ennen palautusta ja kysyy. Vastauksella ”No” mitään ei muuteta.

Jos asennus on asetettu käyttämään omaa tietokantaa, sovellus ohittaa tietokantaosan silloinkin, kun varmuuskopio sisältää tietokannan. Näin käy esimerkiksi vanhemman varmuuskopion kanssa. Sovellus kysyy ensin. Vastauksella ”No” mitään ei muuteta.
Valittu varmuuskopio listassa, alla rasti ja painike ”Restore”.
Punaiset kehykset ovat rastin ja painikkeen ”Restore” ympärillä. Ilman valittua riviä painike pysyy pois käytöstä.Avaa kuva täysikokoisena
Vahvistus ennen palautusta painikkeineen ”Yes” ja ”No”.
Kysymys nimeää molemmat seuraukset: tämänhetkinen tila korvataan ja kontit käynnistetään uudelleen.Avaa kuva täysikokoisena
Loki palautuksen jälkeen, alalaidassa viesti ”Restore complete.”
Jokainen vaihe on siinä aikoineen. Lopuksi sovellus ilmoittaa ”Restore complete.”Avaa kuva täysikokoisena
Toinen kysymys ”6 person(s) were anonymized in the current system.” painikkeineen ”Yes” ja ”No”.
Punaiset kehykset ovat kysymyksen ja kohdan ”Yes” päällä. ”Yes” on valittu valmiiksi. Luku kertoo, montako henkilöä on anonymisoitu tämänhetkisessä tilassa.Avaa kuva täysikokoisena
Tilarivi palautuksen jälkeen: ”1 warning(s) while carrying over anonymizations and survey consents. See the Log tab.”
Punainen kehys on tilarivin päällä. Se kertoo vain varoitusten määrän. Mitä tarkalleen tapahtui, näkyy välilehdellä ”Log”.Avaa kuva täysikokoisena
Palautusavaimen pyyntö, jossa näkyvät varmuuskopion avaimen tunniste, syöttökenttä ja painikkeet ”OK” ja ”Cancel”.
Punaiset kehykset ovat avaimen tunnisteen sisältävän kysymyksen ja syöttökentän ympärillä. Yhdysmerkeillä, välilyönneillä ja isoilla tai pienillä kirjaimilla ei ole väliä, kun kirjoitat avaimen. Kuvan avain on peräisin testiympäristöstä.Avaa kuva täysikokoisena
6

Palvelimella ilman työpöytää

Palvelimella ei usein ole työpöytää. Siksi sama sovellus toimii myös komentona.

Arjessa tarvitset viittä komentoa: ”backup” tallentaa, ”list” näyttää olemassa olevat varmuuskopiot, ”restore” tuo yhden takaisin, ”schedule” asettaa ajoituksen ja ”config” näyttää asetukset. Avainta varten tulevat lisäksi ”key” ja ”decrypt”.

Niiden takana on sama sovellus kuin ikkunassa. Toista polkua, joka tekisi jotain muuta, ei ole.

Sovellus on hakemistossa ”/opt/smitey/Backup”. Kutsut sitä komennolla ”sudo” ja lisäät komennon perään. Kontit ajavat käyttäjänä ”root”, joten varmuuskopiointi tarvitsee samat oikeudet.

Voit kopioida alla olevat kuusi ruutua. Ne kattavat sen, mitä arjessa todella tarvitaan.

Myös palautus kysyy täällä. Se ajaa vasta, kun lisäät ”--yes”. Silloin se siirtää myös tämänhetkisen tilan anonymisoinnit, kuten ”Yes” ikkunassa. Valinnalla ”--no-reapply” se ajaa ilman tätä vaihetta.

Palvelimella on tiedosto, josta kaiken tämän voi lukea tarkemmin. Se on nimeltään ”BACKUP-RESTORE.txt” ja on hakemistossa ”/opt/smitey”. Se käy aikataulun, jokaisen komennon ja paluutien vielä kerran läpi omaan tahtiisi. Se on olemassa saksaksi ja englanniksi: jos valitsit asennuksessa saksan, saat saksankielisen, muuten englanninkielisen. Molemmat versiot ovat myös hakemistossa ”/opt/smitey/docs”.

”key --show” näyttää palautusavaimen, avaimen tunnisteen ja salaamattomien varmuuskopioiden määrän. Kun avain on tallessa palvelimen ulkopuolella, vahvistat sen komennolla ”key --confirm-stored”.

Toisen palvelimen varmuuskopion palautat valinnalla ”--key-file”. Nimeämäsi tiedosto sisältää palautusavaimen. Tähän käy myös tiedosto, jonka ”Save to file...” tallensi. Tiedoston sijaan voit käyttää myös ympäristömuuttujaa ”SMITEY_BACKUP_KEY”. Komennon ”sudo” kanssa kirjoitat sen suoraan ohjelman eteen, eli ”sudo SMITEY_BACKUP_KEY=<avain> /opt/smitey/Backup/TicketSystemBackup restore …”. Avain päätyy silloin komentotulkin historiaan. Jos avain ei täsmää, mitään ei muuteta.

”decrypt” kirjoittaa varmuuskopion sisällön salaamattomina tiedostoina tyhjään kansioon. Nämä tiedostot eivät ole salattuja. Niissä on salasanoja ja henkilötietoja. Poista ne heti, kun olet valmis.

Näytä olemassa olevat varmuuskopiot

sudo /opt/smitey/Backup/TicketSystemBackup list

Jokaisella rivillä on aika, syy, koko ja tiedostonimi. Se on sama lista kuin ikkunassa.

Näytä aikataulu

sudo /opt/smitey/Backup/TicketSystemBackup schedule --show

Ensimmäinen rivi nimeää asetetun ajan ja sen aikavyöhykkeen. Viimeinen kertoo, onko tehtävä todella olemassa käyttöjärjestelmässä. Jos siinä lukee ”NO”, mikään ei aja itsestään.

Muuta aikataulua

sudo /opt/smitey/Backup/TicketSystemBackup schedule --daily 23:00 --keep 14

Aika on tikettijärjestelmän aikavyöhykkeen mukainen. ”--keep” kertoo, montako päivittäistä varmuuskopiota säilytetään. ”schedule --off” kytkee päivittäisen varmuuskopion pois.

Luo varmuuskopio heti

sudo /opt/smitey/Backup/TicketSystemBackup backup

Tämä varmuuskopio lasketaan tyypiksi ”Manual”. Käsin tehtyjä varmuuskopioita ei koskaan poisteta automaattisesti.

Näytä palautusavain

sudo /opt/smitey/Backup/TicketSystemBackup key --show

Viimeinen rivi kertoo, oletko jo vahvistanut, että avain on tallessa. Komento ei luo avainta.

Palauta varmuuskopio toiselta palvelimelta

sudo /opt/smitey/Backup/TicketSystemBackup restore <file>.smbk --yes --key-file /root/recovery-key.txt

Korvaa <file> varmuuskopion nimellä tai polulla. Tiedoston ”/root/recovery-key.txt” luot etukäteen. Siinä on palautusavain. Tähän käy myös tiedosto, jonka ”Save to file...” tallensi.

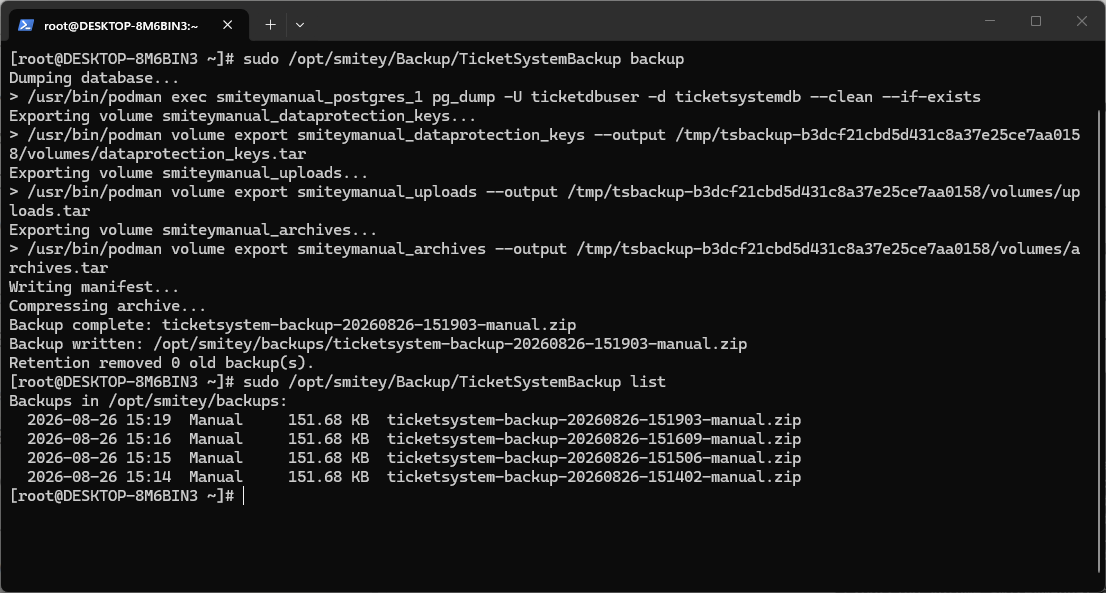
Linux-palvelimen komentorivi, jossa on ”list”-komennon lista ja sen alla ”key --show” -komennon tuloste.
Ylhäällä ”list” näyttää varmuuskopiot. Vanhemmissa ZIP-muotoisissa varmuuskopioissa on merkintä ”(Not encrypted)”. Sen alla ”key --show” antaa palautusavaimen, avaimen tunnisteen ja salaamattomien varmuuskopioiden määrän. Kuvan avain on peräisin testiympäristöstä.Avaa kuva täysikokoisena
7

Varmuuskopiot ovat samalla koneella

Ennen kuin aloitat: Järjestelmän vieressä oleva varmuuskopio ei suojaa levyrikolta. Kopioi tiedostot säännöllisesti toiseen paikkaan.

Varmuuskopiot ovat tiedostoja asettamassasi kansiossa. Tuo kansio on samalla koneella kuin tikettijärjestelmä.

Tavallisimmissa tapauksissa se toimii hyvin. Vahingossa poistetut tiedot, epäonnistunut päivitys ja virhe tiedoissa ovat kaikki katettuina.

Levyrikkoa vastaan se ei auta. Jos levy on mennyttä, varmuuskopiot ovat mennyttä sen mukana.

Kopioi siis tiedostot muualle. Verkkolevy, toinen palvelin tai verkossa oleva tallennustila riittävät.

Kopioidun tiedoston voi ladata takaisin millä tahansa palvelimella. Toisella palvelimella tarvitset siihen palautusavaimen. Painikkeella ”Import backup file…” tuot tiedoston takaisin listaan.

Kopiot on salattu. Kukaan ei voi lukea niitä ilman palautusavainta. Älä siksi säilytä avainta kopioiden vieressä. Vanhemmat varmuuskopiot, joiden pääte on ”.zip”, eivät ole salattuja.

Välilehti ”Settings” kenttineen ”Backup directory”.
Kenttä ”Backup directory” kertoo, missä tiedostot ovat. Juuri se kansio kannattaa kopioida säännöllisesti muualle.Avaa kuva täysikokoisena
8

Ennen jokaista päivitystä järjestelmä tallentaa itse

Päivitys ottaa etukäteen oman varmuuskopionsa. Se tapahtuu aikataulustasi riippumatta eikä vaadi sinulta rastia mihinkään.

Se tallentaa saman kuin aina: tietokannan, liitteet, arkistot ja avaimet. Jos tietokanta toimii SMITEYn ulkopuolella, päivitys varmuuskopioi vain liitteet, arkistot ja avaimet.

Tämän varmuuskopion tekee sovellus ”Ticket System Backup & Restore”. Se on salattu kuten kaikki muutkin ja on samassa kansiossa. Listassa sen tyyppi on ”Update”. Kolme uusinta tällaista varmuuskopiota säilytetään. Vanhemmat sovellus poistaa itse.

Ennen päivitystä tuleva huomautus kertoo sen. Sinun ei tarvitse muistaa tallentaa ensin itse.

Jos tämä varmuuskopiointi epäonnistuu, päivitys pysähtyy ennen kuin mitään korvataan. SMITEYn ulkopuolinen tietokanta ei pidätä päivitystä. Päivitys vaihtaa silloin sovelluksen asetuksen niin, että päivittäinen varmuuskopio jättää tietokannan myös pois. Varmuuskopioi tämä tietokanta omilla työkaluillasi.

Lisää tästä kortissa: Päivitys napin painalluksella

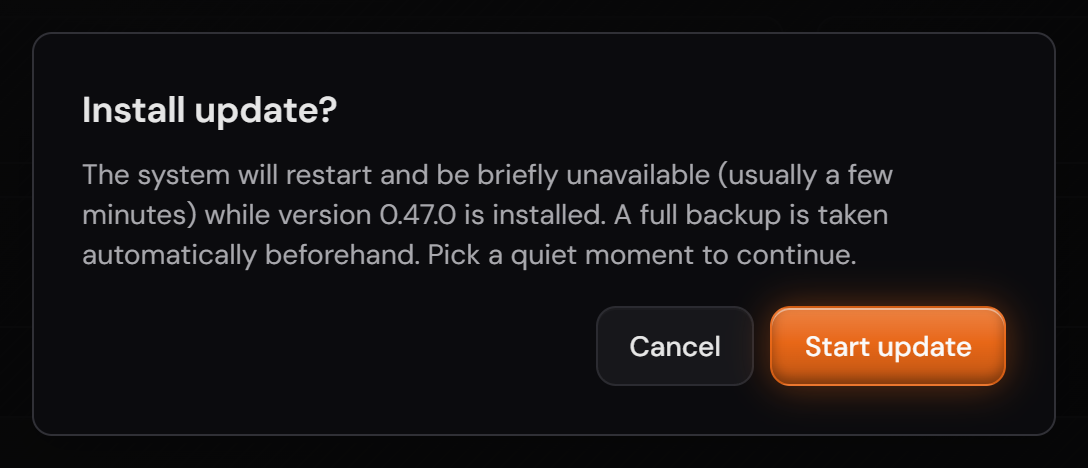
Vahvistus ennen päivitystä ja huomautus varmuuskopiosta.
Lause ”A full backup is taken automatically beforehand” on osa kysymystä. Varmuuskopiointi ajetaan ennen kuin mitään korvataan.Avaa kuva täysikokoisena

Kuvakaappaukset ovat versiosta 1.3.1. Näytetyissä näkymissä ei muuttunut mitään versioon 1.13.3 mennessä. Ainoa asia, joka näyttää erilaiselta, on versionumero sivupalkin alalaidassa.